Forwarded from Astra’s thots!
This media is not supported in your browser
VIEW IN TELEGRAM
коротко о том чем я занимаюсь последние пару недель
Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ (GhostClan)
DumpXSS. Scanner Tool For XSS Vulnerability
https://github.com/Stonzyy/dumpxss
Post credit universal anonymous
https://github.com/Stonzyy/dumpxss
Post credit universal anonymous
GitHub
GitHub - Stonzyy/dumpxss: Scanner Tool For XSS Vulnerability
Scanner Tool For XSS Vulnerability. Contribute to Stonzyy/dumpxss development by creating an account on GitHub.
Forwarded from HackGit
Malcode-Obfuscator v0.2.0
Polymorphic code obfuscator for use in Red Team operations
https://github.com/maltek-labs/Malcode-Obfuscator
Polymorphic code obfuscator for use in Red Team operations
https://github.com/maltek-labs/Malcode-Obfuscator
GitHub
GitHub - maltek-labs/Malcode-Obfuscator: Polymorphic code obfuscator for use in Red Team operations
Polymorphic code obfuscator for use in Red Team operations - maltek-labs/Malcode-Obfuscator
Forwarded from SHADOW:Group
⚡️ Небольшая подборка плагинов для OWASP ZAP
▫️ Access Control Testing
Позволяет проводить тестирование контроля доступа и выявлять потенциальные проблемы с контролем доступа.
▫️ Advanced SQLInjection Add-on
Инструмент активного сканирования для обнаружения SQLi (на основе SQLMap).
▫️ Attack Surface Detector
Плагин помогает выявить конечные точки веб-приложения, параметры, которые принимают эти конечные точки, и тип данных этих параметров.
▫️ DOM XSS Active Scan Rule
Активный сканер для обнаружения уязвимостей DOM XSS.
▫️ Directory List v2.3
Предоставляет файлы с именами каталогов для брутфорса или фаззинга.
▫️ Eval Villain
Расширение для ZAP и Firefox, которое будет подключаться к опасным функциям, таким как eval, и предупреждать вас об их использовании.
▫️ GraphQL Support
Плагин для получения структуры и запросов GraphQL.
▫️ Out-of-band Application Security Testing Support
Сервер OAST для обнаружения внешних и слепых уязвимостей. Аналог Burp Collaborator, только для ZAP.
▫️ HUNT v2
Выполняет пассивное сканирование на наличие потенциально уязвимых параметров.
▫️ Community-scripts
Большая коллекция скриптов ZAP предоставленная комьюнити
#web #tools

Forwarded from Hacker News
Тем временем, Github заблокировал аккаунты компаний, а так же некоторых (даже бывших) сотрудников Positive Technologies, Сбера, ВТБ
Forwarded from Decentralize!
Forwarded from Data Scientology
Forwarded from GitHub repos
wasi-master/fastero
Python timeit CLI for the 21st century! colored output, multi-line input with syntax highlighting and autocompletion and much more!
Language: Python
#benchmark #benchmarking #fastero #pyperf #pyperform #pyperformance #python #python_benchmark #python_benchmarks #python_timeit #python3 #timeit
Stars: 96 Issues: 0 Forks: 1
https://github.com/wasi-master/fastero
GitHub
GitHub - wasi-master/fastero: Python timeit CLI for the 21st century! colored output, multi-line input with syntax highlighting…
Python timeit CLI for the 21st century! colored output, multi-line input with syntax highlighting and autocompletion and much more! - wasi-master/fastero
Forwarded from Task No Face
Долой SSH-ключи! Google Authentication для защищённого соединения 🔒
❓> Google Authentication позволяет входить по одноразовому коду на сервер или аккаунт. Безопасностью SSH-ключам такой метод не уступает, но ещё и в разы удобнее.
💾Установка:
⚙Настройка:
У нас отображаются уникальный ключ и QR-код. Этот код мы должны ввести в приложение (его можно скачать из Google Play).
Далее настраиваем авторизацию, отвечая на вопросы.
Утилита выдаст уникальные коды для восстановления, которые нужно сохранить в надёжное место.
вставляем в начало файла эту строку:
Теперь в файле конфигурации меняем ChallengeResponseAuthentication no
на
🔁Перезапускаем службу SSH:
или:
✅ Готово! Теперь для входа на сервер помимо логина и пароля потребуется ещё ввести одноразовый код, который можно взять из приложения.
❓> Google Authentication позволяет входить по одноразовому коду на сервер или аккаунт. Безопасностью SSH-ключам такой метод не уступает, но ещё и в разы удобнее.
💾Установка:
apt update
apt install google-authentication⚙Настройка:
google-authenticatorУ нас отображаются уникальный ключ и QR-код. Этот код мы должны ввести в приложение (его можно скачать из Google Play).
Далее настраиваем авторизацию, отвечая на вопросы.
Утилита выдаст уникальные коды для восстановления, которые нужно сохранить в надёжное место.
sudo nano /etc/pam.d/sshdвставляем в начало файла эту строку:
auth required pam_google_authenticator.soТеперь в файле конфигурации меняем ChallengeResponseAuthentication no
на
ChallengeResponseAuthentication yes🔁Перезапускаем службу SSH:
systemctl restart sshили:
/etc/init.d/ssh restart✅ Готово! Теперь для входа на сервер помимо логина и пароля потребуется ещё ввести одноразовый код, который можно взять из приложения.
Forwarded from white2hack 📚
Forwarded from HackGit
Web Attack Cheat Sheet
https://github.com/riramar/Web-Attack-Cheat-Sheet
#cybersecurity #infosec #infosecurity #pentesting
https://github.com/riramar/Web-Attack-Cheat-Sheet
#cybersecurity #infosec #infosecurity #pentesting

Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ (GhostClan)
Forwarded from Интернет-Розыск
Metadata Digger - ИИ для поиска метаданных.
♾ https://github.com/data-hunters/metadata-digger-ai
♾ https://github.com/data-hunters/metadata-digger-ai
Forwarded from HackGit
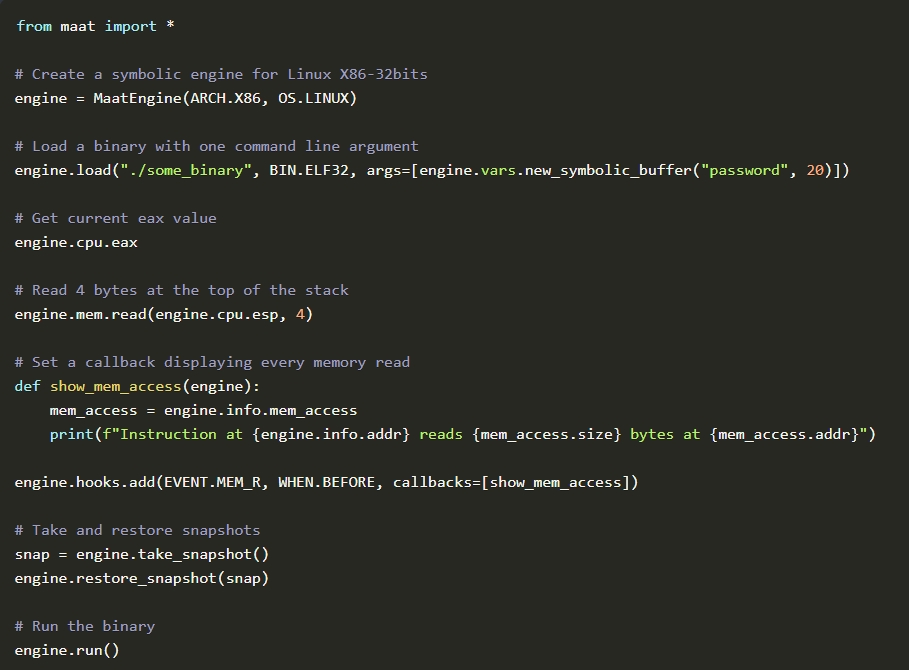
Maat
Open-source Dynamic Symbolic Execution and Binary Analysis framework. It provides various functionalities such as symbolic execution, taint analysis, constraint solving, binary loading, environment simulation, and leverages Ghidra's sleigh library for assembly lifting: https://maat.re
Key features:
▫️ Fast & Portable: Designed to scale to real-world applications. Fully written in C++ for good runtime performance. There are hardly any runtime dependencies, and most of them are optional
▫️ User-friendly: Maat has a flexible debugger-like API, and its features are configurable to adapt to many different use-cases. As any self-respecting modern framework, it comes with Python bindings
▫️ Multi-arch: With lifting and emulation based on Ghidra's awesome sleigh library, Maat has the potential to emulate many architectures, including exotic ones
https://github.com/trailofbits/maat