
Forwarded from HackGit
FitM, the Fuzzer in the Middle
is a AFL++-based coverage-guided fuzzer for stateful, binary-only client-server applications.
It can be used in situations where you would normally turn to grammar-based fuzzers or start patching your target. With FitM you can explore the communication between client and server by fuzzing them at the same time. It builds on top of qemuafl for emulation and CRIU for userspace snapshots. No source code needed!
https://github.com/FGSect/FitM
Forwarded from Записки админа
🗜 Wireproxy - Wireguard клиент, который можно использовать как socks5 прокси. https://github.com/octeep/wireproxy/
#wireguard #socks5 #proxy
#wireguard #socks5 #proxy
GitHub
GitHub - windtf/wireproxy: Wireguard client that exposes itself as a socks5 proxy
Wireguard client that exposes itself as a socks5 proxy - windtf/wireproxy
Forwarded from HackGit
Aparoid
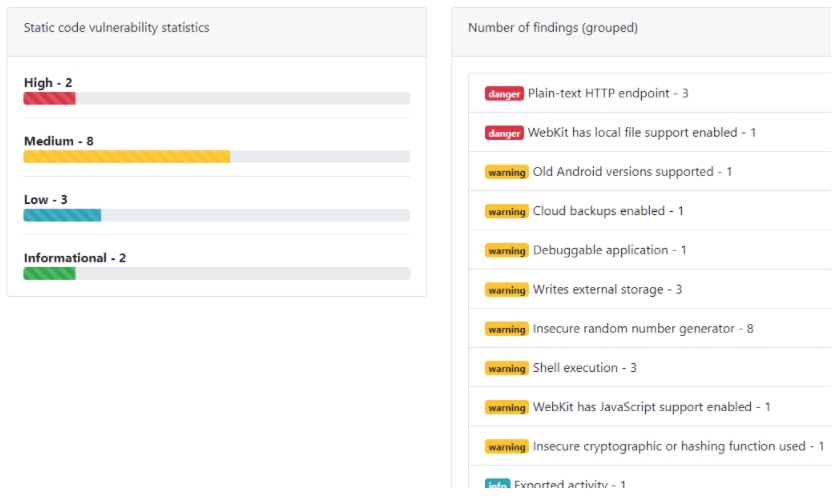
Static and dynamic #Android application security analysis.
Features:
1. APK decompilation using jadx
2. Vulnerability detection system (rules configurable using the dashboard)
3. Binary file risk analysis
4. Custom features for frameworks like React Native, Flutter, Xamarin and Cordova
5. Android Manifest security checks
Dynamic analysis on all (rooted) Android devices (physical, emulated and cloud based)
6. Frida scripts for the bypass of root detection, SSL pinning and debugger detection (custom scripts are also supported)
7. Automatic installation of a root CA certificate (also supports Burp Suite)
8. HTTP(S) interception proxy and real-time traffic viewer using Kafka
9. Real-time application stored data browser
https://github.com/stefan2200/aparoid
Forwarded from Open Source
arpchat
Протокол ARP — это тот самый протокол, который ваш компьютер использует для поиска MAC-адресов других компьютеров.
Данный проект — это чат поверх этого протокола, формально работающий ваобще без какой либо сети, подобно рации по радиосвязи.
▫️Вы можете отправлять сообщения длиной в десятки тысяч символов, потому что автор реализовал универсальный транспортный протокол поверх arp, с добавлением сжатия
▫️Автор также создал систему обнаружения присутствия и пульса, чтобы видеть обновленный список других онлайн-пользователей.
https://github.com/kognise/arpchat
Forwarded from Open Source
Devzat
Devzat — это чат по SSH.
Поскольку приложения SSH есть буквально на всех платформах, даже на вашем телефоне, вы можете подключиться к Devzat на любом устройстве.
В случае локдауна SSH блокируется в последнюю очередь.
https://github.com/quackduck/devzat
Devzat — это чат по SSH.
Поскольку приложения SSH есть буквально на всех платформах, даже на вашем телефоне, вы можете подключиться к Devzat на любом устройстве.
В случае локдауна SSH блокируется в последнюю очередь.
https://github.com/quackduck/devzat

Forwarded from HackGit
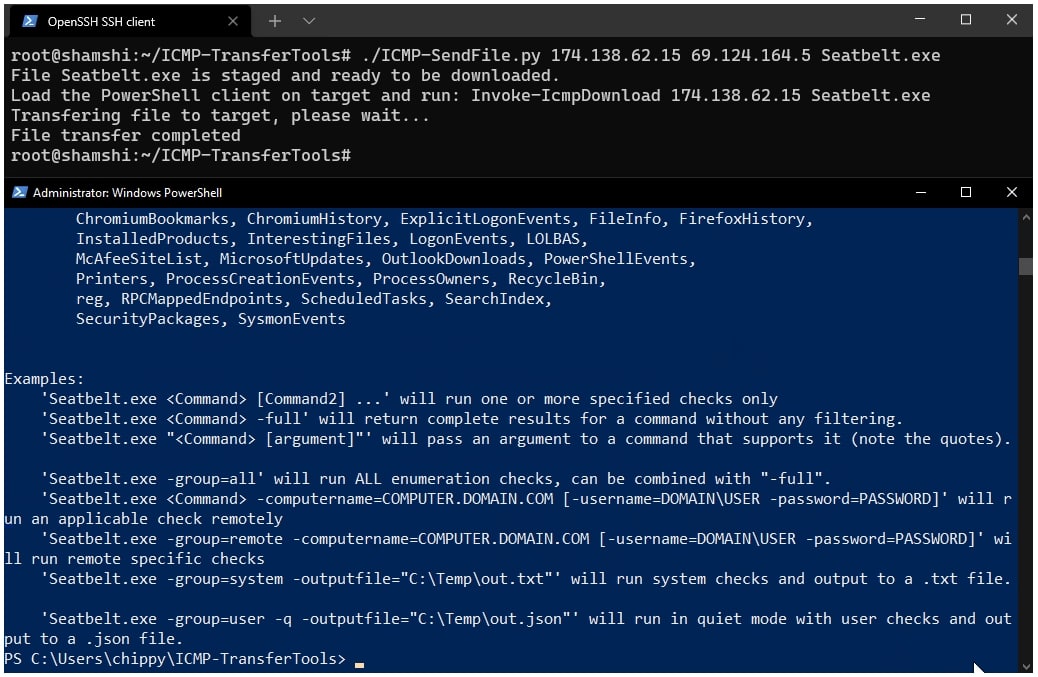
ICMP-TransferTools
Set of scripts designed to move files to and from Windows hosts in restricted network environments. This is accomplished using a total of 4 different files, consisting of a python server and powershell client for each transfer direction (Download & Upload).
https://github.com/icyguider/ICMP-TransferTools
Forwarded from ДЕВОПСИНА | DevOps | Linux
This media is not supported in your browser
VIEW IN TELEGRAM
Будни разработчика... (с) от блекмаус
👍1
Forwarded from Пост Лукацкого
ФСТЭК выпустила информационное сообщение о мерах по повышению защищенности информационной инфраструктуры. Все в нем хорошо, но одной рекомендации нет, а именно контроля не только собственных общедоступных информационных ресурсов (вебсайтов и порталов), но и обеспечивающей их инфраструктуры, например, DNS-серверов. А ведь вчера произошла именно эта проблема с сайтом ФСТЭК - сам-то он работал, но вот его DNS не резолвился из-за того, что доменный сервер, обслуживающий домен fstec.ru, находился под DDoS-атакой. Это привело к тому, что сайт был недоступен для пользователей.
Налицо угроза нарушения доступности публичного ресурса за счет атаки на обслуживающую инфраструктуру. Более того, угроза нецеленаправленная (вряд ли злоумышленники нацеливались на DNS-хостера из-за ФСТЭК). Эти угрозы в явном виде не упомянуты в действующей методике оценки угроз ФСТЭК, но, что интересно, они предлагались экспертами в версии методики в 2015-м году. Тогда предлагали явно упомянуть и дать примеры угроз для обслуживающей инфраструктуры, а также упомянуть веерные атаки (нецеленаправленные угрозы), в которых компания попадает под раздачу случайно. Может в новый вариант методики, о котором говорили на конференции ФСТЭК, эти моменты вернут. Было бы неплохо.
Налицо угроза нарушения доступности публичного ресурса за счет атаки на обслуживающую инфраструктуру. Более того, угроза нецеленаправленная (вряд ли злоумышленники нацеливались на DNS-хостера из-за ФСТЭК). Эти угрозы в явном виде не упомянуты в действующей методике оценки угроз ФСТЭК, но, что интересно, они предлагались экспертами в версии методики в 2015-м году. Тогда предлагали явно упомянуть и дать примеры угроз для обслуживающей инфраструктуры, а также упомянуть веерные атаки (нецеленаправленные угрозы), в которых компания попадает под раздачу случайно. Может в новый вариант методики, о котором говорили на конференции ФСТЭК, эти моменты вернут. Было бы неплохо.
Forwarded from Пост Лукацкого
В дополнение поста про атаку на сайт ФСТЭК. Коллеги обратили мое внимание, что атака на сайт регуляторы была все-таки целенаправленной, что доказывает скрин с одного из Telegram-каналов, в котором была опубликована инструкция и необходимый софт для проведения DDoS-атак (я затер все ненужное).
Не знаю, зачем атаковать сайт ФСТЭК (все-таки какой-то значимой роли ни в экономике, ни в обороне страны он не играет, и посещаемость его не такая, чтобы его недоступность была заметной для широких слоев населения), но факт есть факт. С другой стороны, это может быть неким свидетельством того, что у атакующих российские ресурсы нет четкой стратегии и понимания того, какие атаки повлекут за собой негативные последствия, а какие нет. Их действия хаотичны и атакуют они то, что у них перед глазами и то, что они считают важным.
Не знаю, зачем атаковать сайт ФСТЭК (все-таки какой-то значимой роли ни в экономике, ни в обороне страны он не играет, и посещаемость его не такая, чтобы его недоступность была заметной для широких слоев населения), но факт есть факт. С другой стороны, это может быть неким свидетельством того, что у атакующих российские ресурсы нет четкой стратегии и понимания того, какие атаки повлекут за собой негативные последствия, а какие нет. Их действия хаотичны и атакуют они то, что у них перед глазами и то, что они считают важным.
Forwarded from DevOps&SRE Library
pyrra
Making SLOs with Prometheus manageable, accessible, and easy to use for everyone!https://github.com/pyrra-dev/pyrra