
Forwarded from Hacker News
Безопасность веб-приложений
https://habr.com/ru/post/654783/?utm_campaign=654783&utm_source=habrahabr&utm_medium=rss
https://habr.com/ru/post/654783/?utm_campaign=654783&utm_source=habrahabr&utm_medium=rss
Хабр
Безопасность веб-приложений
TL;DR Статья является обзором на книгу "Безопасность веб-приложений" Эндрю Хоффмана, варианты векторов атак и защиты из книги разобраны на "реальных" примерах ниже. Вася, неплохой веб-разработчик,...
Forwarded from HackGit
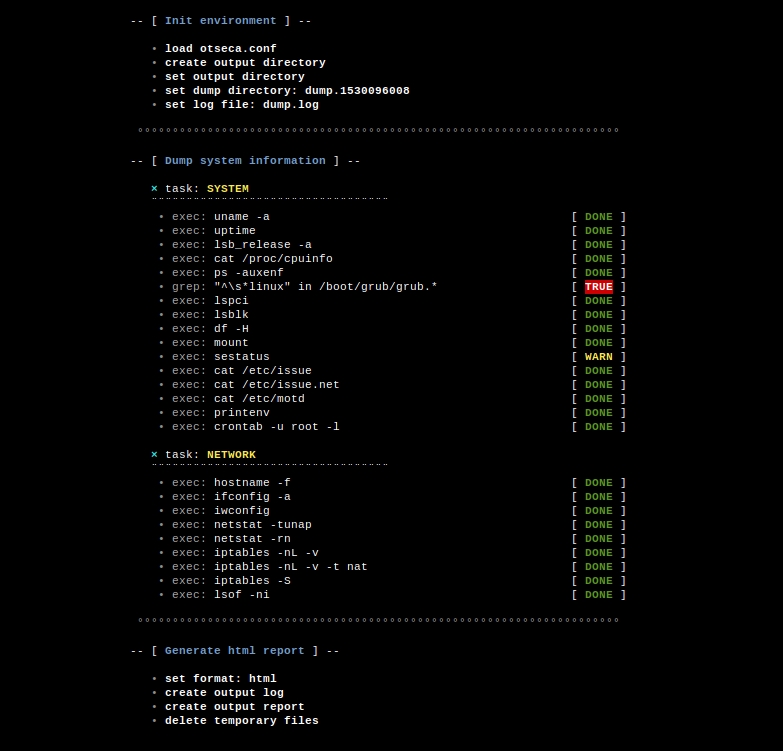
Otseca
Open source security auditing tool to search and dump system configuration. It allows you to generate reports in HTML or RAW-HTML formats.
The main assumption of creating this tool was easier and faster delivery of commands sets to be performed on customer environments. As a result of such a scan I wanted to get the most useful information about system components that will be subjected to penetration tests and audits at a later time.
It is useful for:
1️. system administrators
2. security researchers
3️. security professionals
4. pentesters
5. hackers
https://github.com/trimstray/otseca
👍1
Forwarded from Open Source
Rhasspy Voice Assistant
Полностью автономный приватный голосовой помощник для многих человеческих языков(в том числе и Русский) с открытым исходным кодом
Rhasspy поставляется с привлекательным веб-интерфейсом , который позволяет настраивать, программировать и тестировать голосового помощника удаленно из веб-браузера.
Все функциональные возможности веб-интерфейса представлены в комплексном HTTP API
https://github.com/rhasspy/rhasspy
Сайт: https://community.rhasspy.org/

Forwarded from Интернет-Розыск
Радио "Комсомольская Правда" задалось целью выяснить мое отношение к оттоку специалистов по информационной безопасности из страны. Извольте... Мое отношение к нему примерно такое же, какое я испытывал в студенческие годы к гомосексуалистам... - мне больше достанется!
Forwarded from GitHub Community
Learn-python – Игровая площадка и одновременно шпаргалка для изучения Python. Другими словами это коллекция скриптов Python, разделенных по темам и содержащих примеры кода с объяснениями.
Learn-python – игровая площадка, потому что вы можете изменять или добавлять код, чтобы увидеть, как он работает, и протестировать его в деле. Это также позволяет вам использовать написанный вами код чтобы проверить соответствует ли он руководству по стилю кода Python.
В целом, это может сделать ваш учебный процесс более интерактивным, и может помочь вам поднять качество написанного вами кода.
GitHub | #Python #Playground #Useful

👍1
Forwarded from Курсы хуюрсы
XAKEP
Магия DuckDuckGo. Изучаем скрытые функции поисковика, которых нет у Google
Если поисковик DuckDuckGo кому-то и известен, то в первую очередь в связи с повышенной приватностью. В отличие от Google или «Яндекса» он не собирает данные о пользователях, но и результаты у него не такие же хорошие. Однако стоит копнуть глубже, и оказывается…
👍2
Forwarded from PythonDigest
OCR’ing Video Streams
https://pyimagesearch.com/2022/03/07/ocring-video-streams/
In this tutorial, you will learn how to OCR video streams. This lesson is part 3 of a 4-part series on Optical Character Recognition with Python
https://pyimagesearch.com/2022/03/07/ocring-video-streams/
In this tutorial, you will learn how to OCR video streams. This lesson is part 3 of a 4-part series on Optical Character Recognition with Python
Forwarded from PythonDigest
Уроки компьютерного зрения на Python + OpenCV с самых азов. Часть 3
https://habr.com/ru/post/654663/?utm_campaign=654663&utm_source=habrahabr&utm_medium=rss
Продолжим изучение компьютерного зрения. Начало здесь (https://habr.com/ru/post/540166/). Напомню краткое содержание предыдущих уроков. Мы изучили этапы анализ и обработки изображений, установку OpenCV, простейшие действия над изображением, такие как преобразование в черно-белый формат, изменение размеров, накладывание фильтра размытия.
👍1
Forwarded from 1N73LL1G3NC3
Большинство программных сред предполагают (включая
Проект Zarf призван помочь облегчить доставку любых программ до таких
Kubernetes), что у них есть доступ в сеть интернет, но не все и есть те, которым туда путь закрыт (финансовый, государственный сектор и т.д.). Но на эти системы нужно и ставить ПО, и обновлять, и сопровождать его и т.д. Тоесть они должны жить также как и те, что имеют доступ к сети интернет.Проект Zarf призван помочь облегчить доставку любых программ до таких
Air Gap Systems. Данный инструмент позволяет собрать все необходимое из интернет в единый package и затем его установить в изолированном окружении! Сами авторы позиционируют проект как DevSecOps для изолированных систем.Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ
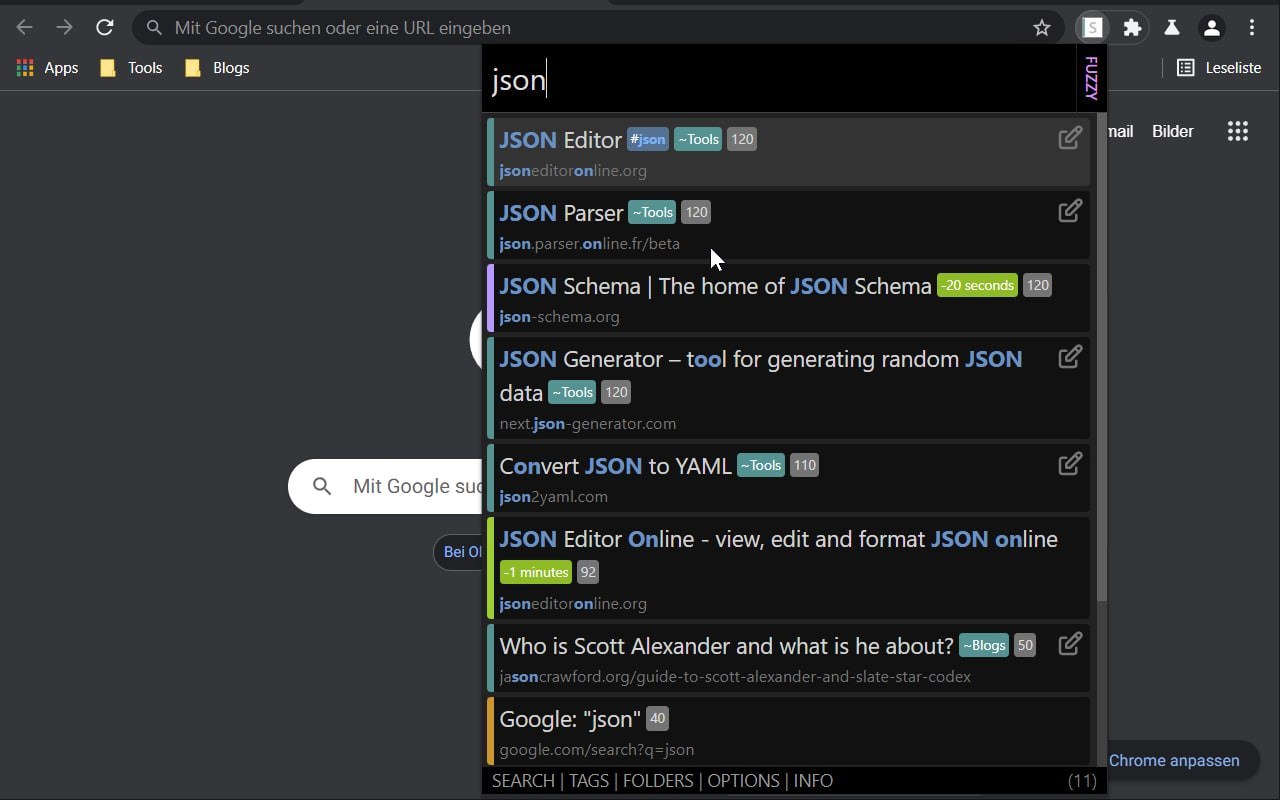
Search Bookmarks, History and Browser Tabs
Extensión del navegador para buscar y navegar por los marcadores, el historial y las pestañas abiertas.
Funciones:
🔸Busca rápidamente en los marcadores, el historial y las pestañas abiertas de tu navegador.
Admite la búsqueda difusa (coincidencia aproximada de cadenas) y la búsqueda exacta (comienza con la coincidencia)
🔸Las etiquetas y los nombres de las carpetas se pueden buscar en pestañas.
🔸Tema oscuro / tema claro en los ajustes del sistema
🔸La extensión no recoge ningún dato ni realiza ninguna consulta externa.
https://github.com/Fannon/search-bookmarks-history-and-tabs
Para Firefox: https://addons.mozilla.org/en-US/firefox/addon/search-tabs-bookmarks-history/
====================
Si encuentra software interesante, compártalo con la comunidad
Forwarded from Investigation & Forensic TOOLS
CapAnalysis
[https://www.capanalysis.net/ca/]
анализатор трафика большого размера. Выполняет индексацию набора данных PCAP-файлов и представляет их содержимое во многих формах, начиная от списка TCP, UDP или ESP потоков до географического представления соединений.
• во время анализа сетевого трафика использует глубокую проверку пакетов (DPI)
• для каждого соединения CapAnalysis пытается определить страну пункта назначения
• мощный набор фильтров: по IP/портам, размеру данных, дате/времени и др.
• строит таймлайн соединений и имеет достаточно много различных вкладок визуализации
Forwarded from HackGit
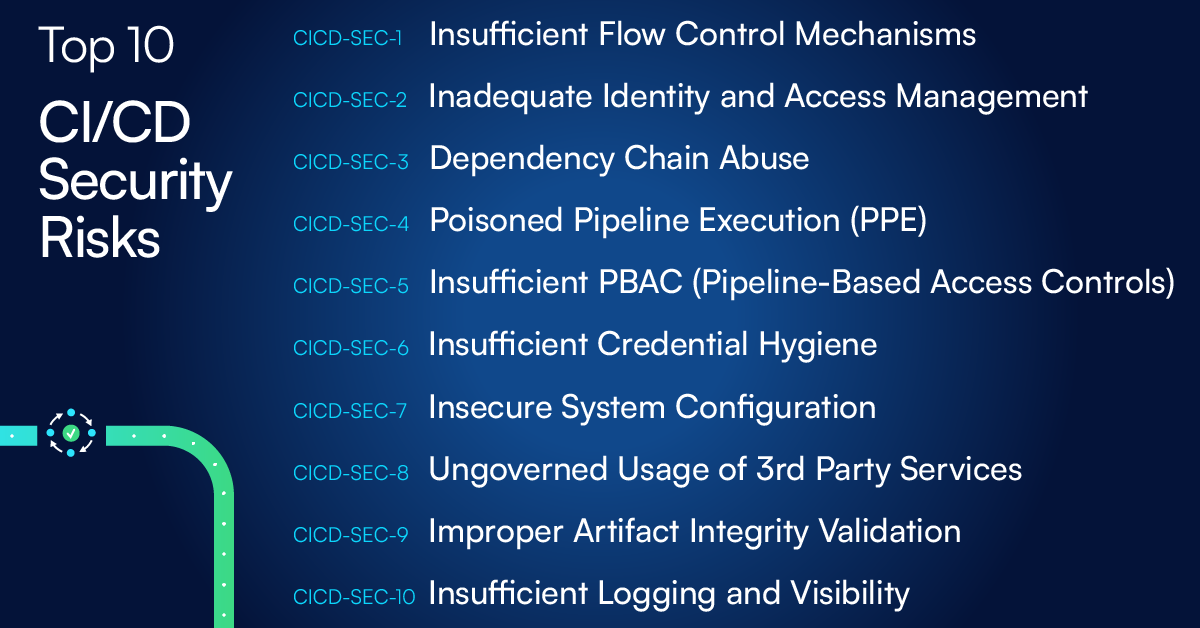
Top 10 CI/CD Security Risks
This document helps defenders identify focus areas for securing their CI/CD ecosystem. It is the result of extensive research into attack vectors associated with CI/CD, and the analysis of high profile breaches and security flaws.
Numerous industry experts across multiple verticals and disciplines came together to collaborate on this document to ensure its relevance to today’s threat landscape, risk surface, and the challenges that defenders face in dealing with these risks.
https://github.com/cider-security-research/top-10-cicd-security-risks
#blueteam #techniques #cybersecurity #infosec #infosecurity
Forwarded from HackGit
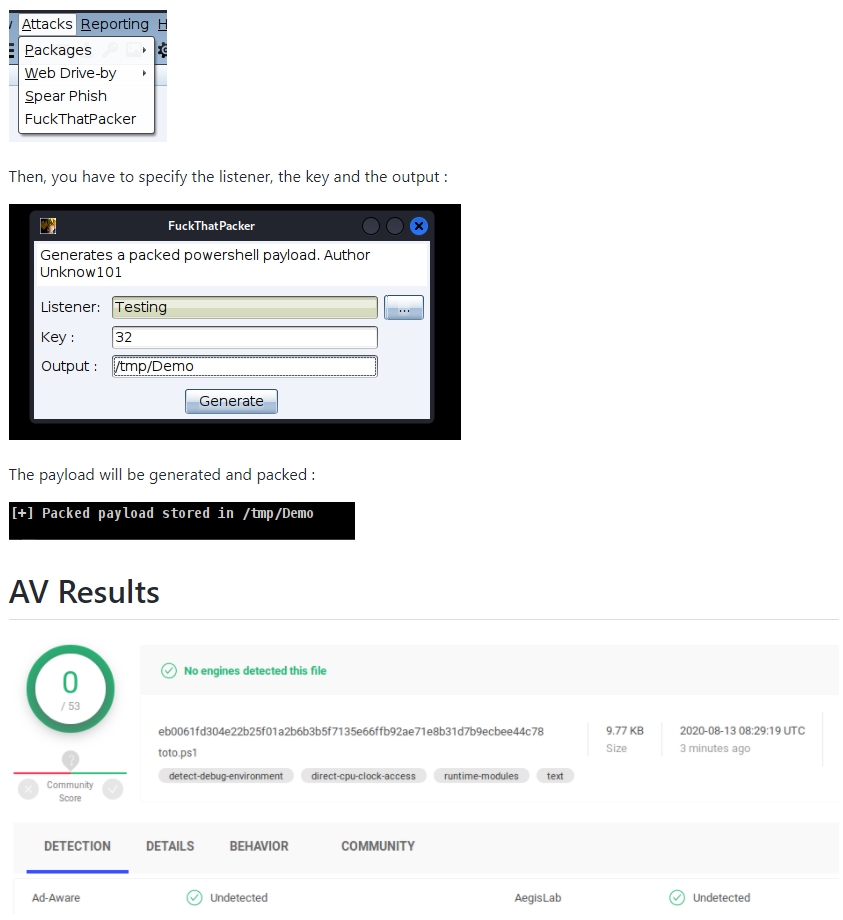
FuckThatPacker
A simple python packer to easily bypass Windows Defender
https://github.com/Unknow101/FuckThatPacker
#pentesting #bugbounty #redteam #hackers #exploit #inject
A simple python packer to easily bypass Windows Defender
https://github.com/Unknow101/FuckThatPacker
#pentesting #bugbounty #redteam #hackers #exploit #inject
Forwarded from Social Engineering
🔌 Практические атаки на интерфейс USB.
📌 Описание материала:
• Сниффинг и декодинг USB-пакетов с помощью логического анализатора; usbmon и #Wireshark; USBProxy Nouveau; OpenVizsla.
• Демонстрация BadUSB атак с помощью оригинальных Rubber Ducky, Bash Bunny и Lan Turtle. BadUSB с помощью дешевых китайских аналогов Rubbery Ducky (ATtiny55, CJMCU, Cactus WHID) и Raspberry Pi Zero.
Эмуляция USB-устройств стандартных классов:
• с помощью фреймворка Facedancer на Facedancer21 и GreatFET One;
• с помощью legacy модулей Gadget подсистемы (g_hid.ko и т.д.) и Composite Gadget фреймворка (FunctionFS/ConfigFS) на Raspberry Pi Zero.
Эмуляция кастомизированных USB-устройств:
• с помощью фреймворка Facedancer на Facedancer21 и GreatFET One;
• с помощью legacy модулей Gadget подсистемы (GadgetFS и Raw Gadget) и Raspberry Pi Zero.
Фаззинг USB-стека:
• в виртуальных машинах с помощью syzkaller и vUSBf;
• физических устройств с помощью Facedancer21, GreatFET One и Raspberry Pi Zero.
👤 Пару слов о докладчике:
Андрей @xairy Коновалов: Инженер-программист, работает в Google. Разрабатывает инструменты поиска багов в ядре #Linux (в том числе syzkaller и KASAN). Как исследователь интересуется выявлением уязвимостей и разработкой эксплойтов. Обнаружил множество уязвимостей в ядре Linux, в том числе CVE-2017-7308 в сетевом стеке и CVE-2016-2384 драйвере USB-MIDI. Выступления, разработки, исследования: xairy.github.io
• Ознакомиться с материалом можно на YT: https://youtu.be/0bMxAdq1adc
• Зеркало: https://t.me/S_E_Reborn/1984
Твой S.E. #badusb
🖖🏻 Приветствую тебя user_name.
• Сегодня делюсь с тобой отличным видео-материалом, который освещает тему атак на стек USB. Ты узнаешь о практических способах анализа USB-протоколов, железе и софте для отладки USB, а также специализированных инструментах для атак.📌 Описание материала:
• Сниффинг и декодинг USB-пакетов с помощью логического анализатора; usbmon и #Wireshark; USBProxy Nouveau; OpenVizsla.
• Демонстрация BadUSB атак с помощью оригинальных Rubber Ducky, Bash Bunny и Lan Turtle. BadUSB с помощью дешевых китайских аналогов Rubbery Ducky (ATtiny55, CJMCU, Cactus WHID) и Raspberry Pi Zero.
Эмуляция USB-устройств стандартных классов:
• с помощью фреймворка Facedancer на Facedancer21 и GreatFET One;
• с помощью legacy модулей Gadget подсистемы (g_hid.ko и т.д.) и Composite Gadget фреймворка (FunctionFS/ConfigFS) на Raspberry Pi Zero.
Эмуляция кастомизированных USB-устройств:
• с помощью фреймворка Facedancer на Facedancer21 и GreatFET One;
• с помощью legacy модулей Gadget подсистемы (GadgetFS и Raw Gadget) и Raspberry Pi Zero.
Фаззинг USB-стека:
• в виртуальных машинах с помощью syzkaller и vUSBf;
• физических устройств с помощью Facedancer21, GreatFET One и Raspberry Pi Zero.
👤 Пару слов о докладчике:
Андрей @xairy Коновалов: Инженер-программист, работает в Google. Разрабатывает инструменты поиска багов в ядре #Linux (в том числе syzkaller и KASAN). Как исследователь интересуется выявлением уязвимостей и разработкой эксплойтов. Обнаружил множество уязвимостей в ядре Linux, в том числе CVE-2017-7308 в сетевом стеке и CVE-2016-2384 драйвере USB-MIDI. Выступления, разработки, исследования: xairy.github.io
• Ознакомиться с материалом можно на YT: https://youtu.be/0bMxAdq1adc
• Зеркало: https://t.me/S_E_Reborn/1984
Твой S.E. #badusb

Forwarded from Malware News
Frelatage: A fuzzing library to find vulnerabilities and bugs in Python applications
🗣FrenchFuzzer
🎖@malwr
🗣FrenchFuzzer
🎖@malwr
GitHub
GitHub - Rog3rSm1th/frelatage: Coverage-based fuzzer for python applications
Coverage-based fuzzer for python applications. Contribute to Rog3rSm1th/frelatage development by creating an account on GitHub.