
Forwarded from OpenNews (HK-47)
Уязвимость в cgroups v1, позволяющая выйти из изолированного контейнера
Раскрыты детали уязвимости (CVE-2022-0492) в реализации механизма ограничения ресурсов cgroups v1 в ядре Linux, которая может использоваться для выхода из изолированных контейнеров. Проблема проявляется начиная с ядра Linux 2.6.24 и устранена в выпусках ядра 5.16.12, 5.15.26, 5.10.97, 5.4.177, 4.19.229, 4.14.266 и 4.9.301. Проследить за публикаций обновления пакетов в дистрибутивах можно на данных страницах: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux.
Раскрыты детали уязвимости (CVE-2022-0492) в реализации механизма ограничения ресурсов cgroups v1 в ядре Linux, которая может использоваться для выхода из изолированных контейнеров. Проблема проявляется начиная с ядра Linux 2.6.24 и устранена в выпусках ядра 5.16.12, 5.15.26, 5.10.97, 5.4.177, 4.19.229, 4.14.266 и 4.9.301. Проследить за публикаций обновления пакетов в дистрибутивах можно на данных страницах: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux.
Forwarded from HackGit
Incident-Playbook
Incident Response Playbooks Mapped to MITRE Attack Tactics and Techniques
https://github.com/austinsonger/Incident-Playbook
#blueteam #techniques #cybersecurity #infosec #infosecurity
Incident Response Playbooks Mapped to MITRE Attack Tactics and Techniques
https://github.com/austinsonger/Incident-Playbook
#blueteam #techniques #cybersecurity #infosec #infosecurity
Forwarded from white2hack 📚
Немного разьяснялок о "поломанном доступе" из списка Owasp Top10
https://habr.com/ru/post/654769/
#web
https://habr.com/ru/post/654769/
#web
Хабр
Все, что нужно знать про «Broken access control»
В минувшем году OWASP обновил список TOP-10 самых распространенных векторов атак на современные веб-приложения. Этот список претерпел ряд изменений по сравнению с его последней редакцией, которая была...
Forwarded from Python - Советы, библиотеки, гайды
Forwarded from GitHub repos
Silejonu/bash_loading_animations
Ready-to-use loading animations in ASCII and UTF-8 for easy integration into your Bash scripts.
Language: Shell
#animation #ascii #bash #collection #loading_animation #loading_indicator #loading_spinner #script #template
Stars: 117 Issues: 0 Forks: 10
https://github.com/Silejonu/bash_loading_animations
GitHub
GitHub - Silejonu/bash_loading_animations: Ready-to-use loading animations in ASCII and UTF-8 for easy integration into your Bash…
Ready-to-use loading animations in ASCII and UTF-8 for easy integration into your Bash scripts. - Silejonu/bash_loading_animations
Forwarded from HackGit
HowToHunt
rials and Things to Do while Hunting Vulnerability.
https://github.com/KathanP19/HowToHunt
#xss #sqli #idor #ssrf #leaks
rials and Things to Do while Hunting Vulnerability.
https://github.com/KathanP19/HowToHunt
#xss #sqli #idor #ssrf #leaks
GitHub
GitHub - KathanP19/HowToHunt: Collection of methodology and test case for various web vulnerabilities.
Collection of methodology and test case for various web vulnerabilities. - KathanP19/HowToHunt
Forwarded from HackGit
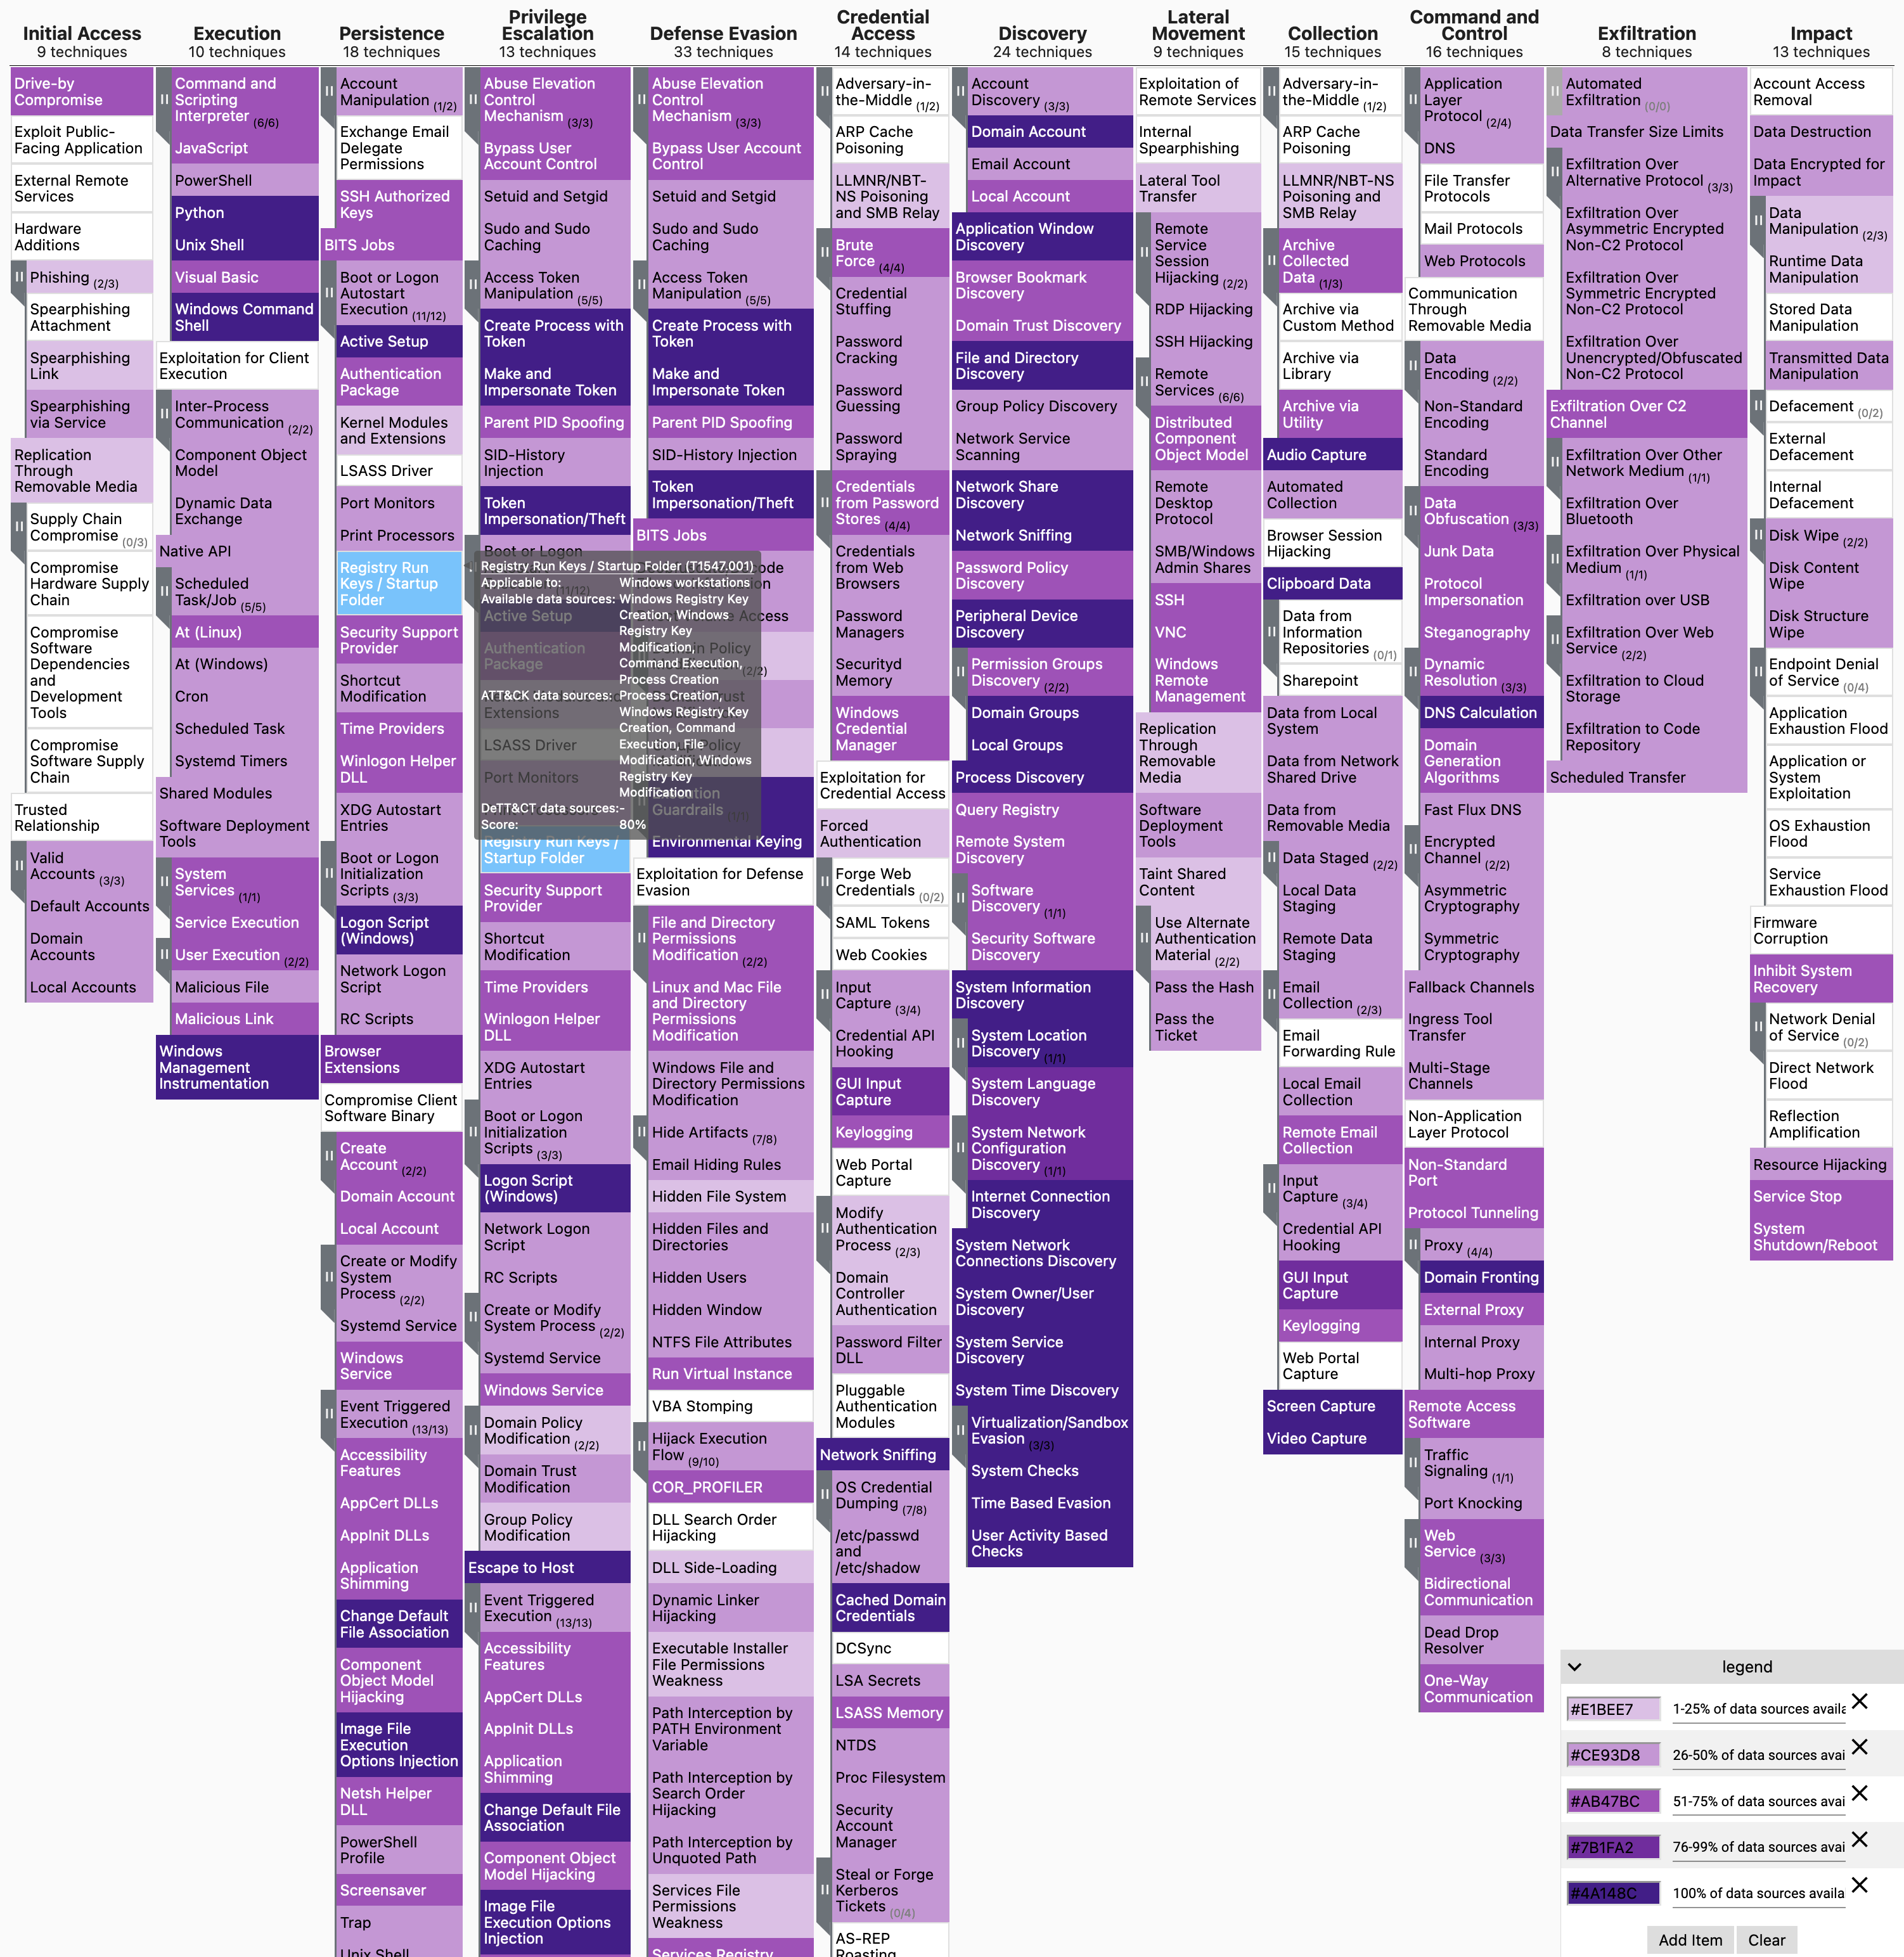
DeTTECT
Detect Tactics, Techniques & Combat Threats
https://github.com/rabobank-cdc/DeTTECT
#blueteam #techniques #cybersecurity #infosec #infosecurity
Detect Tactics, Techniques & Combat Threats
https://github.com/rabobank-cdc/DeTTECT
#blueteam #techniques #cybersecurity #infosec #infosecurity
Forwarded from HackGit
FastFuzz Chrome Extension
Fast fuzzing websites with chrome extension.
@HackGit
#cybersecurity #infosec #infosecurity #pentesting #bugbounty
Fast fuzzing websites with chrome extension.
#cybersecurity #infosec #infosecurity #pentesting #bugbounty
YouTube
FastFuzz Chrome Extension Install
Forwarded from HackGit
Narthex
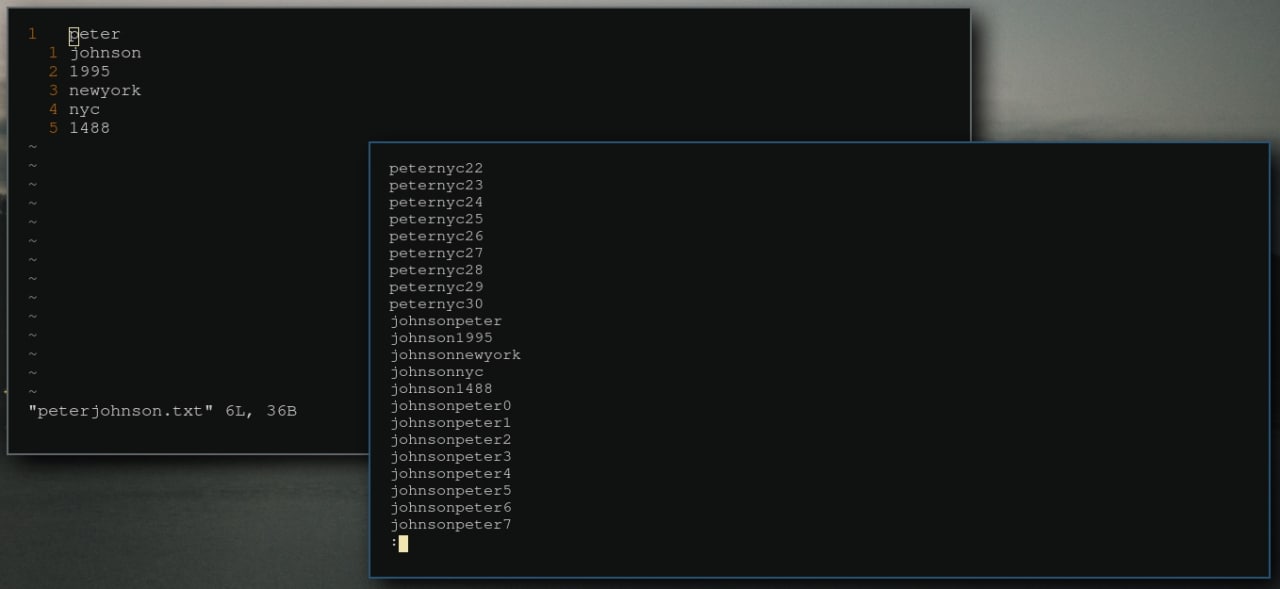
Modular personalized dictionary generator.
It contains autonomous Unix-style programs for the creation of personalised dictionaries that can be used for password recovery & security assessment.
https://github.com/MichaelDim02/Narthex
#cybersecurity #infosec #infosecurity #pentesting
Modular personalized dictionary generator.
It contains autonomous Unix-style programs for the creation of personalised dictionaries that can be used for password recovery & security assessment.
https://github.com/MichaelDim02/Narthex
#cybersecurity #infosec #infosecurity #pentesting
Forwarded from Sys-Admin Up (Yevgeniy Goncharov)
systemd-homed - service providing portable human-user accounts that are not dependent on current system configuration
https://wiki.archlinux.org/title/Systemd-homed
https://wiki.archlinux.org/title/Systemd-homed
https://github.com/starship/starship
https://github.com/starship/starship/blob/master/docs/ru-RU/guide/README.md
https://github.com/starship/starship/blob/master/docs/ru-RU/guide/README.md
GitHub
GitHub - starship/starship: ☄🌌️ The minimal, blazing-fast, and infinitely customizable prompt for any shell!
☄🌌️ The minimal, blazing-fast, and infinitely customizable prompt for any shell! - starship/starship
https://github.com/jlevy/the-art-of-command-line
https://github.com/jlevy/the-art-of-command-line/blob/master/README-ru.md
https://github.com/jlevy/the-art-of-command-line/blob/master/README-ru.md
GitHub
GitHub - jlevy/the-art-of-command-line: Master the command line, in one page
Master the command line, in one page. Contribute to jlevy/the-art-of-command-line development by creating an account on GitHub.
Forwarded from GitHub repos
antfu/vscode-settings
My VS Code settings and extensions
#vscode #vscode_extension #vscode_settings #vscode_settings_json
Stars: 233 Issues: 1 Forks: 16
https://github.com/antfu/vscode-settings
My VS Code settings and extensions
#vscode #vscode_extension #vscode_settings #vscode_settings_json
Stars: 233 Issues: 1 Forks: 16
https://github.com/antfu/vscode-settings
GitHub
GitHub - antfu/vscode-settings: My VS Code settings and extensions
My VS Code settings and extensions . Contribute to antfu/vscode-settings development by creating an account on GitHub.
Forwarded from HackGit
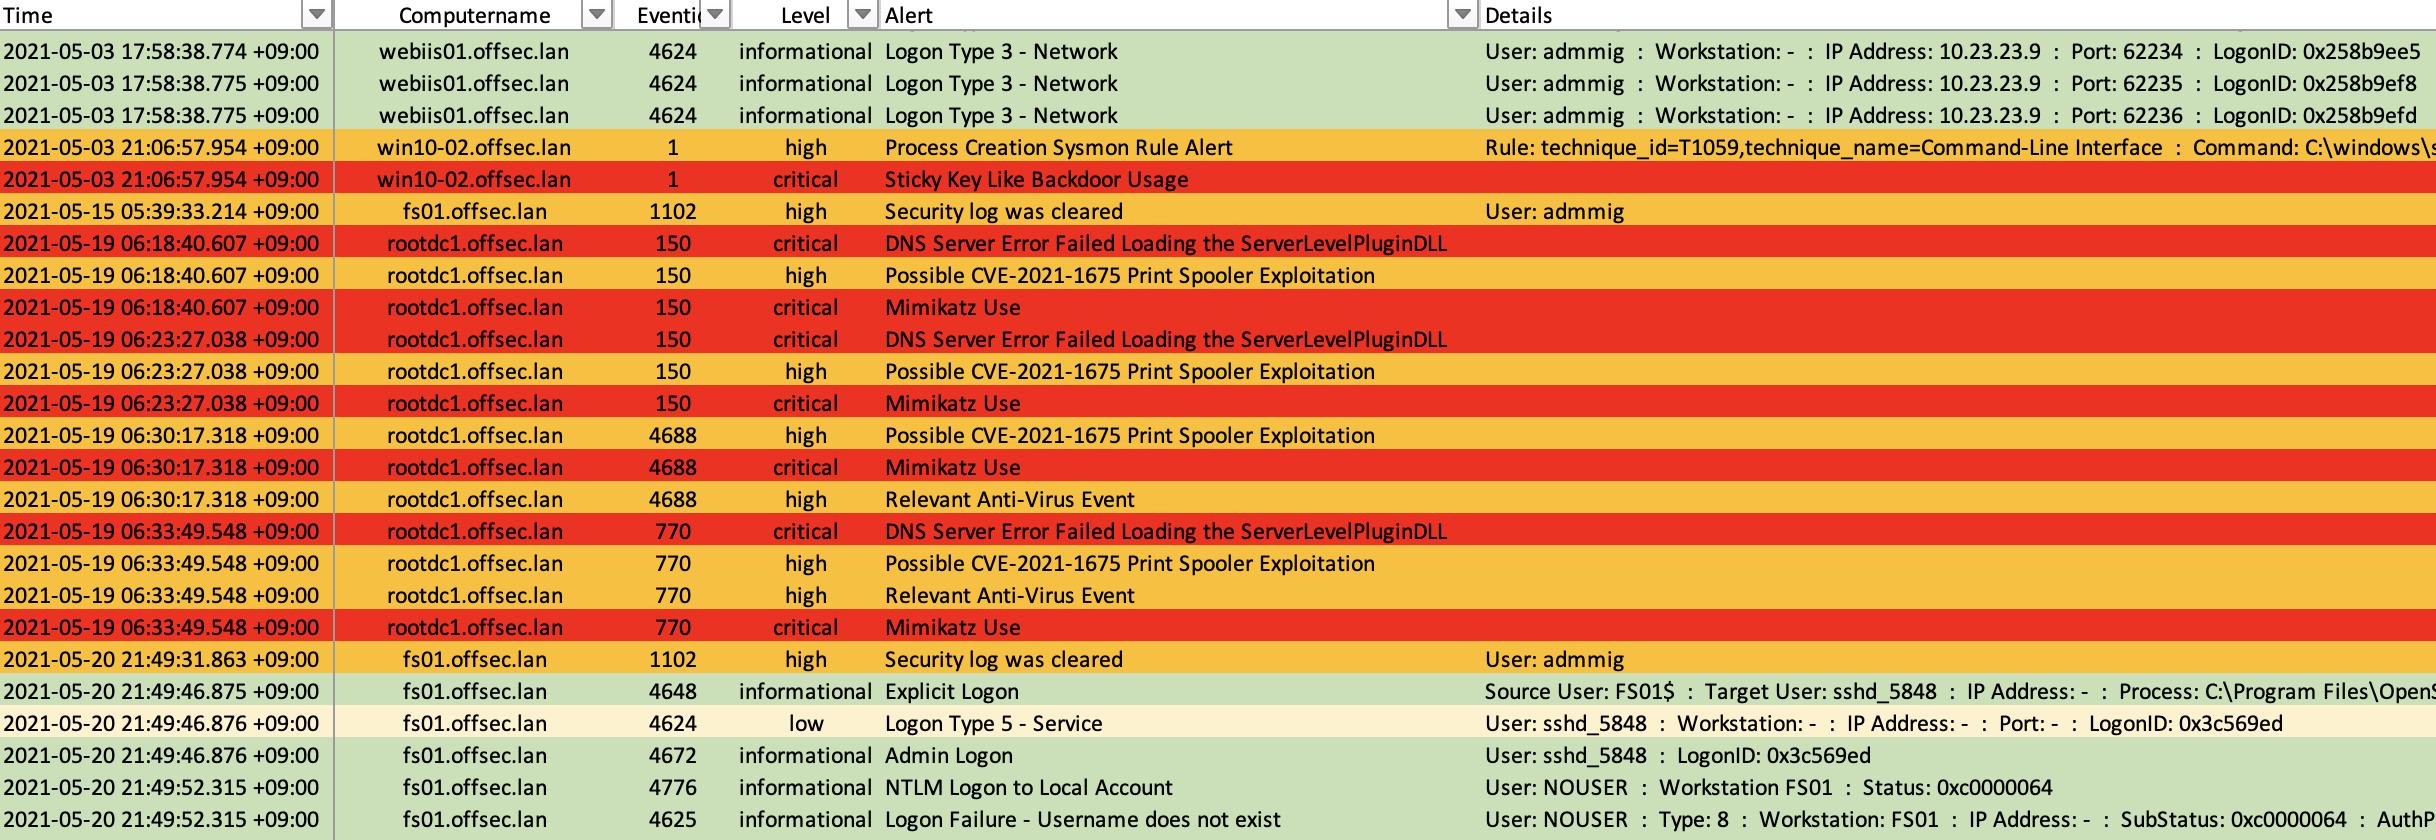
Hayabus
Windows event log fast forensics timeline generator and threat hunting tool
Features:
1. Cross-platform support: Windows, Linux, macOS
2. Developed in Rust to be memory safe and faster than a hayabusa falcon!
3. Multi-thread support delivering up to a 5x speed improvement!
4. Creates a single easy-to-analyze CSV timeline for forensic investigations and incident response
5. Threat hunting based on IoC signatures written in easy to read/create/edit YML based hayabusa rules
6. Sigma rule support to convert sigma rules to hayabusa rules
7. Currently it supports the most sigma rules compared to other similar tools and even supports count rules
8. Event log statistics (Useful for getting a picture of what types of events there are and for tuning your log settings)
9. Rule tuning configuration by excluding unneeded or noisy rules
10. MITRE ATT&CK mapping
https://github.com/Yamato-Security/hayabusa
Просто посмотрите на этот адок
https://github.com/medikoo/es5-ext/issues/113
https://github.com/medikoo/es5-ext/issues/111
https://github.com/medikoo/es5-ext/issues/115
https://github.com/medikoo/es5-ext/issues/114
https://github.com/medikoo/es5-ext/issues/113
https://github.com/medikoo/es5-ext/issues/111
https://github.com/medikoo/es5-ext/issues/115
https://github.com/medikoo/es5-ext/issues/114
GitHub
WTF wrong with you? · Issue #113 · medikoo/es5-ext
The NPM package is not a place for politics.