
Forwarded from SecAtor
И опять Linux в опасносте.
Qualys сообщают об уязвимости повышения привилегий в pkexec polkit, корневой SUID-программе, присутствующей во всех дистрибутивах Linux. При этом дистрибутивы CentOS, Debian, Fedora и Ubuntu по умолчанию уязвимы.
PolicyKit или Polkit - это компонент Unix-подобных операционных систем, используемый для управления общесистемными привилегиями, позволяя непривилегированным процессам взаимодействовать с привилегированными. Polkit pkexec можно использовать для выполнения команд с привилегиями root.
Уязвимость CVE-2021-4034, получившая наименование PwnKit, существует уже более 12 лет и была представлена в pkexec в мае 2009 года.
Как выяснили Qualys, успешная эксплуатация этой уязвимости позволяет любому непривилегированному пользователю получить привилегии root на уязвимом хосте, но только локальному.
Вся проблема кроется в записи за пределами границ, которая создается, когда основная функция pkexec обрабатывает аргументы командной строки и пытается найти программу для выполнения. Благодаря записи вне границ злоумышленник может ввести «незащищенную» переменную в среду pkexec и запустить в последующем собственную общую библиотеку с рутовыми правами. Qualys такую переменную нашли.
Ошибка представляет собой повреждение памяти и реализуется мгновенно, надежно и независимо от архитектуры. О баге стало известно в ноябре 2021 года, исправление выпущено 11 января 2022 года. А сейчас уже доступен эксплойт, и как заверяют аналитики CERT/CC он - «простой и универсальный». Ну и стоит помнить, что polkit поддерживается и в других операционных системах, включая Solaris и BSD.
Мы присоединяемся к Qualys и рекомендуем как можно скорее применить доступные исправления для этой уязвимости, а также проверить журналы на предмет потенциальных попыток эксплуатации.
Qualys
CVE-2021-4034: How PwnKit Exploits Polkit’s pkexec | Qualys
CVE-2021-4034, a PwnKit vulnerability, lets unprivileged users gain root access via pkexec. Explore its impact and how to mitigate the risk.
Forwarded from HackGit
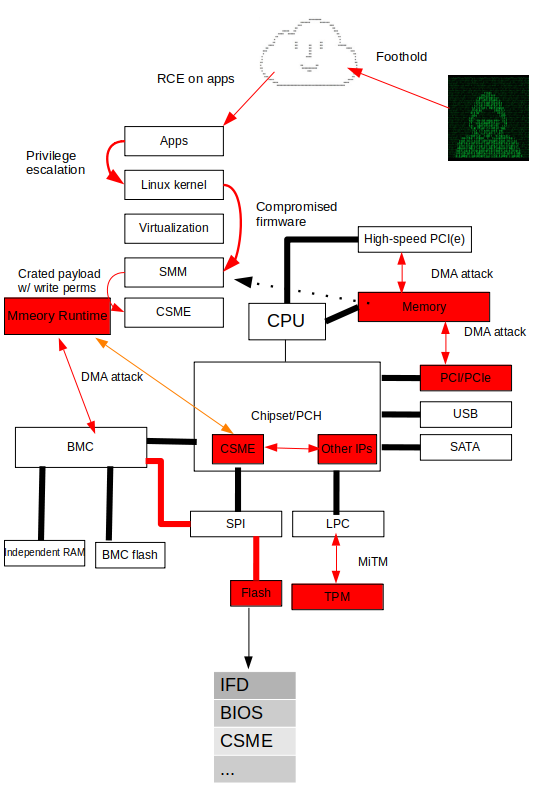
Bootkit samples
Bootkit sample from real-life attack. Be careful about tweaking the sample for research purpose.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec #infosecurity #pentesting
Bootkit sample from real-life attack. Be careful about tweaking the sample for research purpose.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec #infosecurity #pentesting
Forwarded from HackGit
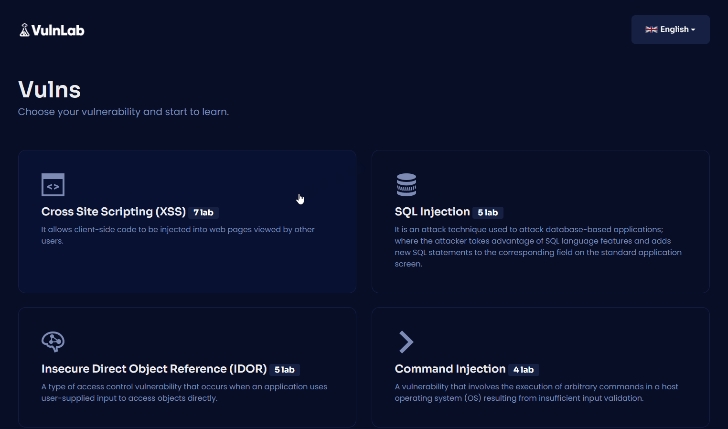
VulnLab
A Web Vulnerability Lab Project.
Vulnerabilities:
1. SQL Injection
2. Cross Site Scripting (XSS)
3. Command Injection
4. Insecure Direct Object References (IDOR)
5. Cross Site Request Forgery (CSRF)
6. XML External Entity (XXE)
Insecure Deserialization
7. File Upload
8. File Inclusion
9. Broken Authentication
https://github.com/Yavuzlar/VulnLab
Forwarded from GitHub Community
Leon – личный помощник с открытым исходным кодом, который может работать на вашем локальном сервере.
Если вы хотите, Леон может общаться с вами, находясь оффлайн, чтобы защитить вашу конфиденциальность.
GitHub | #js #assistant
Если вы хотите, Леон может общаться с вами, находясь оффлайн, чтобы защитить вашу конфиденциальность.
GitHub | #js #assistant

👍1
Forwarded from Дмитрий Артимович
В MIT изобрели способ наносить невидимые человеческим глазом QR-коды
Группа инженеров Массачусетского технологического института (MIT) во главе с аспирантом Мустафой Дога Доганом (Mustafa Doga Dogan) разработала альтернативу повсеместно используемым сегодня штрих- и QR-кодам. В новом варианте метки InfraredTags наносятся на различные предметы при помощи 3D-принтера и остаются невидимыми для невооружённого глаза.
Глава исследовательской группы рассказал, что идея изобретения пришла к нему в голову, когда он услышал о новом смартфоне с инфракрасной камерой. Основу изобретения составляет предназначенный для 3D-печати пластиковый материал, который пропускает инфракрасный свет, но остаётся непрозрачным в видимом диапазоне. Предложены два варианта создания графических кодов с использованием данной технологии.
Forwarded from GitHub Community
Weylus – инструмент, что превращает ваш планшет или смартфон в графический планшет/сенсорный экран для вашего компьютера
Рекомендуем использовать его только в сетях, которым вы доверяете, так как в нём не используется шифрование, чтобы обеспечить минимальное время задержки
GitHub | #Rust #Interesting
Рекомендуем использовать его только в сетях, которым вы доверяете, так как в нём не используется шифрование, чтобы обеспечить минимальное время задержки
GitHub | #Rust #Interesting

Lx4U или “Linux для себя” - подробное руководство по созданию Linux-системы, используя исходные тексты необходимого программного обеспечения, на Русском язке!
Это руководство - самостоятельное ответвление от проекта Linux From Scratch.
https://lx4u.ru/
Это руководство - самостоятельное ответвление от проекта Linux From Scratch.
https://lx4u.ru/
lx4u.ru
Linux для себя :: Создайте свою собственную Linux систему!
Подробное руководство по созданию собственной Linux системы из исходного кода
👍2
Forwarded from настенька и графики
Forwarded from Devops Talks (Alex 🎲 Green)
Awesome Docker Security Awesome
List of awesome resources about docker security included books, blogs, video, tools and cases.
https://github.com/myugan/awesome-docker-security
List of awesome resources about docker security included books, blogs, video, tools and cases.
https://github.com/myugan/awesome-docker-security
GitHub
GitHub - myugan/awesome-docker-security: 📚 A curated list of awesome Docker security resources
📚 A curated list of awesome Docker security resources - myugan/awesome-docker-security