Forwarded from k8s (in)security (D1g1)
Хороший пост "What an SBOM Can Do for You", который все раскладывает по полочкам о текущем состоянии
-
-
-
-
-
-
-
-
-
О
Software Bill of Materials (SBOM), если вы о нем раньше не слышали. Основные разделы:-
What Is Exactly an SBOM?-
The Two SBOM Standards – речь о CycloneDX и SPDX -
The Ultimate Purpose(s) of the SBOM-
Locate and Describe a Software Component-
Automation-
Licensing-
Security-
Status of Tools and Cooperation - отдельно выделю инструменты bom и syft-
The Future: Your Tool Will Be SBOMin’ Soon - особенно круто будет когда SBOM станет частью того же образа контейнера и в любой момент можно понять и проверить содержимое.О
SBOM для Kubernetes я уже писал и всегда можно посмотреть его для последних версий. Также я очень жду, когда кто-нибудь возьмет и напишет Kubernetes operator для генерации SBOM (по аналогии со Starboard) и хранения результатов в Custom Resources (иначе придется это делать самому). Все это полезно будет и для observability и для troubleshooting .www.chainguard.dev
Unchained: Our Blog
Read the latest software supply chain & open source security updates, from our opinions on security technologies to research & remedies for the biggest threats.
Forwarded from Алиса рассказывает
👩💻 Useful Forks aka useful-forks.github.io — именно этот сайт поможет найти самые полезные форки нужного вам репозитория
Так же есть реализация в виде расширения для браузера
Алиса рассказывает 🖐🏻
Так же есть реализация в виде расширения для браузера
Алиса рассказывает 🖐🏻
GitHub
GitHub - useful-forks/useful-forks.github.io: Improving GitHub's Forks list discoverability through automatic filtering. The project…
Improving GitHub's Forks list discoverability through automatic filtering. The project offers an online tool and a Chrome extension. - useful-forks/useful-forks.github.io
Каталог поведения вредоносных программ с маппингом на ATT&CK
https://github.com/MBCProject/mbc-markdown#malware-behavior-catalog-v21
interactive: https://raw.githubusercontent.com/MBCProject/mbc-markdown/master/yfaq/mbc_matrix_without_ids.svg
https://github.com/MBCProject/mbc-markdown#malware-behavior-catalog-v21
interactive: https://raw.githubusercontent.com/MBCProject/mbc-markdown/master/yfaq/mbc_matrix_without_ids.svg
GitHub
GitHub - MBCProject/mbc-markdown: MBC content in markdown
MBC content in markdown. Contribute to MBCProject/mbc-markdown development by creating an account on GitHub.
Forwarded from Open Source
telega.el
telega.el полнофункциональный неофициальный клиент для платформы Telegram для GNU Emacs
▫️ Список чатов, изменение порядка чатов в соответствии с внутренним порядком Telegram
▫️Получение информации о пользователях, группах и супергруппах
▫️Присоединение к чатам по ссылке-приглашению
▫️Получение истории чата, отправка сообщений, ответы, правки, удаление
▫️ Повторно отправить неудачные сообщения
▫️ Создание новых групп, обновление базовой группы до супергруппы
▫️ Пересылка сообщений
▫️ Уведомления D-Bus о входящих сообщениях в чатах с включенными уведомлениями
▫️ Голосовые/видеозвонки
▫️ Загрузка файлов из облака
▫️ Загрузка файлов/носителей (также вставка изображений из буфера обмена) в облако
▫️ Отображение действий в чате, таких как "user печатает..."
▫️ Онлайн глобальный поиск чатов/контактов/сообщений
▫️ Аватары, Фото, Стикеры, Анимированные стикеры
▫️ Анимированный GIF, через ffplay
и многое другое...
https://github.com/zevlg/telega.el
Документация: https://zevlg.github.io/telega.el/

Forwarded from SHADOW:Group
🗳 Машинное обучение для кибербезопасности
Большой список интересных инструментов и ресурсов, связанных с использованием машинного обучения для кибербезопасности.
Ссылка на GitHub
#redteam
Большой список интересных инструментов и ресурсов, связанных с использованием машинного обучения для кибербезопасности.
Ссылка на GitHub
#redteam
Forwarded from Open Source
bandwhich.
Это утилита CLI для отображения текущего использования сети по процессам, соединениям и удаленным IP/имени хоста.
bandwhich обнюхивает заданный сетевой интерфейс и записывает куда пакет полетел, а также его размер. Кроме того в фоновом режиме пытаться преобразовать IP-адреса в их имя хоста, используя обратный DNS, насколько это возможно.
https://github.com/imsnif/bandwhich
=============
Если нашел интересный софт, поделись с сообществом: @FOSS_triangle_bot

Forwarded from Записки админа
systemd.zip
13.9 MB
🐧 Объёмная книга о systemd. Linux Service Management Made Easy with systemd.
#systrmd #книги #фидбечат
#systrmd #книги #фидбечат
👍1
Forwarded from linkmeup
А вот этот проект мне нравится!
Решил написать свою имплементацию QUIC клиент/сервера? Вот иди и проверь её фазингом, чтобы потом не сидеть с удивлённым лицом.
Так что автор – большой молодец, что выкатил этот проект. А то понаписать напишут, а проверять никто и не подумает.
https://github.com/private-octopus/fuzi_q
Решил написать свою имплементацию QUIC клиент/сервера? Вот иди и проверь её фазингом, чтобы потом не сидеть с удивлённым лицом.
Так что автор – большой молодец, что выкатил этот проект. А то понаписать напишут, а проверять никто и не подумает.
https://github.com/private-octopus/fuzi_q
GitHub
GitHub - private-octopus/fuzi_q: Over the net fuzzing of QUIC servers or clients.
Over the net fuzzing of QUIC servers or clients. Contribute to private-octopus/fuzi_q development by creating an account on GitHub.
Forwarded from SecAtor
И опять Linux в опасносте.
Qualys сообщают об уязвимости повышения привилегий в pkexec polkit, корневой SUID-программе, присутствующей во всех дистрибутивах Linux. При этом дистрибутивы CentOS, Debian, Fedora и Ubuntu по умолчанию уязвимы.
PolicyKit или Polkit - это компонент Unix-подобных операционных систем, используемый для управления общесистемными привилегиями, позволяя непривилегированным процессам взаимодействовать с привилегированными. Polkit pkexec можно использовать для выполнения команд с привилегиями root.
Уязвимость CVE-2021-4034, получившая наименование PwnKit, существует уже более 12 лет и была представлена в pkexec в мае 2009 года.
Как выяснили Qualys, успешная эксплуатация этой уязвимости позволяет любому непривилегированному пользователю получить привилегии root на уязвимом хосте, но только локальному.
Вся проблема кроется в записи за пределами границ, которая создается, когда основная функция pkexec обрабатывает аргументы командной строки и пытается найти программу для выполнения. Благодаря записи вне границ злоумышленник может ввести «незащищенную» переменную в среду pkexec и запустить в последующем собственную общую библиотеку с рутовыми правами. Qualys такую переменную нашли.
Ошибка представляет собой повреждение памяти и реализуется мгновенно, надежно и независимо от архитектуры. О баге стало известно в ноябре 2021 года, исправление выпущено 11 января 2022 года. А сейчас уже доступен эксплойт, и как заверяют аналитики CERT/CC он - «простой и универсальный». Ну и стоит помнить, что polkit поддерживается и в других операционных системах, включая Solaris и BSD.
Мы присоединяемся к Qualys и рекомендуем как можно скорее применить доступные исправления для этой уязвимости, а также проверить журналы на предмет потенциальных попыток эксплуатации.
Qualys
CVE-2021-4034: How PwnKit Exploits Polkit’s pkexec | Qualys
CVE-2021-4034, a PwnKit vulnerability, lets unprivileged users gain root access via pkexec. Explore its impact and how to mitigate the risk.
Forwarded from HackGit
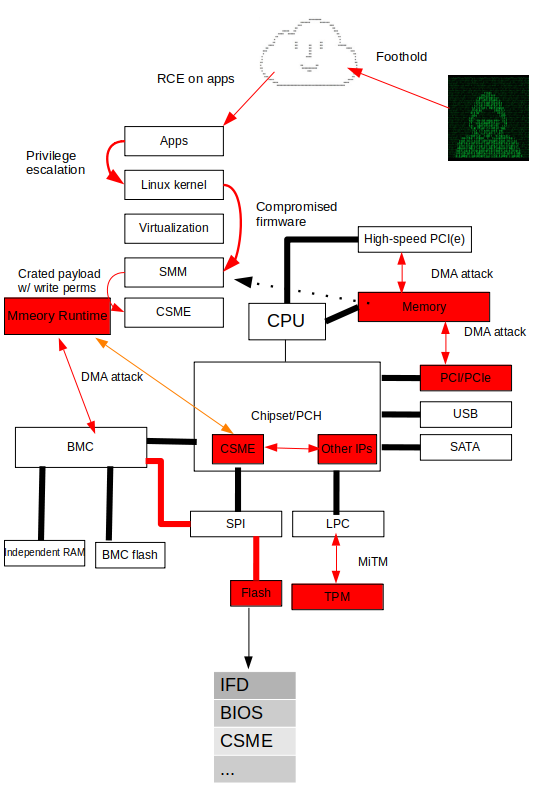
Bootkit samples
Bootkit sample from real-life attack. Be careful about tweaking the sample for research purpose.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec #infosecurity #pentesting
Bootkit sample from real-life attack. Be careful about tweaking the sample for research purpose.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec #infosecurity #pentesting