
Forwarded from AI для Всех (Artemii)
This media is not supported in your browser
VIEW IN TELEGRAM
Как написать целый абзац для статьи на английском языке, всего лишь из одного предложения на русском?
Пишем одно предложение, переводим его на английский с помощью DeepL. Подаем его на вход в GPT-J, затем перефразируем его с помощью Wordtune и проверим грамматику Grammarly.
Поздравляю - у вас есть целый абзац текста. Нейросети рулят!
#ScientificML #writing
Пишем одно предложение, переводим его на английский с помощью DeepL. Подаем его на вход в GPT-J, затем перефразируем его с помощью Wordtune и проверим грамматику Grammarly.
Поздравляю - у вас есть целый абзац текста. Нейросети рулят!
#ScientificML #writing
Forwarded from Neural Shit
Годный репозиторий - rclip
С помощью этих наших искусственных интеллектов и терминала ищет изображения на локальном диске по текстовому запросу. Потестил, справляется достаточно хорошо. Пока доступно только для Linux-бояр.
Под капотом CLIP от OpenAI
С помощью этих наших искусственных интеллектов и терминала ищет изображения на локальном диске по текстовому запросу. Потестил, справляется достаточно хорошо. Пока доступно только для Linux-бояр.
Под капотом CLIP от OpenAI
Forwarded from infosecurity
🚪 Lightweight UNIX backdoor for ethical hacking.
JadedWraith is a powerful backdoor capable of either listening on a TCP port or sniffing packets for a "magic" ICMP packet instructing the backdoor to either callback or listen. This is partly inspired by tools such as PRISM, however, unlike PRISM JadedWraith incorporates shoddy cryptography to obfuscate command and control. JadedWraith can be used to execute remote commands or upload follow on payloads.
🧷 https://github.com/phath0m/JadedWraith
#backdoor #hacking #UNIX
Forwarded from DOFH - DevOps from hell
Twitter
PT SWARM
🔥 We have reproduced the fresh CVE-2021-41773 Path Traversal vulnerability in Apache 2.4.49. If files outside of the document root are not protected by "require all denied" these requests can succeed. Patch ASAP! httpd.apache.org/security/vulne…
Forwarded from Open Source
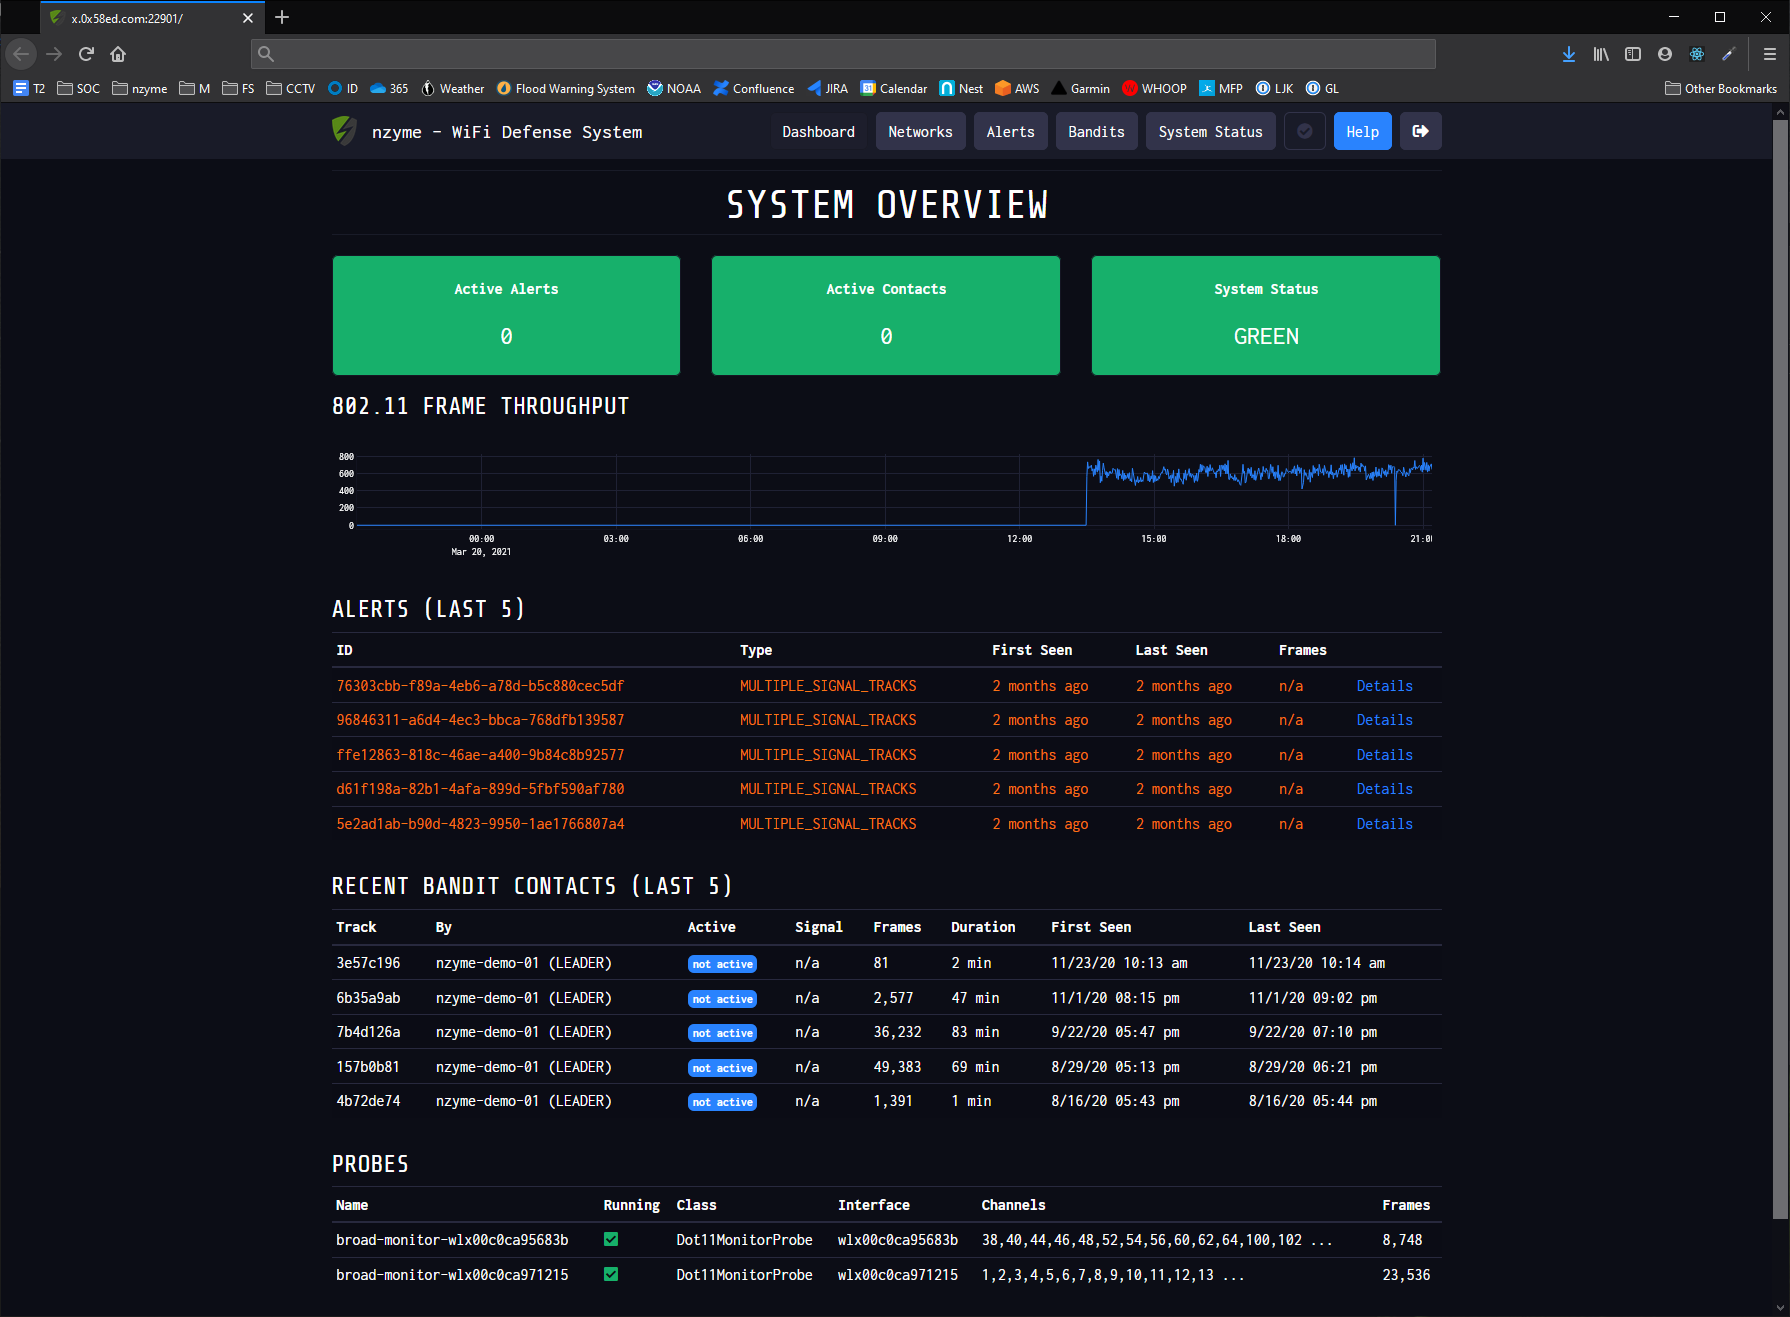
nzyme
Nzyme - это свободная открытая система защиты Wi-Fi нового поколения.
Проект nzyme использует адаптеры Wi-Fi в режиме мониторинга для сканирования частот на предмет подозрительного поведения, в частности, мошеннических точек доступа и известных платформ атак WiFi.
Каждый записанный беспроводной кадр анализируется и, при необходимости, отправляется в систему управления журналами Graylog для долгосрочного хранения, что позволяет выполнять криминалистическую экспертизу и реагировать на инциденты.🤔
Вы когда-нибудь задумывались, что делать, если поймаете злоумышленника?😉 С помощью nzyme вы сможете восстановить, что произошло, кто был злодеем, а кто был успешно взломан. nzyme также позволяет физически найти злоумышленника😳
Автоматически поддерживает несколько типов предупреждений. Используемые методы варьируются от анализа ожидаемой сетевой инфраструктуры на основе сигнатур, оценки ландшафта угроз с использованием отпечатков устройств до установки ловушек с возможностью обмана злоумышленника.😎
https://github.com/lennartkoopmann/nzyme
Сайт: https://www.nzyme.org/
Документация и видео-инструкции: https://www.nzyme.org/docs/intro/
=============
Если нашел интересный софт, поделись с сообществом: @FOSS_triangle_bot
Forwarded from Sysadmin Tools 🇺🇦
Damon is a terminal user interface for Nomad. It provides functionality to observe and interact with Nomad resources such as Jobs, Deployments, or Allocations.
https://github.com/hashicorp/damon
#hashicorp #nomad
https://github.com/hashicorp/damon
#hashicorp #nomad
GitHub
GitHub - hashicorp/damon: A terminal UI (TUI) for HashiCorp Nomad
A terminal UI (TUI) for HashiCorp Nomad. Contribute to hashicorp/damon development by creating an account on GitHub.
Forwarded from Алиса рассказывает
WIND - Windows in Docker — WHY? So you can run Windows "as a container"
Forwarded from DevOps&SRE Library
Forwarded from AlexRedSec
Cybersecurity Ecosystem Map - еще одна реализация карты направлений (доменов, сфер) в кибербезопасности, включая определения самих доменов и примеры (в основном организаций, работающих в этом направлении)
По ссылке также есть сама карта в различных форматах и в высоком разрешении.
https://metasecurity.com/cybersecurity-ecosystem/
По ссылке также есть сама карта в различных форматах и в высоком разрешении.
https://metasecurity.com/cybersecurity-ecosystem/
Forwarded from Security Wine (бывший - DevSecOps Wine) (Denis Yakimov)
How to find client-side prototype pollution at scale
Загрязнение прототипа (prototype pollution) - уязвимость, вызванная особенностями JS, позволяющая реализовать XSS и даже RCE. Подробное описание уязвимости было приведено ребятами из Huawei. Сегодня мне хотелось бы поделиться статьей о том, как эту уязвимость искали - "A tale of making internet pollution free"- Exploiting Client-Side Prototype Pollution in the wild". Благодаря selenuim, собственному расширению для браузера и запросу codeql ресерчеры нашли 18 уязвимых библиотек и зарепортили около 80 багов.
Кстати в стандартном паке codeql также есть кое-какие правила для поиска prototype pollution в собственных исходниках.
#dev #sast
Forwarded from IOSSec
Large book about fuzzing with interactive examples (jupyter). The most famous fuzzing techniques are covered.
link: https://www.fuzzingbook.org/html/00_Table_of_Contents.html
#fuzzing #interfaces #book
link: https://www.fuzzingbook.org/html/00_Table_of_Contents.html
#fuzzing #interfaces #book
www.fuzzingbook.org
The Fuzzing Book - The Fuzzing Book
Forwarded from Алиса рассказывает
Gadfly —🪰 Gadfly is a Google Apps Script homework helper for pulling definitions on assignments where you are given a list of terms
GitHub
GitHub - blackboardd/gadfly: 🪰 Google Apps Script homework helper
🪰 Google Apps Script homework helper. Contribute to blackboardd/gadfly development by creating an account on GitHub.