Forwarded from 1N73LL1G3NC3
Forwarded from ProgramsHub
horQRux
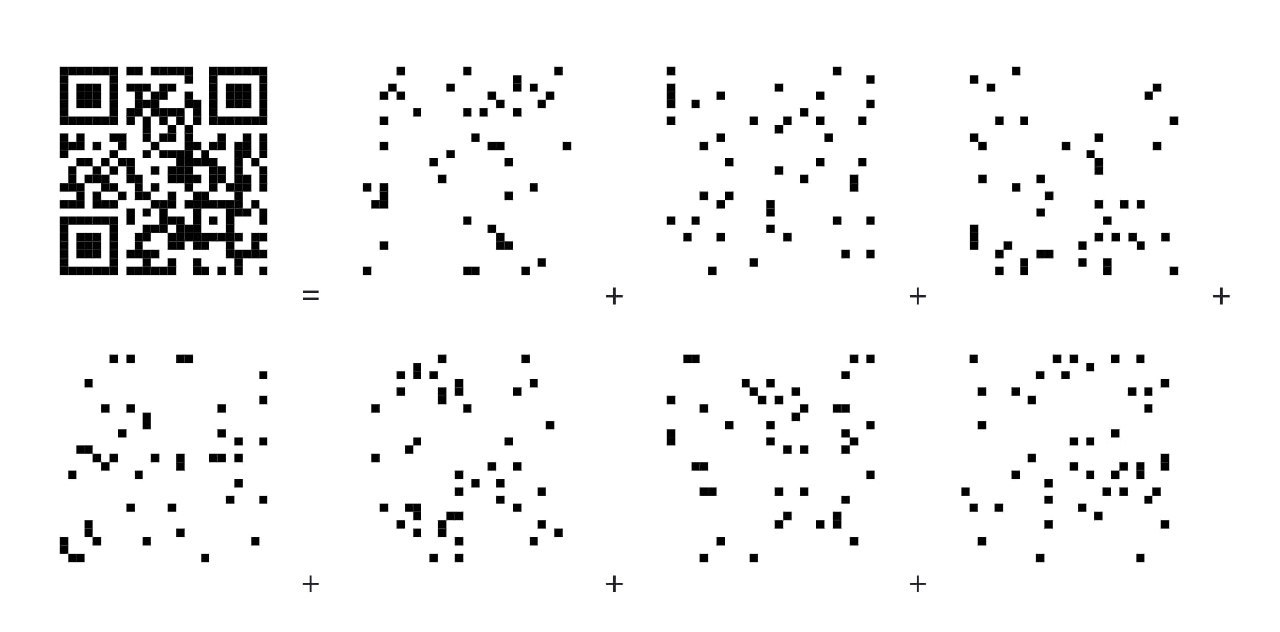
By splitting a #QR code into 7 fragments, we may physically split and distribute a #secret into the real world. For example by printing the QR fragments onto transparent paper and handing them out to multiple people.
https://github.com/jzck/horqrux
By splitting a #QR code into 7 fragments, we may physically split and distribute a #secret into the real world. For example by printing the QR fragments onto transparent paper and handing them out to multiple people.
https://github.com/jzck/horqrux
Forwarded from быдло.jazz
This media is not supported in your browser
VIEW IN TELEGRAM
Интересная штука. Главное - удобно.
"Клавиатура Android для безопасных сообщений со сквозным шифрованием по протоколу Signal в любом мессенджере. Общайтесь безопасно и независимо от правовой ситуации или того, используют ли мессенджеры E2EE. Сервер не нужен."
https://github.com/amnesica/KryptEY
"Клавиатура Android для безопасных сообщений со сквозным шифрованием по протоколу Signal в любом мессенджере. Общайтесь безопасно и независимо от правовой ситуации или того, используют ли мессенджеры E2EE. Сервер не нужен."
https://github.com/amnesica/KryptEY
👍1
Forwarded from linkmeup
Отлично! Теперь шелл можно и через SMS пропихнуть.
Пока безопасники бьются с DLP, настраивают политики и заливают порты эпоксидкой, просто отправь SMS на номер.TCPoverSMS, my ass.
https://github.com/persistent-security/SMShell
Пока безопасники бьются с DLP, настраивают политики и заливают порты эпоксидкой, просто отправь SMS на номер.TCPoverSMS, my ass.
https://github.com/persistent-security/SMShell
👍1
Forwarded from HackGit
C_revshell
Basic reverse shell in C using socket() with complete explanation
https://github.com/pwnwithlove/C_revshell
#infosec #pentesting #redteam
Basic reverse shell in C using socket() with complete explanation
https://github.com/pwnwithlove/C_revshell
#infosec #pentesting #redteam
Forwarded from GitHub Community
Traitor — инструмент, который использует локальные неверные конфигурации и уязвимости для получения root доступа в системах с ядром Linux
Traitor можно запускать с разными флагами для поиска потенциальных уязвимостей, попытки их эксплуатации или нацеливания на конкретную уязвимость
⤷ Ссылка на проект
GitHub | #Interesting #Linux
Traitor можно запускать с разными флагами для поиска потенциальных уязвимостей, попытки их эксплуатации или нацеливания на конкретную уязвимость
⤷ Ссылка на проект
GitHub | #Interesting #Linux
Forwarded from Malware News
Nuclei + Paramspider = NucleiFuzzer (Automation)
NucleiFuzzer is a powerful automation tool for detecting xss,sqli,ssrf,open-redirect..etc vulnerabilities in web applications.
You can find the tool below
👇👇👇
https://github.com/0xKayala/NucleiFuzzer
#BugBountyTips #BugBounty #HackerOne
🗣ibrahimatix0x01
🎖@malwr
NucleiFuzzer is a powerful automation tool for detecting xss,sqli,ssrf,open-redirect..etc vulnerabilities in web applications.
You can find the tool below
👇👇👇
https://github.com/0xKayala/NucleiFuzzer
#BugBountyTips #BugBounty #HackerOne
🗣ibrahimatix0x01
🎖@malwr
Executing Arbitrary Code & Executables in Read-Only FileSystems
https://labs.withsecure.com/publications/executing-arbitrary-code-executables-in-read-only-filesystems
https://labs.withsecure.com/publications/executing-arbitrary-code-executables-in-read-only-filesystems
Send My: гоняем данные через Apple's Find My без интернета
Forwarded from Я все исправил к худшему (alekum)
https://positive.security/blog/send-my
Released an ESP32 firmware that turns the micocontroller into an (upload only) modem, and a macOS application to retrieve, decode and display the uploaded data:
https://github.com/positive-security/send-my
Released an ESP32 firmware that turns the micocontroller into an (upload only) modem, and a macOS application to retrieve, decode and display the uploaded data:
https://github.com/positive-security/send-my
positive.security
Send My: Arbitrary data transmission via Apple's Find My network | Positive Security
Apple AirTags: Arbitrary data can be uploaded from non-internet-connected devices by sending Find My BLE broadcasts to nearby Apple devices. We're releasing an ESP32 firmware that turns the microcontroller into an (upload only) modem, and a macOS application…
Forwarded from Offensive Xwitter
😈 [ ghostlulz1337, ghostlulz ]
If you want to learn more about Internal Pentesting & Red Teaming these are some really good resources
🔗 https://book.hacktricks.xyz/
🔗 https://www.thehacker.recipes/
🔗 https://ppn.snovvcrash.rocks/
🔗 https://cheats.philkeeble.com/
🔗 https://dmcxblue.gitbook.io/
🔗 https://www.vincentyiu.com/
🔗 https://www.ired.team/
🐥 [ tweet ]
Forwarded from GitHub Community
ShredOS – небольшой дистрибутив Linux с загрузкой через USB (BIOS или UEFI), единственной целью которого является безвозвратное стирание всего содержимого вашего компьютера с помощью программы nwipe
Если вы знакомы с dwipe из DBAN, тогда вы почувствуете себя как дома с ShredOS и nwipe
⤷ Ссылка на проект
GitHub | #Linux #Security #OS #Useful
Если вы знакомы с dwipe из DBAN, тогда вы почувствуете себя как дома с ShredOS и nwipe
⤷ Ссылка на проект
GitHub | #Linux #Security #OS #Useful

👍1
Forwarded from Ralf Hacker Channel (Ralf Hacker)
This media is not supported in your browser
VIEW IN TELEGRAM
Иногда нужно найти сайты/просканировать поддомены для определенного домена. Очень сильно помогает puredns.
1. Cначала запускаем dnsvalidator. Он соберёт список отвечающих NS серверов (остановить минут через 5 работы, 3-4к серверов хватит).
P.S. при сканировании с wi-fi, во время скана от сети отрубились все устройства, кроме сканирующего ноута😅
#pentest #scan #dns #soft #hacktricks
1. Cначала запускаем dnsvalidator. Он соберёт список отвечающих NS серверов (остановить минут через 5 работы, 3-4к серверов хватит).
dnsvalidator -tL https://public-dns.info/nameservers.txt -threads 100 -o resolvers.txt2. Затем запускаем puredns. Указываем словарь с поддоменами, домен для сканирования и файл, полученный на предыдущем шаге.
puredns bruteforce dns.lst domain.com -r resolvers.txtНа сканирование словарика 9.5 млн записей уйдет примерно 4 минуты))
P.S. при сканировании с wi-fi, во время скана от сети отрубились все устройства, кроме сканирующего ноута😅
#pentest #scan #dns #soft #hacktricks
Forwarded from HackGit
EvilCrowRF + Flipper Zero
This firmware is an alternative to the EvilCrowRF default firmware. Module: CC1101 - Compatible Flipper Zero file.
https://github.com/h-RAT/EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
#infosec #pentesting #redteam
This firmware is an alternative to the EvilCrowRF default firmware. Module: CC1101 - Compatible Flipper Zero file.
https://github.com/h-RAT/EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
#infosec #pentesting #redteam
YouTube
EvilCrowRF - Firmware Web 2.0 beta
Device: ESP32 + 2xCC1101 / EvilCrowRF V2
https://github.com/h-RAT/
UPDATE:
- Flipper File Support
- Read RAW Protocol
- Read Princeton Protocol
- Read Holtek HT12X Protocol
- Read CAME Protocol
- Read CAME Protocol
- Read CAME Protocol
- Read CAME Protocol…
https://github.com/h-RAT/
UPDATE:
- Flipper File Support
- Read RAW Protocol
- Read Princeton Protocol
- Read Holtek HT12X Protocol
- Read CAME Protocol
- Read CAME Protocol
- Read CAME Protocol
- Read CAME Protocol…
Forwarded from HackGit
Scanners-Box
A powerful and open-source toolkit for hackers and security automation.
https://github.com/We5ter/Scanners-Box
#infosec #pentesting #redteam
A powerful and open-source toolkit for hackers and security automation.
https://github.com/We5ter/Scanners-Box
#infosec #pentesting #redteam