
Forwarded from Технологический Болт Генона
Parsing SSH Logs with Grafana Loki
https://voidquark.com/parsing-ssh-logs-with-grafana-loki/
Parsing Nextcloud Audit Logs with Grafana Loki
https://voidquark.com/parsing-nextcloud-audit-logs-with-grafana-loki/
https://voidquark.com/parsing-ssh-logs-with-grafana-loki/
Parsing Nextcloud Audit Logs with Grafana Loki
https://voidquark.com/parsing-nextcloud-audit-logs-with-grafana-loki/
Forwarded from Android Security & Malware
Flipper zero can root Xiaomi vaccum robot using usb uart app
https://www.reddit.com/r/flipperzero/comments/13sabij/flipper_zero_can_be_used_for_xiaomi_vaccum_robot/
Tutorial: https://builder.dontvacuum.me/dreame/
https://www.reddit.com/r/flipperzero/comments/13sabij/flipper_zero_can_be_used_for_xiaomi_vaccum_robot/
Tutorial: https://builder.dontvacuum.me/dreame/
Forwarded from Пост Лукацкого
OWASP разработал свою десятку рисков для языковых моделей OWASP LLM Top Ten v.1:
🚀 Prompt Injections
💧 Data Leakage
🏖 Inadequate Sandboxing
📜 Unauthorized Code Execution
🌐 SSRF Vulnerabilities
⚖️ Overreliance on LLM-generated Content
🧭 Inadequate AI Alignment
🚫 Insufficient Access Controls
⚠️ Improper Error Handling
💀 Training Data Poisoning
🚀 Prompt Injections
💧 Data Leakage
🏖 Inadequate Sandboxing
📜 Unauthorized Code Execution
🌐 SSRF Vulnerabilities
⚖️ Overreliance on LLM-generated Content
🧭 Inadequate AI Alignment
🚫 Insufficient Access Controls
⚠️ Improper Error Handling
💀 Training Data Poisoning
OWASP Foundation
OWASP Top 10 for Large Language Model Applications | OWASP Foundation
OWASP Top 10 for Large Language Model Applications - An OWASP lab project
Forwarded from HackGit
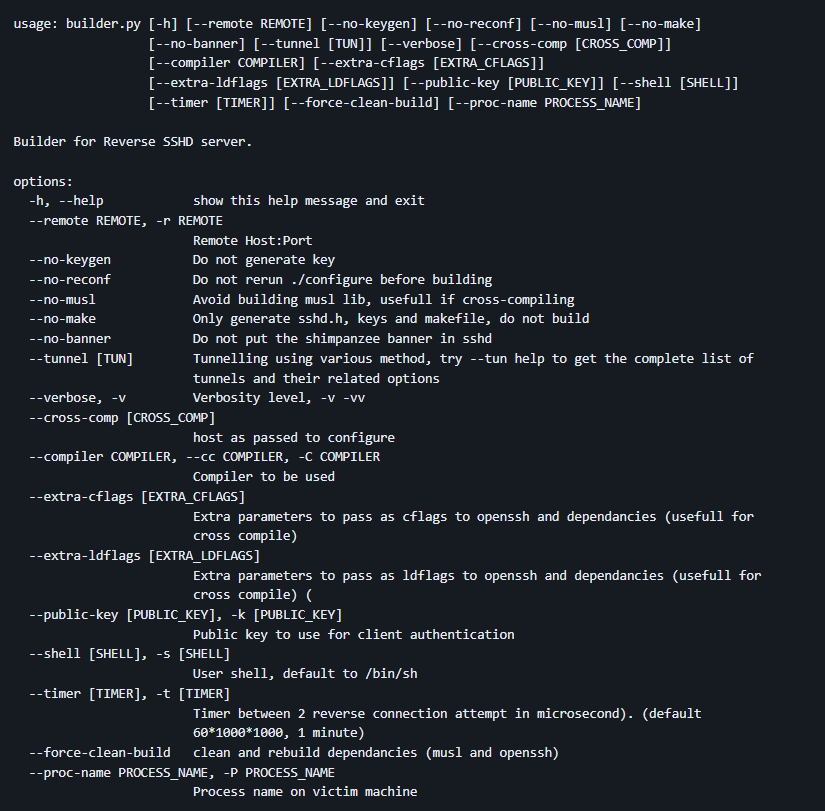
Sshimpanzee
A reverse shell based on sshd supporting DNS and ICMP Tunnelling as well as HTTP and Socks Proxies.
https://github.com/lexfo/sshimpanzee
#infosec #pentesting #redteam
A reverse shell based on sshd supporting DNS and ICMP Tunnelling as well as HTTP and Socks Proxies.
https://github.com/lexfo/sshimpanzee
#infosec #pentesting #redteam
Forwarded from Flipper News
This media is not supported in your browser
VIEW IN TELEGRAM
Flipper Zero new videos on #YouTube
Flipper Zero Marauder Empty PCAP Files Fix
youtu.be/IU8KaRjdxfQ
Türkiye'de Flipper Zero Almak ve Kullanmak
youtu.be/lO1lGP20NqE
Pigstep - Flipper Zero Visualizer
youtu.be/xjmDnMFM1NI
💬 [ENG] [FRE] [ITA] [ESP] [UKR] [GER]
🗞 [CBN] 💬 [Other chats]
Flipper Zero Marauder Empty PCAP Files Fix
youtu.be/IU8KaRjdxfQ
Türkiye'de Flipper Zero Almak ve Kullanmak
youtu.be/lO1lGP20NqE
Pigstep - Flipper Zero Visualizer
youtu.be/xjmDnMFM1NI
💬 [ENG] [FRE] [ITA] [ESP] [UKR] [GER]
🗞 [CBN] 💬 [Other chats]
Forwarded from Ларусс
Вчера у меня появилась история, достойная поста! Я смог обойти WAF и получить RCE на баунти, но проблему исправили до момента отправки отчета 😱
Ментально попрощавшись с ревардом, написал с обьяснениями, что вот там-то и там-то была проблема, вот пруфы которые успел сохранить, но, видимо, ваш SOC работает быстрее чем я пишу отчеты и, честное слово, было, но сплыло 😂. К моему удивлению, триажнули без вопросов, поблагодарили за отчет, отметив что сами хотели мне написать (я оставил контакты в реверс-шелле). В общем, спасибо честным BugBounty программам)
Вывод первый - не нужно бояться спросить 😉
Вывод второй - выбирайте честные программы
👍1
Forwarded from Sys-Admin Up (Yevgeniy Goncharov)
SecList
collection of multiple types of lists used during security assessments, collected in one place. List types include usernames, passwords, URLs, sensitive data patterns, fuzzing payloads, web shells, and many more
— https://github.com/danielmiessler/SecLists
collection of multiple types of lists used during security assessments, collected in one place. List types include usernames, passwords, URLs, sensitive data patterns, fuzzing payloads, web shells, and many more
— https://github.com/danielmiessler/SecLists
GitHub
GitHub - danielmiessler/SecLists: SecLists is the security tester's companion. It's a collection of multiple types of lists used…
SecLists is the security tester's companion. It's a collection of multiple types of lists used during security assessments, collected in one place. List types include usernames, pas...
Forwarded from Пост Лукацкого
Методический_документ_от_17_мая_2023_г_.pdf
2.3 MB
На сайте ФСТЭК выложена совершенно корявая версия методички по управлению уязвимостями в формате PDF - ее, видимо, не проверили после конвертации. Работать с ней нельзя - ни копировать из нее текст, ни делать поиск, ничего этакого. И картинки как-то не очень качественно сжаты. Я в итоге переделал его в то, с чем работать удобнее. Прилагаю.
Forwarded from Поросёнок Пётр
Ого.
Мой проектик из гитхаба дед Haddix в твиттере пошарил.
Весьма приятно и почётно 😇
https://twitter.com/Jhaddix/status/1664656177790173185?s=20
Мой проектик из гитхаба дед Haddix в твиттере пошарил.
Весьма приятно и почётно 😇
https://twitter.com/Jhaddix/status/1664656177790173185?s=20
Forwarded from Пост Лукацкого
CyberOK - bitrix_рекомендации_1.0.pdf
514.7 KB
Forwarded from GitHub repos
kochrt/qr-designer
QR designer web app with a novel method of designing qr codes that does not take advantage of error correction
Language: Vue
Stars: 743 Issues: 1 Forks: 21
https://github.com/kochrt/qr-designer
QR designer web app with a novel method of designing qr codes that does not take advantage of error correction
Language: Vue
Stars: 743 Issues: 1 Forks: 21
https://github.com/kochrt/qr-designer
GitHub
GitHub - kochrt/qr-designer: QR designer web app with a novel method of designing qr codes that does not take advantage of error…
QR designer web app with a novel method of designing qr codes that does not take advantage of error correction - kochrt/qr-designer
Forwarded from Технологический Болт Генона
Why You Should Never Post a Picture of Your Key
https://www.youtube.com/watch?v=r58OMEoAcs0
За ссылку спасибо подписчику.
https://www.youtube.com/watch?v=r58OMEoAcs0
За ссылку спасибо подписчику.
Forwarded from Proxy Bar
libssh CVE-2023-2283
POC exploit
usage:
POC exploit
usage:
~/libssh/build/examples/ssh-client -p 2022 victim@172.18.0.10 ~/id_ed25519.pub
#sshForwarded from Cybred
Ресерч https://mp.weixin.qq.com/s/i4WR5ULH1ZZYl8Watf3EPw
Модельку еще не выложили, но скорее всего появится тут https://huggingface.co/ioclab
Модельку еще не выложили, но скорее всего появится тут https://huggingface.co/ioclab
👍1