
Forwarded from Волосатый бублик
[ Awesome Symbolic Execution Awesome ]
Набор документации, лекций, видео, инструментов "Символьного выполнения"https://github.com/ksluckow/awesome-symbolic-execution
Символьное выполнение это средство анализа программы для определения того,
какие входные данные вызывают выполнение каждой части программы. (WIKI)
К примеру используя эту технику можно решить простой "keygenme" ожидающий на
вход какой-то "секрет" и выполняющий нужное действие если он правильный.
Указав току в программе куда вы хотите попасть и описав что этого можно добиться
перебором вариантов параметров к программе вы избавляетесь от необходимости анализа
алгоритма преобразование введенного секрета.
GitHub
GitHub - ksluckow/awesome-symbolic-execution: A curated list of awesome symbolic execution resources including essential research…
A curated list of awesome symbolic execution resources including essential research papers, lectures, videos, and tools. - ksluckow/awesome-symbolic-execution
Forwarded from Cybred
https://github.com/reewardius/bbFuzzing.txt
Вордлисты для фаззинга от @reewardius. Часть из них собрана на основе Lex, Nuclei, Seclist, списков bo0m'а и ныне покойного git.rip, другая часть — сгенерирована с помощью ChatGPT на основе этих словарей и на 90% уникальна.
@cybred
Вордлисты для фаззинга от @reewardius. Часть из них собрана на основе Lex, Nuclei, Seclist, списков bo0m'а и ныне покойного git.rip, другая часть — сгенерирована с помощью ChatGPT на основе этих словарей и на 90% уникальна.
@cybred
GitHub
GitHub - reewardius/bbFuzzing.txt
Contribute to reewardius/bbFuzzing.txt development by creating an account on GitHub.
Forwarded from HackGit
TOP
all Top Top Top_Codeql TOP All bugbounty pentesting CVE-2022- POC Exp Things
https://github.com/hktalent/TOP
#infosec #cybersecurity #cve
all Top Top Top_Codeql TOP All bugbounty pentesting CVE-2022- POC Exp Things
https://github.com/hktalent/TOP
#infosec #cybersecurity #cve

Forwarded from Нетипичный Безопасник (Мефодий Келевра) (MiF)
gpt4 api 8k токенов это конечно чума.
Вспомнил старую атаку WPA Crack (https://github.com/Njord0/WPA2-Crack)
Атака была на PMKID помню что тогда был POC но боевой версии так и не было для всех.
Суть атаки в том что она работает тоже по словарю, ну ей вообще нафиг не нужны хендшейки, перебор практически моментальный.
И вот тут вспомнил про chatgpt 4 api (стал счасливчиком на 8к токенов плюс правктически без цензуры) и мне всетаки удалось сделать из POC боевой скрипт, хоть даже через API пришлось его немного поуговаривать.
все ниже представленное являеться шуткой и бредом ИИ, в дальше Sublime Text еще не уходило.
естественно ничего не тестировал и тестировать и темболее выкладывать не буду, но как доказательнство силы ИИ в вопросах ИБ (ну и конечно руки) тут да страшненько...
Сам диалог с ИИ можно почитать тут
https://sharegpt.com/c/JnyNZ3p
GitHub
GitHub - Njord0/WPA2-Crack: This a POC to show how a WPA-2 network can be cracked by computing the message integrity check in python.
This a POC to show how a WPA-2 network can be cracked by computing the message integrity check in python. - Njord0/WPA2-Crack
👍1
Forwarded from HackGit
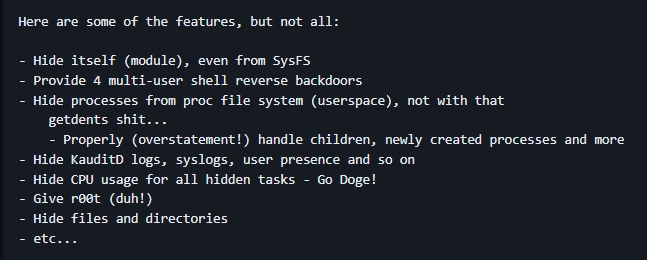
Kovid Rootkit
A full-feature LKM intended for use against Linux kernel v5+.
https://github.com/carloslack/KoviD
#infosec #pentesting #redteam
A full-feature LKM intended for use against Linux kernel v5+.
https://github.com/carloslack/KoviD
#infosec #pentesting #redteam
Forwarded from Записки админа
🛠 PCtrl - менеджер процессов, написанный на Rust. Позволяет работать через GUI, через TUI.
Умеет показывать информацию о процессах, сортировать, управлять процессами (остановка, рестарт, изменение приоритета), показывать информацию о них и т. д...
https://github.com/MohamedSherifNoureldin/PCtrl
#tui #process #будничное
Умеет показывать информацию о процессах, сортировать, управлять процессами (остановка, рестарт, изменение приоритета), показывать информацию о них и т. д...
https://github.com/MohamedSherifNoureldin/PCtrl
#tui #process #будничное
Forwarded from 0% Privacy
BHasia2023.zip
914.5 MB
🗃Ваш покорный слуга скачал все доступные на данный момент презентации с Black Hat Asia 2023 и укомплектовал в архив.
🗃Your humble servant downloaded all currently available presentations from Black Hat Asia 2023 and archived them.
#BHasia #security #Bugs #expoitation #cryptography #Kernel #linux #ebpf #IoT #APT #espionage #CTI #DFIR #malware #privacy #mobile #GooglePixel #Rooting #Android #RF #HW #FW #RE #LockPick #JS #PrototypePollution #RCE #InsiderThreats #TTP #PMFault #FaultInjection #Windows #PPL #ransomware #AI #ML #DataScience #detection #OT #PLCs #RTUs #Schneider #LateralMovement #Arm #CodeInjection #WiFi #WPA3 #MCU #SCA #TimingAttacks #Chrome #fuzzing #WebSQL #hybridWar #Java #Gadgets_SSRF_RCE #EPZ #NTFS #LPE #Webkit #WASM #DNS #CFG #ETW #Shellcode #immutableCode #supplyChainAttacks #CriticalInfrastructure #IIoT
👍1
Forwarded from Linux и Линус
Атака PMFault, позволяющая вывести из строя CPU на некоторых серверных системах
Исследователи из Бирмингемского университета, ранее известные разработкой атак Plundervolt и VoltPillager, выявили уязвимость (CVE-2022-43309) в некоторых серверных материнских платах, позволяющую физически вывести из строя CPU без возможности его последующего восстановления. Уязвимость, которая получила кодовое имя PMFault, может быть использована для повреждения серверов, к которым у атакующего нет физического доступа, но есть привилегированный доступ к операционной системе, полученный, например, в результате эксплуатации неисправленной уязвимости или перехвата учётных данных администратора.
Читать: https://www.opennet.ru/opennews/art.shtml?num=59136
Forwarded from Code Mining
Визуализация кластеризации проектов на Github
По наводке от Ивана Бегтина делимся ссылкой на увлекательную интерактивную карту проектов на Github.
Анализу подверглось 400k+ репозиториев, обработано 350 млн. "звезд". Кластеризация по мере Жаккара.
Особенно умиляют названия кластеров, прямо ми-ми-ми.
Интересующий проект можно найти в формочке поиска.
Покрутить | Исходники
Forwarded from HackGit
privilege-escalation
Linux and windows privilege escalation cheatsheet.
https://github.com/hac01/Hacking-Notes-Hac01
#infosec #pentesting #redteam
Linux and windows privilege escalation cheatsheet.
https://github.com/hac01/Hacking-Notes-Hac01
#infosec #pentesting #redteam
Forwarded from HackGit
Malware Development for Dummies
In the age of EDR, red team operators cannot get away with using pre-compiled payloads anymore. As such, malware development is becoming a vital skill for any operator. Getting started with maldev may seem daunting, but is actually very easy. This workshop will show you all you need to get started!
https://github.com/chvancooten/maldev-for-dummies
#malware #cybersecurity #infosec

Forwarded from Makrushin
Отладчик eBPF-программ
В процессе работы с подсистемой eBPF, когда программа вырастает от небольшого срипта до полноценного приложения, разработчик начинает тратить половину своего времени на отладку.
Александр Калинин из команды Advanced Security Research (Huawei) встретился с этой проблемой, не нашел подходящего отладчика, разработал сам и опубликовал.
Инструмент пригодится всем, кто разрабатывает приложения для обеспечения security и observability на основе eBPF.
GitHub
GitHub - ph1048/ebpfdbg: eBPF verifier log viewer
eBPF verifier log viewer. Contribute to ph1048/ebpfdbg development by creating an account on GitHub.
Forwarded from Записки админа
🛠 Progress - утилита, которая на основе данных из /proc позволяет получить информацию о текущем статусе выполнения команд cp, mv, dd, tar/gzip/gunzip и, судя по описанию, не только их...
https://github.com/Xfennec/progress
И да, век живи, век учись. Утилита есть в репозиториях почти всех популярных дистрибутивах, а я о ней только-только вот узнал.✏️
#progress #будничное #coreutils
https://github.com/Xfennec/progress
И да, век живи, век учись. Утилита есть в репозиториях почти всех популярных дистрибутивах, а я о ней только-только вот узнал.
#progress #будничное #coreutils
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from HackGit
AISec
Cybersecurity of Machine Learning and Artificial Intelligence Implementations.
https://github.com/sdnewhop/AISec
#cybersecurity #infosec
Cybersecurity of Machine Learning and Artificial Intelligence Implementations.
https://github.com/sdnewhop/AISec
#cybersecurity #infosec
Forwarded from AlexRedSec
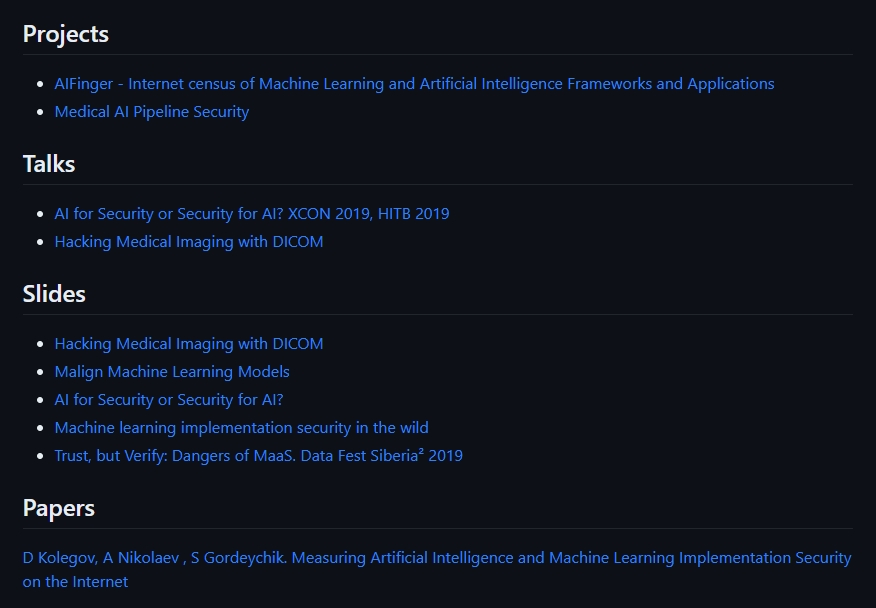
Пока уважающие себя компании по всему миру презентуют свои продукты под названием "xxxGPT", уважающие себя безопасники рисуют карту поверхности атак на системы искуственного интеллекта. Пока получается вот так как на иллюстрации👨💻
Подробнее про компоненты систем ИИ и присущие им тип атак можно почитать в статье.
Подробнее про компоненты систем ИИ и присущие им тип атак можно почитать в статье.
Please open Telegram to view this post
VIEW IN TELEGRAM
👍2
Forwarded from PAINtest
Один из моих студентов представил собственную реализацию для быстрого развертывания WireGuard-сервера... с возможностью оплаты подписки через Telegram
Несколькими кликами можно получить не только быстрый VPN, но и "небольшой пассивный заработок на кофе" 😁
@Obi0wan0Kenobi, спасибо за полезный материал :)
https://xakep.ru/2023/05/24/selfhosted-wireguard/
https://github.com/Obi0Wan0Kenobi/ObiVpn
#tools #xakep
Несколькими кликами можно получить не только быстрый VPN, но и "небольшой пассивный заработок на кофе" 😁
@Obi0wan0Kenobi, спасибо за полезный материал :)
https://xakep.ru/2023/05/24/selfhosted-wireguard/
https://github.com/Obi0Wan0Kenobi/ObiVpn
#tools #xakep