
Forwarded from Кладовка Pavlu
Ищем в Telegram
В этот раз хотелось бы осветить различные сервисы, без общеизвестных OSINT-ботов.
1. Lyzem — это поисковик по открытым чатам, каналам, ботам Telegram и сайту telegra.ph.
2. TeleGaGo — использует технологии Google для поиска по Telegram.
3. Intelligence X — известный поисковик, не нуждающийся в представлении. Обязательно заходите на него с VPN/socks/tor.*
4. Telegcrack — ищет по заголовкам статей в Telegraph.
5. TelegramDB — база данных по телеграм‑каналам, содержит сводную информацию о них и общую статистику;
Бонус:
https://telemetr.me/
https://tgstat.ru/
*Буквально на прошлой неделе был задержан владелец хакерского форума Breached, причиной послужило то, что он зашел на Intelligence X со своего домашнего IP. Поисковая система похвасталась этим в Twitter.
#сайт #сервис #поиск
Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ (bin/usr/perl)
FUZZ4BOUNTY
Wordlists for BugBounty Hunting:
Wordpress
Drupal
PhpUnit
Apache Tomcat
Nginx
CGI
and more.
https://github.com/0xPugazh/fuzz4bounty
Contributor twitter.com/0xPugazh
Wordlists for BugBounty Hunting:
Wordpress
Drupal
PhpUnit
Apache Tomcat
Nginx
CGI
and more.
https://github.com/0xPugazh/fuzz4bounty
Contributor twitter.com/0xPugazh
Forwarded from HackGit
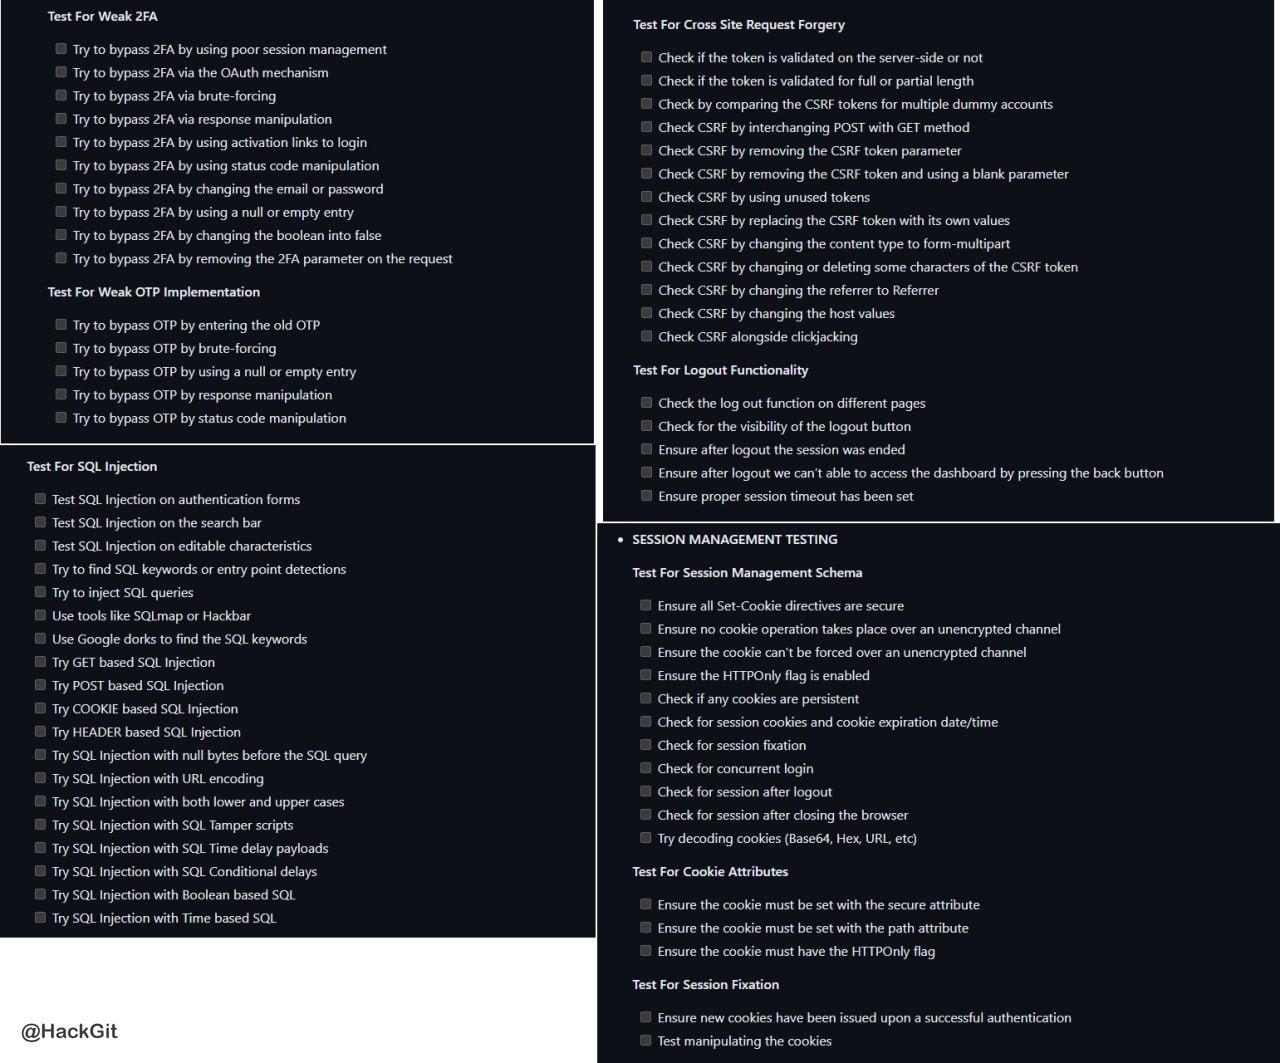
Web application pentesting checklist
A OWASP Based Checklist With 500+ Test Cases.
https://github.com/Hari-prasaanth/Web-App-Pentest-Checklist
#infosec #pentesting #bugbounty
A OWASP Based Checklist With 500+ Test Cases.
https://github.com/Hari-prasaanth/Web-App-Pentest-Checklist
#infosec #pentesting #bugbounty
Owasp Zap + Nuclei и пачка ссылок ниже, на случай если соберётесь поисследовать Wordpress
https://github.com/wpscanteam/wpscan
https://github.com/topscoder/nuclei-wordfence-cve
https://github.com/0xPugazh/fuzz4bounty/blob/master/wordpress.txt
https://github.com/Karanxa/Bug-Bounty-Wordlists/blob/main/wp-plugins.txt
https://github.com/wpscanteam/wpscan
https://github.com/topscoder/nuclei-wordfence-cve
https://github.com/0xPugazh/fuzz4bounty/blob/master/wordpress.txt
https://github.com/Karanxa/Bug-Bounty-Wordlists/blob/main/wp-plugins.txt
Forwarded from Записки админа
Неплохая обзорная статья - что такое кеш, где, как, какой, и на каких уровнях мы его можем применить при построении системы...
https://levelup.gitconnected.com/master-the-art-of-caching-for-system-design-interviews-a-complete-guide-676bb49d194
#cache #sre #напочитать
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from РевЁрсинг_боль.жпг
Как_читать_книги_для_самообразования.pdf
944.3 KB
Я еб(мяу)л.
Сколько лет от роду, а только недавно узнал, что всю жизнь неправильно читал (во админ тупой гыгыг)
Годная книжка, как осваивать информацию из книг да статей.
Всем любителям Таненбаума советую к прочтению))0
#вкусное #книги #начинающим #полезное
Сколько лет от роду, а только недавно узнал, что всю жизнь неправильно читал (во админ тупой гыгыг)
Годная книжка, как осваивать информацию из книг да статей.
Forwarded from CyberSecurityTechnologies (-CST-)
XSS_Cheat_Sheet (2).pdf
22 MB
#Offensive_security
Cross-site scripting (XSS) cheat sheet
(last updated: 30 Mar 2023)
// This XSS cheat sheet contains many vectors that can help you bypass WAFs and filters. You can select vectors by the event, tag or browser and a PoC is included for every vector
Cross-site scripting (XSS) cheat sheet
(last updated: 30 Mar 2023)
// This XSS cheat sheet contains many vectors that can help you bypass WAFs and filters. You can select vectors by the event, tag or browser and a PoC is included for every vector
Forwarded from k8s (in)security (Дмитрий Евдокимов)
Доклад "Malicious Compliance: Reflections on Trusting Container Image Scanners" с последнего
На картинке к посту вы видите, с чего докладчики начнут свой доклад и чем его закончат. Поясню: просканят образ разными сканерами образов (
НО если вы думаете, что вас там научат чему-то хорошему (как круто патчить уязвимости, харденить образы и т.д.), то вы глубоко ошибаетесь! ВАС НАУЧАТ ПЛОХОМУ!
Докладчики покажут и научат как обмануть сканеры уязвимостей =)
Тоесть разработчики - берите себе на заметку как проходить все
P.S. Я неоднократно уже на канале и на своих докладах говорил, что строить безопасность вокруг сканеров уязвимостей образов это проигрышная история ...
KubeCon EU 2023 Amsterdam.На картинке к посту вы видите, с чего докладчики начнут свой доклад и чем его закончат. Поясню: просканят образ разными сканерами образов (
Trivy, Grype, Docker Scan, Docker Scout) и затем, производя ряд манипуляций, получая в конце концов 0 найденных уязвимостей!!!НО если вы думаете, что вас там научат чему-то хорошему (как круто патчить уязвимости, харденить образы и т.д.), то вы глубоко ошибаетесь! ВАС НАУЧАТ ПЛОХОМУ!
Докладчики покажут и научат как обмануть сканеры уязвимостей =)
Тоесть разработчики - берите себе на заметку как проходить все
compliance ;)P.S. Я неоднократно уже на канале и на своих докладах говорил, что строить безопасность вокруг сканеров уязвимостей образов это проигрышная история ...
Forwarded from k8s (in)security (r0binak)
В продолжение темы предыдущего поста , статья – “Fun with container images - Bypassing vulnerability scanners”. В ней автор рассказывает об очень простой, но не менее крутой технике для обхода ВСЕХ
Существует ряд файлов и каталогов, содержащих информацию, используемую сканерами уязвимостей и инструментами для сбора
vulnerability scanners для образов.Существует ряд файлов и каталогов, содержащих информацию, используемую сканерами уязвимостей и инструментами для сбора
SBOM для определения того, какое ПО установлено в образе контейнера и какие уязвимости присутствуют в этом программном обеспечении. Поэтому, если доступ к этим файлам будет ограничен сканер не сможет нормально отработать.PoC очень простой, всё что он делает это принимает на вход tar-архив с образом, распаковывает его и запускает бинарь из извлеченного архива. Тут есть несколько важных моментов:- Так как конечный образ будет основан на scratch, то сам бинарь должен быть статически скомпилирован
- Бинарь можно дополнительно упаковать, например upx
- На вход программа принимает tar архив, который можно получить с помощью команды docker extract
- В финальном Dockerfile нужно использовать ENTRYPOINT, а не CMD, поскольку мы хотим иметь возможность передавать аргумент в docker run и передавать его в main в качестве второго аргументаTelegram
k8s (in)security
Доклад "Malicious Compliance: Reflections on Trusting Container Image Scanners" с последнего KubeCon EU 2023 Amsterdam.
На картинке к посту вы видите, с чего докладчики начнут свой доклад и чем его закончат. Поясню: просканят образ разными сканерами образов…
На картинке к посту вы видите, с чего докладчики начнут свой доклад и чем его закончат. Поясню: просканят образ разными сканерами образов…
Forwarded from iMelnik
Часть софта из SysInternals. Теперь доступна и под Linux 😊
Process Explorer v17.03
PsTools v2.5
PsExec v2.42
PsPing v2.12
PsShutdown v2.6
Sysmon 1.1.1 for Linux
...
и другие 👉 Ссылка
#Linux #SisInternals
Process Explorer v17.03
PsTools v2.5
PsExec v2.42
PsPing v2.12
PsShutdown v2.6
Sysmon 1.1.1 for Linux
...
и другие 👉 Ссылка
#Linux #SisInternals
Forwarded from HackGit
Clairvoyance
Obtain GraphQL API schema even if the introspection is disabled.
https://github.com/nikitastupin/clairvoyance
#infosec #pentesting #bugbounty
Obtain GraphQL API schema even if the introspection is disabled.
https://github.com/nikitastupin/clairvoyance
#infosec #pentesting #bugbounty
Forwarded from HackGit
Awesome GPT + Security
A curated list of awesome security tools, experimental case or other interesting things with LLM or GPT.
https://github.com/cckuailong/awesome-gpt-security
#cybersecurity #infosec #pentesting
A curated list of awesome security tools, experimental case or other interesting things with LLM or GPT.
https://github.com/cckuailong/awesome-gpt-security
#cybersecurity #infosec #pentesting

Forwarded from S.E.Reborn
• Dorky is a command-line tool that searches GitHub and GitLab for matches in organization names, repository names, and usernames based on a list of input words. This tool can be helpful in identifying potential targets for security assessments, finding interesting projects, and discovering new organizations and users on GitHub and GitLab.
• https://github.com/codingo/dorky
#OSINT
Please open Telegram to view this post
VIEW IN TELEGRAM
GitHub
GitHub - codingo/dorky: A tool to quickly do keyword searches over Gitlab and Github for OSINT & bug bounty recon
A tool to quickly do keyword searches over Gitlab and Github for OSINT & bug bounty recon - codingo/dorky
👍1
Forwarded from k8s (in)security (r0binak)
Metarget – это инструмент, позволяющий разворачивать уязвимые инфраструктуры в одну команду.
Развертывание инфраструктуры занимает довольно много времени и часто это становится проблемой при тестировании
Вообщем, если вам нужна уязвимая версия
Самое то, чтобы тренировать и отрабатывать навыки для пентестов.
Развертывание инфраструктуры занимает довольно много времени и часто это становится проблемой при тестировании
PoC. Конечно, есть такие проекты как Vulhub или VulApps, но они всё-такие заточены на уязвимые веб-приложения, которые нужно обернуть в контейнер для удобного использования.Вообщем, если вам нужна уязвимая версия
docker или Kubernetes, то эта тулза musthave. Вот что она предлагает:- уязвимости в docker
- уязвимости в ядре
- уязвимости в containerd
- уязвимости в runc
- уязвимости и мисконфиги в kubernetesСамое то, чтобы тренировать и отрабатывать навыки для пентестов.
Forwarded from HackGit
DeepSecrets
A better tool for secret scanning.
DeepSecrets expands classic regex-search approaches with semantic analysis, dangerous variable detection, and more efficient usage of entropy analysis. Code understanding supports 500+ languages and formats and is achieved by lexing and parsing - techniques commonly used in SAST tools.
https://github.com/avito-tech/deepsecrets
#infosec #pentesting #bugbounty
Forwarded from HackGit
al-khaser
A PoC "malware" application with good intentions that aims to stress your anti-malware system. It performs a bunch of common malware tricks with the goal of seeing if you stay under the radar.
https://github.com/LordNoteworthy/al-khaser
#malware #infosec #pentesting
A PoC "malware" application with good intentions that aims to stress your anti-malware system. It performs a bunch of common malware tricks with the goal of seeing if you stay under the radar.
https://github.com/LordNoteworthy/al-khaser
#malware #infosec #pentesting
