
Forwarded from HackGit
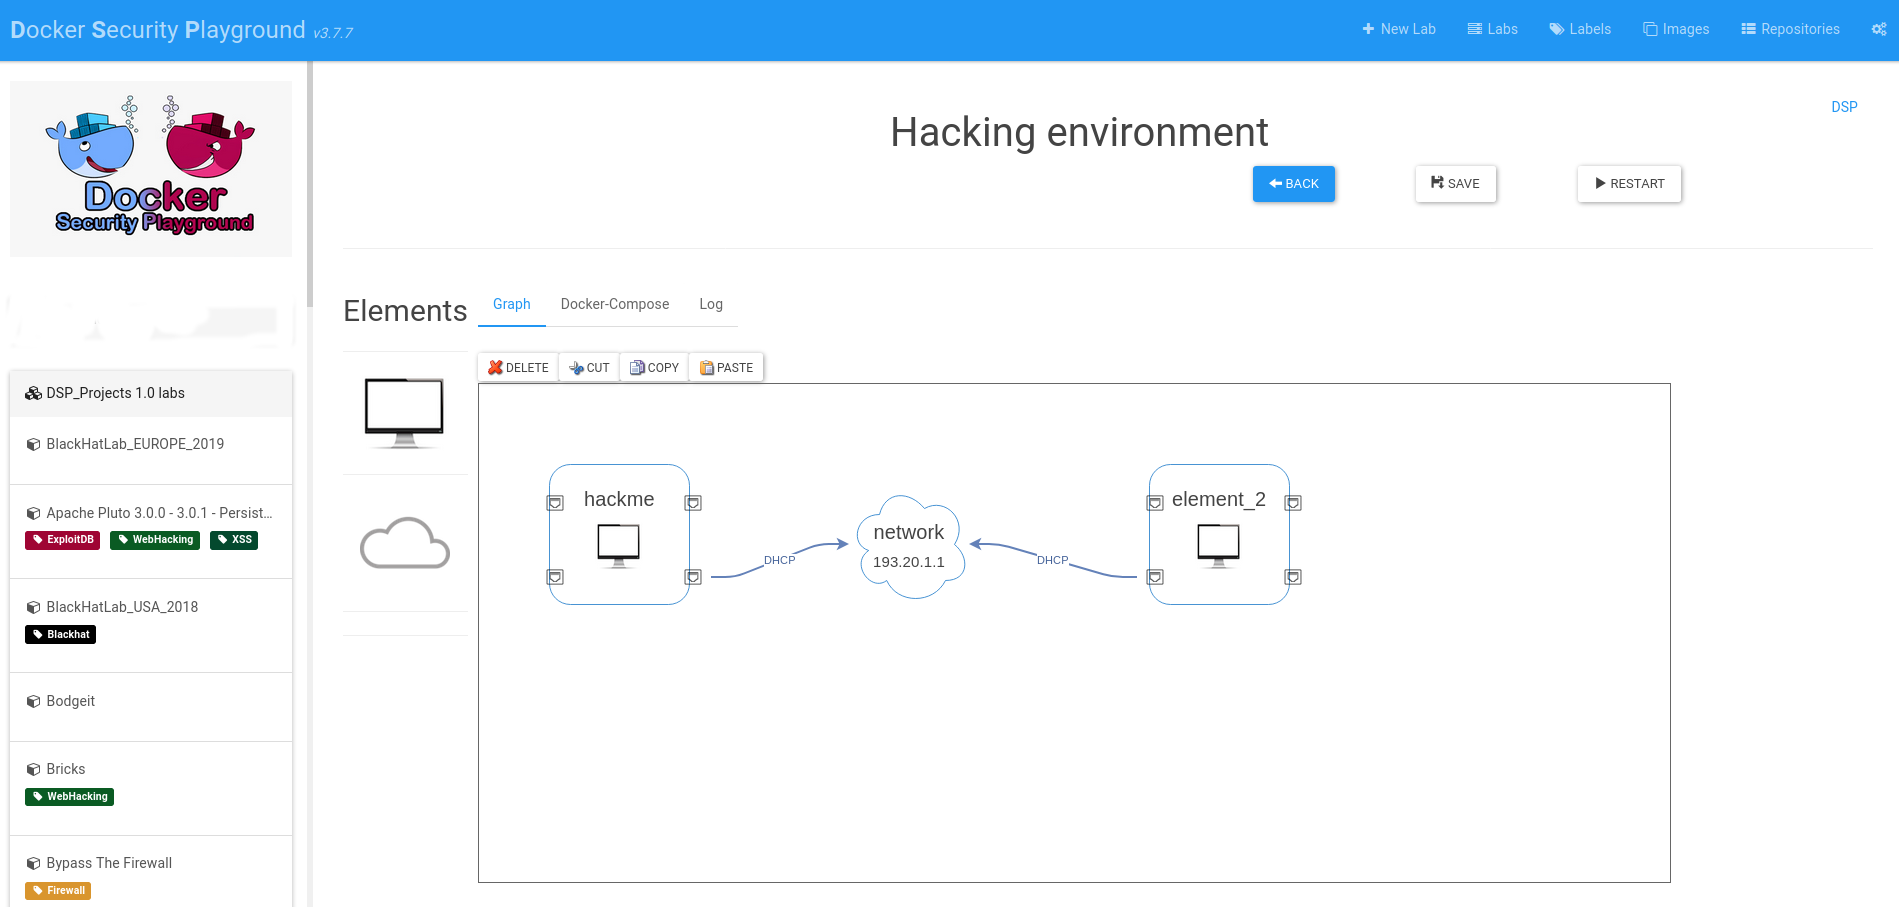
DockerSecurityPlayground
A Microservices-based framework for the study of Network Security and Penetration Test techniques.
→ Create network and network security scenarios, in order to understand network protocols, rules, and security issues by installing DSP in your PC.
→ Learn penetration testing techniques by simulating vulnerability labs scenarios
→ Manage a set of docker-compose project . Main goal of DSP is to learn in penetration testing and network security, but its flexibility allows you the creation, graphic editing and managment run / stop of all your docker-compose labs.
https://github.com/DockerSecurityPlayground/DSP
Website:
https://secsi.io/docker-security-playground/
#cybersecurity #infosec #pentesting
Forwarded from эйай ньюз
LLaMa 30B на 6GB RAM
Блин, как здорово, когда что-то в опен-соурсе допиливается коллективным разумом до невероятных результатов.
Чел отимизировал загрузку весов в LLaMa.cpp с помощью mmap, и теперь инференс 30B модели можно гонять на CPU на Линуксе, используя меньше 6 GB RAM 🤯. Скорость холодного запуска модели тоже серьезно возросла.
Сами веса 4-bit кввнтизованной LLaMa 30B занимают 20 GB на диске, но после оптимизации, со слов автора пул-реквеста, при загрузке модель дает всего 4GB футпринт в RAM. Всё благодаря ленивому чтению с помощью mmap, который подгружает с диска в RAM только нужные в текущий момент страницы памяти.
Каждый день мы видим новые оптимизации и трюки. Модели становятся меньше, быстрее и мощнее, что расширяет их область применения и доступность. Это не может не радовать. Не все жезакрытому AI OpenAI у себя в закромах держать.
@ai_newz
Блин, как здорово, когда что-то в опен-соурсе допиливается коллективным разумом до невероятных результатов.
Чел отимизировал загрузку весов в LLaMa.cpp с помощью mmap, и теперь инференс 30B модели можно гонять на CPU на Линуксе, используя меньше 6 GB RAM 🤯. Скорость холодного запуска модели тоже серьезно возросла.
Сами веса 4-bit кввнтизованной LLaMa 30B занимают 20 GB на диске, но после оптимизации, со слов автора пул-реквеста, при загрузке модель дает всего 4GB футпринт в RAM. Всё благодаря ленивому чтению с помощью mmap, который подгружает с диска в RAM только нужные в текущий момент страницы памяти.
Каждый день мы видим новые оптимизации и трюки. Модели становятся меньше, быстрее и мощнее, что расширяет их область применения и доступность. Это не может не радовать. Не все же
@ai_newz
Forwarded from Записки админа
👹 DoomLinux.
Скрипт, который собирает минималный образ Linux и при загрузке запускает Doom.
https://github.com/shadlyd15/DoomLinux
#games #doom
Скрипт, который собирает минималный образ Linux и при загрузке запускает Doom.
https://github.com/shadlyd15/DoomLinux
#games #doom
👍1
Forwarded from Offensive Xwitter
Дебажил я тут ASN.1 спеки для MIT-имплементации Кербероса, и вот вам маленький лайфхак для раскуривания масштабных кодовых баз на Python: встроенные интерактивные интерпретатор и дебаггер – ваши друзья на век.
Запиховываете единственный ванлайнер в то место в коде, где потенцивально ожидаетпиздец раскрутка стека исключением, и спокойно изучаете себе окружение:
UPD. @Riocool поделился похожим подходом с помощью "интерпретатора на стероидах" IPython (ставится через PyPI):
Запиховываете единственный ванлайнер в то место в коде, где потенцивально ожидает
import code,sys; code.interact(local=locals()); sys.exit(-1)

import pdb; pdb.set_trace()
Вставлять print("I'm here1"), конечно, романтичнее, но очень скоро утомляет.UPD. @Riocool поделился похожим подходом с помощью "интерпретатора на стероидах" IPython (ставится через PyPI):
from IPython import embed; embed()#python #debug
Forwarded from linkmeup
Баш скрипт для сборки минимальной инсталяции линукса, чтобы после загрузки сразу что? Сразу играть в Doom, конечно же.
https://github.com/shadlyd15/DoomLinux
Но если загружаться в дум это для слабаков, то можно играть просто на голом UEFI.
https://github.com/Cacodemon345/uefidoom
https://github.com/shadlyd15/DoomLinux
Но если загружаться в дум это для слабаков, то можно играть просто на голом UEFI.
https://github.com/Cacodemon345/uefidoom
GitHub
GitHub - shadlyd15/DoomLinux: A bash script to build a minimal linux operating system just to play Doom.
A bash script to build a minimal linux operating system just to play Doom. - shadlyd15/DoomLinux
Forwarded from Open Source
burpGPT
Расширение Burp Suite, которое интегрирует GPT OpenAI для выполнения дополнительного пассивного сканирования для обнаружения особых уязвимостей и позволяет проводить анализ трафика любого типа.
https://github.com/aress31/burpgpt
Расширение Burp Suite, которое интегрирует GPT OpenAI для выполнения дополнительного пассивного сканирования для обнаружения особых уязвимостей и позволяет проводить анализ трафика любого типа.
https://github.com/aress31/burpgpt

Forwarded from k8s (in)security (r0binak)
Проект wrongsecrets от организации
Задания можно поднимать как локально (
OWASP на примере 28 challenges покажет как НЕ НУЖНО хранить свои секреты.Задания можно поднимать как локально (
docker, minikube), на ванильном Kubernetes, так и в облаке (AWS, GCP, Azure). Отдельно отмечу, что в тасках фигурирует использование Vault, а также хранение секретов в соответствии с облачной спецификой.GitHub
GitHub - OWASP/wrongsecrets: Vulnerable app with examples showing how to not use secrets
Vulnerable app with examples showing how to not use secrets - OWASP/wrongsecrets
👍1
Forwarded from Offensive Xwitter
😈 [ Oddvarmoe, Oddvar Moe ]
Some really great sites you should bookmark
🔗 https://www.loldrivers.io/
🔗 https://gtfobins.github.io/
🔗 https://lolbas-project.github.io/
🔗 https://lots-project.com/
🔗 https://filesec.io/
🔗 https://malapi.io/
🐥 [ tweet ]
Some really great sites you should bookmark
🔗 https://www.loldrivers.io/
🔗 https://gtfobins.github.io/
🔗 https://lolbas-project.github.io/
🔗 https://lots-project.com/
🔗 https://filesec.io/
🔗 https://malapi.io/
🐥 [ tweet ]
Forwarded from HackGit
PythonMemoryModule
Pure-python implementation of MemoryModule technique to load a dll or unmanaged exe entirely from memory.
https://github.com/naksyn/PythonMemoryModule
#infosec #pentesting #redteam
Pure-python implementation of MemoryModule technique to load a dll or unmanaged exe entirely from memory.
https://github.com/naksyn/PythonMemoryModule
#infosec #pentesting #redteam
Forwarded from ProgramsHub
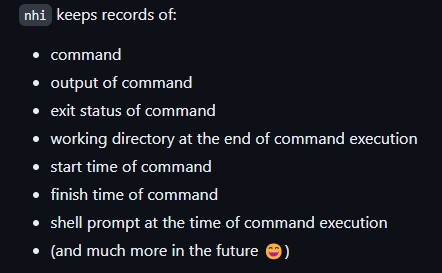
nhi
📺 Automatically capture all potentially useful information about each executed command (as well as its output) and get powerful querying mechanism.
https://github.com/strang1ato/nhi
📺 Automatically capture all potentially useful information about each executed command (as well as its output) and get powerful querying mechanism.
https://github.com/strang1ato/nhi
Forwarded from dlinyj (dlinyj_chanel)
Много лет хочу раскурить, как писать на си под голое железо. Как сделать так, чтобы программа, написанная на языках высокого уровня стартанула без операционной системы. На редкость это непростая задача. Путь изучения всех нюансов изложил в статье: Разработка BIOS на языках высокого уровня
Хабр
Разработка BIOS на языках высокого уровня
Ничего лишнего: материнская плата, видеокарта и ROM-BIOS Меня давно волнует вопрос, как подступиться к разработке на голом железе, на чистом си. Хотелось понять, каким же образом идёт запуск BIOS,...
Forwarded from Open Source
Gluetun VPN client
VPN-клиент в тонком контейнере Docker для нескольких провайдеров VPN, написанный на Go и использующий OpenVPN или Wireguard, DNS через TLS, с несколькими встроенными прокси-серверами.
▫️Поддерживает: AirVPN , Cyberghost , ExpressVPN , FastestVPN , HideMyAss , IPVanish , IVPN , Mullvad , NordVPN , Perfect Privacy , Privado , частный доступ в Интернет , PrivateVPN , ProtonVPN , PureVPN , SlickVPN , Surfshark , TorGuard , VPNSecure.me , VPNUnlimited , Vyprvpn , WeVPN ,Серверы Windscribe
▫️Поддерживает OpenVPN для всех перечисленных провайдеров
▫️Поддерживает Wireguard как в пространстве ядра, так и в пространстве пользователя.
▫️Тонкая блокировка DNS вредоносных/рекламных/наблюденных имен хостов и IP-адресов с оперативным обновлением каждые 24 часа.
и многое другое...
https://github.com/qdm12/gluetun
DockerHub: https://hub.docker.com/r/qmcgaw/gluetun
Как использовать Docker: https://t.me/black_triangle_tg/1426

Forwarded from CyberSecurityTechnologies (-CST-)
Zed_Attack_Cookbook.pdf
27.2 MB
#Tech_book
"Zed Attack Proxy Cookbook Hacking tactics, techniques, and procedures for testing web applications and APIs", 2023.
"Zed Attack Proxy Cookbook Hacking tactics, techniques, and procedures for testing web applications and APIs", 2023.