
https://open-education-hub.github.io/operating-systems/Lecture/
https://github.com/open-education-hub/operating-systems
https://github.com/open-education-hub/operating-systems
GitHub
GitHub - open-education-hub/operating-systems: Teaching resources (OER) for Operating Systems
Teaching resources (OER) for Operating Systems. Contribute to open-education-hub/operating-systems development by creating an account on GitHub.
Forwarded from GitTools
Учебный план для специалистов по ИБ
Практический учебный план, чтобы стать успешным инженером по кибербезопасности, основанный на таких ролях, как Pentest, AppSec, Cloud Security, DevSecOps и т.д. Включает бесплатные и платные ресурсы, инструменты и концепции.
https://github.com/jassics/security-study-plan
#web #redteam #infosec
Практический учебный план, чтобы стать успешным инженером по кибербезопасности, основанный на таких ролях, как Pentest, AppSec, Cloud Security, DevSecOps и т.д. Включает бесплатные и платные ресурсы, инструменты и концепции.
https://github.com/jassics/security-study-plan
#web #redteam #infosec

Forwarded from эйай ньюз
This media is not supported in your browser
VIEW IN TELEGRAM
🦙 LLaMa не стоит на месте
Есть уже куча примеров какие чудеса кулибины вытворяют с моделькой LLaMa. А вчера чел соорудил подобие Джарвиса, или Алексы, если хотите, прямо у себя в терминале на MacBook M1 Pro.
Причем все работает реалиайм на связке Whisper + LLaMa.
Под капотом: ggml / whisper.cpp / llama.cpp / Core ML
STT: Whisper Small
LLM: 13B LLaMA
Другой Кулибин начал прикручивать плагины от ChatGPT к опенсоурсной LLaMa. Уже работает text-retrieval плагин, и есть код.
@ai_newz
Forwarded from эйай ньюз
эйай ньюз
Вот пример работы LLaMa с text-retrieval плагином. Ее спросили, какой заголовок статьи, в которой опубликовали ее саму. Тут можно видеть и контекст, который генерируется плагином и выход модели. @ai_newz
Так как все хостится локально, то можно безопасно подсунуть в модель свои личные документы и файлы (а не отправлять их на сервера OpenAI через API) и гонять лламу по ним как своего личного ассистента.
Мне, например, было бы некомфортно засылать свои емейлы в чатгпт. А вот в локальную копию Лламы я бы их загрузил.
Ллама, конечно, ещё послабее чем GPT-4, но ещё не вечер. Думаю, в опен-соурсе в ближайшее время появится что-то сравнимое с ChatGPT, благо есть много открытых инициатив. Народ продолжает допиливать LLaMa-Alpaca, ведется сбор датасетов в рамках Open Assistant, и ещё парочка других инициатив.
Могли бы вы представить 3 месяца назад, что сможете запускать в реальном времени большую языковую модель у себя на макбуке да и ещё по сути зарепродюсить голосового помощника типа Алексы?
Скорость прогресса просто mind-blowing!
@ai_newz
Прикручиваем бомбу[Jdam]💣 к молнии[Owasp ZAP]⚡️
Owasp zap на самом деле очень мощный инструмент для поиска багов. Ajax Spider, возможность настройки аутентификации на таргете с дальнейшим пролонгированием сессии, HttpFuzzer работающий на dirbuster, который можно кофигурировать с помощью UI.
Это лишь некоторые из них, но я предлагаю поговорить про последнюю функцию из перечисленных выше.
HttpFuzzer имеет обширный набор возможностей(рис.1), даже возможность немного поффазить json(рис.2).
Однако немного поработав с ним на практике, обнаружил, что возможности мутатора для json весьма скудны, коей факт при дальнейшем исследовании исходников подтвердился:
1. Импорт класса JsonMutator из библиотеки com.natpryce.snodge предназначенной для простенького фаззинга JSON, XML и HTML форм.
2. Создание переменной mutator класса JsonMutator без дополнительных изощерений далее.
Меня это в корне не устроило, а json тело запроса одной конечной точки поффазить хотелось чем-нибудь посерьезнее без сильной головной боли, например, задействовав вышеупомянутый jdam.
Благо Zap предоставляет обширные возможности скриптинга большинства используемых функций. Например, в контексте фаззера меня заинтересовал раздел Payload Generator(рис.3). И не зря.
Посмотрев немного на имеющиеся в данной категории набросал небольшой скриптик, прибегнув к хаку, чтобы доставать json из тела запроса из окна настройки фаззера, т.к. интерфейс для написания скрипта в категории Payload Generator'а не предоставляет возможности вытащить исходный json.
Скрипт генерирует гораздо более веселые payload'ы на основе заданного json'a(рис.4), а колличество задается в самом скрипте.
И далее можно без каких-либо проблем фаззить конечную точку(рис.5,6)
Сам скрипт в комментарии к записи⬇️
Owasp zap на самом деле очень мощный инструмент для поиска багов. Ajax Spider, возможность настройки аутентификации на таргете с дальнейшим пролонгированием сессии, HttpFuzzer работающий на dirbuster, который можно кофигурировать с помощью UI.
Это лишь некоторые из них, но я предлагаю поговорить про последнюю функцию из перечисленных выше.
HttpFuzzer имеет обширный набор возможностей(рис.1), даже возможность немного поффазить json(рис.2).
Однако немного поработав с ним на практике, обнаружил, что возможности мутатора для json весьма скудны, коей факт при дальнейшем исследовании исходников подтвердился:
1. Импорт класса JsonMutator из библиотеки com.natpryce.snodge предназначенной для простенького фаззинга JSON, XML и HTML форм.
2. Создание переменной mutator класса JsonMutator без дополнительных изощерений далее.
Меня это в корне не устроило, а json тело запроса одной конечной точки поффазить хотелось чем-нибудь посерьезнее без сильной головной боли, например, задействовав вышеупомянутый jdam.
Благо Zap предоставляет обширные возможности скриптинга большинства используемых функций. Например, в контексте фаззера меня заинтересовал раздел Payload Generator(рис.3). И не зря.
Посмотрев немного на имеющиеся в данной категории набросал небольшой скриптик, прибегнув к хаку, чтобы доставать json из тела запроса из окна настройки фаззера, т.к. интерфейс для написания скрипта в категории Payload Generator'а не предоставляет возможности вытащить исходный json.
Скрипт генерирует гораздо более веселые payload'ы на основе заданного json'a(рис.4), а колличество задается в самом скрипте.
И далее можно без каких-либо проблем фаззить конечную точку(рис.5,6)
Сам скрипт в комментарии к записи
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
👍1
Forwarded from OpenNews (HK-47)
Релиз свободной системы финансового учета GnuCash 5.0
Состоялся релиз свободной системы индивидуального финансового учета GnuCash 5.0, предоставляющей инструменты для отслеживания доходов и расходов, ведения банковских счетов, управления информацией об акциях, вкладах и инвестициях, планирования кредитов. При помощи GnuCash также возможно ведение бухгалтерского учёта для малых предприятий и сведение баланса (дебет/кредит). Поддерживается импорт данных в форматах QIF/OFX/HBCI и наглядное представление информации на графиках. Код проекта поставляется под лицензией GPLv2+. Имеется вариант GnuCash для Android. Готовые сборки подготовлены для Linux (flatpak), macOS и Windows.
Состоялся релиз свободной системы индивидуального финансового учета GnuCash 5.0, предоставляющей инструменты для отслеживания доходов и расходов, ведения банковских счетов, управления информацией об акциях, вкладах и инвестициях, планирования кредитов. При помощи GnuCash также возможно ведение бухгалтерского учёта для малых предприятий и сведение баланса (дебет/кредит). Поддерживается импорт данных в форматах QIF/OFX/HBCI и наглядное представление информации на графиках. Код проекта поставляется под лицензией GPLv2+. Имеется вариант GnuCash для Android. Готовые сборки подготовлены для Linux (flatpak), macOS и Windows.
Forwarded from OpenNews (HK-47)
Атака MacStealer, позволяющая перехватывать трафик в Wi-Fi
Мэти Ванхоф (Mathy Vanhoef), автор атаки KRACK на беспроводные сети и 12 уязвимостей в стандартах IEEE 802.11, раскрыл сведения о новой уязвимости (CVE-2022-47522) в технологии буферизации пакетов Wi-Fi, затрагивающей различные устройства (Cisco, Ubiquiti) и операционные системы (Linux, FreeBSD, iOS, Android). Дополнительно открыт доступ к инструментарию MacStealer для совершения атаки. Уязвимость позволяет обойти шифрование в беспроводной сети и может быть использована для перехвата трафика изолированных клиентов.
Мэти Ванхоф (Mathy Vanhoef), автор атаки KRACK на беспроводные сети и 12 уязвимостей в стандартах IEEE 802.11, раскрыл сведения о новой уязвимости (CVE-2022-47522) в технологии буферизации пакетов Wi-Fi, затрагивающей различные устройства (Cisco, Ubiquiti) и операционные системы (Linux, FreeBSD, iOS, Android). Дополнительно открыт доступ к инструментарию MacStealer для совершения атаки. Уязвимость позволяет обойти шифрование в беспроводной сети и может быть использована для перехвата трафика изолированных клиентов.
Forwarded from Zhovner Hub
Forwarded from HackGit
OPC UA Network Fuzzer
The network fuzzer based on the boofuzz network fuzzer as a framework—which helped us successfully target the KepwareEX server, and trigger a crash that we were able to use to develop a remote code execution exploit against and earn $20,000 at the contest.
https://github.com/claroty/opcua_network_fuzzer
Details:
https://claroty.com/team82/research/team82-releases-homegrown-opc-ua-network-fuzzer-based-on-boofuzz
#infosec #cybersecurity #pentesting #redteam
Forwarded from Технологический Болт Генона
Выложили доклады с DevOpsConf & TechLead Conf 2022
Плейлист
https://www.youtube.com/playlist?list=PLrFmwYyxJyVMCJzIwqiAQx9-p8UGi4Kci
Список докладов
https://devopsconf.io/moscow/2022/abstracts
Отдельный плейлист под лучшие доклады тут
https://www.youtube.com/playlist?list=PLrFmwYyxJyVPpM0cWn_hjTqXW6yuYQBQG
Плейлист
https://www.youtube.com/playlist?list=PLrFmwYyxJyVMCJzIwqiAQx9-p8UGi4Kci
Список докладов
https://devopsconf.io/moscow/2022/abstracts
Отдельный плейлист под лучшие доклады тут
https://www.youtube.com/playlist?list=PLrFmwYyxJyVPpM0cWn_hjTqXW6yuYQBQG
Forwarded from HackGit
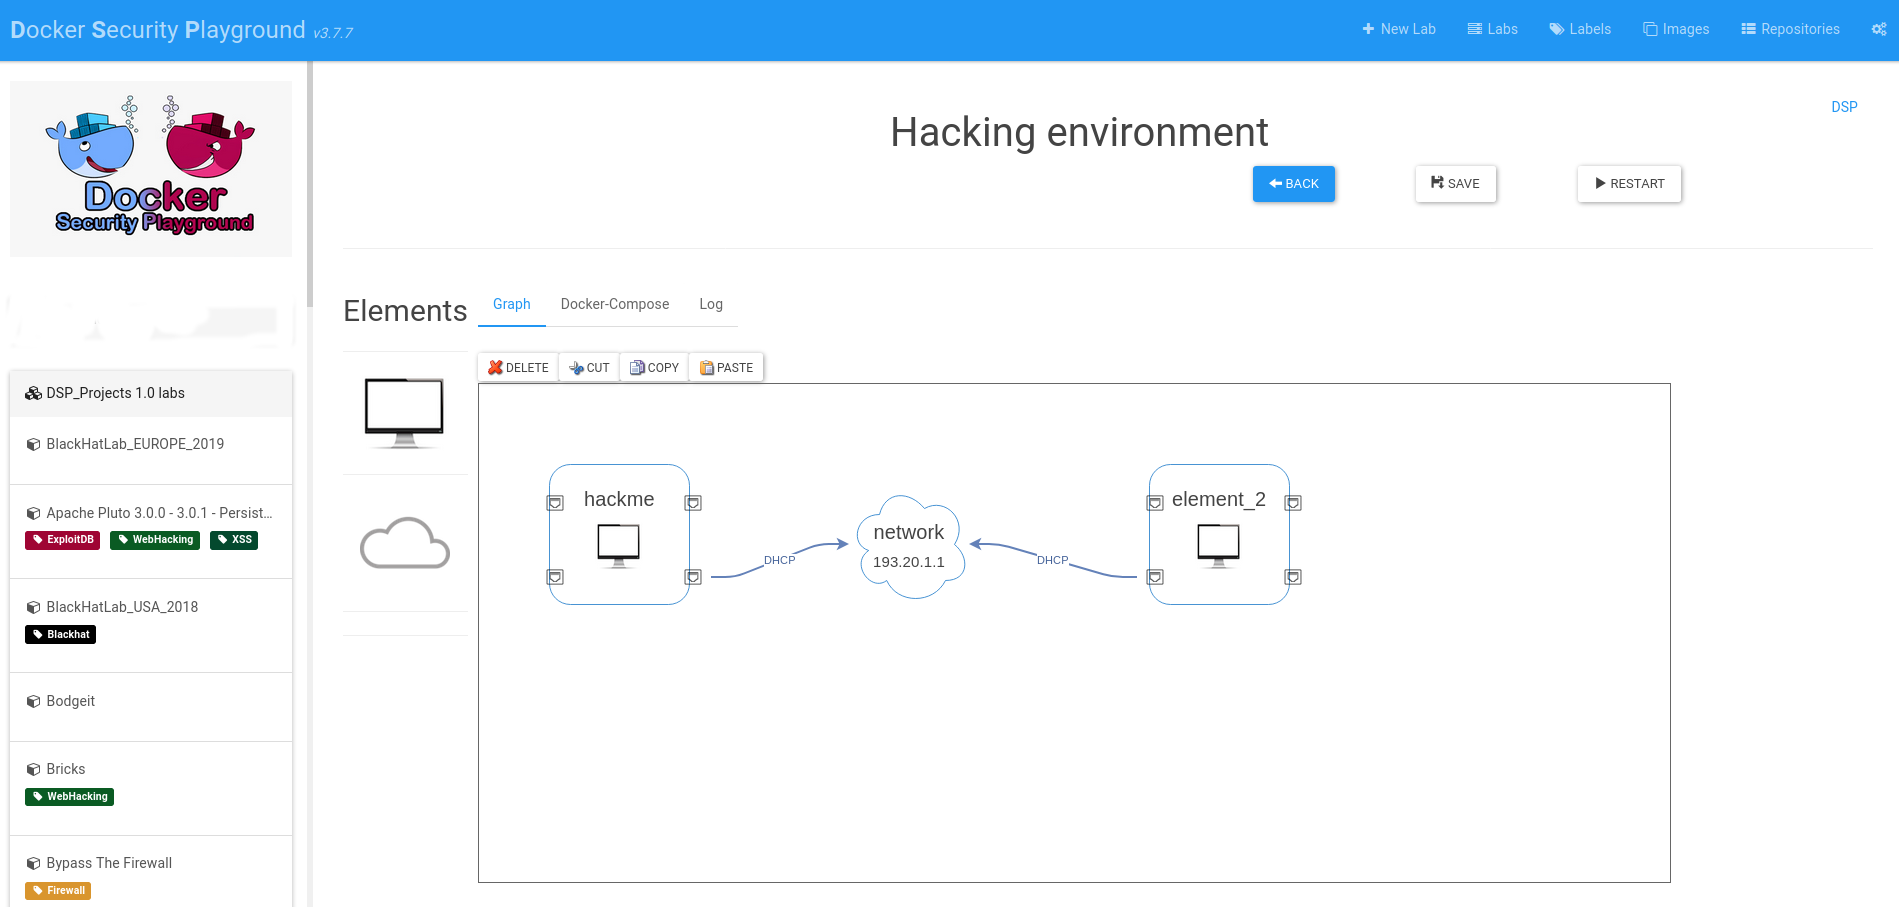
DockerSecurityPlayground
A Microservices-based framework for the study of Network Security and Penetration Test techniques.
→ Create network and network security scenarios, in order to understand network protocols, rules, and security issues by installing DSP in your PC.
→ Learn penetration testing techniques by simulating vulnerability labs scenarios
→ Manage a set of docker-compose project . Main goal of DSP is to learn in penetration testing and network security, but its flexibility allows you the creation, graphic editing and managment run / stop of all your docker-compose labs.
https://github.com/DockerSecurityPlayground/DSP
Website:
https://secsi.io/docker-security-playground/
#cybersecurity #infosec #pentesting
Forwarded from эйай ньюз
LLaMa 30B на 6GB RAM
Блин, как здорово, когда что-то в опен-соурсе допиливается коллективным разумом до невероятных результатов.
Чел отимизировал загрузку весов в LLaMa.cpp с помощью mmap, и теперь инференс 30B модели можно гонять на CPU на Линуксе, используя меньше 6 GB RAM 🤯. Скорость холодного запуска модели тоже серьезно возросла.
Сами веса 4-bit кввнтизованной LLaMa 30B занимают 20 GB на диске, но после оптимизации, со слов автора пул-реквеста, при загрузке модель дает всего 4GB футпринт в RAM. Всё благодаря ленивому чтению с помощью mmap, который подгружает с диска в RAM только нужные в текущий момент страницы памяти.
Каждый день мы видим новые оптимизации и трюки. Модели становятся меньше, быстрее и мощнее, что расширяет их область применения и доступность. Это не может не радовать. Не все жезакрытому AI OpenAI у себя в закромах держать.
@ai_newz
Блин, как здорово, когда что-то в опен-соурсе допиливается коллективным разумом до невероятных результатов.
Чел отимизировал загрузку весов в LLaMa.cpp с помощью mmap, и теперь инференс 30B модели можно гонять на CPU на Линуксе, используя меньше 6 GB RAM 🤯. Скорость холодного запуска модели тоже серьезно возросла.
Сами веса 4-bit кввнтизованной LLaMa 30B занимают 20 GB на диске, но после оптимизации, со слов автора пул-реквеста, при загрузке модель дает всего 4GB футпринт в RAM. Всё благодаря ленивому чтению с помощью mmap, который подгружает с диска в RAM только нужные в текущий момент страницы памяти.
Каждый день мы видим новые оптимизации и трюки. Модели становятся меньше, быстрее и мощнее, что расширяет их область применения и доступность. Это не может не радовать. Не все же
@ai_newz
Forwarded from Записки админа
👹 DoomLinux.
Скрипт, который собирает минималный образ Linux и при загрузке запускает Doom.
https://github.com/shadlyd15/DoomLinux
#games #doom
Скрипт, который собирает минималный образ Linux и при загрузке запускает Doom.
https://github.com/shadlyd15/DoomLinux
#games #doom
👍1