
Forwarded from HackGit
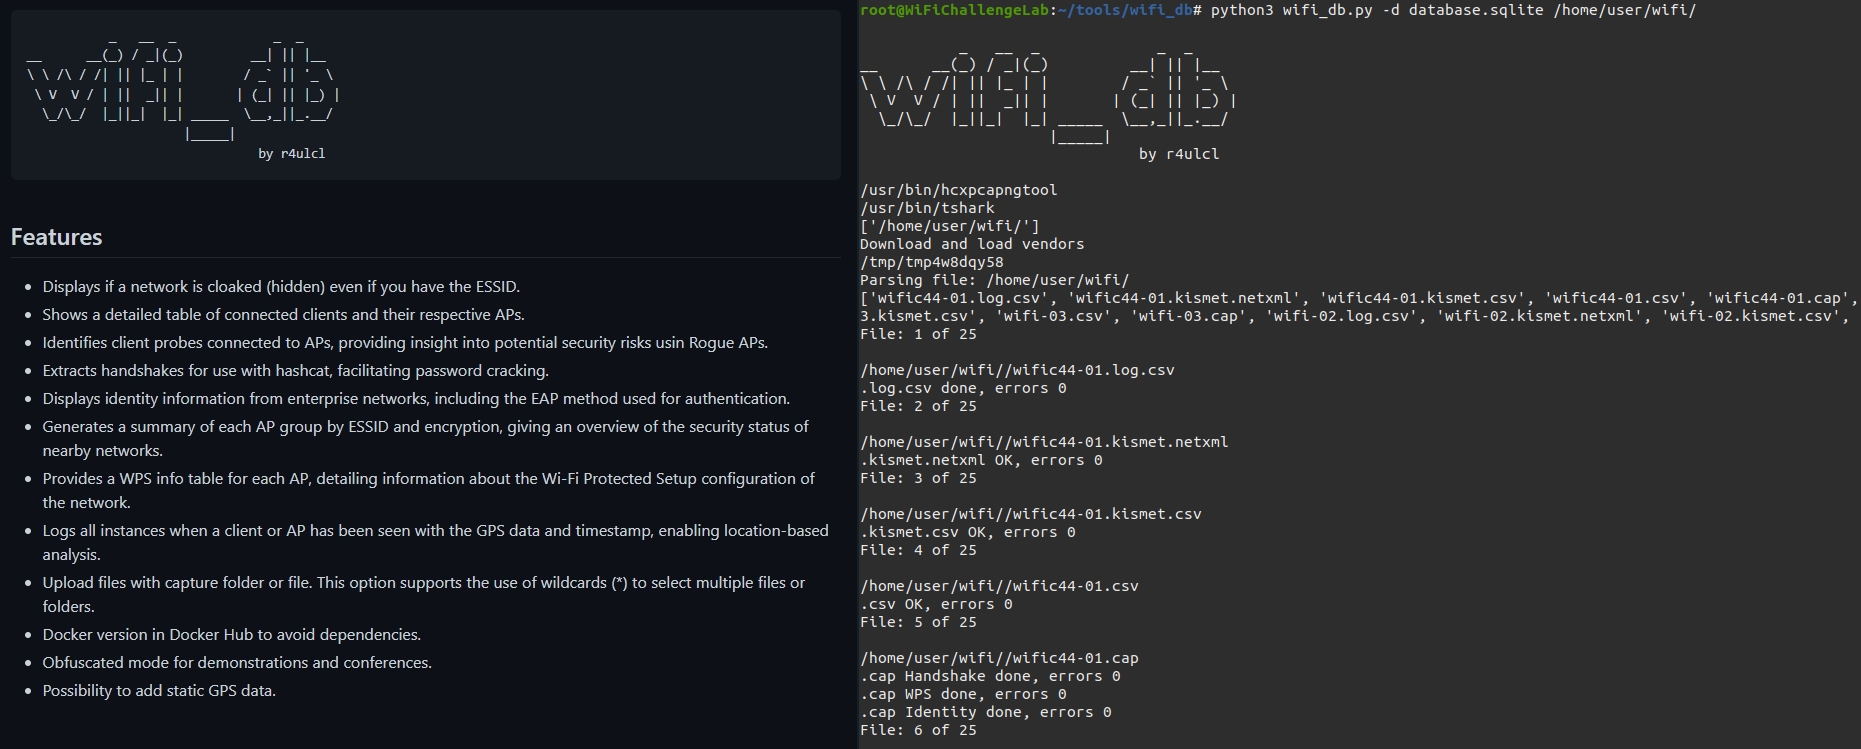
wifi_db
Script to parse Aircrack-ng captures into a SQLite database and extract useful information like handshakes (in 22000 hashcat format), MGT identities, interesting relations between APs, clients and it's Probes, WPS information and a global view of all the APs seen.
https://github.com/r4ulcl/wifi_db
#cybersecurity #infosec #pentesting
Forwarded from CyberSecurityTechnologies (-CST-)
DARWIN.pdf
1.4 MB
#Fuzzing
#Research
"DARWIN: Survival of the Fittest Fuzzing Mutators", 2023.
]-> Repo: https://github.com/TUDA-SSL/DARWIN
#Research
"DARWIN: Survival of the Fittest Fuzzing Mutators", 2023.
]-> Repo: https://github.com/TUDA-SSL/DARWIN
Forwarded from Дмитрий Пономарев
Хороших пентестеров действительно есть - хороших Инженеров (с большой буквы) катастрофически не хватает 🙂
И поэтому "хорошие пентестеры" (IMHO - хороший выпускник техникума, вполне достаточно с точки зрения именно образования, а дальше много практики) и находят многочисленные дыры, порожденные недостатком хороших Инженеров и Архитекторов. А следом за ними соответственно выстраивается легион продавцов уникальных "сканеров уязвимостей", а также "наложенных средств защиты", и универсальных "моделей безопасности, инкапсулирующих любые проблемы внутри запущенных виртуальных пространств" спасающих от всех бед, которые так любят приобретать руководители некоторых организаций за скромные десятки-сотни миллионов рублей. Поскольку опираются на мнение тех самых хороших пентестеров, которые как правило и не в курсе, что компилятор может вносит баги, SDK интерпретатора - существенно увеличивать поверхность атаки, и вообще, есть несколько уровней кэша, и данные надо формировать правильными блоками, иначе есть риск получить многократное снижение скорости работы... и т. д., и т. п. 🙂 И что если инвестировать в первую очередь в свою безопасную и качественную разработку, то после первого тяжёлого года (да, первые полгода-год тяжело, пример Лаборатории Касперского 2016 г. эталонен), то стратегически ты выигрываешь значительно больше.
Регулятор осознал это раньше чем многие из нас, и это одна из причин, почему такая ставка делается на взращивание культуры безопасной и качественной разработки в организациях и, как база для этого, создание новой специальности (AppSec, Кибербезопасность - название тут не столь важно, важна суть). Поскольку только спецы такого уровня могут строить значительно безопасные и качественные системы, которые не проламываются удачным запуском ZAP+парой скрафченных json-структур. И, кстати, создавать новые инструменты анализа мирового уровня - этого тоже практически невозможно добиться не разбираясь в структуре ЭВМ в целом.
Поэтому кто хочет учиться на пентестера - отлично, все (почти) профессии важны, крутой пентестер действительно дорогого стоит. Кто на AppSec - добро пожаловать в сложный и увлекательный образовательный процесс, в ходе которого в т.ч. избавляют (тех кто захочет учиться, конечно) от "магического" мышления. В качестве хохмы - оборот курсов тарологов/нумерологов на обр. площадке Яндекса за прошлый год составил около 6.6 млрд. руб. 😂 По моему на такие деньги можно армию AppSec вырастить и ещё на развитие останется...
Forwarded from GitHub Community
GitNoter – веб-приложение, которое позволяет пользователям хранить заметки в своем репозитории git
Поддерживается формат Markdown, позволяющий пользователям добавлять гиперссылки, таблицы, заголовки, блоки кода, цитаты и т. д. внутри заметок
⤷ Ссылка на проект
GitHub | #Interesting #Useful #Git
Поддерживается формат Markdown, позволяющий пользователям добавлять гиперссылки, таблицы, заголовки, блоки кода, цитаты и т. д. внутри заметок
⤷ Ссылка на проект
GitHub | #Interesting #Useful #Git
Forwarded from Этичный Хакер
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from HackGit
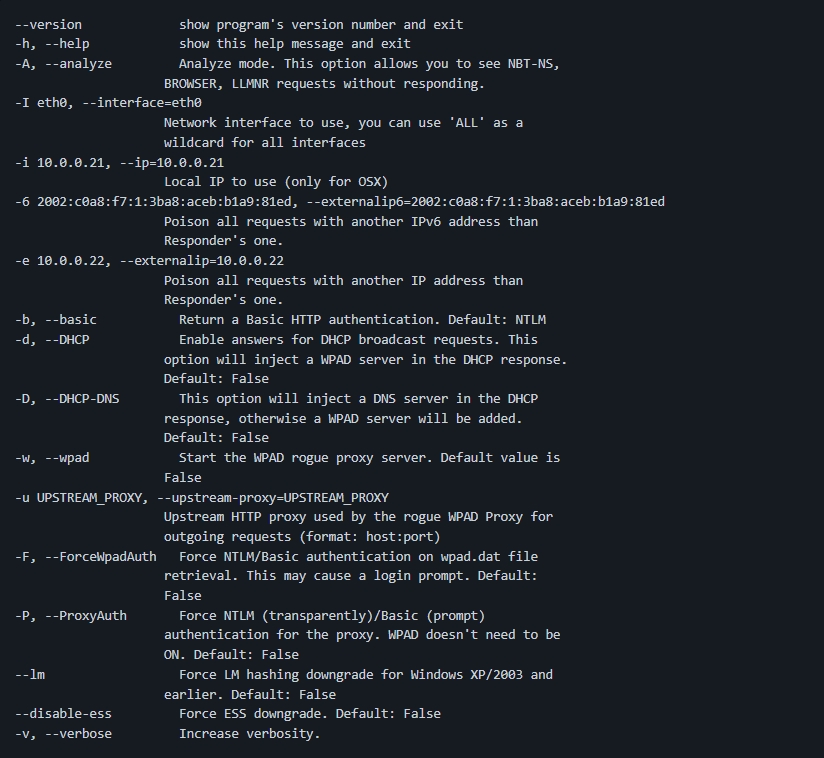
Responder
Responder is a LLMNR, NBT-NS and MDNS poisoner, with built-in HTTP/SMB/MSSQL/FTP/LDAP rogue authentication server supporting NTLMv1/NTLMv2/LMv2, Extended Security NTLMSSP and Basic HTTP authentication.
https://github.com/lgandx/Responder
#cybersecurity #infosec #pentesting #redteam
Responder is a LLMNR, NBT-NS and MDNS poisoner, with built-in HTTP/SMB/MSSQL/FTP/LDAP rogue authentication server supporting NTLMv1/NTLMv2/LMv2, Extended Security NTLMSSP and Basic HTTP authentication.
https://github.com/lgandx/Responder
#cybersecurity #infosec #pentesting #redteam
Forwarded from Code Mining
Кранчим графы зависимостей
В процессе разрешения зависимостей OpenSource библиотек all-over-the-world, вспомнилась полезная работа с MSR'19. Результаты и подходы могут быть полезны тем кто занимается анализом зависимостей или же извлечением инсайдов из графовых структур данных.
Коллеги обработали более 200 тысяч библиотек и построили граф на 9.7 млн связей, который и опубликовали. Есть
Граф полезен для понимания транзитивных связей компонентов, которые за собой приносятто чего не просили много всего удивительного при включении в ваши проекты.
📎 Статья: https://arxiv.org/abs/1901.05392
👀 Датасет: https://zenodo.org/record/1489120#.ZBwDMNJBxHt
В процессе разрешения зависимостей OpenSource библиотек all-over-the-world, вспомнилась полезная работа с MSR'19. Результаты и подходы могут быть полезны тем кто занимается анализом зависимостей или же извлечением инсайдов из графовых структур данных.
Коллеги обработали более 200 тысяч библиотек и построили граф на 9.7 млн связей, который и опубликовали. Есть
csv, есть дамп для Neo4j.Граф полезен для понимания транзитивных связей компонентов, которые за собой приносят
📎 Статья: https://arxiv.org/abs/1901.05392
👀 Датасет: https://zenodo.org/record/1489120#.ZBwDMNJBxHt
2019.msrconf.org
The Maven Dependency Graph: a Temporal Graph-based Representation of Maven Centra (MSR 2019 - Data Showcase) - MSR 2019
Since 2013, the MSR conference has included a Data Showcase. The purpose of the Data Showcase is to provide a forum to share and discuss the important data sets that underpin the work of the Mining Software Repositories community.
The important dates for…
The important dates for…
Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ (Channel Help)
CustomACTIVISCANFORZAP
Un actón OWASP ZAP Activescan para detectar inyecciones SQL.La página de aplicaciones web real tiene contenidos dinámicos, como la lista de productos de venta especial o el token CSRF, que no se ve afectado por los parámetros de entrada.El escáner de vulnerabilidad de la aplicación web manipula los parámetros de entrada para detectar vulnerabilidades al afectar el contenido de la página.El escáner puede no detectar vulnerabilidades si el contenido dinámico de la página web tiene contenido que no se ve afectado por los parámetros de entrada.Por lo tanto, este CustomActivesCan utiliza algoritmo LCS (Sequece común más largo) para eliminar estos contenidos innecesariamente dinámicos.Debido a este método, este escáner tiene una capacidad de detección de vulnerabilidad superior.
Cómo eliminar estos contenidos dinámicos que no se ven afectados los parámetros de entrada.
Algorighm de LCS (secuencia común más larga) extrae el contenido que es común a dos elementos de matriz.Por ejemplo, tiene una página web que contiene un token CSRF.El token CSRF tiene un valor único para cada solicitud HTTP.Para borrar este token, este complemento envía dos solicitudes HTTP idénticas y calcula la respuesta LCS de las dos solicitudes.LCS elimina los diferentes valores de token de las dos respuestas de la siguiente manera:
https://github.com/gdgd009xcd/customactivescanforzap
💻Comunidad de Ciberseguridad y Hacking 💻
📱Todos lo que aquí encuentras lo puedes💿💾🕹📷📡
🔋Compartir
🗓Estudiar
‼️Debatir
🔅Siempre con la intención de adquirir mas conocimientos🔆
GitHub
GitHub - gdgd009xcd/CustomActiveScanForZAP: a ZAPROXY Addon ActiveScan for detecting SQL injection with more better way.
a ZAPROXY Addon ActiveScan for detecting SQL injection with more better way. - gdgd009xcd/CustomActiveScanForZAP
Forwarded from эйай ньюз
Подписчик принес полезную ссылку. Это список ресурсов для того, чтобы начать играться/поднимать свою опенсоурсную альтернативу чатботу ChatGPT только с блэкджеком и ... что там у вас на уме.
А вот тут ещё как запускать модель LLaMA у себя на машине (да, это возможно).
@ai_newz
А вот тут ещё как запускать модель LLaMA у себя на машине (да, это возможно).
@ai_newz
GitHub
GitHub - nichtdax/awesome-totally-open-chatgpt: A list of totally open alternatives to ChatGPT
A list of totally open alternatives to ChatGPT. Contribute to nichtdax/awesome-totally-open-chatgpt development by creating an account on GitHub.
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
mousemic
Мышь может вас слушать👀
Небольшая утилита, для использования мыши в качестве микрофона.
Суть состоит в том что на мыши максимально выкручена чувствительность, программа улавливает любые движения и интрапретирует их в звук.
https://github.com/ortegaalfredo/mousemic
Мышь может вас слушать👀
Небольшая утилита, для использования мыши в качестве микрофона.
Суть состоит в том что на мыши максимально выкручена чувствительность, программа улавливает любые движения и интрапретирует их в звук.
https://github.com/ortegaalfredo/mousemic
Forwarded from GitHub repos
nsarrazin/serge
A web interface for chatting with Alpaca through llama.cpp. Fully dockerized, with an easy to use API.
Language: Python
#alpaca #docker #fastapi #llama #llamacpp #nginx #python #svelte #sveltekit #tailwindcss #web
Stars: 980 Issues: 24 Forks: 42
https://github.com/nsarrazin/serge
A web interface for chatting with Alpaca through llama.cpp. Fully dockerized, with an easy to use API.
Language: Python
#alpaca #docker #fastapi #llama #llamacpp #nginx #python #svelte #sveltekit #tailwindcss #web
Stars: 980 Issues: 24 Forks: 42
https://github.com/nsarrazin/serge
GitHub
GitHub - serge-chat/serge: A web interface for chatting with Alpaca through llama.cpp. Fully dockerized, with an easy to use API.
A web interface for chatting with Alpaca through llama.cpp. Fully dockerized, with an easy to use API. - serge-chat/serge
Forwarded from Технологический Болт Генона
This media is not supported in your browser
VIEW IN TELEGRAM
От создателя Lazygit (https://github.com/jesseduffield/lazygit)
Lazydocker — GUI для Docker прямо в терминале
https://habr.com/ru/company/flant/blog/446700/
https://github.com/jesseduffield/lazydocker
Lazydocker — GUI для Docker прямо в терминале
https://habr.com/ru/company/flant/blog/446700/
https://github.com/jesseduffield/lazydocker
Forwarded from Технологический Болт Генона
Технологический Болт Генона
От создателя Lazygit (https://github.com/jesseduffield/lazygit) Lazydocker — GUI для Docker прямо в терминале https://habr.com/ru/company/flant/blog/446700/ https://github.com/jesseduffield/lazydocker
lazytrivy is a wrapper for Trivy that allows you to run Trivy without remembering the command argumentshttps://github.com/owenrumney/lazytrivy
https://open-education-hub.github.io/operating-systems/Lecture/
https://github.com/open-education-hub/operating-systems
https://github.com/open-education-hub/operating-systems
GitHub
GitHub - open-education-hub/operating-systems: Teaching resources (OER) for Operating Systems
Teaching resources (OER) for Operating Systems. Contribute to open-education-hub/operating-systems development by creating an account on GitHub.
Forwarded from GitTools
Учебный план для специалистов по ИБ
Практический учебный план, чтобы стать успешным инженером по кибербезопасности, основанный на таких ролях, как Pentest, AppSec, Cloud Security, DevSecOps и т.д. Включает бесплатные и платные ресурсы, инструменты и концепции.
https://github.com/jassics/security-study-plan
#web #redteam #infosec
Практический учебный план, чтобы стать успешным инженером по кибербезопасности, основанный на таких ролях, как Pentest, AppSec, Cloud Security, DevSecOps и т.д. Включает бесплатные и платные ресурсы, инструменты и концепции.
https://github.com/jassics/security-study-plan
#web #redteam #infosec

Forwarded from эйай ньюз
This media is not supported in your browser
VIEW IN TELEGRAM
🦙 LLaMa не стоит на месте
Есть уже куча примеров какие чудеса кулибины вытворяют с моделькой LLaMa. А вчера чел соорудил подобие Джарвиса, или Алексы, если хотите, прямо у себя в терминале на MacBook M1 Pro.
Причем все работает реалиайм на связке Whisper + LLaMa.
Под капотом: ggml / whisper.cpp / llama.cpp / Core ML
STT: Whisper Small
LLM: 13B LLaMA
Другой Кулибин начал прикручивать плагины от ChatGPT к опенсоурсной LLaMa. Уже работает text-retrieval плагин, и есть код.
@ai_newz
Forwarded from эйай ньюз
эйай ньюз
Вот пример работы LLaMa с text-retrieval плагином. Ее спросили, какой заголовок статьи, в которой опубликовали ее саму. Тут можно видеть и контекст, который генерируется плагином и выход модели. @ai_newz
Так как все хостится локально, то можно безопасно подсунуть в модель свои личные документы и файлы (а не отправлять их на сервера OpenAI через API) и гонять лламу по ним как своего личного ассистента.
Мне, например, было бы некомфортно засылать свои емейлы в чатгпт. А вот в локальную копию Лламы я бы их загрузил.
Ллама, конечно, ещё послабее чем GPT-4, но ещё не вечер. Думаю, в опен-соурсе в ближайшее время появится что-то сравнимое с ChatGPT, благо есть много открытых инициатив. Народ продолжает допиливать LLaMa-Alpaca, ведется сбор датасетов в рамках Open Assistant, и ещё парочка других инициатив.
Могли бы вы представить 3 месяца назад, что сможете запускать в реальном времени большую языковую модель у себя на макбуке да и ещё по сути зарепродюсить голосового помощника типа Алексы?
Скорость прогресса просто mind-blowing!
@ai_newz