
Forwarded from CyberSecurityTechnologies (-CST-)
#info
OWASP API Security 2023:
- Broken object level authorization
- Broken authentication
- Broken object property level authorization
- Unrestricted resource consumption
- Broken function level authorization
- Server side request forgery
- Security misconfiguration
- Lack of protection from authentication threats
- Improper assets management
- Unsafe consumption of APIs
https://github.com/OWASP/API-Security/tree/master/2023/en/src
Forwarded from GitTools
FacilMap
Безопасная для конфиденциальности универсальная онлайн-карта с открытым исходным кодом, которая сочетает в себе различные сервисы на основе OpenStreetMap и позволяет легко находить места, планировать маршруты и создавать собственные карты с маркерами, линиями и маршрутами.
▫️ Различные стили карты для дорог, топографии, езды на велосипеде, пешеходного туризма, общественного транспорта, водной навигации...
▫️ Поиск мест и отображение информации о них (веб-сайт, часы работы, ...)
▫️ Рассчитывайте маршруты и корректируйте их перетаскиванием. Можно показать профиль высоты.
▫️ Удобный для смартфона интерфейс.
▫️ Создавайте и делитесь пользовательскими картами с маркерами, линиями и маршрутами на них.
и многое многое другое....
https://github.com/FacilMap/facilmap
Site: https://facilmap.org/
#soft #privacy #infosec #map
Forwarded from Proxy Bar
Offline создание администратора Windows 10? 😈
Ога
Всё через встроенные DLL-файлы offlinelsa и offlinesam. Официально, но не очень документировано.
OfflineAddAdmin2 (это новая версия)
Видео туториал
Ога
Всё через встроенные DLL-файлы offlinelsa и offlinesam. Официально, но не очень документировано.
OfflineAddAdmin2 (это новая версия)
Видео туториал
Forwarded from Open Source
Aces
Aces — это утилита командной строки, которая позволяет кодировать любые данные в набор символов по вашему выбору.
Например, вы можете закодировать «Foo Bar» комбинацией этих четырех символов: «HhAa», в результате чего получится последовательность смеха: hHhAhAaahAaaHAHHhHHAhAHhhaHA Истинное значение которой знаете только вы.
Вы также можете использовать смайлики, можете написать шестнадцатеричный/восьмеричный/двоичный/ваш собственный формат, любые символы.
Aces это еще и библиотека, которую можно использовать для кодирования и декодирования.
https://github.com/quackduck/aces
Docs: https://pkg.go.dev/github.com/quackduck/aces

Forwarded from CyberSecurityTechnologies (-CST-)
automated_threat_handbook_v1-2.pdf
1.6 MB
#Whitepaper
#Threat_Research
#WebApp_Security
"OWASP Automated Threats Handbook: Web Applications, Version 1.2".
#Threat_Research
#WebApp_Security
"OWASP Automated Threats Handbook: Web Applications, Version 1.2".
Forwarded from CyberSecurityTechnologies
Forwarded from HackGit
ChatGPT Prompts for Bug Bounty
A list of ChatGPT Prompts for Web Application Security, Bug Bounty, and Pentesting.
https://github.com/TakSec/chatgpt-prompts-bug-bounty
A list of ChatGPT Prompts for Web Application Security, Bug Bounty, and Pentesting.
https://github.com/TakSec/chatgpt-prompts-bug-bounty
Forwarded from ProgramsHub
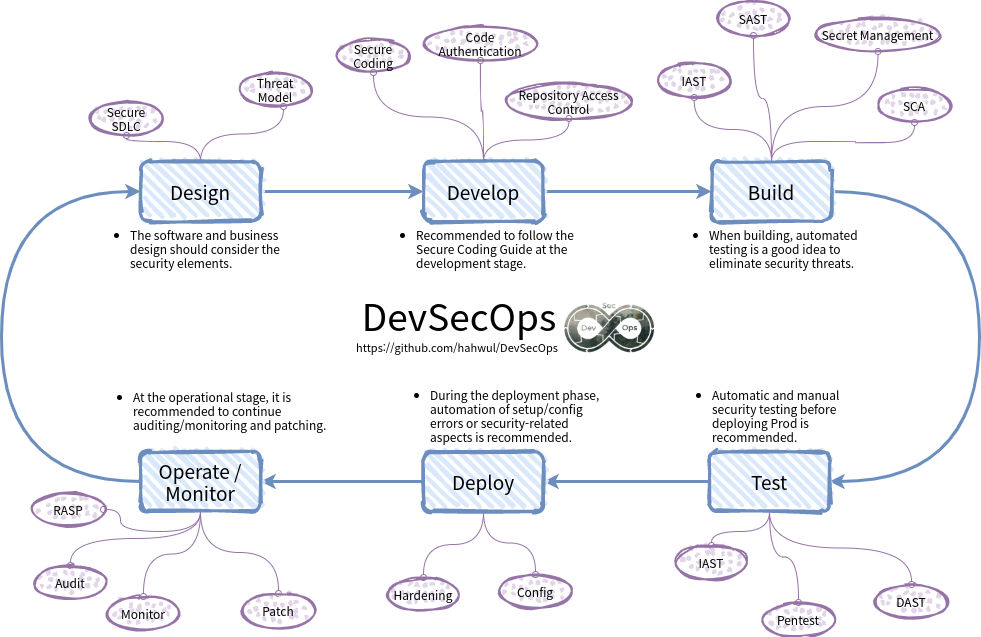
DevSecOps 🔱
Collection and #Roadmap for everyone who wants #DevSecOps. Hope your #DevOps are more safe 😎
https://github.com/hahwul/DevSecOps
Collection and #Roadmap for everyone who wants #DevSecOps. Hope your #DevOps are more safe 😎
https://github.com/hahwul/DevSecOps
Forwarded from HackGit
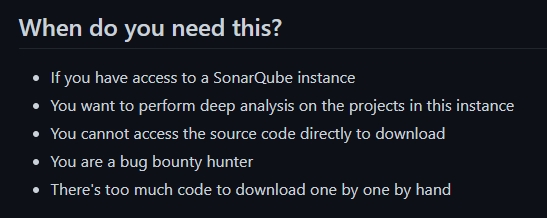
lurk-sonar
Download source code of all projects in a SonarQube instance.
https://github.com/topscoder/lurk-sonar
#bugbounty #opsec #infosec #sonarqube
Download source code of all projects in a SonarQube instance.
https://github.com/topscoder/lurk-sonar
#bugbounty #opsec #infosec #sonarqube
Forwarded from HackGit
Red Team Playground
The Red Team Playground is a #Dockerized vulnerable testing lab for learning and practicing #RedTeam concepts.
Docker network containing many vulnerable targets for practicing Red Teaming concepts (initial access, priv esc, persistence, lateral, C2, evasion, etc).
https://github.com/minispooner/red-team-playground
Forwarded from Управление Уязвимостями и прочее
Про дипломные проекты в ВУЗах. Недавно спрашивали про актуальные темы для диплома в области ИБ.
Имхо, самые классные дипломные проекты получаются, когда студенты пишут о том, чем на работе уже занимаются. Так и работа продвигается, и текст можно в документации переиспользовать (или наоборот из существующей документации взять), и новизну с полезностью проще обосновать.
Если это не вариант, то можно дипломный проект воспринимать как инструмент для последующего трудоустройства. Смотрим на рынок - ищем "компанию мечты", выясняем чем они занимаются, выбираем тему из того, что хорошо будет смотреться на будущем собесе. 😏 Допустим компания это вендор какого-то продукта по ИБ, в разработке которого нам было бы интересно поучаствовать. Собираем проблемы/тренды для этого класса продуктов (для VM-а недавно скидывал) и попытаемся предложить для какой-нибудь из проблем свое решение. Такой дипломный проект это отличная тема для разговора на собесе (важно: даже если про тему диплома написано в резюме, не забудьте голосом акцентировать внимание на этом!). Будете выглядеть уже не как "белый лист", а как специалист с некоторым практическим опытом, который может приносить пользу практически с первого дня. Это дорогого стоит. Ну и в процессе подготовки дипломного проекта неизбежно прокачаетесь в нужную сторону. 😉
Брать тему совсем с потолка или переделывать чужой диплом про мясокомбинат с помощью ChatGPT не советую. 🙂 Конечно, может и такое прокатить, но польза от этого всего будет минимальная.
@avleonovrus #насспрашивают
Forwarded from BeholderIsHere Media HUB (Beholder Is Here)
"Ты начинаешь умирать в тот момент, когда в тебе начинает умирать любопытство."
👍1
Forwarded from HackGit
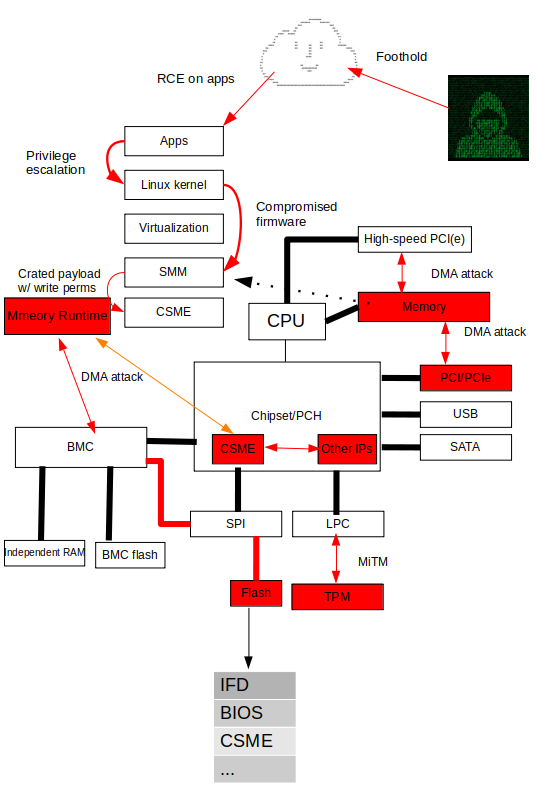
Bootkit Showcase
Real-World Examples of Infrastructure Security Threats.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec
Real-World Examples of Infrastructure Security Threats.
https://github.com/hardenedvault/bootkit-samples
#cybersecurity #infosec
Forwarded from HackGit
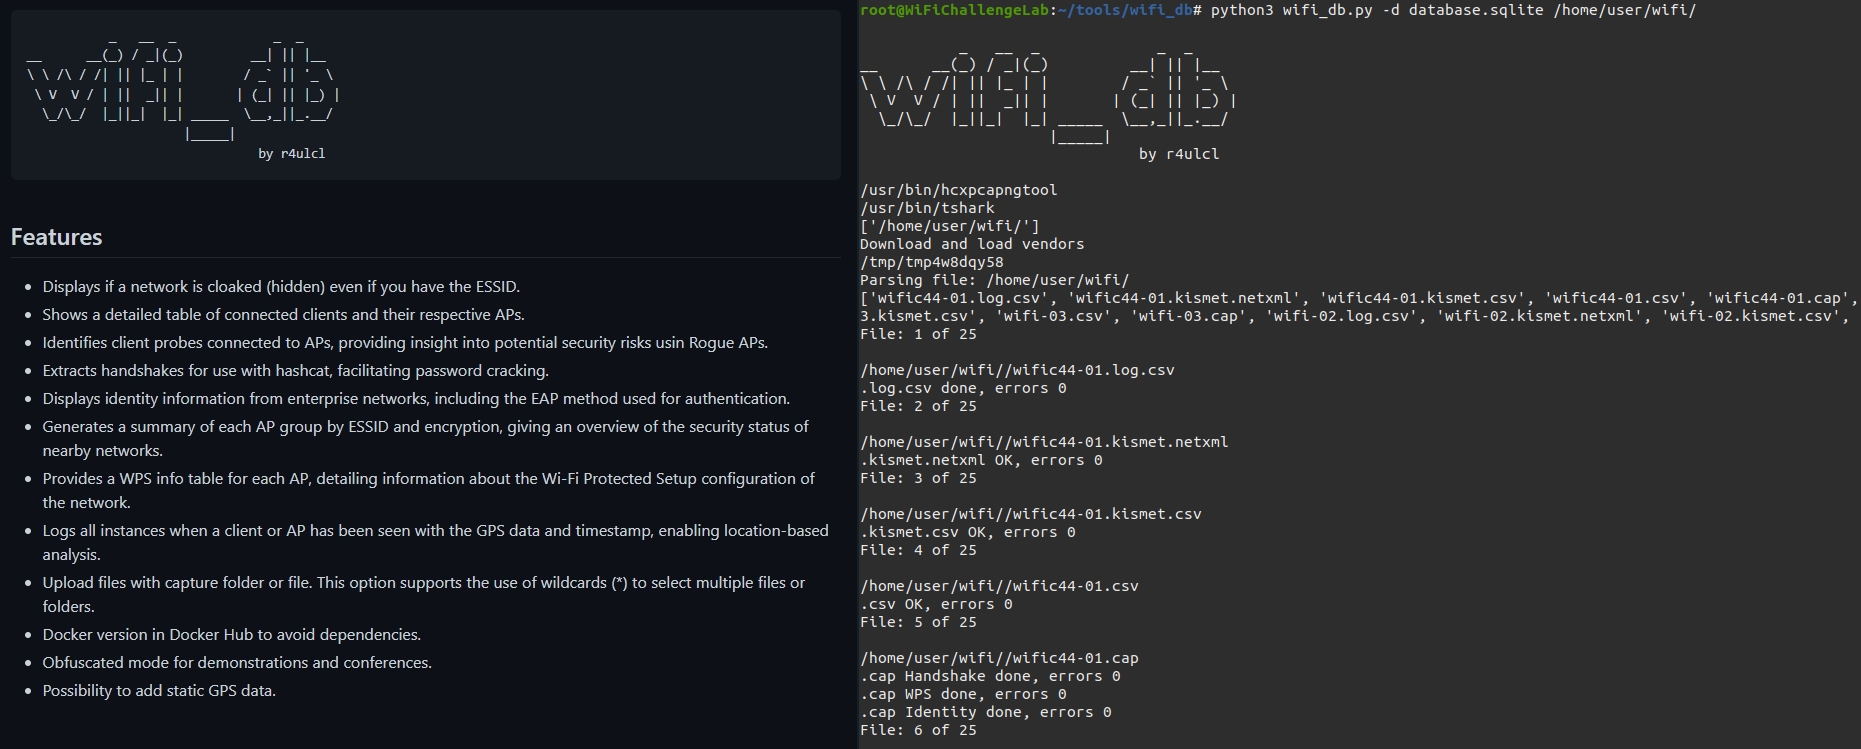
wifi_db
Script to parse Aircrack-ng captures into a SQLite database and extract useful information like handshakes (in 22000 hashcat format), MGT identities, interesting relations between APs, clients and it's Probes, WPS information and a global view of all the APs seen.
https://github.com/r4ulcl/wifi_db
#cybersecurity #infosec #pentesting
Forwarded from CyberSecurityTechnologies (-CST-)
DARWIN.pdf
1.4 MB
#Fuzzing
#Research
"DARWIN: Survival of the Fittest Fuzzing Mutators", 2023.
]-> Repo: https://github.com/TUDA-SSL/DARWIN
#Research
"DARWIN: Survival of the Fittest Fuzzing Mutators", 2023.
]-> Repo: https://github.com/TUDA-SSL/DARWIN
Forwarded from Дмитрий Пономарев
Хороших пентестеров действительно есть - хороших Инженеров (с большой буквы) катастрофически не хватает 🙂
И поэтому "хорошие пентестеры" (IMHO - хороший выпускник техникума, вполне достаточно с точки зрения именно образования, а дальше много практики) и находят многочисленные дыры, порожденные недостатком хороших Инженеров и Архитекторов. А следом за ними соответственно выстраивается легион продавцов уникальных "сканеров уязвимостей", а также "наложенных средств защиты", и универсальных "моделей безопасности, инкапсулирующих любые проблемы внутри запущенных виртуальных пространств" спасающих от всех бед, которые так любят приобретать руководители некоторых организаций за скромные десятки-сотни миллионов рублей. Поскольку опираются на мнение тех самых хороших пентестеров, которые как правило и не в курсе, что компилятор может вносит баги, SDK интерпретатора - существенно увеличивать поверхность атаки, и вообще, есть несколько уровней кэша, и данные надо формировать правильными блоками, иначе есть риск получить многократное снижение скорости работы... и т. д., и т. п. 🙂 И что если инвестировать в первую очередь в свою безопасную и качественную разработку, то после первого тяжёлого года (да, первые полгода-год тяжело, пример Лаборатории Касперского 2016 г. эталонен), то стратегически ты выигрываешь значительно больше.
Регулятор осознал это раньше чем многие из нас, и это одна из причин, почему такая ставка делается на взращивание культуры безопасной и качественной разработки в организациях и, как база для этого, создание новой специальности (AppSec, Кибербезопасность - название тут не столь важно, важна суть). Поскольку только спецы такого уровня могут строить значительно безопасные и качественные системы, которые не проламываются удачным запуском ZAP+парой скрафченных json-структур. И, кстати, создавать новые инструменты анализа мирового уровня - этого тоже практически невозможно добиться не разбираясь в структуре ЭВМ в целом.
Поэтому кто хочет учиться на пентестера - отлично, все (почти) профессии важны, крутой пентестер действительно дорогого стоит. Кто на AppSec - добро пожаловать в сложный и увлекательный образовательный процесс, в ходе которого в т.ч. избавляют (тех кто захочет учиться, конечно) от "магического" мышления. В качестве хохмы - оборот курсов тарологов/нумерологов на обр. площадке Яндекса за прошлый год составил около 6.6 млрд. руб. 😂 По моему на такие деньги можно армию AppSec вырастить и ещё на развитие останется...