
Forwarded from HackGit
MLHospital
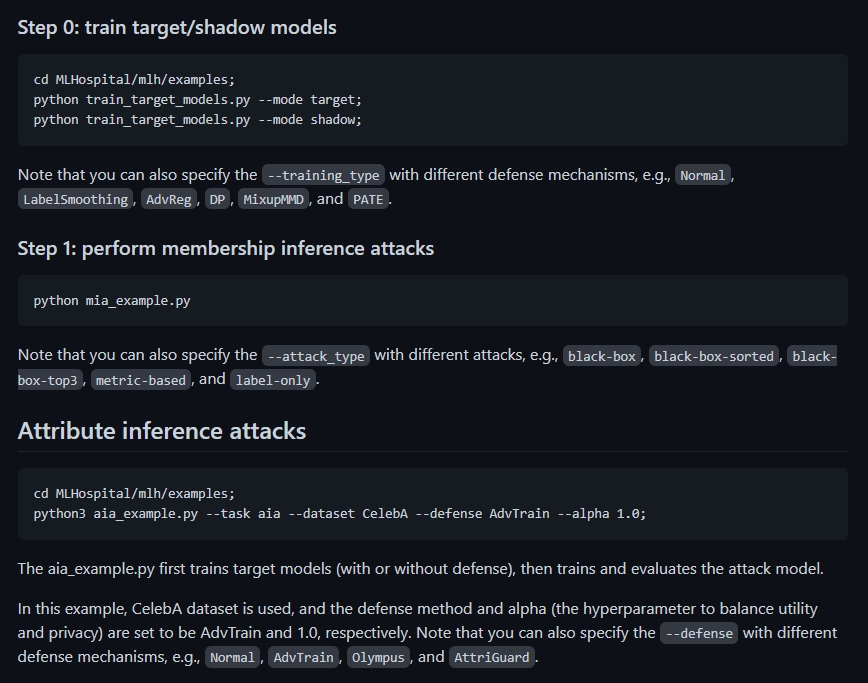
MLHospital is a repo to evaluate inference attacks and the corresponding defenses against machine learning models.
Currently we support membership inference attacks and attribute inference attacks.
https://github.com/TrustAIResearch/MLHospital
MLHospital is a repo to evaluate inference attacks and the corresponding defenses against machine learning models.
Currently we support membership inference attacks and attribute inference attacks.
https://github.com/TrustAIResearch/MLHospital
Forwarded from HackGit
Awesome apisec
A collection of awesome API Security tools and resources. The focus goes to open-source tools and resources that benefit all the community.
https://github.com/arainho/awesome-api-security
#cybersecurity
A collection of awesome API Security tools and resources. The focus goes to open-source tools and resources that benefit all the community.
https://github.com/arainho/awesome-api-security
#cybersecurity
Forwarded from HackGit
deepce
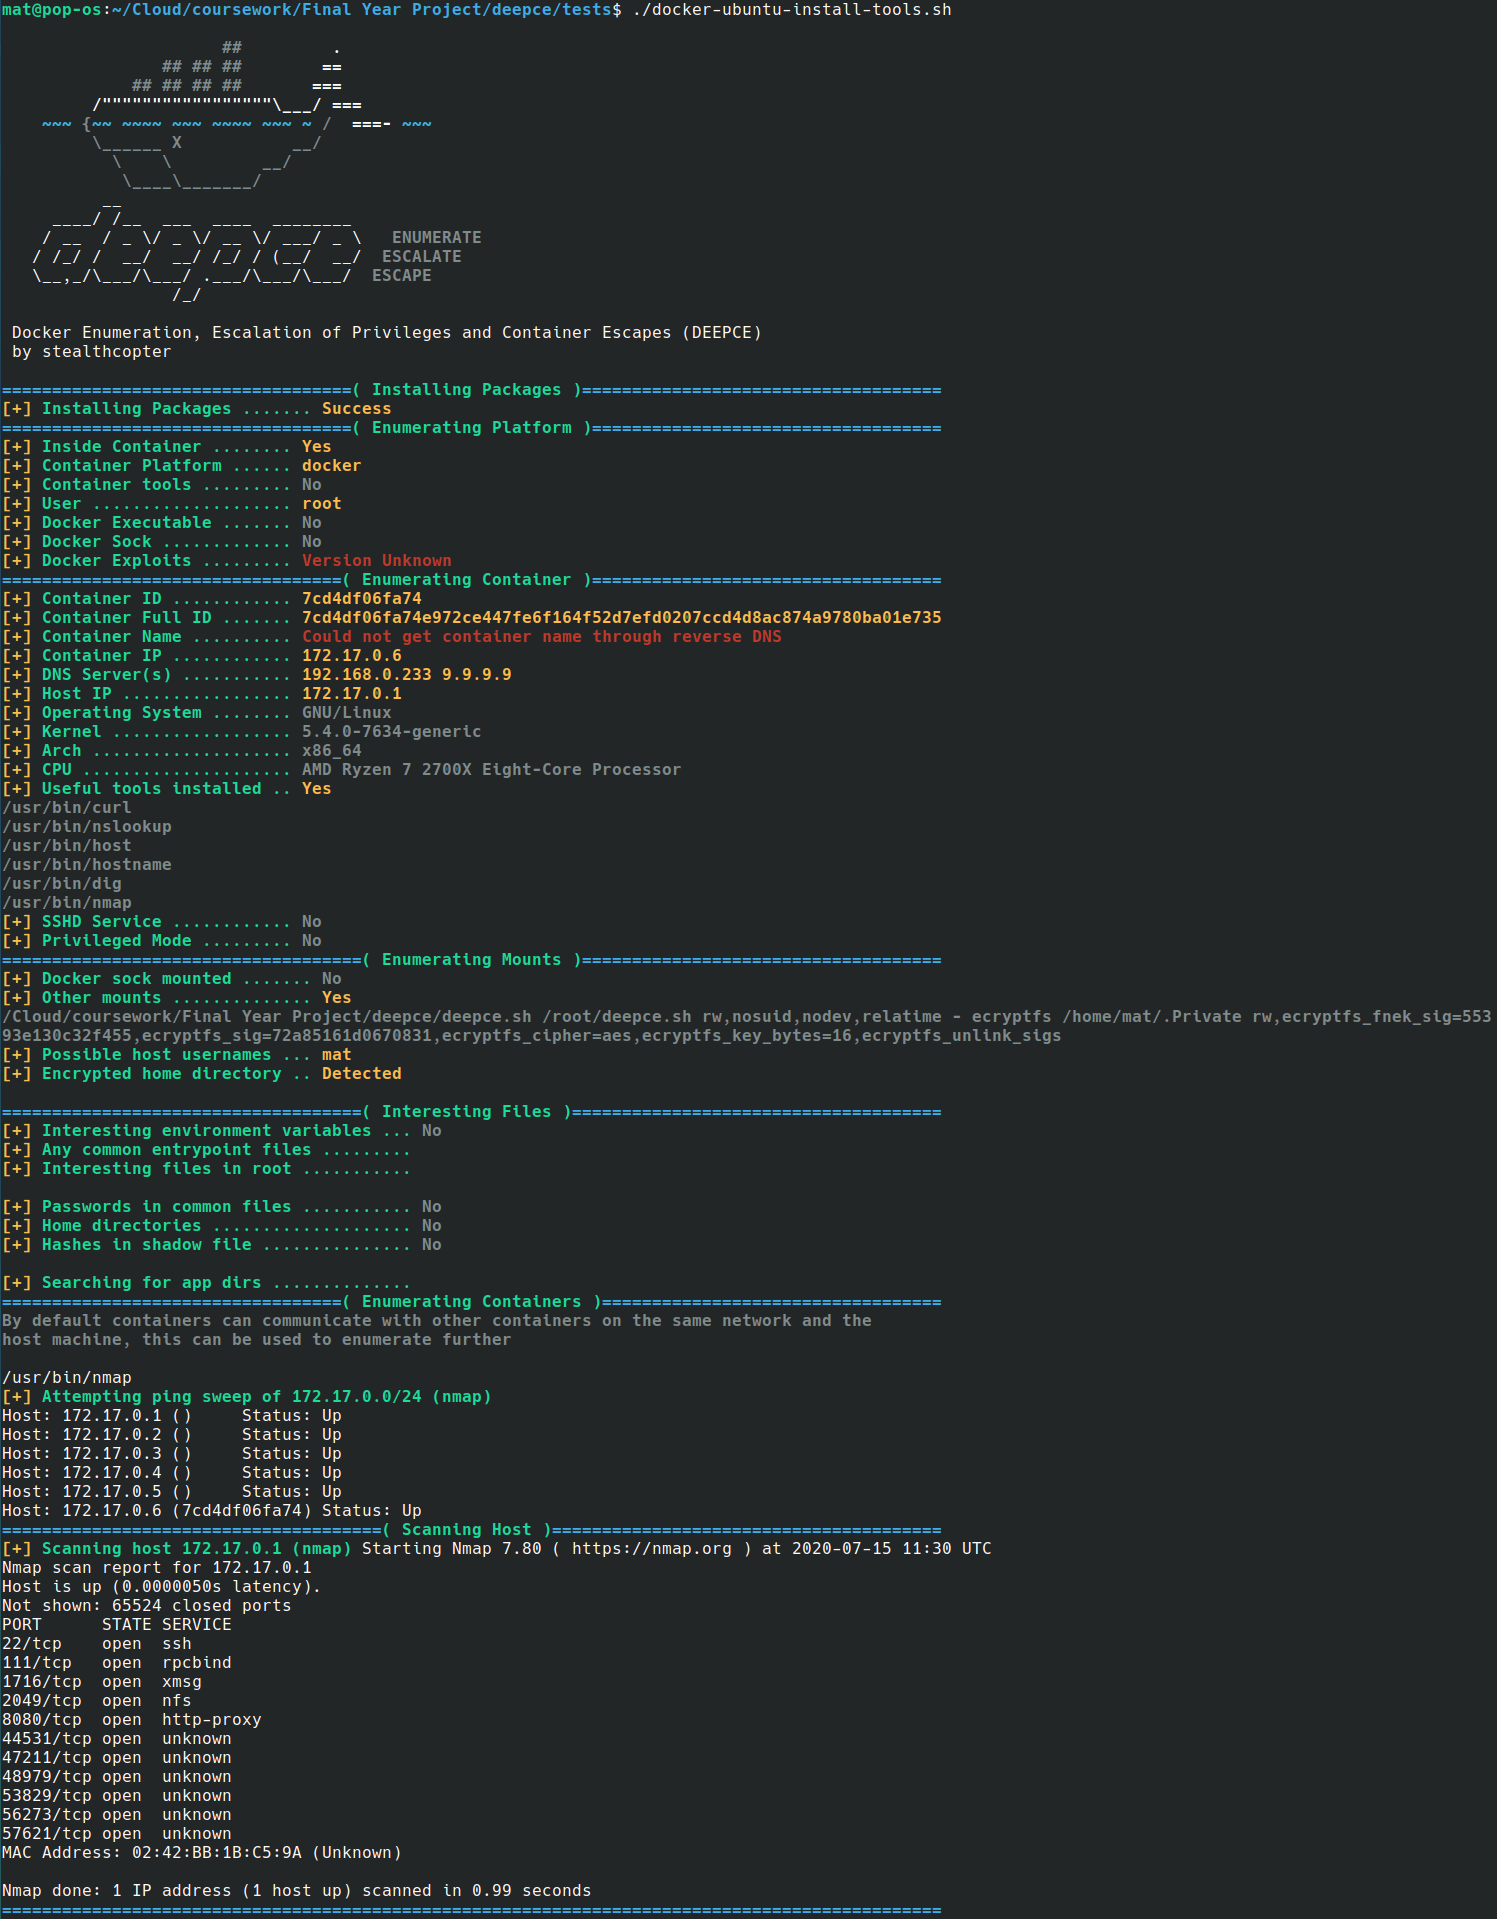
Docker Enumeration, Escalation of Privileges and Container Escapes (DEEPCE)
https://github.com/stealthcopter/deepce
#infosec #pentesting
Docker Enumeration, Escalation of Privileges and Container Escapes (DEEPCE)
https://github.com/stealthcopter/deepce
#infosec #pentesting
Forwarded from Trickery Hub
Тулза для автоматического поиска и расшифровки строк в бинаре. По заверению авторов юзает вумные техники типо хевристик и прочих сложных слов
GitHub
GitHub - mandiant/flare-floss: FLARE Obfuscated String Solver - Automatically extract obfuscated strings from malware.
FLARE Obfuscated String Solver - Automatically extract obfuscated strings from malware. - mandiant/flare-floss
Forwarded from linkmeup
Шикарнейшая серия постов с описанием и примерами методик, как ловкие парни влезают в линуксовые бинари, как можно усложнить им жизнь и какие методы защиты существуют. Помимо чисто описательской части, все сопровождается примерами на С/С++ и массой ссылок на первоисточники. Любителям основательного подхода, смело добавлять в закладки.
Раз https://valsamaras.medium.com/introduction-to-x64-linux-binary-exploitation-part-1-14ad4a27aeef
Два https://valsamaras.medium.com/introduction-to-x64-binary-exploitation-part-2-return-into-libc-c325017f465
Три https://valsamaras.medium.com/introduction-to-x64-linux-binary-exploitation-part-3-rop-chains-3cdcf17e8826
Четыре https://valsamaras.medium.com/introduction-to-x64-linux-binary-exploitation-part-4-stack-canaries-e9b6dd2c3127
Пять https://valsamaras.medium.com/introduction-to-x64-linux-binary-exploitation-part-5-aslr-394d0dc8e4fb
Medium
Introduction to x64 Linux Binary Exploitation (Part 1)
Basic Buffer Overflow (BoF)
Forwarded from Just Security
В прошлом посте мы привели два примера рекомендаций, после которых заказчик тестирования делает вывод — да, хорошо поработали, ценю. Сегодня хочется взглянуть шире и выделить общие принципы хорошего пентеста и признаки качественного отчета.
Forwarded from Just Security
👉 Рекомендации актуальные для любого проекта:
⠀
1. Весь отчет должен быть как ГОСТ: единый стиль изложения, рекомендации в одних падежах, пунктуация, описание рисунков, схем, таблиц. Так, чтобы всем было приятно на него смотреть, а содержание было предельно ясным.
⠀
2. Детальное описание недостатков. Не просто общее описание, а для конкретных случаев: где нашли уязвимость, в каком параметре или модуле (на картинках приведен пример).
⠀
3. Примеры эксплуатации. Показаны найденные баги, прикреплена картинка, как пруф. Читающий может повторить действие с картинки. Также детальное описание процесса тестирования, ссылки на базы уязвимостей ФСТЭК России или техник MITRE.
⠀
4. Рекомендации также прописаны для конкретных случаев, описаны точечные советы, именно для того фреймворка, который использует заказчик. Нет двусмысленности.
⠀
5. Резюме работы с цифрами, рекомендациями и выводом.
⠀
6. Отчет оформлен на основе заданных заказчиком вопросов перед проектом. Затем идет то, что специалисты считают важным и релевантным. Если вопросов не было, то по иерархии критичности всех «находок».
⠀
👉 Как создать условия для качественного пентеста?
⠀
— Ограничивая охват работ или инструментарий исполнителя, заказчик сам себе ставит палки в колёса, получая отчёт, который не имеет никакого отношения к реальному состоянию защиты (при этом потратив время и заплатив деньги за услугу).
⠀
— Услугу оказывает компания, для которой этот вид работ профильный. Она имеет штат квалифицированных специалистов, которые понимают, как добиться результата. Непрофильная компания с большой долей вероятности отдаст заказ на аутсорс с неизвестным итоговым результатом.
⠀
В следующем посте расскажем про все красные флаги 🚩 в отчетах — признаки моветона, дилетантства и просто некачественной работы.
⠀
П.С. Мы не против показать товар лицом — выслать обезличенный пример нашего канонического отчета → по запросу в ЛС или почту, велкам.
⠀
#бенчмарк_пентеста
⠀
1. Весь отчет должен быть как ГОСТ: единый стиль изложения, рекомендации в одних падежах, пунктуация, описание рисунков, схем, таблиц. Так, чтобы всем было приятно на него смотреть, а содержание было предельно ясным.
⠀
2. Детальное описание недостатков. Не просто общее описание, а для конкретных случаев: где нашли уязвимость, в каком параметре или модуле (на картинках приведен пример).
⠀
3. Примеры эксплуатации. Показаны найденные баги, прикреплена картинка, как пруф. Читающий может повторить действие с картинки. Также детальное описание процесса тестирования, ссылки на базы уязвимостей ФСТЭК России или техник MITRE.
⠀
4. Рекомендации также прописаны для конкретных случаев, описаны точечные советы, именно для того фреймворка, который использует заказчик. Нет двусмысленности.
⠀
5. Резюме работы с цифрами, рекомендациями и выводом.
⠀
6. Отчет оформлен на основе заданных заказчиком вопросов перед проектом. Затем идет то, что специалисты считают важным и релевантным. Если вопросов не было, то по иерархии критичности всех «находок».
⠀
👉 Как создать условия для качественного пентеста?
⠀
— Ограничивая охват работ или инструментарий исполнителя, заказчик сам себе ставит палки в колёса, получая отчёт, который не имеет никакого отношения к реальному состоянию защиты (при этом потратив время и заплатив деньги за услугу).
⠀
— Услугу оказывает компания, для которой этот вид работ профильный. Она имеет штат квалифицированных специалистов, которые понимают, как добиться результата. Непрофильная компания с большой долей вероятности отдаст заказ на аутсорс с неизвестным итоговым результатом.
⠀
В следующем посте расскажем про все красные флаги 🚩 в отчетах — признаки моветона, дилетантства и просто некачественной работы.
⠀
П.С. Мы не против показать товар лицом — выслать обезличенный пример нашего канонического отчета → по запросу в ЛС или почту, велкам.
⠀
#бенчмарк_пентеста
Forwarded from Offensive Xwitter
😈 [ k1nd0ne, k1nd0ne ]
I am happy to release a new malware analysis tool.
VISION-Process.
A fast and cross platform Procmon visualization application written in Rust & TS.
https://t.co/M3GBy3Udb7
An demo with QBOT :
https://t.co/MruSaVYG2H
Happy Hunting !
@pr0xylife #DFIR
🔗 https://github.com/forensicxlab/VISION-ProcMon
🔗 https://www.forensicxlab.com/posts/vision-procmon/
🐥 [ tweet ]
Forwarded from Offensive Xwitter
Offensive Xwitter
😈 [ k1nd0ne, k1nd0ne ] I am happy to release a new malware analysis tool. VISION-Process. A fast and cross platform Procmon visualization application written in Rust & TS. https://t.co/M3GBy3Udb7 An demo with QBOT : https://t.co/MruSaVYG2H Happy Hunting…
Forwarded from CyberSecurityTechnologies (-CST-)
#info
OWASP API Security 2023:
- Broken object level authorization
- Broken authentication
- Broken object property level authorization
- Unrestricted resource consumption
- Broken function level authorization
- Server side request forgery
- Security misconfiguration
- Lack of protection from authentication threats
- Improper assets management
- Unsafe consumption of APIs
https://github.com/OWASP/API-Security/tree/master/2023/en/src
Forwarded from GitTools
FacilMap
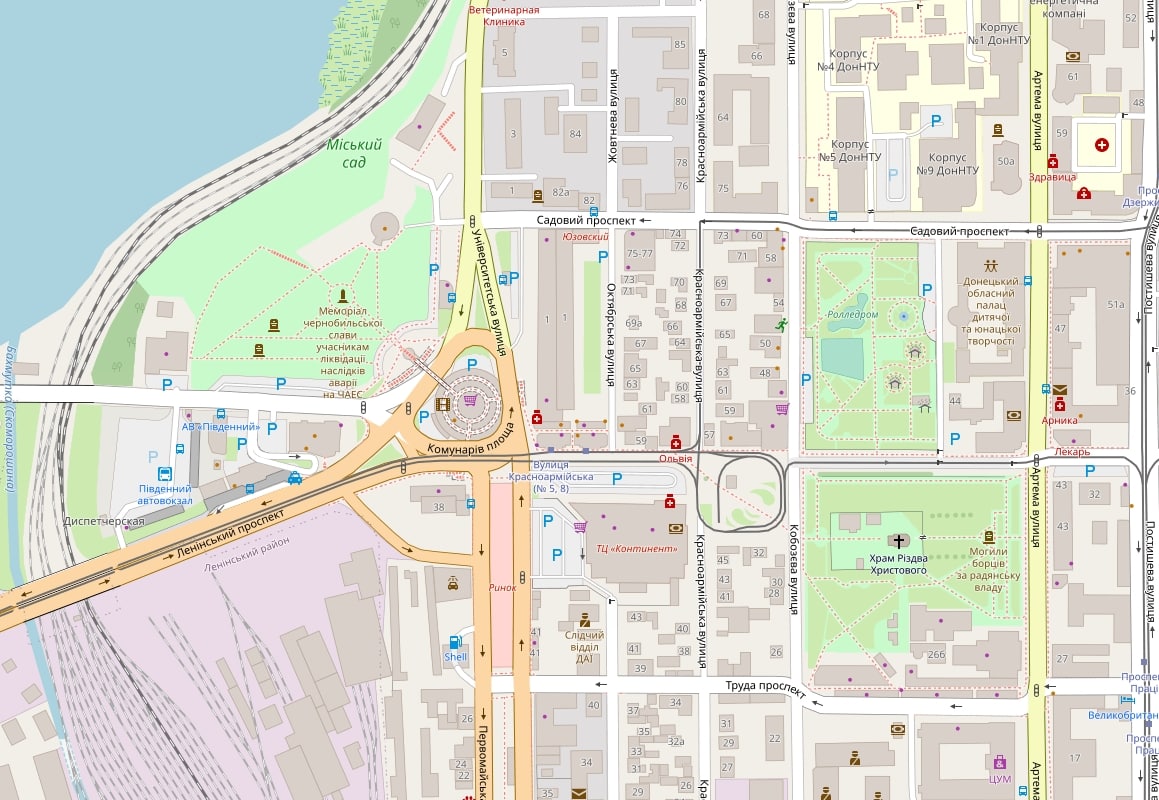
Безопасная для конфиденциальности универсальная онлайн-карта с открытым исходным кодом, которая сочетает в себе различные сервисы на основе OpenStreetMap и позволяет легко находить места, планировать маршруты и создавать собственные карты с маркерами, линиями и маршрутами.
▫️ Различные стили карты для дорог, топографии, езды на велосипеде, пешеходного туризма, общественного транспорта, водной навигации...
▫️ Поиск мест и отображение информации о них (веб-сайт, часы работы, ...)
▫️ Рассчитывайте маршруты и корректируйте их перетаскиванием. Можно показать профиль высоты.
▫️ Удобный для смартфона интерфейс.
▫️ Создавайте и делитесь пользовательскими картами с маркерами, линиями и маршрутами на них.
и многое многое другое....
https://github.com/FacilMap/facilmap
Site: https://facilmap.org/
#soft #privacy #infosec #map
Forwarded from Proxy Bar
Offline создание администратора Windows 10? 😈
Ога
Всё через встроенные DLL-файлы offlinelsa и offlinesam. Официально, но не очень документировано.
OfflineAddAdmin2 (это новая версия)
Видео туториал
Ога
Всё через встроенные DLL-файлы offlinelsa и offlinesam. Официально, но не очень документировано.
OfflineAddAdmin2 (это новая версия)
Видео туториал
Forwarded from Open Source
Aces
Aces — это утилита командной строки, которая позволяет кодировать любые данные в набор символов по вашему выбору.
Например, вы можете закодировать «Foo Bar» комбинацией этих четырех символов: «HhAa», в результате чего получится последовательность смеха: hHhAhAaahAaaHAHHhHHAhAHhhaHA Истинное значение которой знаете только вы.
Вы также можете использовать смайлики, можете написать шестнадцатеричный/восьмеричный/двоичный/ваш собственный формат, любые символы.
Aces это еще и библиотека, которую можно использовать для кодирования и декодирования.
https://github.com/quackduck/aces
Docs: https://pkg.go.dev/github.com/quackduck/aces
