Forwarded from Sys-Admin Up (Yevgeniy Goncharov)
Linux System Checker Script Tool
Linux System Checker Tool Script it is a bash script which can show system info, system load info, test disk speed I/O, show free space and more... System Checker can checks and shows Linux system info like as:
▫️ System Information
▫️ CPU and Memory Information
▫️ Boot Information
▫️ Mount and HDD IO Info
▫️ Top 5 memory and CPU usage processes
▫️ Speedtest
▫️ Defined Systemd Units Services State
▫️ Logged/Process users info
▫️ Listen ports
▫️ Running systemd units as list/tree
▫️ Unowned files
- [en]: Linux System Checker
- [ru]: Скрипт проверки Linux
Forwarded from DevOps&SRE Library
Forwarded from Open Source
Garlic
Garlic — это простой, быстрый и безопасный способ защитить ваш сайт от ботов и парсинга.
ИИ нужны данные, ваш сайт может оказаться в наборе данных, который он использует для обучения. Не хотите этого? Garlic должен помочь :)
https://github.com/velocitatem/garlic
Garlic — это простой, быстрый и безопасный способ защитить ваш сайт от ботов и парсинга.
ИИ нужны данные, ваш сайт может оказаться в наборе данных, который он использует для обучения. Не хотите этого? Garlic должен помочь :)
https://github.com/velocitatem/garlic

Forwarded from GitTools
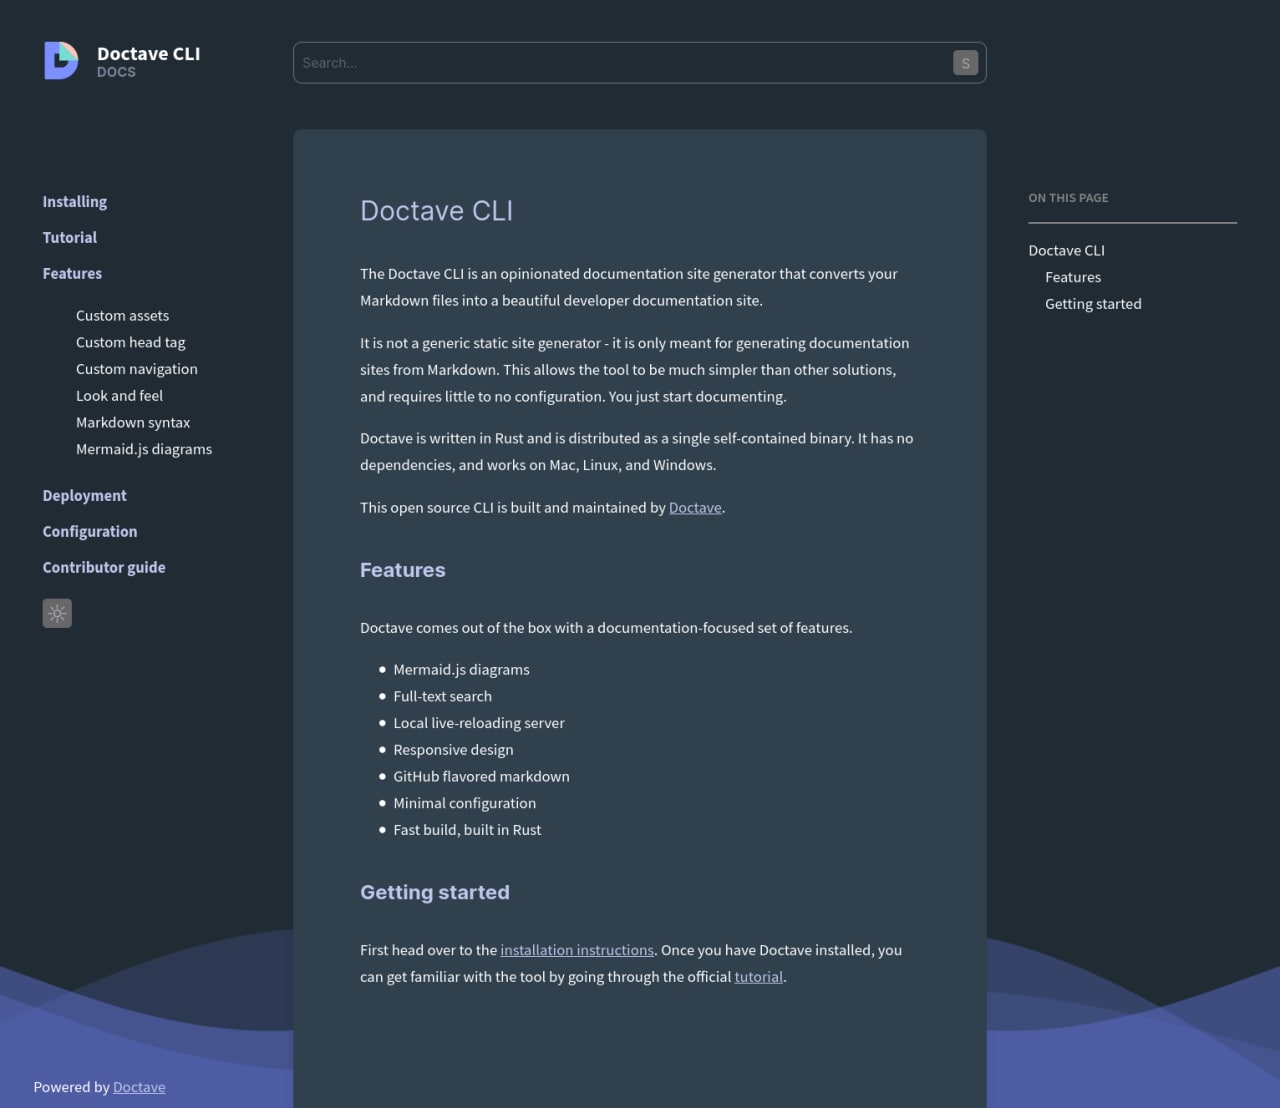
Doctave
Генератор сайтов документации, который с минимальными усилиями преобразует ваши файлы Markdown в красивый сайт документации.
Doctave поставляется с рядом специфичных для документации функций из коробки. Плагины не нужны.
▫️ Диаграммы Mermaid.js
▫️ Полнотекстовый поиск
▫️ Локальный сервер прямой загрузки
▫️ Адаптивный дизайн
▫️ Темный режим
▫️ Минимальная конфигурация
▫️ Быстрая сборка на Rust
https://github.com/Doctave/doctave
Автор: https://www.doctave.com/
#markdown
Forwarded from GitTools
Тестируем формы загрузки PDF файлов
Если видите форму, в которую можно загрузить PDF, то может быть полезно использовать инструмент представленный ниже. Он позволяет сгенерировать набор PDF файлов с отстуком на Burp Collaborator или Interact.sh.
Кроме того, обратите внимание, что на некоторых эндпоинтах PDF может передаваться в base64. В таком случае достаточно найти конвертер pdf в base64 и перевести сгенерированные файлы.
https://github.com/jonaslejon/malicious-pdf
#web #fileupload #soft #infosec

Forwarded from Информационная безопасность
Новогодняя сходка SpbCTF
Выложили все доклады с прошедшей сходки SpbCTF в Питере. Доклады годные, список:
Rust’ерзание краба — пробуем ревёрсить Rust удобно
Как украсть поддомен
Прогаем, ревёрсим и пывним с помощью нейросетей
White-Box Cryptography
LockPick — the autopsy will tell
Оптография — достаём скриншот из дампа памяти Windows
SDR for Dummies
eBPF all around us
Хуки — что это, и как ими меняют бинари
#CTF
Forwarded from Информационная безопасность
MEPhI CTF Meetup
Выложили доклады с прошедшего недавно MEPhI CTF Meetup от Bi.Zone
Малварные техники Windows в Linux
Илья Титов, младший специалист TI, BI.ZONE
Презентация
🔵 ZKP: кому и зачем мы что-то доказываем
Александр Соколов, независимый исследователь
Презентация
🔵 Пентест через призму ресерча
Данила Сащенко, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
🔵 Аутопсия бинарных CTF-тасков
Георгий Кигурадзе, CTF-игрок на пенсии
Презентация
🔵 Интересные баги из жизни пентестера
Денис Погонин, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
#CTF
Выложили доклады с прошедшего недавно MEPhI CTF Meetup от Bi.Zone
Малварные техники Windows в Linux
Илья Титов, младший специалист TI, BI.ZONE
Презентация
Александр Соколов, независимый исследователь
Презентация
Данила Сащенко, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
Георгий Кигурадзе, CTF-игрок на пенсии
Презентация
Денис Погонин, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
#CTF
Please open Telegram to view this post
VIEW IN TELEGRAM
GitHub Community
DBeaver – Бесплатный, мультиплатформенный инструмент баз данных Поддерживает любую базу данных, которая имеет драйвер JDBC (что означает - почти любую базу данных) Также поддерживаются базы не на основе драйверов JDBC, такие как MongoDB, Cassandra, Couchbase…
image_2023-03-03_13-51-54.png
206.4 KB
Мои друзья проводят интересный формат встреч для новичков в IT,
Очень рекомендую заглянуть, будет обсуждаться профессия QA engineer,
Вопросы, которые могут задаваться на реальном собесе, полезные методички
И всякое разное))
Очень рекомендую заглянуть, будет обсуждаться профессия QA engineer,
Вопросы, которые могут задаваться на реальном собесе, полезные методички
И всякое разное))
Forwarded from IT Road - школа программирования и трудоустройства
На этой неделе наша команда хочет повторить подобный формат мероприятия, т.к. получили массу положительной обратной связи.
Людей у нас прибавилось как в закрытых группах, в котрых мы проводим обучение, так и в текущей публичной группе, где мы стараемся делиться знаниями со всеми.
Напомним, что в прошлый раз наша команда провела собеседование в формате подкаста как с нашими людьми, котрых мы обучаем непосредственно, так и с людьми, просто захотевшими поучаствовать в мероприятии и проверить себя. Запись можно найти здесь.
Мероприятие на этой неделе планируем на пятницу на 19:00 аналигчно прошлому разу.
Повторю, что подобное мероприятие будет проводиться тут на канале с временным запасом в 2-3 часа. Будем опрашивать по одному и сразу давать обратную связь, остальные будут слушать, наворачивать и готовиться стать следующим!)
Всех ждём!
Сформулируй мысль,
Зарази ею ближнего!
Telegram
IT SandBox
Пересылаем сюда, как и обещали, запись нашего подкаста.
Материалы, которые обсуждали, а именно:
- Чек-листы по проверке api
- Шпаргалки по безопасности REST api
- Шпаргалки по проверке валидации пользовательского ввода
- и многое другое
Будут в комментарии…
Материалы, которые обсуждали, а именно:
- Чек-листы по проверке api
- Шпаргалки по безопасности REST api
- Шпаргалки по проверке валидации пользовательского ввода
- и многое другое
Будут в комментарии…
Forwarded from Пост Импакта
Многие начинающие багхантеры, смотрят на профили других и на их репутацию. Приходят в недоумение: — Как они нашли баги, я неделями мучаюсь, запускаю acunetix, nuclei и ничего не нахожу.
На самом деле, чтобы найти баги достаточно простого... ротирования Proxy на каждый запрос, например используя mubeng (ip rotator) и закупившись пачкой Socks v5 ваш Acunetix начнёт приносить bounty.
Более того, в зависимости от ip который вам выпадет, можно найти уязвимости, которые не смог найти Acunetix конкурентов баг хантеров. Ведь WAF может блокировать запросы от определённых регионов, а сайт может выдавать другие страницы.
Для достижения лучших практик — также потребуется поменять подход к сканированию, нужно не сканировать одну цель в 10 потоков, а сканировать 10 целей в 10 потоков. Во-первых вы так не нарушаете политику bug bounty программы, когда у вас отсутствует задержка в 1 секунду между запросами. А во-вторых вы дополнительно избавитесь от угрозы блокировки вашей сессии со стороны приложения или WAF. Здесь можно взглянуть на плагин distribute-damage
💴 Из опыта, запуская несколько инстансов с Acunetix на большое количество таргетов можно уже "лутать" 2-3 xss и получать ~800$ в месяц.
В заключении хочу отметить, что сканирование сильно привязано к аномалиям, поэтому вам нужно сканировать одну цель несколько раз. Ваша автоматизация должна превратиться в продуманный pipeline с расписанием.
GitHub
GitHub - mubeng/mubeng: An incredibly fast proxy checker & IP rotator with ease.
An incredibly fast proxy checker & IP rotator with ease. - mubeng/mubeng
👍1
Forwarded from Хакер Free
Хакер - FAQ по физическому пентесту. Отвечаем на вопросы будущих взломщиков в белой шляпе
https://telegra.ph/Haker---FAQ-po-fizicheskomu-pentestu-Otvechaem-na-voprosy-budushchih-vzlomshchikov-v-beloj-shlyape-02-22
https://telegra.ph/Haker---FAQ-po-fizicheskomu-pentestu-Otvechaem-na-voprosy-budushchih-vzlomshchikov-v-beloj-shlyape-02-22
Telegraph
Хакер - FAQ по физическому пентесту. Отвечаем на вопросы будущих взломщиков в белой шляпе
https://t.me/hacker_frei r00t_owl Содержание статьи В чем отличие «физического пентеста» от кражи со взломом? Какие нужны документы? О чем нужно предупредить заказчика? Какие могут возникнуть трения с правоохранительными органами? Что, если я попадусь? С…
👍1
Forwarded from Записки админа
🔍 DIY Linux Kernel Rootkit Detection.
Некоторое количество полезностей для поиска руткитов в системе вручную и с помощью osquery-detection-kit.
https://unfinished.bike/diy-linux-kernel-rootkit-detection
#security #rootkit #напочитать
Некоторое количество полезностей для поиска руткитов в системе вручную и с помощью osquery-detection-kit.
https://unfinished.bike/diy-linux-kernel-rootkit-detection
#security #rootkit #напочитать
Forwarded from HackGit
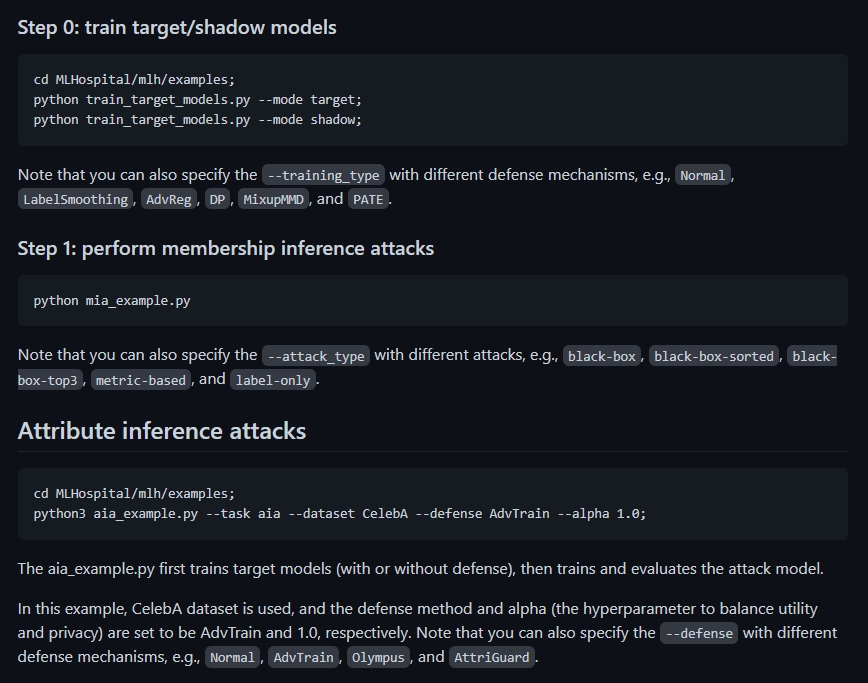
MLHospital
MLHospital is a repo to evaluate inference attacks and the corresponding defenses against machine learning models.
Currently we support membership inference attacks and attribute inference attacks.
https://github.com/TrustAIResearch/MLHospital
MLHospital is a repo to evaluate inference attacks and the corresponding defenses against machine learning models.
Currently we support membership inference attacks and attribute inference attacks.
https://github.com/TrustAIResearch/MLHospital