
Forwarded from Sys-Admin Up (Yevgeniy Goncharov)
GitHub
GitHub - krol3/container-security-checklist: Checklist for container security - devsecops practices
Checklist for container security - devsecops practices - GitHub - krol3/container-security-checklist: Checklist for container security - devsecops practices
Forwarded from Волосатый бублик
Twitter
Peter Lowe
Rule 53: if you can think of it, someone's done it in the DNS
Forwarded from Управление Уязвимостями и прочее
В чем различие между "уязвимостями инфраструктуры" и "уязвимостями приложений"? По мне так разница между "уязвимостями инфраструктуры" и "уязвимостями приложений" не техническая, а скорее в способе детектирования и исправления. Это условное разделение, чтобы понимать чем должен заниматься отдел Application Security, а чем отдел Infrastructure Security. Если уязвимость публично известная и у неё есть CVE/BDU, она детектируется сканерами уязвимостей и должна исправляться обновлением ПО/воркэраундом полученным от вендора, то это "уязвимость инфраструктуры". Если уязвимость публично неизвестная, была обнаружена с помощью SAST/DAST инструментов и должна исправляться изменением в коде самописного приложения, то это "уязвимость приложения". А технически и то, и другое может быть уязвимостью одного типа, например, Path Traversal. Технических типов уязвимостей можно выделить великое множество (см. CWE), но в рамках Vulristics я стараюсь всё раскладывать в несколько основных типов, отталкиваясь от уязвимостей, которые заводит MS.
@avleonovrus #насспрашивают
@avleonovrus #насспрашивают
Forwarded from Sysadmin Tools 🇺🇦
🐧🏭 linux-factory
#debian #linux
a framework used to create custom debian linux operating systems
https://gitlab.com/risserlabs/community/linux-factory#debian #linux
Forwarded from Just Security
Опубликовали на Хакере историю одного пентеста.
Рассказали, как недостатки конфигурации STUN сервера позволили проникнуть во внутреннюю сеть, обойти средства защиты и проэксплуатировать Log4Shell. Как удалось захватить виртуальную инфраструктуру с помощью генерации сессии для SAML-аутентификации, продвинуться по сети и получить доменного администратора с помощью классической техники «Pass the hash».
Статья родилась по итогам проекта для крупной ИТ-компании. Мы оценили возможность проникновения во внутреннюю сеть из внешней и дали рекомендации по устранению уязвимостей. Развивая атаки во внутренней сети, СЗИ блокировали вредоносный трафик, но обойдя СЗИ и проэксплуатировав Log4Shell, удалось получить доступ к гипервизору и захватить виртуальную инфраструктуру. Сделать дамп памяти, получить доменную учетную запись, повысить свои привилегии и стать администратором домена.
Короткий вывод — уровень злоумышленника необходимый для захвата ИТ-инфраструктуры должен быть достаточно высоким. Заказчик увидел пробелы в своем процессе патч-менеджмента и промашки администраторов — они хранили пароли в открытом виде и переиспользовали их на разных сервисах.
Можно ли считать этот результат удовлетворительным? Как вообще оценивать результаты пентеста? — Вот, что об этом думают специалисты со стороны заказчика:
«В одном из проектов была уязвимая библиотека, которая имела достаточно высокий CVSS и, при этом, достаточно просто эксплуатировалась. PoC не было, но составить его было вполне можно — коллеги из Китая оставили очень хорошие описания к CVE, за недельку можно заиметь боевой образец. Однако мы знали, что, в силу дополнительных усилений с нашей стороны, эта уязвимость была неприменима.
Мы ждали отчет с кричащими тегами «CRITICAL». В отчете мы увидели эту библиотеку с маркером «LOW». Исполнители прекрасно понимали, как мы защитились, сами же описали причину, по которым эта уязвимость не может быть проэксплуатирована и корректно подсветили факт того, что библиотека является уязвимой и её следует обновить, когда появится патч.
После такого понимаешь:
1) Твоё временное решение проблемы с уязвимостью в компоненте является компетентным — сторонняя команда пришла к тому же выводу.
2) Исполнитель не просто использовал какие-то анализаторы, но осмыслил происходящее, проанализировал потоки данных, сопоставлял логику уязвимости и бизнес-процессы. Получив такое, хочется верить, что он были настолько же дотошны и в других параметрах оценки.
В следующем посте расскажем другие критерии хорошего аудита. Стей Тюнд 🙌
Forwarded from GitHub Community
DBeaver – Бесплатный, мультиплатформенный инструмент баз данных
Поддерживает любую базу данных, которая имеет драйвер JDBC (что означает - почти любую базу данных)
Также поддерживаются базы не на основе драйверов JDBC, такие как MongoDB, Cassandra, Couchbase, Redis, BigTable, DynamoDB и т. д.
⤷ Ссылка на проект
GitHub | #Interesting #Java #Database #SQL
Поддерживает любую базу данных, которая имеет драйвер JDBC (что означает - почти любую базу данных)
Также поддерживаются базы не на основе драйверов JDBC, такие как MongoDB, Cassandra, Couchbase, Redis, BigTable, DynamoDB и т. д.
⤷ Ссылка на проект
GitHub | #Interesting #Java #Database #SQL

👍2👎1
Forwarded from Sys-Admin Up (Yevgeniy Goncharov)
Linux System Checker Script Tool
Linux System Checker Tool Script it is a bash script which can show system info, system load info, test disk speed I/O, show free space and more... System Checker can checks and shows Linux system info like as:
▫️ System Information
▫️ CPU and Memory Information
▫️ Boot Information
▫️ Mount and HDD IO Info
▫️ Top 5 memory and CPU usage processes
▫️ Speedtest
▫️ Defined Systemd Units Services State
▫️ Logged/Process users info
▫️ Listen ports
▫️ Running systemd units as list/tree
▫️ Unowned files
- [en]: Linux System Checker
- [ru]: Скрипт проверки Linux
Forwarded from DevOps&SRE Library
Forwarded from Open Source
Garlic
Garlic — это простой, быстрый и безопасный способ защитить ваш сайт от ботов и парсинга.
ИИ нужны данные, ваш сайт может оказаться в наборе данных, который он использует для обучения. Не хотите этого? Garlic должен помочь :)
https://github.com/velocitatem/garlic
Garlic — это простой, быстрый и безопасный способ защитить ваш сайт от ботов и парсинга.
ИИ нужны данные, ваш сайт может оказаться в наборе данных, который он использует для обучения. Не хотите этого? Garlic должен помочь :)
https://github.com/velocitatem/garlic

Forwarded from GitTools
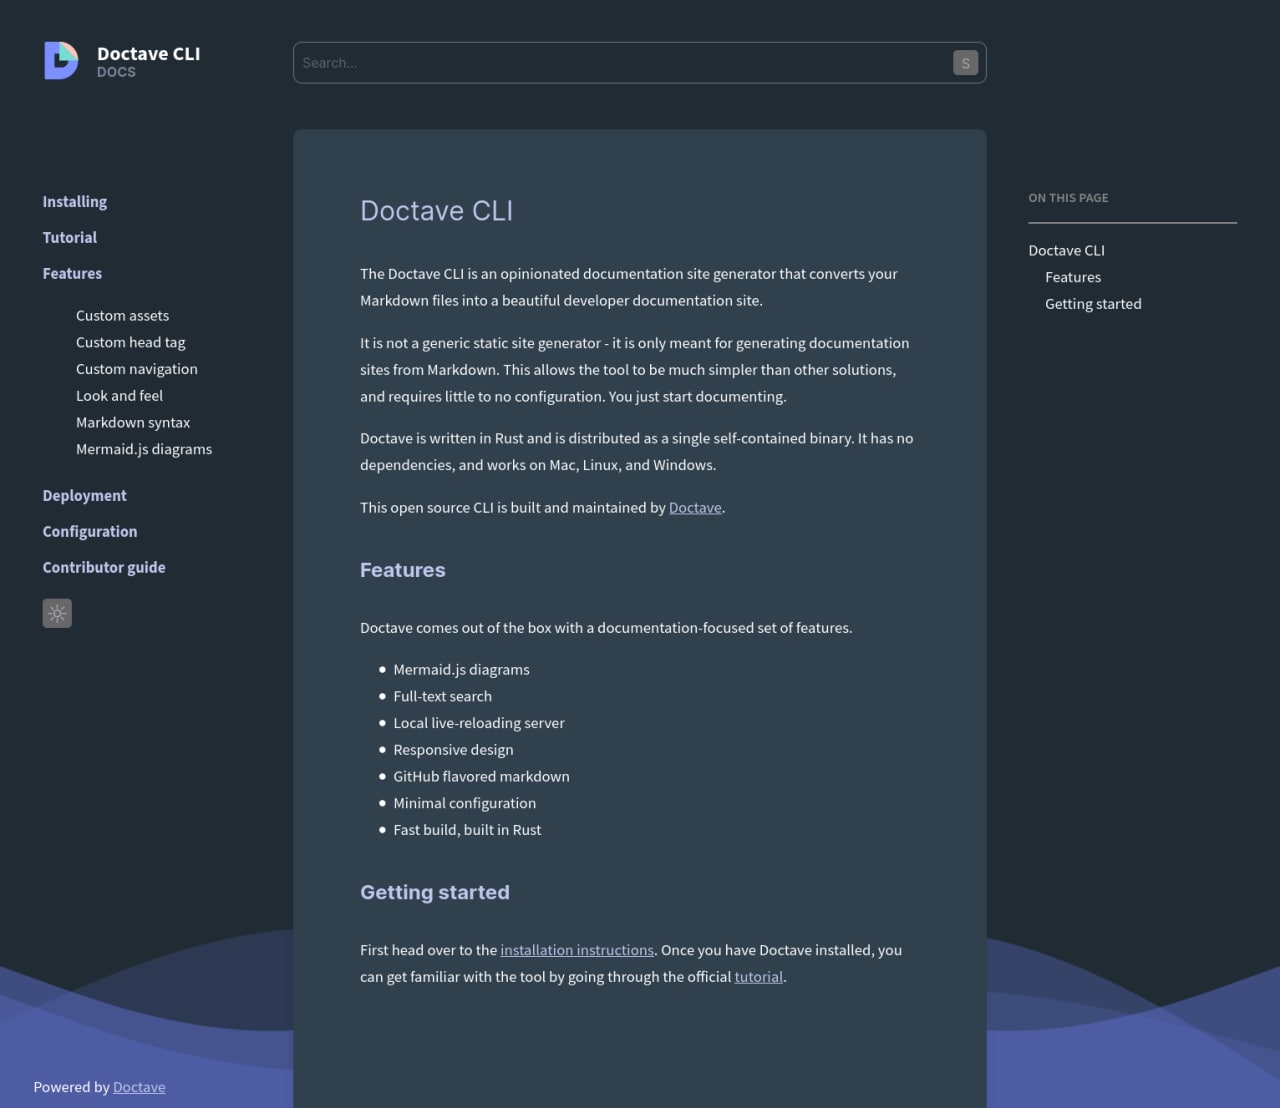
Doctave
Генератор сайтов документации, который с минимальными усилиями преобразует ваши файлы Markdown в красивый сайт документации.
Doctave поставляется с рядом специфичных для документации функций из коробки. Плагины не нужны.
▫️ Диаграммы Mermaid.js
▫️ Полнотекстовый поиск
▫️ Локальный сервер прямой загрузки
▫️ Адаптивный дизайн
▫️ Темный режим
▫️ Минимальная конфигурация
▫️ Быстрая сборка на Rust
https://github.com/Doctave/doctave
Автор: https://www.doctave.com/
#markdown
Forwarded from GitTools
Тестируем формы загрузки PDF файлов
Если видите форму, в которую можно загрузить PDF, то может быть полезно использовать инструмент представленный ниже. Он позволяет сгенерировать набор PDF файлов с отстуком на Burp Collaborator или Interact.sh.
Кроме того, обратите внимание, что на некоторых эндпоинтах PDF может передаваться в base64. В таком случае достаточно найти конвертер pdf в base64 и перевести сгенерированные файлы.
https://github.com/jonaslejon/malicious-pdf
#web #fileupload #soft #infosec

Forwarded from Информационная безопасность
Новогодняя сходка SpbCTF
Выложили все доклады с прошедшей сходки SpbCTF в Питере. Доклады годные, список:
Rust’ерзание краба — пробуем ревёрсить Rust удобно
Как украсть поддомен
Прогаем, ревёрсим и пывним с помощью нейросетей
White-Box Cryptography
LockPick — the autopsy will tell
Оптография — достаём скриншот из дампа памяти Windows
SDR for Dummies
eBPF all around us
Хуки — что это, и как ими меняют бинари
#CTF
Forwarded from Информационная безопасность
MEPhI CTF Meetup
Выложили доклады с прошедшего недавно MEPhI CTF Meetup от Bi.Zone
Малварные техники Windows в Linux
Илья Титов, младший специалист TI, BI.ZONE
Презентация
🔵 ZKP: кому и зачем мы что-то доказываем
Александр Соколов, независимый исследователь
Презентация
🔵 Пентест через призму ресерча
Данила Сащенко, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
🔵 Аутопсия бинарных CTF-тасков
Георгий Кигурадзе, CTF-игрок на пенсии
Презентация
🔵 Интересные баги из жизни пентестера
Денис Погонин, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
#CTF
Выложили доклады с прошедшего недавно MEPhI CTF Meetup от Bi.Zone
Малварные техники Windows в Linux
Илья Титов, младший специалист TI, BI.ZONE
Презентация
Александр Соколов, независимый исследователь
Презентация
Данила Сащенко, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
Георгий Кигурадзе, CTF-игрок на пенсии
Презентация
Денис Погонин, старший специалист по тестированию на проникновение, BI.ZONE
Презентация
#CTF
Please open Telegram to view this post
VIEW IN TELEGRAM
GitHub Community
DBeaver – Бесплатный, мультиплатформенный инструмент баз данных Поддерживает любую базу данных, которая имеет драйвер JDBC (что означает - почти любую базу данных) Также поддерживаются базы не на основе драйверов JDBC, такие как MongoDB, Cassandra, Couchbase…
image_2023-03-03_13-51-54.png
206.4 KB