
Forwarded from Net Survivalist
Как обмениваться информацией когда под рукой только смартфон, рации и больше ничего?
Приложение под Андроид для передачи информации пр помощи звука через рацию:
DroidPSK
[ https://play.google.com/store/apps/details?id=com.wolphi.psk31&hl=ru&gl=US ]
AndFlmsg
[ sourceforge.net/projects/fldigi/files/AndFlmsg ]
Codec2_talkie
[ https://github.com/sh123/codec2_talkie ]
Приложение под Андроид для передачи информации пр помощи звука через рацию:
DroidPSK
[ https://play.google.com/store/apps/details?id=com.wolphi.psk31&hl=ru&gl=US ]
AndFlmsg
[ sourceforge.net/projects/fldigi/files/AndFlmsg ]
Codec2_talkie
[ https://github.com/sh123/codec2_talkie ]
Forwarded from ӉѦСҠіИԌ ҬЄѦӍ СѦИѦL ѺҒіСіѦL DіҒԱՏіóИ (Channel Help)
ChatGPT_OffSec.pdf
851.7 KB
Просто обалд еть, не представляю сколько такая работа может стоить
Forwarded from РевЁрсинг_боль.жпг
Прекрасного тебе в ленту
Иногда душа тянет заниматься хардварным похеком, а потом понимаю, что из тулз только кривые руки, паяльник и снифер...
Иногда душа тянет заниматься хардварным похеком, а потом понимаю, что из тулз только кривые руки, паяльник и снифер...
👍1
Forwarded from Proxy Bar
NetworkNightmare
Великолепный Магама AKA @c4s73r в рамках сетевого беспредела опубликовал свои труды на благословенной гитхабе.
С чем поздравляем и поддерживаем ! 😜
NetworkNightmare
#подрывУстоев #network
Великолепный Магама AKA @c4s73r в рамках сетевого беспредела опубликовал свои труды на благословенной гитхабе.
С чем поздравляем и поддерживаем ! 😜
NetworkNightmare
#подрывУстоев #network
Forwarded from Пекарня
This media is not supported in your browser
VIEW IN TELEGRAM
Ни шанса пожилому ПК спокойно умереть
Команда NTDEV запилила Tiny 11 — «вычищенную» сборку Windows 11, требующую только 2 ГБ оперативки и 8 ГБ места на диске.
В ОС минимизировно количество активных процессов и вырезаны все лишние предустановленные сервисы.
Скачать можно тут. Ставится как обычная винда.
Команда NTDEV запилила Tiny 11 — «вычищенную» сборку Windows 11, требующую только 2 ГБ оперативки и 8 ГБ места на диске.
В ОС минимизировно количество активных процессов и вырезаны все лишние предустановленные сервисы.
Скачать можно тут. Ставится как обычная винда.
Forwarded from Just Security
Что бы почитать реально полезного?
⠀
Всем, кто хочет стать редтимером, советуем прочитать книгу Питера Кима «The Hacker Playbook: Practical Guide To Penetration Testing». Автор описывает, как работают такие специалисты, какие средства они используют при взломах и многое другое.
⠀
Блютимерам советуем прочитать прекрасную книгу «Компьютерные сети» Эндрю Таненбаума (чем свежее издание, тем лучше). Разобраться в устройстве Windows и Linux помогут две книги: «Внутреннее устройство Windows. Седьмое издание» Марка Руссиновича и «Внутреннее устройство Linux» Уорда Брайана. Также советую почитать про исследования Malware.
⠀
Блютимерам в идеале надо знать, что такое RFC, какие есть основные сетевые протоколы (FTP, HTTP, SSL, DNS, SSH). На изучение всего этого потребуется минимум полгода.
⠀
Еще несколько классных книг:
⠀
Hacking: The Art of Exploitation
RTFM: Red Team Field Manual
PTFM: Purple Team Field Manual
Red Team Development and Operations: A practical guide
Blue Team Field Manual (BTFM)
⠀
Книги, которые позволяют на базовом уровне понять, что примерно происходит в компьютерах и зачем вообще ИБ в этих процессах. Лучше читать именно в этой последовательности, чтобы понимать мотивацию каждого следующего уровня:
⠀
1.Heather Adkins, Betsy Beyer — Building Secure and Reliable Systems
2. Nu1L Team — Handbook for CTFers
3. MDSec Active Breach — Adversary Simulation and Red Team Tactics
4. Денис Юричев — RE4B
5. The Fuzzing Book — The Fuzzing Book
⠀
Всем, кто хочет стать редтимером, советуем прочитать книгу Питера Кима «The Hacker Playbook: Practical Guide To Penetration Testing». Автор описывает, как работают такие специалисты, какие средства они используют при взломах и многое другое.
⠀
Блютимерам советуем прочитать прекрасную книгу «Компьютерные сети» Эндрю Таненбаума (чем свежее издание, тем лучше). Разобраться в устройстве Windows и Linux помогут две книги: «Внутреннее устройство Windows. Седьмое издание» Марка Руссиновича и «Внутреннее устройство Linux» Уорда Брайана. Также советую почитать про исследования Malware.
⠀
Блютимерам в идеале надо знать, что такое RFC, какие есть основные сетевые протоколы (FTP, HTTP, SSL, DNS, SSH). На изучение всего этого потребуется минимум полгода.
⠀
Еще несколько классных книг:
⠀
Hacking: The Art of Exploitation
RTFM: Red Team Field Manual
PTFM: Purple Team Field Manual
Red Team Development and Operations: A practical guide
Blue Team Field Manual (BTFM)
⠀
Книги, которые позволяют на базовом уровне понять, что примерно происходит в компьютерах и зачем вообще ИБ в этих процессах. Лучше читать именно в этой последовательности, чтобы понимать мотивацию каждого следующего уровня:
⠀
1.Heather Adkins, Betsy Beyer — Building Secure and Reliable Systems
2. Nu1L Team — Handbook for CTFers
3. MDSec Active Breach — Adversary Simulation and Red Team Tactics
4. Денис Юричев — RE4B
5. The Fuzzing Book — The Fuzzing Book
Forwarded from Управление Уязвимостями и прочее
Запись MEPhI CTF Meetup 10.02 уже доступна. Для удобства расставил таймстемпики.
48:12 Welcome-слово. Евгений Волошин, директор по стратегии, BI ZONE
48:50 Открытие MEPhI CTF Meetup. Павел Блинников, капитан CTF-команды, SPRUSH; ENZO, community manager, BI ZONE
—-
51:38 Малварные техники Windows в Linux. Илья Титов, младший специалист TI, BI ZONE
2:16:24 ZKP: кому и зачем мы что-то доказываем. Александр Соколов, независимый исследователь
3:04:27 Пентест через призму ресерча. Данила Сащенко, старший специалист по тестированию на проникновение, BI ZONE
3:42:16 Аутопсия бинарных CTF-тасков. Георгий Кигурадзе, CTF-игрок на пенсии
4:46:33 Интересные баги из жизни пентестера. Денис Погонин, старший специалист по тестированию на проникновение, BI ZONE
Контента много, пока только урывками смотрел. Георгий Кигурадзе очень крут, интересно рассказывает и кажется вообще без понтов. 👍 Вроде раньше не пересекались, постараюсь теперь отслеживать выступления. 🙂
@avleonovrus #CTF #BIZONE #MEPhI #Meetup #event
YouTube
MEPhI CTF Meetup 10.02
MEPhI CTF Meetup — это место, где участники CTF-соревнований делятся опытом, прокачивают навыки и знакомятся лично.
За последние пару лет очных CTF-мероприятий стало меньше, а желание сообщества собираться для обмена опытом только выросло. Поэтому мы решили…
За последние пару лет очных CTF-мероприятий стало меньше, а желание сообщества собираться для обмена опытом только выросло. Поэтому мы решили…
👍1
Forwarded from AlexRedSec
Open Source Security Index - рейтинг (индекс) 100 самых популярных опенсорсных проектов в сфере кибербезопасности.
Индекс проекта рассчитывается на основе нескольких критериев с различными весовыми коэффициентами:
☑️ Кол-во звезд (добавление в избранное) [30%]
☑️ Количество участников проекта [25%]
☑️ Кол-во коммитов проекта за последние 12 месяцев. [25%]
☑️ Количество наблюдателей [10%]
☑️ Изменение кол-ва наблюдателей за последний месяц [5%]
☑️ Количество форков [5%]
Forwarded from Inside
Среди абсолютного неадеквата по поводу AI и кибербезопасности мне удалось найти действительно осознанный подход по интеграции AI, достаточно сильно напоминающий мою идею.
Использование технологий искусственного интеллекта в построении режима коммерческой тайны на предприятии
Браво, люди понимают как это работает и о чем они пишут! Удивительное дело в наши дни.
Использование технологий искусственного интеллекта в построении режима коммерческой тайны на предприятии
Браво, люди понимают как это работает и о чем они пишут! Удивительное дело в наши дни.
Forwarded from HackGit
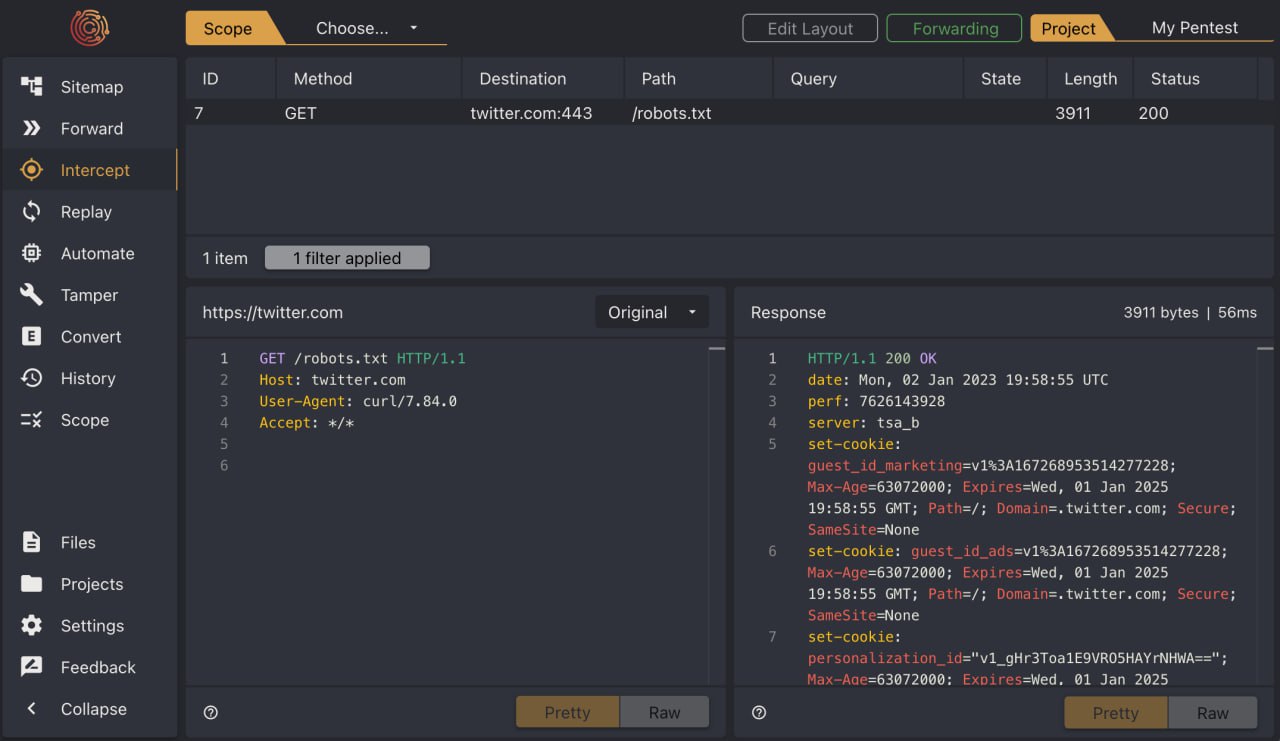
Caido
A lightweight web security auditing toolkit.
Built from the ground up in Rust, Caido aims to help security professionals and enthusiasts audit web applications with efficiency and ease.
https://github.com/caido/caido
Website:
https://caido.io/
A lightweight web security auditing toolkit.
Built from the ground up in Rust, Caido aims to help security professionals and enthusiasts audit web applications with efficiency and ease.
https://github.com/caido/caido
Website:
https://caido.io/
Forwarded from GitTools
Список уязвимостей отсутствующих в Nuclei
Шаблоны CVE в официальном репозитории nuclei-templates бывают бесполезны для публичных bug bounty программ, так как большое количество людей использует эти шаблоны в поисках быстрых и простых уязвимостей.
Однако, за нас с вами потрудились и собрали список известных CVE, шаблоны для которых отсутствуют в Nuclei. Таким образом, вы можете составить собственные шаблоны, отыскать новые уязвимости и при желании поделиться с сообществом.
https://github.com/edoardottt/missing-cve-nuclei-templates
#web #recon #cve #infosec

Forwarded from k8s (in)security (r0binak)
Вы знали, что с помощью инструкции
Так например из образа
Импакт может быть довольно существенный, но я надеюсь никто не хранит чувствительные данные внутри контейнера :)
COPY в Dockerfile можно копировать любые файлы из интересующего нас образа? Потенциально это позволяет излекать чувствительные файлы без авторизации из любого образа.Так например из образа
madhuakula/hacker-container копируется директория /root/pwnchart в образ alpine по пути /pwnchart.Импакт может быть довольно существенный, но я надеюсь никто не хранит чувствительные данные внутри контейнера :)

Forwarded from Experimental chill
Я тут писал, что свой рост инженера я видел, когда из неопределенности появлялась определенность благодаря моим усилиям, меня попросили раскрыть тему.
Вообще это достаточно метафизическая фраза, которая сработала на меня. Не факт, что работает у других, и историй я слышал много.
Вещи, без которых я не могу жить в рабочем дне:
1. Понятное дело, Google
2. Поиск по коду. Пользуйтесь IDE, пользуйтесь cs.github.com, возможно пользуйтесь copilot. Когда у вас есть API, какая-то мелкая задача, все эти вещи дают быструю скорость просмотра, быстрое обучение мыслительному процессу как устроен тот или иной фреймворк. В один момент вы начинаете понимать от корки до корки как устроены библиотеки, языки, концепты. Примеры, понимание дизайна помогают привыкать. Чем быстрее ваши методы нахождения информации, тем быстрее вы выучите. В какой-то степени IDE даже хуже, потому что кодовая база проекта имеет малую видимость, а поиск по коду гитхаба имеет все репозитории мира.
Пример: я учу https://github.com/3b1b/manim для рисовалки анимаций для математики. Документация не оч, зато тысячи примеров https://github.com/3b1b/videos. Придумал себе задачу, пошел учить, за день учишь прилично, за месяц уже плаваешь в этом. За 3 находишь баги, репортишь, за год пишешь свое (шутка) :)
3. Люди, без них вообще не понимаю как. Мой САМЫЙ сильный рост был, когда я смотрел как мой босс пишет код, ищет информацию, пользуется своими тулзами, фактически скринкаст рабочего дня. Мыслительный процесс профессионала просто невероятно важен. Я всегда с джунами включаю свой экран и показываю как решать их проблемы систематично через тулзы. Постоянно смотрю на других и учусь у них.
4. Понимать тулзы. Я почти уверен, что очень много, кто не знает как работает git, shell, vim, системы сборки и тд. Это безумно глубокие темы, идти смотреть в код, попробовать все команды сильно позволяет расти с точки зрения осознания, а что вообще можно сделать за пару минут.
5. Читать статьи, следить за релизами. Кто-то сделал лучше? Почему вас это останавливает сделать? Принципы/философия/лицензии/бюрократия?
Тулзы, люди и т.д. как раз создают ощущение определенности, когда у вас задачи не получаются. Понятное дело можно ещё тут много говорить про математику, алгоритмы, теорию про P/NP для всяких отрицательных результатов, но такие вещи пригождаются меньше в software engineering.
Помните, что как индустрия Software Engineering существует лет 50 максимум. Мы едва начинаем понимать, что работает, а что нет. Все очень быстро меняется, понимать как решать неопределенность и постоянно учиться позволило мне достаточно быстро вырасти. Возможно это неплохая стратегия, возможно я ошибаюсь.
Ещё была идея, что вероятно в этом и суть хорошего универа -- неважно чему учить, главное, чтобы оно не было слишком простым (стагнация), слишком сложным (разочарование), а чтобы было сложнее на немного (посильный рост). 25 пар в неделю вас убьет, на 7 будет скучно, на 12 с дз будет сложно, но посильно. Так же со спортом и любым обучением. В софте надо постоянно учиться
Вот такое мое мнение. Срач не разводите в комментах, пожалуйста. Такие посты всегда вызывают эмоции на такую большую аудиторию. Будьте любопытны (curious), а не осуждающими (judgemental).
GitHub
GitHub - 3b1b/manim: Animation engine for explanatory math videos
Animation engine for explanatory math videos. Contribute to 3b1b/manim development by creating an account on GitHub.