
Forwarded from Манагерское (Manager sky)
- Э, Алле! Ты по процессу то иди. Чё виляешь, иди сюда.
- Релизнул чего, али пацанов подставил на проде? Что делать с тобой будем?
- Чё суетишься? Баги есть? А если найду?
- Багфиксы и документацию вон туда сдай, и свободен.
- Э, алле, я сказал багфикс неси, а то ща пацанам наберу серьезным.
- Релизнул чего, али пацанов подставил на проде? Что делать с тобой будем?
- Чё суетишься? Баги есть? А если найду?
- Багфиксы и документацию вон туда сдай, и свободен.
- Э, алле, я сказал багфикс неси, а то ща пацанам наберу серьезным.
Forwarded from Proxy Bar
Kali-Purple
The ultimate SOC-in-a-box community project
*
1. Practice Ops: Virtualization, firewalls, VLAN, WAF, SIEM, IDS/IPS, ...
2. Practice Red: Penetration testing of vulnerable machines while seeing what the blue team sees. 3. 3. Can you become stealthier?
4. Practice Blue: Firewall and IPS rules, SIEM analysis and dashboard development, ...
5. Purple teaming: Red and Blue working together to develop the ultimate set of rules
6. Protect: Deploy Kali-Purple to protect your network
download
Forwarded from DevOps&SRE Library
Forwarded from GitHub Community
CodeGPT – расширение, которое позволяет использовать ChatGPT внутри VSCode
Функционал достаточно большой: пишет код по запросу, сравнивает лучшие ответы Stackoverflow с ответом ИИ, находит проблемы в коде, отвечает на любые вопросу по коду, рефакторинг, документация и даже делает модульные тесты
⤷ Ссылка на сайт
GitHub | #Interesting #AI #Neural #Network
Функционал достаточно большой: пишет код по запросу, сравнивает лучшие ответы Stackoverflow с ответом ИИ, находит проблемы в коде, отвечает на любые вопросу по коду, рефакторинг, документация и даже делает модульные тесты
⤷ Ссылка на сайт
GitHub | #Interesting #AI #Neural #Network
Forwarded from linkmeup
Добрые(?) люди собрали всё многообразие и величие разных способов поломать WiFi в виде одной простой (но это не точно) диаграммы. И даже написали, что как реализуется. Не особо подробно, но чтобы понять, в какую сторону рыть, более чем достаточно.
Главное, школьникам не показывайте =)
https://github.com/koutto/pi-pwnbox-rogueap/tree/main/mindmap
Главное, школьникам не показывайте =)
https://github.com/koutto/pi-pwnbox-rogueap/tree/main/mindmap
GitHub
pi-pwnbox-rogueap/mindmap at main · koutto/pi-pwnbox-rogueap
Homemade Pwnbox :rocket: / Rogue AP :satellite: based on Raspberry Pi — WiFi Hacking Cheatsheets + MindMap :bulb: - koutto/pi-pwnbox-rogueap
Forwarded from Investigation & Forensic TOOLS
Photoview
[ github.com/photoview/photoview ]
Удобная фотогалерея для собственных персональных серверов, созданная для простой и быстрой навигации по большим коллекциям фото и видео высокого разрешения.
⁃ Автоматическое распознание лиц - фотографии одного и того же человека будут сгруппированы вместе.
⁃ Поддержка большинства распространенных форматов видео.
⁃ Поддержка файлов RAW и анализ EXIF данных
⁃ Много пользовательский доступ
👍1
Forwarded from GitHub Community
XOD – среда для программирования микроконтроллеров в визуальной форме
В репозитории вы найдете саму среду (IDE), ядро языка и стандартную библиотеку для него
⤷ Ссылка на проект
GitHub | #Interesting #JavaScript #Cpp
В репозитории вы найдете саму среду (IDE), ядро языка и стандартную библиотеку для него
⤷ Ссылка на проект
GitHub | #Interesting #JavaScript #Cpp
👍1
Forwarded from Windows Community
Делаем пошаговую инструкцию
В Windows встроена интересная утилита под названием Средство записи действий. С помощью нее мы можем создать пошаговую инструкцию со скриншотами и описанием выполняемых действий.
Для открытия инструмента нажмите WIN + R и выполните команду psr. Для начала записи действий нажмите кнопку Начать запись. При необходимости свои комментарии можно добавлять по кнопке Добавить комментарий.
По окончанию записи нажмите Остановить запись. Нажмите кнопку Сохранить для сохранения инструкции в архиве. Файл из архива можно открыть, используя любой браузер.
Windows Community | #утилиты
Forwarded from быдло.jazz
Одно из лучших, если не самое.
Инструмент для создания резервных копий приложений вместе с данными. В отличие от почившего в бозе Titanium Backup, до сих пор косячащего Neo Backup и прочих аналогов, данная прога работает с любыми приложениями и данными на современных осях, включая А13.
Полная поддержка всех архитектур, резервирование и восстановление сплитов, сжатие на выбор. Есть некоторые нюансы, но это пока бетка.
Самое главное! Прога создает и восстанавливает бэки приложений user 10 из вашей песочницы. Более того, можно восстанавливать резервные копии user 0 в пространстве user 10 и наоборот.
Root, A9+
https://github.com/XayahSuSuSu/Android-DataBackup/blob/main/README_RU.md
Forwarded from Malware Corporation
Обход ChatGPT от OpenAI для получения вред. кода и подобных команд. Если кратко, требуется задать вопросы роботу по поводу уже известных в интернете малварей и далее на основе их отрывков можно составить свой. На последней фотографии ИИ используют для создания фишинг-письма. Так же ChatGPT используют и для поиска новых контор, пробива бинов, методов обхода верификаций и т.д. В целом, использование искуственного интеллекта для нашей работы ограничивается только креативностью запросов от нашего мозга.
Bypass ChatGPT by OpenAI to get malicious code and similar commands. In brief, you need to ask the robot questions about malwares already known on the Internet and then you can compose your own on the basis of their snippets. In the last picture AI is used to create a phishing email. ChatGPT is also used to find new cashout apps, lookup bins, methods of bypassing verifications etc. In general, the use of artificial intelligence for our work is limited only by the creativity of the requests from our brains.
Bypass ChatGPT by OpenAI to get malicious code and similar commands. In brief, you need to ask the robot questions about malwares already known on the Internet and then you can compose your own on the basis of their snippets. In the last picture AI is used to create a phishing email. ChatGPT is also used to find new cashout apps, lookup bins, methods of bypassing verifications etc. In general, the use of artificial intelligence for our work is limited only by the creativity of the requests from our brains.
Forwarded from Технологический Болт Генона
This media is not supported in your browser
VIEW IN TELEGRAM
Например, для улучшения качества активации ассистента и уменьшения количества ложных срабатываний в бета-версии для сотрудников применяется настройка, которая включает микрофон устройства на несколько секунд в случайный момент без упоминания Алисы.
🤡
Публикация кода: Яндекс раскрывает первые результаты расследования
https://yandex.ru/company/press_releases/2023/30-01-2023
Сам никакими "массовыми" колонками не пользуюсь и другим не рекомендую. Я вообще не доверяю "слушающим" продуктам в любом виде, если их не контролирую их.
Из известных проектов, которые могут предложить альтернативу это https://mycroft.ai/. Открытый и доступный проект под лицензией Apache.
Список скилов https://github.com/MycroftAI/mycroft-skills
У них можно купить готовое железо (https://mycroft.ai/shop/), можно и собрать своё для использования. В инете есть инструкции, например
Create Your Own Privacy-Friendly Raspberry Pi Smart Speaker With Mycroft
https://www.makeuseof.com/create-your-own-privacy-friendly-voice-activated-raspberry-pi-smart-speaker-with-mycroft/
Если знаете хорошие проекты из этой области ещё, то скидывайте в комменты.
ЗЫ Оригинал видео
Alexa vs. Mycroft
https://www.ssyoutube.com/watch?v=LpMHVgRg7mY
Forwarded from HackGit
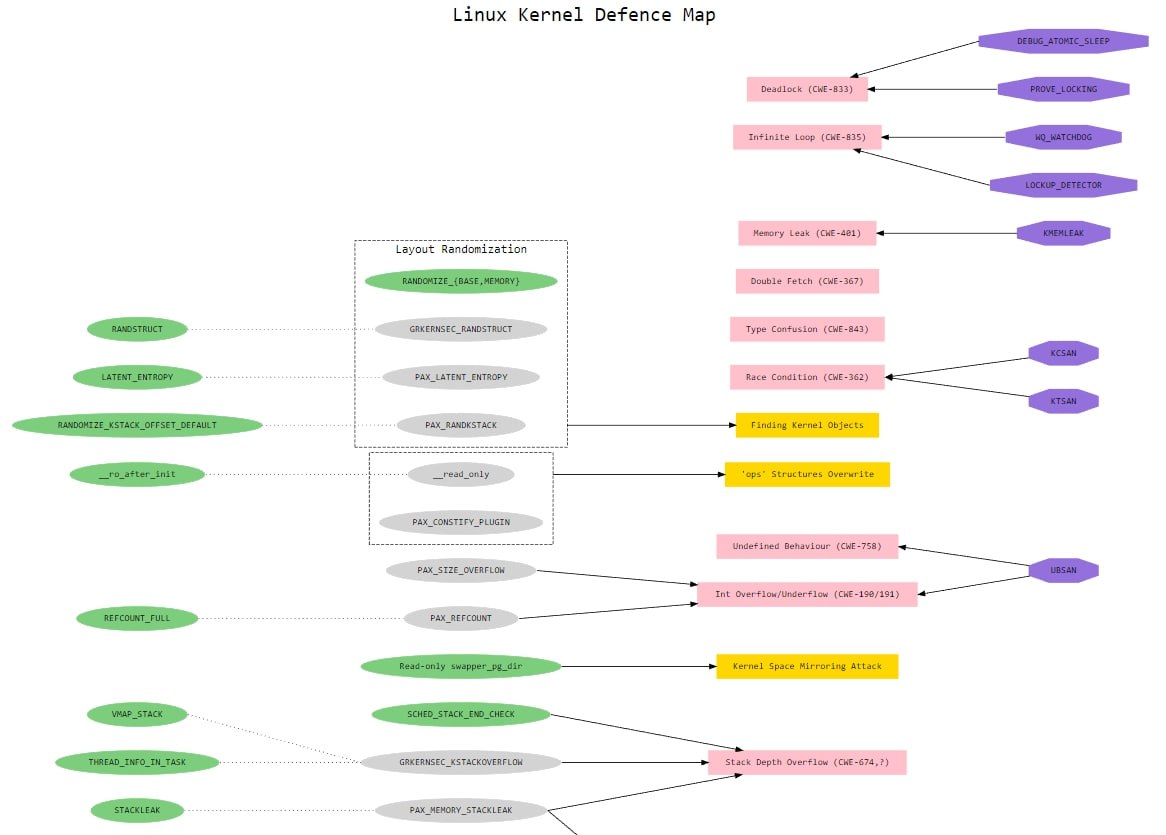
Linux Kernel Defence Map
Shows the relationships between vulnerability classes, exploitation techniques, bug detection mechanisms, and defence technologies.
https://github.com/a13xp0p0v/linux-kernel-defence-map
Shows the relationships between vulnerability classes, exploitation techniques, bug detection mechanisms, and defence technologies.
https://github.com/a13xp0p0v/linux-kernel-defence-map
Forwarded from SHADOW:Group
📄 Вордлисты для фаззинга от ChatGPT
@reewardius потратил время и собрал интересный вордлист с помощью OpenAI ChatGPT, словаря от Bo0om (fuzz.txt) и других багхантеров.
Выглядит интересно и свежо, так как содержит ряд уникальных, но потенциально интересных эндпоинтов. Проект жив и обещает активно дополняться и подчищаться.
Ссылка на GitHub
#web #fuzz

Forwarded from Нетипичный Безопасник (Мефодий Келевра) (MiF)
Читаю новости...
Как сказал бы Задорнов, ну и тупые....
Тупой студент который языком лязгал что написал диплом в нейросетке.
Тупое руководство, которое не понимает что ничего блокировать уже не нужно и не возможно ибо РФ уже сам chat gpt выпилил сам и что доступ только через vpn.
Вы вообще видели сколько стоит диплом на каком-нибудь сайте типа реферат ру? 20-40 тысяч. Давайте и их заблокируем?
А вообще я теперь представляю какая лафа у этих товарищей, рефераты и дипломы теперь пишутся в нейросетке, и продаются за деньги притом не малые.
Нужно написать диплом по информационной безопасности? Пишите в личку😎
А РГГУ пора принять новые реалии и не морочить голову студентам.
Forwarded from Управление Уязвимостями и прочее
Парень нашел "уязвимость" в VK и ему стали массово писать в личку заинтересованные девушки. 🙂 Этот забавный кейс я увидел в канале Standoff News. Технически там не очень интересно. Но как пример простой "уязвимости" для иллюстрации почему искать уязвимости это прикольно и как противостоять эксплуатации уязвимостей - вполне норм (студентам младших курсов, школьникам на профориентации т.п.).
В чем там было дело:
1. В VK пользователи могут видеть кто смотрел их сторисы (формат вертикальных публикаций, которые исчезают из ленты через 24 часа). В отличие от обычных сообщений в ленте, для которых видно только тех, кто полайкал.
2. В VK не было лимита на просмотр сторисов. Было возможно автоматически "просматривать" хоть миллионы чужих сторисов в день. (не конкретизируется как)
3. Было возможно массово получить идентификаторы пользователей из групп типа "любители котиков". (не конкретизируется как)
4. Было возможно автоматически получить сторисы для идентификаторов пользователей. (не конкретизируется как)
Некоторый Накрутчик массово получал идентификаторы пользователей из больших "женских" групп, массово получал для них сторисы, массово их "просматривал". Пользователи (в основном девушки) были заинтригованы кто ж это их сторисы регулярно смотрит, переходили на страницу Накрутчика.
Далее конверсия: миллионы просмотренных сторисов -> десятки тысяч заходов от любопытных пользователей на страницу Накрутчика -> сотни сообщений от тех, кому совсем уж любопытно. Profit.
Вопросы, которые можно задать аудитории:
1. Что можно было бы предусмотреть на стороне VK, чтобы так было делать нельзя? Возможный ответ: установить лимиты, при превышении таймаут или показывать капчу.
2. Что ждет Накрутчика, когда это обнаружится? Возможный ответ: как минимум забанят профиль, т.к. автоматизация действий нарушает пользовательское соглашение.
*3. Как можно подвести действия Накрутчика под УК РФ? Возможный ответ: по факту это скрэпинг, можно в теории натянуть на 272 и 273.
После этого можно поставить риторический вопрос. Что лучше: сдать уязвимость в VK и получить $100/спасибо, или пытаться эксплуатировать и подставляться? Каждый сам для себя решает.
@avleonovrus #VK #Stories #fun
👍1