
Forwarded from HackGit
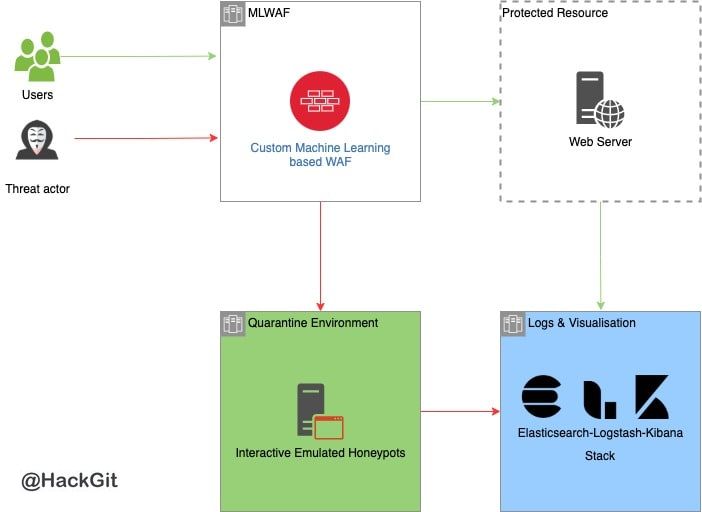
N3XT-G3N Web App Firewall (NGWAF)
With the explosive growth of web applications since the early 2000s, web-based attacks have progressively become more rampant. One common solution is the Web Application Firewall (WAF).
However, tweaking rules of current WAFs to improve the detection mechanisms can be complex and difficult.
NGWAF seeks to address these drawbacks with a novel machine learning and quarantine-to-honeypot based architecture.
https://github.com/FA-PengFei/NGWAF
Forwarded from Investigation & Forensic TOOLS
Всем привет!
Ну как вы поняли из заголовка, я решил закрыть этот канал.
Investigation&forensic tools уже более двух лет и за это время мы смогли собрать вокруг себя около 11 тысяч человек и это очень круто как по мне. Судя по количеству репостов и встречающихся перепечаток наших материалов - мы стали вдохновением для многих наших сообщников. Но я считаю что формат себя изжил… да и не хочется становиться одним из подобия подобий.
Я не знаю как будет дальше- может мы придумаем какой-то новый формат, может изменим этот, может вообще удалим. Я не знаю когда это случиться - может завтра, может через неделю, месяц, год.
Пока все посты остаются- все таки мы собрали очень большой каталог открытых и бесплатных проектов, которые, судя по отзывав, многим помогли в трудный момент.
Периодически тут будут возникать анонсы мероприятий который мы будем проводить с коллегами.
До встречи в будущем :)
Forwarded from GitTools
Backend Cheats
Данный репозиторий представляет собой наглядную шпаргалку по основным темам в области Backend-разработки. Весь материал разбит на темы и подтемы. Структура материала состоит из трех частей:
▫️ Визуальная часть - различные изображения/таблицы/шпаргалки для лучшего понимания (может отсутствовать). Все рисунки и таблицы сделаны с нуля, специально для этого репозитория.
▫️ Краткое описание - очень краткая выжимка информации с перечнем основных терминов и понятий. На термины навешиваются гиперссылки ведущие на соответсвующий раздел в Википедии или подобном справочном ресурсе.
▫️ Ссылки на источники - ресурсы, где можно найти полную информацию по конкретному вопросу. По возможности, указываются максимально авторитетные источники, либо же те, которые предоставляют информацию максимально простым и понятным языком.
https://github.com/cheatsnake/backend-cheats
ps. Просто чудесный репозиторий на русском языке! Авторам респект и спасибо)
#soft #infosec

Forwarded from 0•Bytes•1
asm_virus.zip
71.8 MB
Архив со статьями и книгами про реверс вирусов🎯
Archive with articles and books about virus reverse🎯
#forensics #virus #revers #ransomware #malware #polymorphic #anitivirus #neural_networks
Так же там есть матерьялы про использование нейронных сетей для обнаружения вирусов , многие практические работы по салическому анализу с использованием ассемблера и разборам вирусов. + немного динамического анализаНадеюсь вам будет полезно❤️🔥
Archive with articles and books about virus reverse🎯
There are also some articles about using neural networks for virus detection and many practical works about classical analysis with assembler and virus parsing. + some dynamic analysis.I hope you find it useful❤️🔥
#forensics #virus #revers #ransomware #malware #polymorphic #anitivirus #neural_networks
Forwarded from HackGit
GoTestWAF
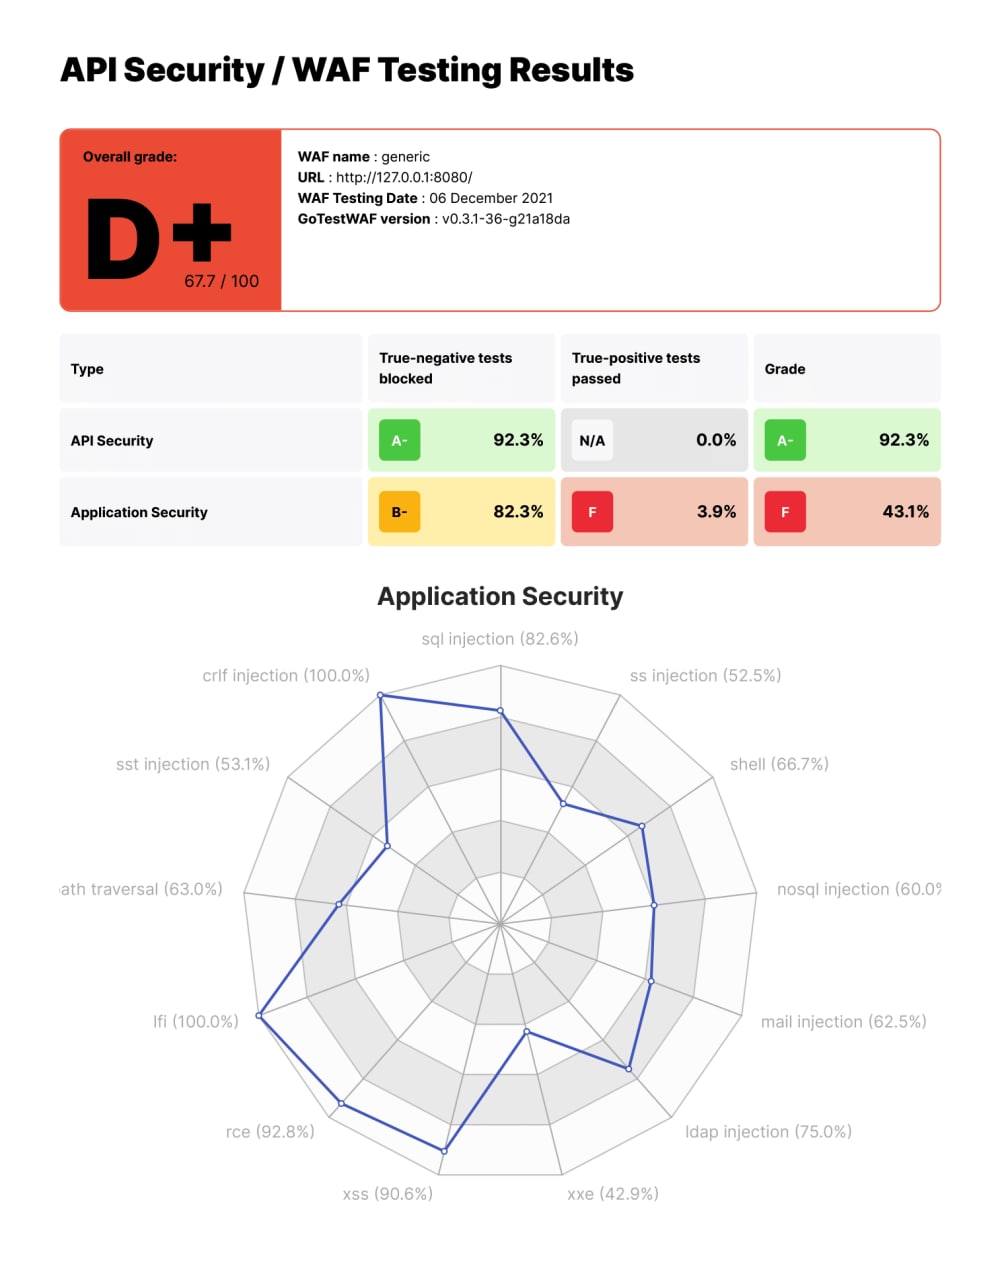
GoTestWAF is a tool for API and OWASP attack simulation that supports a wide range of API protocols including REST, GraphQL, gRPC, WebSockets, SOAP, XMLRPC, and others.
It was designed to evaluate web application security solutions, such as API security proxies, Web Application Firewalls, IPS, API gateways, and others.
https://github.com/wallarm/gotestwaf
Forwarded from HackGit
Artfuscator
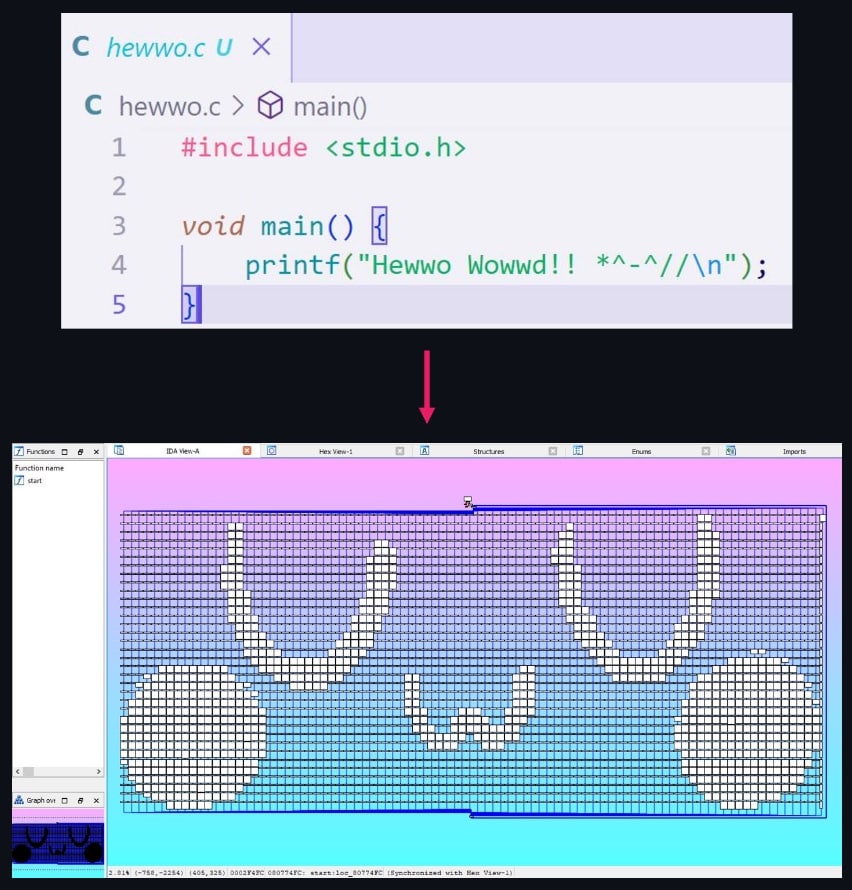
A better approach towards psychological warfare against reverse engineers.
https://github.com/JuliaPoo/Artfuscator
A better approach towards psychological warfare against reverse engineers.
https://github.com/JuliaPoo/Artfuscator
Forwarded from SHADOW:Group
Если хотите попрактиковаться в анализе защищенности кода, то обратите внимание на репозиторий от YesWeHack, которые каждую пятницу публикуют у себя в твиттер фрагменты кода с различными уязвимостями.
Фрагменты кода удобны для начинающих, но подходят для всех уровней. Репозиторий также содержит скрипт для установки и тестирования этих фрагментов кода локально.
Ссылка на GitHub
#code #web
Please open Telegram to view this post
VIEW IN TELEGRAM

Forwarded from SHADOW:Group
📓 Отравляем кэш и получаем Stored XSS в Drupal
Если вы раньше работали с Drupal, то можете знать, что у него есть собственная внутренняя система кэширования, которая включена по умолчанию.
Самый простой способ узнать, включено ли кэширование - найти заголовок
После того, как вы узнали, что кэширование включено, один из способов, который можно использовать - это отравление кэша полезной нагрузкой для XSS. Но для этого нужно найти HTTP заголовок, который отражается в ответе. Поскольку Drupal, как и любой другой PHP-фреймворк, иногда поддерживает заголовки
Для этого можно использовать Param Miner в Burp Suite, который будет перебирать основные заголовки. На изображении ниже вы можете видеть, как был найден заголовок под названием
Ответ с полезной нагрузкой кэшируется для вышеуказанного уникального запроса. Теперь, когда кто-то посещает адрес:
отравленный ответ будет отображаться друпалом, в результате чего выполнится Stored XSS.
#web #cache #drupal
Если вы раньше работали с Drupal, то можете знать, что у него есть собственная внутренняя система кэширования, которая включена по умолчанию.
Самый простой способ узнать, включено ли кэширование - найти заголовок
x-drupal-cache в ответе. Таким образом, вы даете уникальный ключ (конечная точка + параметры) в запросе, и в ответ вы получаете заголовок x-drupal-cache: MISS, но если вы снова делаете запрос с тем же ключом и получаете заголовок x-drupal-cache: HIT в ответе, то кэширование включено. Чтобы узнать больше о том, как работает кэширование и его эксплуатация, прочитайте статью от Portswigger.После того, как вы узнали, что кэширование включено, один из способов, который можно использовать - это отравление кэша полезной нагрузкой для XSS. Но для этого нужно найти HTTP заголовок, который отражается в ответе. Поскольку Drupal, как и любой другой PHP-фреймворк, иногда поддерживает заголовки
X-Original-URL и X-Rewrite-URL, можно попробовать ввести эти заголовки в запрос. Если это не сработает, попробуйте брутфорс заголовков.Для этого можно использовать Param Miner в Burp Suite, который будет перебирать основные заголовки. На изображении ниже вы можете видеть, как был найден заголовок под названием
style, который отражался в ответе и был уязвим для XSS.Ответ с полезной нагрузкой кэшируется для вышеуказанного уникального запроса. Теперь, когда кто-то посещает адрес:
https://www.redacted.com/? q=admin&liec4897=1отравленный ответ будет отображаться друпалом, в результате чего выполнится Stored XSS.
#web #cache #drupal
Please open Telegram to view this post
VIEW IN TELEGRAM

Forwarded from Proxy Bar
wireguard-initramfs
*
Включает wireguard во время загрузки ядра до монтирования зашифрованных разделов. В сочетании с dropbear это может обеспечить ПОЛНОСТЬЮ ЗАШИФРОВАННУЮ удаленную загрузку без хранения ключевого материала.
Вообще есть конечно способы проще, но мало ли кому пригодится.
download
#security #linux
*
Включает wireguard во время загрузки ядра до монтирования зашифрованных разделов. В сочетании с dropbear это может обеспечить ПОЛНОСТЬЮ ЗАШИФРОВАННУЮ удаленную загрузку без хранения ключевого материала.
Вообще есть конечно способы проще, но мало ли кому пригодится.
download
#security #linux
👍1
Forwarded from настенька и графики
This media is not supported in your browser
VIEW IN TELEGRAM
PivotTableJS – библиотека для быстрого исследования данных в Jupyter Notebook. Все с drag-n-drop, дата саентисты советуют.
Статический анализатор для ваших nginx конфигов
[ssrf] Подделка запроса на стороне сервера
[http_splitting] Разделение HTTP
[происхождение] Проблемы с проверкой реферера/происхождения
[add_header_redefinition] Переопределение заголовков ответа директивой add_header
[host_spoofing] Подделка заголовка узла запроса
[valid_referers] нет в valid_referers
[add_header_multiline] Многострочные заголовки ответа
[alias_traversal] Обход пути через неправильно настроенный псевдоним
https://github.com/yandex/gixy
GitHub
GitHub - yandex/gixy: Nginx configuration static analyzer
Nginx configuration static analyzer. Contribute to yandex/gixy development by creating an account on GitHub.
Forwarded from PythonDigest
Python в атомной энергетике: сообразительные нейроморфы, предсказание поломок и анализ нормативки
https://habr.com/ru/post/699198/?utm_campaign=699198&utm_source=habrahabr&utm_medium=rss
Атомная энергетика — отрасль наукоёмкая. Python со своими инструментами для анализа данных и построения ИИ как раз подходит АЭС, здесь с ним можно решать амбициозные задачи на острие науки о данных. Поэтому Хабр решил разузнать побольше про Python в Росатоме. И попросил меня помочь.
Forwarded from GitHub repos
sandialabs/wiretap
Wiretap is a transparent, VPN-like proxy server that tunnels traffic via WireGuard and requires no special privileges to run.
Language: Go
Stars: 241 Issues: 0 Forks: 2
https://github.com/sandialabs/wiretap
Wiretap is a transparent, VPN-like proxy server that tunnels traffic via WireGuard and requires no special privileges to run.
Language: Go
Stars: 241 Issues: 0 Forks: 2
https://github.com/sandialabs/wiretap
GitHub
GitHub - sandialabs/wiretap: Wiretap is a transparent, VPN-like proxy server that tunnels traffic via WireGuard and requires no…
Wiretap is a transparent, VPN-like proxy server that tunnels traffic via WireGuard and requires no special privileges to run. - sandialabs/wiretap
👍1
Forwarded from 0% Privacy
|Dismember|
- Те обстоятельства, которые на первый взгляд лишь усложняют дело, чаще всего приводят вас к разгадке. Надо только как следует, не по-дилетантски разобраться в них.
- Those circumstances that at first glance only complicate the case, most often lead you to a solution. It is only necessary to understand them properly, not amateurishly.
🕵️♂️Холмс, ищешь в памяти всех процессов(*nix-like) на машине негодяя его секреты и хочешь узнать то, чего не знают другие? На помощь приходит инструментарий(Dismember, "/proc"), который находит секреты ушлого негодяя путем поиска в памяти всех процессов на наличие общих секретов, до которых наши руки доходят, Ватсон. Поэтому лучше запускать из под
Помимо прочего, можно воспользоваться
⚠️Ватсон, я забыл упомянуть главное - сей инструментарий должен использоваться только в благих целях.
🕵️♂️Holmes, are you looking for his secrets in the memory of all processes (*nix-like) on the scoundrel's machine and want to find out what others don't know? The toolkit (Dismember,
"
Among other things, you can use
⚠️Watson, I forgot to mention the main thing - this toolkit should be used only for good purposes.
#SherlockHolmes #secrets #forensics #memoryScan #processes
- Те обстоятельства, которые на первый взгляд лишь усложняют дело, чаще всего приводят вас к разгадке. Надо только как следует, не по-дилетантски разобраться в них.
- Those circumstances that at first glance only complicate the case, most often lead you to a solution. It is only necessary to understand them properly, not amateurishly.
🕵️♂️Холмс, ищешь в памяти всех процессов(*nix-like) на машине негодяя его секреты и хочешь узнать то, чего не знают другие? На помощь приходит инструментарий(Dismember, "/proc"), который находит секреты ушлого негодяя путем поиска в памяти всех процессов на наличие общих секретов, до которых наши руки доходят, Ватсон. Поэтому лучше запускать из под
рута для большего охвата. Помимо прочего, можно воспользоваться
grep(настолько просто и очевидно, Ватсон) для сопоставления регулярных выражений по памяти до которой наши руки и находить сокровенные информацию негодяя в памяти и не только. А еще этот инструментарий, Ватсон, нам поможет в составлении списка процессов, просмотре состояния процесса и связанной с ним информации, строить дерева процессов и найти собаку Баскервилей, используя таинственные команды.⚠️Ватсон, я забыл упомянуть главное - сей инструментарий должен использоваться только в благих целях.
🕵️♂️Holmes, are you looking for his secrets in the memory of all processes (*nix-like) on the scoundrel's machine and want to find out what others don't know? The toolkit (Dismember,
"
/proc") comes to the rescue, which finds the secrets of a cunning scoundrel by searching the memory of all processes for the presence of common secrets that our hands reach, Watson. Therefore, it is better to run from under the root for greater coverage. Among other things, you can use
grep(so simple and obvious, Watson) to match regular expressions from memory to which our hands and find the scoundrel's innermost information in memory and not only. And this toolkit, Watson, will help us in compiling a list of processes, viewing the status of the process and related information, building process trees and finding the Baskervilles dog using mysterious commands.⚠️Watson, I forgot to mention the main thing - this toolkit should be used only for good purposes.
#SherlockHolmes #secrets #forensics #memoryScan #processes