
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
VHS
Инструмент для записи действий внутри вашего терминала в виде GIF-файла для интеграционного тестирования и демонстрации ваших инструментов CLI.
Возможность тонкой настройки под ваши предпочтения
https://github.com/charmbracelet/vhs
@open_source_friend
Инструмент для записи действий внутри вашего терминала в виде GIF-файла для интеграционного тестирования и демонстрации ваших инструментов CLI.
Возможность тонкой настройки под ваши предпочтения
https://github.com/charmbracelet/vhs
@open_source_friend
Forwarded from Ralf Hacker Channel (Ralf Hacker)
Web interface(user-friendly web GUI, alerting, monitoring and secure) for managing HAProxy, Nginx and Keepalived servers. Leave your feedback
https://github.com/hap-wi/roxy-wi
https://github.com/hap-wi/roxy-wi
Forwarded from GitTools
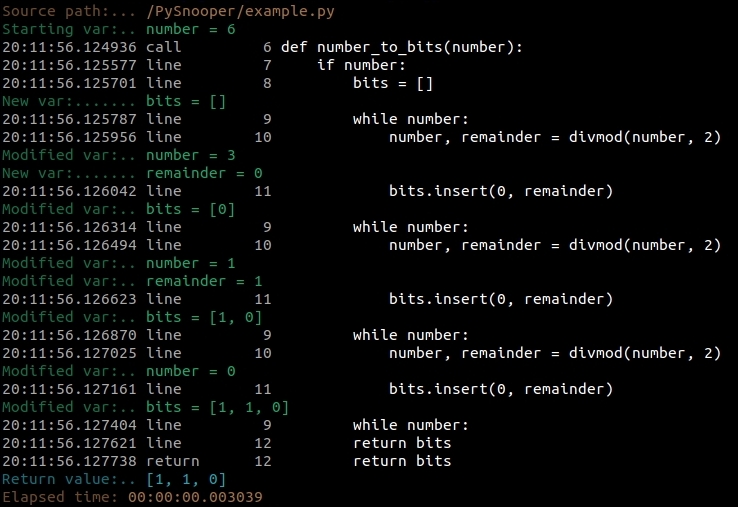
PySnooper
Инструмент для дебаггинга проектов на Python без использования print.
Вы просто добавляете декоратор к интересующей вас функции и вы получите целый журнал «воспроизведения» вашей функции, включая то, какие строки выполнялись и когда, и когда именно были изменены локальные переменные.
https://github.com/cool-RR/PySnooper
#interesting #python #debug #useful
Forwarded from GitTools
RFIDtools
Потрясающий инструмент под Android для исследования уязвимостей в NFC, RFID и любых других форматов использующихся в основном в системах идентификации.
Работает как с большинством устройств для исследований беспроводных идентификаторов (типа Proxmark, Chameleon Mini и т.п.), так и со встроенным NFC смартфона (конечно же для серьезной работы понадобятся root права).
https://github.com/RfidResearchGroup/RFIDtools
Google Play:
https://play.google.com/store/apps/details?id=com.rfidresearchgroup.rfidtools&hl=en&gl=US
#soft #infosec #android #nfc #rfid

Forwarded from Записки админа
⚙️ Смотрите какую штуку нашёл - https://sadservers.com/ разные варианты проблем, которые нужно решить на сервере Linux. При этом, серверы для тренировки можно получить прямо тут же, на сайте.
Архитектуру ресурса ребята показали на Github: https://github.com/fduran/sadservers
#linux #линк #troubleshooting
P. S. Стоило мне только написать пост, как серверы перестали создаваться. Судя по всему, несколько часов назад у проекта уже были проблемы с квотами, и похоже что ситуация повторилась.😐
Архитектуру ресурса ребята показали на Github: https://github.com/fduran/sadservers
#linux #линк #troubleshooting
P. S. Стоило мне только написать пост, как серверы перестали создаваться. Судя по всему, несколько часов назад у проекта уже были проблемы с квотами, и похоже что ситуация повторилась.
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from Заметки Bug Bounty Hunter'а
Сделал небольшую шпаргалку по операторам поиска в поисковой системе Яндекс. Сохраняем и пользуемся ;)
Telegraph
Продвинутый поиск Яндекс. Часть 1
Поисковая система Яндекс, также как и Google, обладает продвинутыми операторами поиска, которые позволяют максимально точно указать условия поискового запроса
Forwarded from HackGit
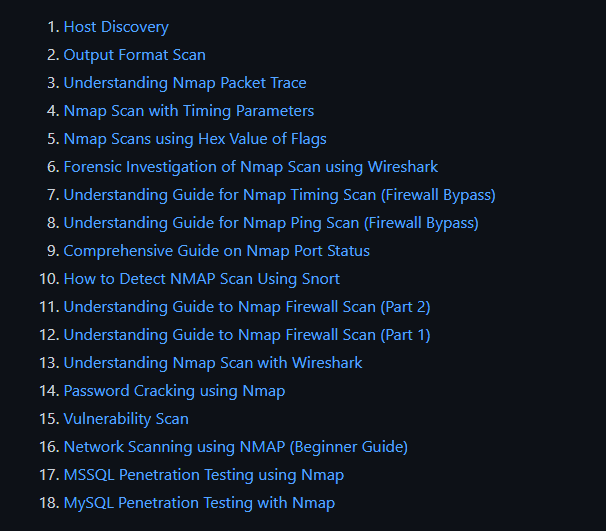
Nmap for Pentester
This cheatsheet was created to assist Red Teamers and Penetration Testers in hunting down vulnerabilities using "Nmap." It is designed such that beginners can understand the fundamentals and professionals can brush up their skills with the advanced options. There are multiple ways to perform all the mentioned tasks, so we've performed them all and compiled this list with our experience.
https://github.com/Ignitetechnologies/Nmap-For-Pentester
Forwarded from The Bug Bounty Hunter
CookieMonster helps you detect and abuse vulnerable implementations of stateless sessions.
https://github.com/iangcarroll/cookiemonster
https://github.com/iangcarroll/cookiemonster
GitHub
GitHub - iangcarroll/cookiemonster: 🍪 CookieMonster helps you detect and abuse vulnerable implementations of stateless sessions.
🍪 CookieMonster helps you detect and abuse vulnerable implementations of stateless sessions. - iangcarroll/cookiemonster
Forwarded from SHADOW:Group
📑 XSS Hunter прекращает поддержку
Если вы занимались поиском Blind XSS, то наверняка знакомы с сайтом xsshunter.com. 1 февраля 2023 года сайт прекращает поддержку. Подробности об этом вы можете узнать по данной ссылке.
Однако, для продолжения работы с инструментом, вы можете запустить собственную версию XSS Hunter для поиска Blind XSS.
Ссылка на GitHub
#web #xss

Forwarded from Багхантер
This media is not supported in your browser
VIEW IN TELEGRAM
10 способов отрепортить ерунду и получить за это баунти (1 часть)
Написал небольшую статью про самые нелепые баги за которые мне удавалось получить награду ;)
Буду благодарен если где-то поделитесь статьей)
https://telegra.ph/10-sposobov-otreportit-erundu-i-poluchit-za-ehto-baunti-10-10
Написал небольшую статью про самые нелепые баги за которые мне удавалось получить награду ;)
Буду благодарен если где-то поделитесь статьей)
https://telegra.ph/10-sposobov-otreportit-erundu-i-poluchit-za-ehto-baunti-10-10
Forwarded from Deny
ex0dus-0x/fuzzable: Framework for Automating Fuzzable Target Discovery with Static Analysis. Featured at Black Hat Arsenal USA 2022.
https://github.com/ex0dus-0x/fuzzable
https://github.com/ex0dus-0x/fuzzable
GitHub
GitHub - ex0dus-0x/fuzzable: Framework for Automating Fuzzable Target Discovery with Static Analysis.
Framework for Automating Fuzzable Target Discovery with Static Analysis. - ex0dus-0x/fuzzable