
Forwarded from OpenNews (HK-47)
Анализ наличия вредоносного кода в эксплоитах, опубликованных на GitHub
Исследователи из Лейденского университета (Нидерланды) изучили вопрос размещения на GitHub фиктивных прототипов эксплоитов, содержащих вредоносный код для атаки на пользователей, попытавшихся использовать эксплоит для проверки наличия уязвимости. Всего было проанализировано 47313 репозиториев с эксплоитами, охватывающих известные уязвимости, выявленные с 2017 по 2021 год. Анализ эксплоитов показал, что в 4893 (10.3%) из них присутствует код, совершающий вредоносные действия. Пользователям, решившим воспользоваться публикуемыми эксплоитами, рекомендуется предварительно изучить их на предмет наличия подозрительных вставок и запускать эксплоиты только в изолированных от основной системы виртуальных машинах.
Исследователи из Лейденского университета (Нидерланды) изучили вопрос размещения на GitHub фиктивных прототипов эксплоитов, содержащих вредоносный код для атаки на пользователей, попытавшихся использовать эксплоит для проверки наличия уязвимости. Всего было проанализировано 47313 репозиториев с эксплоитами, охватывающих известные уязвимости, выявленные с 2017 по 2021 год. Анализ эксплоитов показал, что в 4893 (10.3%) из них присутствует код, совершающий вредоносные действия. Пользователям, решившим воспользоваться публикуемыми эксплоитами, рекомендуется предварительно изучить их на предмет наличия подозрительных вставок и запускать эксплоиты только в изолированных от основной системы виртуальных машинах.
Forwarded from HackGit
DEFCON-CICD-pipelines-workshop
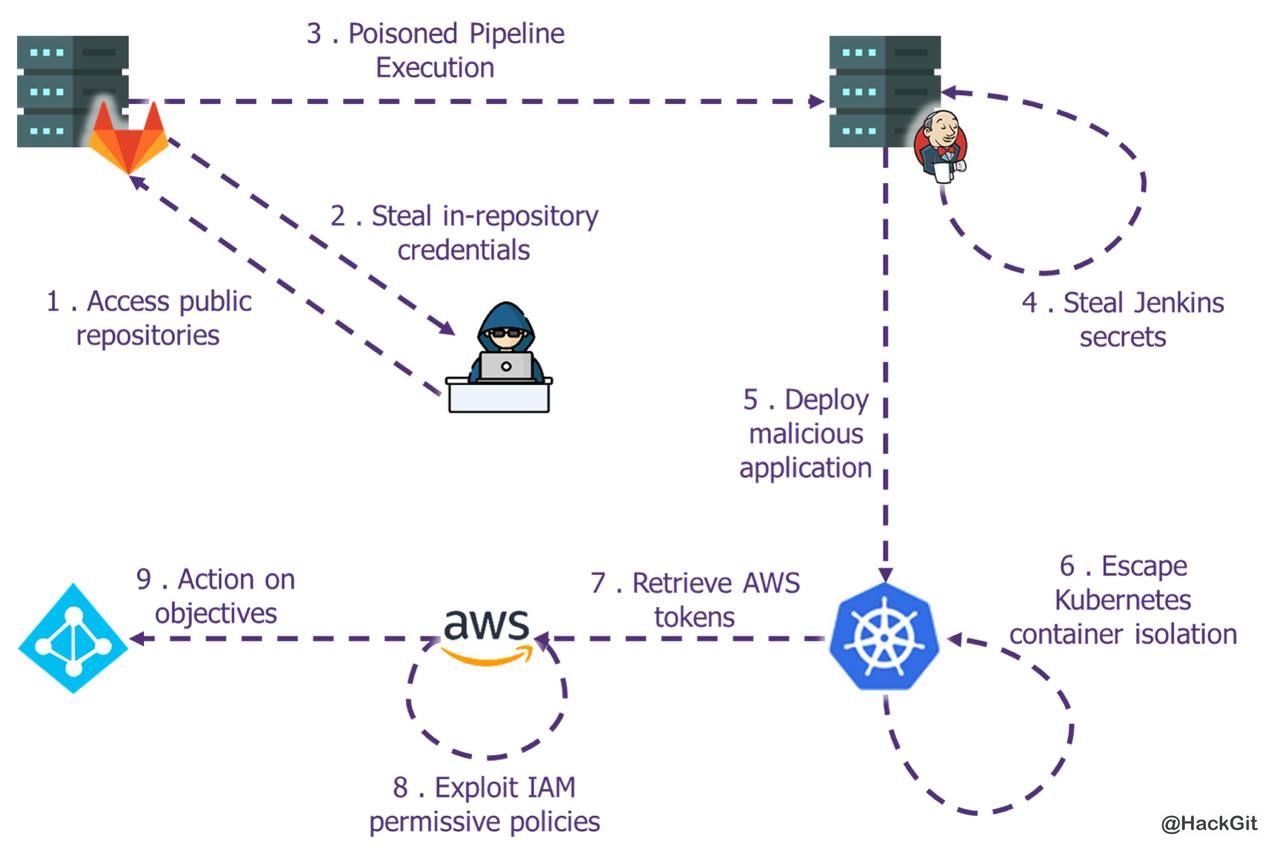
In this fully hands-on workshop, we’ll guide you through multiple vulnerabilities that we witnessed during numerous penetration tests. You’ll learn how to:
▫️ Get a foothold within a CI/CD pipeline
▫️ Find interesting secrets and other information within code repositories
▫️ How to pivot and exploit weak configuration on the orchestrator
▫️ Compromise building nodes in order to add backdoors to artifacts
▫️ Pivot on cloud infrastructure
▫️ Escape kubernetes thanks to common misconfiguration
▫️ Perform a privilege escalation in AWS
https://github.com/wavestone-cdt/DEFCON-CICD-pipelines-workshop
Forwarded from AI для Всех
Нейрокомпрессия звука
Сжатие является важной частью современного Интернета, поскольку оно позволяет людям легко обмениваться высококачественными фотографиями, прослушивать аудиосообщения, транслировать любимые передачи и многое другое.
Сегодня, исследователи из Мета совершили прорыв в области гиперкомпрессии аудио с помощью ИИ. Представьте себе, что вы слушаете аудиосообщение друга в районе с низким качеством связи, а оно не тормозит и не глючит.
Они создали трехкомпонентную систему и обучили ее сжимать аудиоданные до заданного размера. Затем эти данные могут быть декодированы с помощью нейронной сети.
Они добились примерно 10-кратной степени сжатия по сравнению с MP3 при 64 кбит/с без потери качества. Хотя подобные методы уже применялись для речи, они первыми применили их для стереофонического аудио с частотой дискретизации 48 кГц (т.е. качество CD), которое является стандартом для распространения музыки.
Pied Piper только что стал реальностью, более того - опенсорсной.
🦦 Блог-пост
📖 Статья
🤤 Код
Forwarded from Evil Technologies
https://github.com/HariSekhon/DevOps-Bash-tools
Скрипты на баше для девопсов. Мб найдёте там что-то полезное)
Скрипты на баше для девопсов. Мб найдёте там что-то полезное)
👍1
Forwarded from k8s (in)security (Дмитрий Евдокимов)
Статья "Understanding container images - The fundamentals" - очень хороший материал об устройстве образов контейнеров.
Тут нет ничего про безопасность, но чтобы обеспечивать безопасность - нужно понимать саму технологию (
Это позволит и с умом подходить к поиску секретов в образах и правильно приоритеты расставлять для уязвимостей в разных слоях и осознано прийти к distroless образам ;)
P.S. А и да это может быть полезно при разборе инцидентов в контейнерах.
Тут нет ничего про безопасность, но чтобы обеспечивать безопасность - нужно понимать саму технологию (
UnionFS, OverlayFS, CoW, OCI).Это позволит и с умом подходить к поиску секретов в образах и правильно приоритеты расставлять для уязвимостей в разных слоях и осознано прийти к distroless образам ;)
P.S. А и да это может быть полезно при разборе инцидентов в контейнерах.
Forwarded from HackGit
UbSym
A unit-based symbolic execution method for detecting memory corruption vulnerabilities in executable codes
https://github.com/SoftwareSecurityLab/UbSym
A unit-based symbolic execution method for detecting memory corruption vulnerabilities in executable codes
https://github.com/SoftwareSecurityLab/UbSym
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
Shin
Shin позволяет вам запускать команды оболочки везде, где вы можете набирать текст.
Это работает почти во всех приложениях GNU/Linux, включая Firefox, Chrome, LibreOffice, все приложения GTK и Qt и многие другие.
Shin не будет стоять у вас на пути, пока вы не нажмете волшебную клавишу, которая оживит его. Когда Shin не используется, он не потребляет процессорного времени и памяти.
https://github.com/p-e-w/shin
@open_source_friend
Forwarded from Двач
Создан свитер, делающий человека невидимым для систем распознавания лиц
Мастхэв для москвичей
Мастхэв для москвичей
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
AI Render
Stable Diffusion in Blender
Это дополнение визуализирует изображение, сгенерированное искусственным интеллектом, на основе текстовой подсказки и вашей сцены Blender.
https://github.com/benrugg/AI-Render
@open_source_friend
Stable Diffusion in Blender
Это дополнение визуализирует изображение, сгенерированное искусственным интеллектом, на основе текстовой подсказки и вашей сцены Blender.
https://github.com/benrugg/AI-Render
@open_source_friend
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
VHS
Инструмент для записи действий внутри вашего терминала в виде GIF-файла для интеграционного тестирования и демонстрации ваших инструментов CLI.
Возможность тонкой настройки под ваши предпочтения
https://github.com/charmbracelet/vhs
@open_source_friend
Инструмент для записи действий внутри вашего терминала в виде GIF-файла для интеграционного тестирования и демонстрации ваших инструментов CLI.
Возможность тонкой настройки под ваши предпочтения
https://github.com/charmbracelet/vhs
@open_source_friend
Forwarded from Ralf Hacker Channel (Ralf Hacker)
Web interface(user-friendly web GUI, alerting, monitoring and secure) for managing HAProxy, Nginx and Keepalived servers. Leave your feedback
https://github.com/hap-wi/roxy-wi
https://github.com/hap-wi/roxy-wi