
Forwarded from 0% Privacy
📻Курс лекций по изучению
После осваивания курса на практике, юный а может и не очень любитель высоких частот научится как очень простому и не очень: принимать сигналы с формой модуляции FM(FM-радио), понимание и использование цифровой модуляции, каким образом формируются импульсы, что такое DSP и как это применительно с SDR, актуальный сейчас как никогда - прием GPS сигналов и доплеровский радар с вышеупомянутой PlutoSDR.
📺Плейлист с курсом на YouTube
📒Лекции в текстовом формате
💾Блок-схемы GNURadio из лекций
📻A course of lectures on the study of
After mastering the course in practice, a young or maybe not very fan of high frequencies will learn both very simple and not very: to receive signals with the form of FM modulation (FM radio), understanding and using digital modulation, how pulses are formed, what is DSP and how it is applied to SDR, relevant now more than ever - GPS signal reception and Doppler radar with the aforementioned PlutoSDR.
📺 Playlist with a course on YouTube
📒Lectures in text format
💾GNURadio flowcharts from lectures
#SDR #DSP #GPS #GNURadio #FM
SDR посредством GNUradio и бюджетных SDR-решений: RTL-SDR и PlutoSDR(ADALM-PLUTO), которые составил профессор из Калифорнийского колледжа Harvery Mudd - Джейсон. После осваивания курса на практике, юный а может и не очень любитель высоких частот научится как очень простому и не очень: принимать сигналы с формой модуляции FM(FM-радио), понимание и использование цифровой модуляции, каким образом формируются импульсы, что такое DSP и как это применительно с SDR, актуальный сейчас как никогда - прием GPS сигналов и доплеровский радар с вышеупомянутой PlutoSDR.
📺Плейлист с курсом на YouTube
📒Лекции в текстовом формате
💾Блок-схемы GNURadio из лекций
📻A course of lectures on the study of
SDR through GNUradio and budget SDR solutions: RTL-SDR and PlutoSDR (ADALM-PLUTO), which were compiled by professor from the California College of Harvery Mudd - Jason. After mastering the course in practice, a young or maybe not very fan of high frequencies will learn both very simple and not very: to receive signals with the form of FM modulation (FM radio), understanding and using digital modulation, how pulses are formed, what is DSP and how it is applied to SDR, relevant now more than ever - GPS signal reception and Doppler radar with the aforementioned PlutoSDR.
📺 Playlist with a course on YouTube
📒Lectures in text format
💾GNURadio flowcharts from lectures
#SDR #DSP #GPS #GNURadio #FM
Forwarded from Proxy Bar
Поговорим о C&C (С2)
Многие часто спрашивают, какой C2 выбрать, может CobaltStrike или Metasploit, а может даже Sliver ?
*
Для начала читаем статью - Что такое Command and Control?
*
И смотрим сравнительную таблицу C&C (С2) , таблица хоть и далеко не полная, но из нее хорошо видно:
1. на каком ЯП C2 написан
2. какие каналы связи используют агенты
3. что предлагает саппорт
4. ссылки на ГИТы и твиттеры разрабов
5. API and MultiUsering
и тд.
*
Начитавшись - переходим к практике, ставим VM\docker\vagrant или прости господи на 127.0.0.1 и начинаем тестить.
Удачного вкатывания ! 😜
#c&c #c2
Forwarded from Open Source
Passy
Passy — это автономный менеджер паролей для Android с кроссплатформенной синхронизацией.
▫️Вся ваша информация зашифрована с помощью AES и хранится на ваших устройствах
▫️Синхронизация — Обменивайтесь данными между отдельными устройствами за считанные секунды.
▫️Автономная биометрия — быстро разблокируйте приложение с помощью отпечатка пальца.
▫️Многофункциональность — храните пароли, платежные карты, заметки, удостоверения личности и удостоверения личности в одном месте.
▫️Автозаполнение. Быстро заполняйте поля в приложениях и на веб-сайтах, не открывая приложение.
https://github.com/GlitterWare/Passy
F-droid: https://f-droid.org/packages/com.glitterware.passy/
Site: https://glitterware.github.io/Passy/

Forwarded from HackGit
Forwarded from Caster (Magama Bazarov)
Media is too big
VIEW IN TELEGRAM
Запись стрима про Extreme Evil. (Атака Базарова)
Forwarded from Proxy Bar
awesome-security-hardening
*
Когда то мы уже публиковали что то подобное, но контент постоянно обновляется.
Всегда найдется не прочитанная раздел\глава\абзац.
Привет
Download
#security #blueteam #devsecops
*
Когда то мы уже публиковали что то подобное, но контент постоянно обновляется.
Всегда найдется не прочитанная раздел\глава\абзац.
Привет
blueTeamы и DevSecOpsы)))Download
#security #blueteam #devsecops
Forwarded from OpenNews (HK-47)
Анализ наличия вредоносного кода в эксплоитах, опубликованных на GitHub
Исследователи из Лейденского университета (Нидерланды) изучили вопрос размещения на GitHub фиктивных прототипов эксплоитов, содержащих вредоносный код для атаки на пользователей, попытавшихся использовать эксплоит для проверки наличия уязвимости. Всего было проанализировано 47313 репозиториев с эксплоитами, охватывающих известные уязвимости, выявленные с 2017 по 2021 год. Анализ эксплоитов показал, что в 4893 (10.3%) из них присутствует код, совершающий вредоносные действия. Пользователям, решившим воспользоваться публикуемыми эксплоитами, рекомендуется предварительно изучить их на предмет наличия подозрительных вставок и запускать эксплоиты только в изолированных от основной системы виртуальных машинах.
Исследователи из Лейденского университета (Нидерланды) изучили вопрос размещения на GitHub фиктивных прототипов эксплоитов, содержащих вредоносный код для атаки на пользователей, попытавшихся использовать эксплоит для проверки наличия уязвимости. Всего было проанализировано 47313 репозиториев с эксплоитами, охватывающих известные уязвимости, выявленные с 2017 по 2021 год. Анализ эксплоитов показал, что в 4893 (10.3%) из них присутствует код, совершающий вредоносные действия. Пользователям, решившим воспользоваться публикуемыми эксплоитами, рекомендуется предварительно изучить их на предмет наличия подозрительных вставок и запускать эксплоиты только в изолированных от основной системы виртуальных машинах.
Forwarded from HackGit
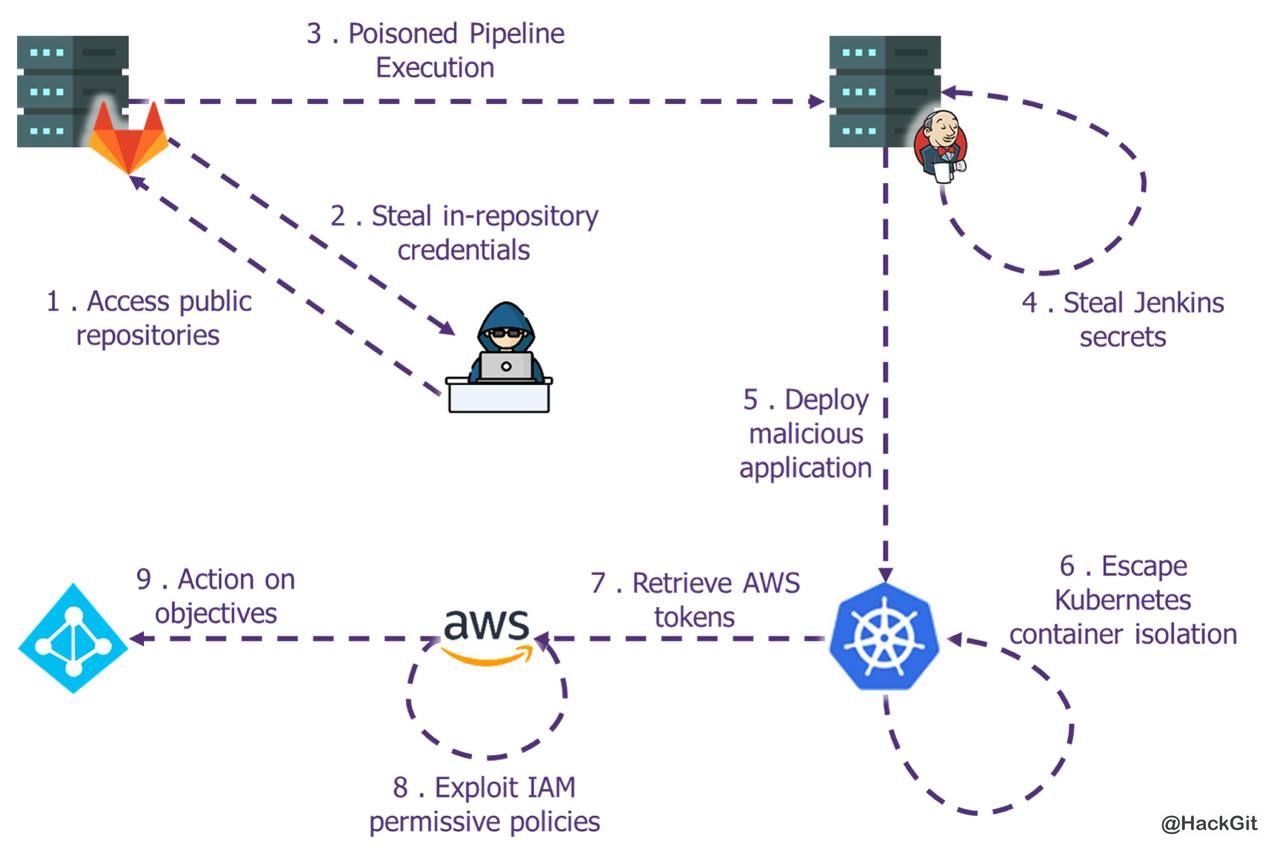
DEFCON-CICD-pipelines-workshop
In this fully hands-on workshop, we’ll guide you through multiple vulnerabilities that we witnessed during numerous penetration tests. You’ll learn how to:
▫️ Get a foothold within a CI/CD pipeline
▫️ Find interesting secrets and other information within code repositories
▫️ How to pivot and exploit weak configuration on the orchestrator
▫️ Compromise building nodes in order to add backdoors to artifacts
▫️ Pivot on cloud infrastructure
▫️ Escape kubernetes thanks to common misconfiguration
▫️ Perform a privilege escalation in AWS
https://github.com/wavestone-cdt/DEFCON-CICD-pipelines-workshop
Forwarded from AI для Всех
Нейрокомпрессия звука
Сжатие является важной частью современного Интернета, поскольку оно позволяет людям легко обмениваться высококачественными фотографиями, прослушивать аудиосообщения, транслировать любимые передачи и многое другое.
Сегодня, исследователи из Мета совершили прорыв в области гиперкомпрессии аудио с помощью ИИ. Представьте себе, что вы слушаете аудиосообщение друга в районе с низким качеством связи, а оно не тормозит и не глючит.
Они создали трехкомпонентную систему и обучили ее сжимать аудиоданные до заданного размера. Затем эти данные могут быть декодированы с помощью нейронной сети.
Они добились примерно 10-кратной степени сжатия по сравнению с MP3 при 64 кбит/с без потери качества. Хотя подобные методы уже применялись для речи, они первыми применили их для стереофонического аудио с частотой дискретизации 48 кГц (т.е. качество CD), которое является стандартом для распространения музыки.
Pied Piper только что стал реальностью, более того - опенсорсной.
🦦 Блог-пост
📖 Статья
🤤 Код
Forwarded from Evil Technologies
https://github.com/HariSekhon/DevOps-Bash-tools
Скрипты на баше для девопсов. Мб найдёте там что-то полезное)
Скрипты на баше для девопсов. Мб найдёте там что-то полезное)
👍1
Forwarded from k8s (in)security (Дмитрий Евдокимов)
Статья "Understanding container images - The fundamentals" - очень хороший материал об устройстве образов контейнеров.
Тут нет ничего про безопасность, но чтобы обеспечивать безопасность - нужно понимать саму технологию (
Это позволит и с умом подходить к поиску секретов в образах и правильно приоритеты расставлять для уязвимостей в разных слоях и осознано прийти к distroless образам ;)
P.S. А и да это может быть полезно при разборе инцидентов в контейнерах.
Тут нет ничего про безопасность, но чтобы обеспечивать безопасность - нужно понимать саму технологию (
UnionFS, OverlayFS, CoW, OCI).Это позволит и с умом подходить к поиску секретов в образах и правильно приоритеты расставлять для уязвимостей в разных слоях и осознано прийти к distroless образам ;)
P.S. А и да это может быть полезно при разборе инцидентов в контейнерах.
Forwarded from HackGit
UbSym
A unit-based symbolic execution method for detecting memory corruption vulnerabilities in executable codes
https://github.com/SoftwareSecurityLab/UbSym
A unit-based symbolic execution method for detecting memory corruption vulnerabilities in executable codes
https://github.com/SoftwareSecurityLab/UbSym
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
Shin
Shin позволяет вам запускать команды оболочки везде, где вы можете набирать текст.
Это работает почти во всех приложениях GNU/Linux, включая Firefox, Chrome, LibreOffice, все приложения GTK и Qt и многие другие.
Shin не будет стоять у вас на пути, пока вы не нажмете волшебную клавишу, которая оживит его. Когда Shin не используется, он не потребляет процессорного времени и памяти.
https://github.com/p-e-w/shin
@open_source_friend
Forwarded from Двач
Создан свитер, делающий человека невидимым для систем распознавания лиц
Мастхэв для москвичей
Мастхэв для москвичей