
Forwarded from HackGit

Forwarded from HackGit
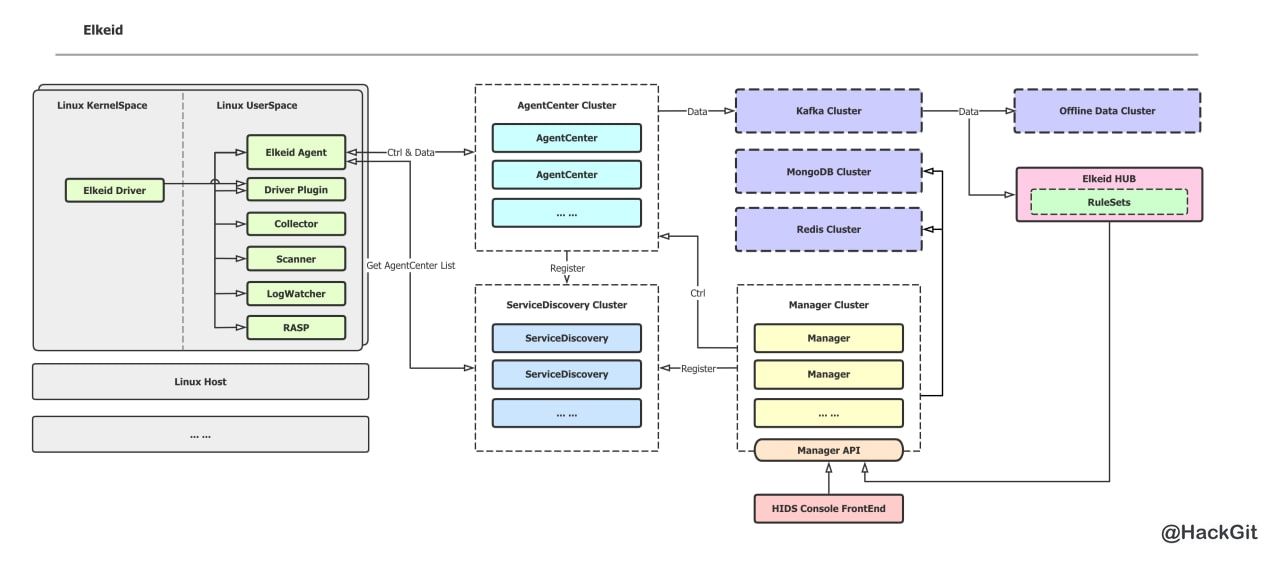
Elkeid
Cloud-Native Host-Based IDS to provide next-generation Threat Detection and Behavior Audition with modern architecture.
https://github.com/bytedance/Elkeid
Cloud-Native Host-Based IDS to provide next-generation Threat Detection and Behavior Audition with modern architecture.
https://github.com/bytedance/Elkeid
Forwarded from GitHub Community
devdash – настраиваемая панель инструментов в терминале для отображения актуальных метрик в одном месте
⤷ Ссылка на проект
GitHub | #Interesting #Go
⤷ Ссылка на проект
GitHub | #Interesting #Go

Forwarded from Управление Уязвимостями и прочее
О национальных базах уязвимостей, в частности китайских.
В Китае две основные государственные базы уязвимостей:
- https://www.cnnvd.org.cn/ Chinese National Vulnerability Database поддерживается China Information Security Evaluation Center
- https://www.cnvd.org.cn/ China National Vulnerability Database поддерживается National Computer Network Emergency Technical Handling Coordination Center, CNCERT/CC, подразделение Ministry of Industry and Information Technology
Зачем вообще нужны национальные базы уязвимостей, когда есть NVD? Обычно такие базы создаются при гос. органе, который, кроме прочего, должен предупреждать компании и организации о появлении опасных уязвимостей требующих оперативного исправления. Чтобы это делать нужна как минимум страница с профилем уязвимости. Делать это ссылкой на американскую базу мало того, что довольно унизительно, но ещё и ненадежно. Сегодня NVD публично доступна, а завтра, например, ограничат доступ по IP или даже сделают хитрую закрытую регистрацию. Тогда что? А они могут. Или если появилась информация о новой уязвимости в софте, который в западном мире вообще не представлен, то получается нужно в обязательном порядке репортить её в MITRE/NVD и ждать пока они добавят (если вообще добавят)? Тоже как-то не очень. Опять же данные в NVD дополнительными полями не расширишь, в случае каких-то выявленных проблем в описании по-быстрому не поправишь. Зависимость.
В общем, даже если национальная база уязвимостей это буквальный клон NVD, все равно её существование видится вполне оправданным. При условии конечно, что её наполнение не хуже, чем NVD. Обеспечивать это пока NVD публично доступна, дело довольно простое. Дергаешь фиды и раскладываешь их к себе. А если NVD вдруг перестанет быть доступной публично, то и статус её в мире довольно оперативно изменится. А если же национальная база лучше по наполнению (по количеству уязвимостей, их описанию или поддержке продуктов), то и тем более оправдано.
Единственная сложность в том, что национальные базы уязвимостей обычно ведутся на национальных же языках. Ну, имеют право. Но в наш век дешевого и достаточно качественного автоматического перевода, это перестает быть чем-то непреодолимым. Тем более, что описания уязвимостей достаточно однотипные. И вот ребята из Vulners эту проблему успешно решают. Они добавили поддержку CNVD сразу на английском! https://vulners.com/search?query=type:cnvd Теперь работать с CNVD не сложнее чем с NVD. Это ли не круто, товарищи?! 🙂
@avleonovrus #cnvd #cnnvd #vulners
Forwarded from HackGit
FaPro
Free, Cross-platform, Single-file mass network protocol server simulator
FaPro is a Fake Protocol Server tool, Can easily start or stop multiple network services.
The goal is to support as many protocols as possible, and support as many deep interactions as possible for each protocol.
https://github.com/fofapro/fapro
Forwarded from Стой под стрелой (Nikita Prokopov)
Работал я как-то в такой компании как Сибирьэнерго-Биллинг. В основном потому что близко к дому, да еще потому что на предыдущей работе не платили зарплату несколько месяцев. Пилили мы какой-то веб сервис по учету платежей для кого-то? Сложно сказать, я подзабыл уже, да оно до внедрения так и не дошло все равно.
Ну и вот. Все по-серьезному, команды, отделы, руководители, архитекторы, целый этаж человек. Собирались на дейлики, обсуждали архитектуру, планировали, утверждали, согласовывали, обмазывались всем самым «серьезным», что на тот момент было: джавой, спрингом каким-то, хибернейтом, викетом. Писали миграции для постгреса, хранили код в SVN-е, заказывали консультации, все как у взрослых людей. Запрещали соцсети в рабочее время, ходили на работу к восьми утра мимо жирокомбината. Даже стиптизеров на восьмое марта для девочек приглашали. Это вам не академ, это центр города-миллионника, все-таки.
Год, в общем, писали, и это только со мной. До меня еще год, кажется. Всем все нравилось, всех все устраивало, все чувствовали, что выкладываются на полную и даже немного превозмогают. Но главное, чувствовали, что то что мы делаем это очень серьезно. Не, ну а че, думаете, положить данные в базу, а потом достать их оттуда и показать на веб-страничке, это легко? Ха.
Ну и в общем я тоже был еще молод, не особо как-то задумывался, насколько хорошо мы работаем. А потом я попал в кружок функциональных программистов (мне пришлось тогда написать проксю, чтобы читать ЖЖ на работе в обход блокировок) и узнал, что вообще-то языки бывают разные, платформы тоже бывают разные и то, что мы делаем, внезапно, можно делать более чем одним способом.
А еще заметил, что периодически разные платформы хвастаются производительностью своих веб-серверов: у кого 10К соединений, у кого сто тыщ запросов в секунду, в таком духе.
Интересно, подумал я. А результаты-то разные. Сильно разные. Оказывается, обслужить веб-запрос тоже нетривиальная задача! Ну или тривиальная, но все равно там имеется простор для оптимизации. Другими словами, ее можно делать не только хорошо и очень хорошо, но еще и очень плохо.
И стало мне любопытно. А как там наш сервер поживает? Мы ж два года его пилим, наверное, он в хорошей форме уже? Тыщу, может, запросов даст? Ну сотню хотя бы на моем ноутбуке? (не помню, кстати, ноут у меня был или стационарник еще. Есть подозрение, что стационарник).
Нашел какой-то бенч. Запустил. Померял. Меньше одного запроса в секунду. Каждую страницу надо было ощутимо долго ждать, и это на локальном сетапе, когда ты один-единственный пользователь.
Вот что дают вам «серьезные» технологии и «серьезные» процессы. Офисный дресс-код и негибкий рабочий день с восьми до пяти. И как вообще процесс связан с результатом (никак). Понимаете теперь, почему некоторые гос. сайты на обед закрываются?
Делайте reality check, короче. Чем раньше, тем лучше.
Я потом наших ребят еще git-у научил и транзакциям в БД. Но компанию это все равно не спасло, конечно.
Forwarded from GitHub Community
Network-Susmaz – наступательный инструмент пентестера, который позволяет тестировать на безопасность Wi-Fi сети и многое другое
Специализируется на атаке, деаутентификации устройств, DNS спуфинге, ARP спуфинге и т.д.
⤷ Ссылка на проект
GitHub | #Interesting #Security
Специализируется на атаке, деаутентификации устройств, DNS спуфинге, ARP спуфинге и т.д.
⤷ Ссылка на проект
GitHub | #Interesting #Security

Forwarded from GitHub Community
Hosts – коллекция файлов hosts с блокировкой различных доменов, связанных с трекингом или рекламой
AdBlock на уровне файла хостов, иными словами. В коллекции около 800к файлов
⤷ Ссылка на проект
GitHub | #Interesting #Privacy
AdBlock на уровне файла хостов, иными словами. В коллекции около 800к файлов
⤷ Ссылка на проект
GitHub | #Interesting #Privacy

Forwarded from Ralf Hacker Channel (Ralf Hacker)
Forwarded from GitHub Community
Coderoad – расширение VSCode, которое позволяет создавать и воспроизводить интерактивные учебные пособия по разработке/написанию кода
Работает с множеством языков: JavaScript, Python, Bash, SQL и многие другие
⤷ Ссылка на проект
GitHub | #Interesting #JavaScript
Работает с множеством языков: JavaScript, Python, Bash, SQL и многие другие
⤷ Ссылка на проект
GitHub | #Interesting #JavaScript

👍1
Forwarded from 1N73LL1G3NC3
🌐WireSocks for Easy Proxied Routing
Some infrastructure that you could deploy and use to easily tunnel from arbitrary sources over a proxy such as SOCKS, using anything that can run WireGuard. This is convenient in cases where it would be nicer to have a full network route to a target network (with working DNS) vs just having application specific proxy rules. In this post I’ll elaborate a bit on that idea. If you are just looking for the code you can find it here:
https://github.com/sensepost/wiresocks
Forwarded from HackGit
UP HTTP Server
Really simple wrapper around Flask / Waitress, dropping in as a replacement for the classic "python3 -m http.server". Useful for security testing ¯(ツ)/¯
This tool has a couple of advantages over the simple version:
▫️ Optionally show request headers -- useful for debugging or if you're looking for connections back from a target webserver
▫️ Pretty colours to differentiate requests (can be disabled with --accessible or -c/--no-colour)
▫️ Disable file-sharing (this increases security if you're only wanting connection info -- will respond with 404 to every request)
▫️ Display information about the working environment (e.g. network addresses, current directory, files being served, etc) at start and whenever you press enter
https://github.com/MuirlandOracle/up-http-tool

👍1