
Forwarded from MTFCore ξ16 🇺🇦✙
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from HackGit
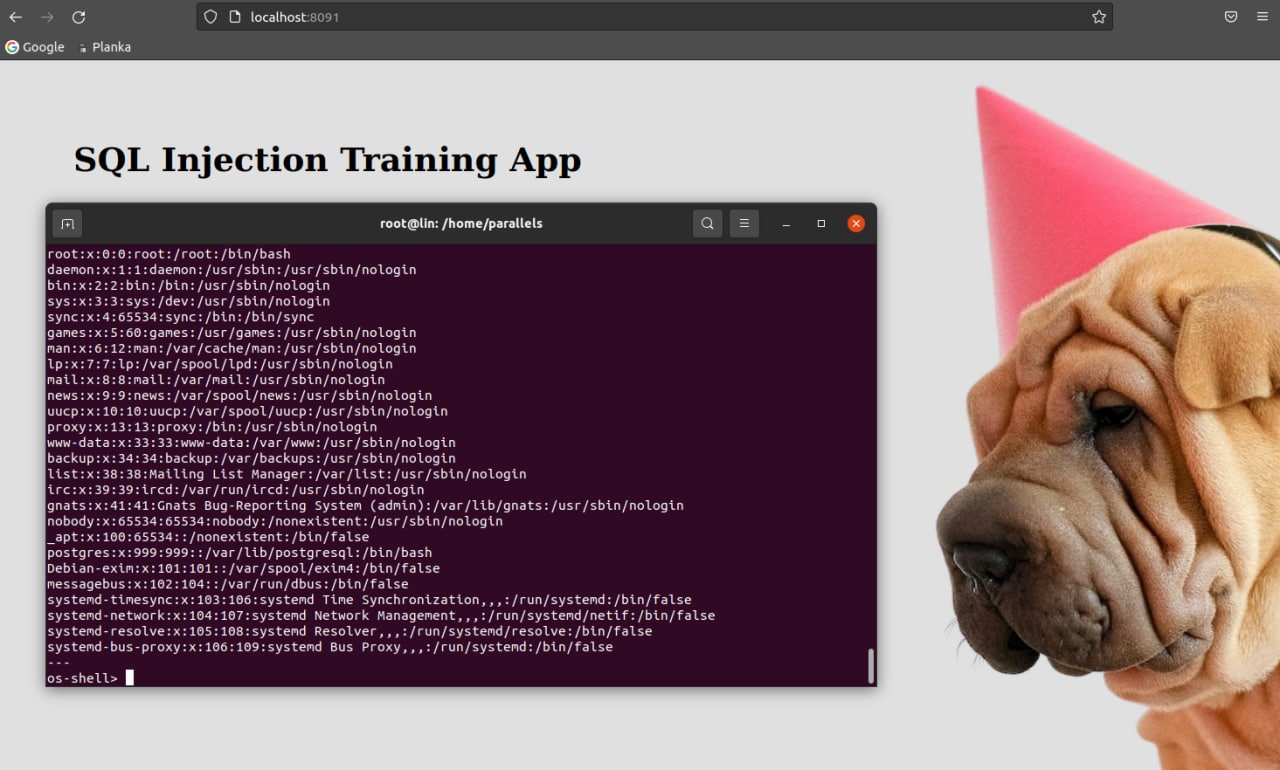
Vulnerable Web App
sqli-postgres-rce-privesc-hacking-playground
This is free vulnerable app for novice pentesters & developers to experiment with SQL Injection vulnerability and privilege escalation.
Recommended path:
▫️ exploit the SQLi vulnerability
▫️ get shell via vulnerable version of PostgreSQL
▫️ perform privilage escalation and become root 🥂
https://github.com/filipkarc/sqli-postgres-rce-privesc-hacking-playground
t.me/hackgit
Forwarded from Технологический Болт Генона
Interactive debugger for Dockerfile, with support for IDEs (VS Code, Emacs, Neovim, etc.)
https://github.com/ktock/buildg
https://github.com/ktock/buildg
Уже раз 3-ий на канале,
Но только щас удалось потестить ручками.
https://github.com/rustdesk/rustdesk
Штука не плохая, но мой взгляд чуть-чуть сыровата,
Однако компенсируется открытыми исходниками
И возможностью раскатить за минут 30.
На убунте запустилось не без проблем,
Однако под нее имеется сразу в документации ссылка
На решение проблемы, типо rustdesk еще не может в
wayland, по этому на убунте пришлось переключиться в x11,
На kde neon такая же проблема, хоть она и по дефолту работает из под x11, однако решилась тем же образом, что и убунты.
В остальном юзабельно, под VPN закатал и красота.
GitHub
GitHub - rustdesk/rustdesk: An open-source remote desktop application designed for self-hosting, as an alternative to TeamViewer.
An open-source remote desktop application designed for self-hosting, as an alternative to TeamViewer. - rustdesk/rustdesk
Forwarded from Порно 18+
conti_sources_v3.7.7z
662.9 KB
Forwarded from HACKCONF SPB
Александр Ларин
Специалист по тестированию на проникновение в T.Hunter
И на GrapQL есть свой injection
Graphql – это язык запросов к базам данных и среда обработки этих запросов.
Используется часто, разработан фэйсбуком.
Атаки – есть типичные для всех веб-приложений, такие как sql-инъекции, xss, ssrf и так далее. Есть специфичные атаки для этой технологии. Есть несколько способов уронить сервис с этой технологией, но все зависит от конкретной реализации. Статья на Habr
Регистрация
👍1👎1
Forwarded from HackGit
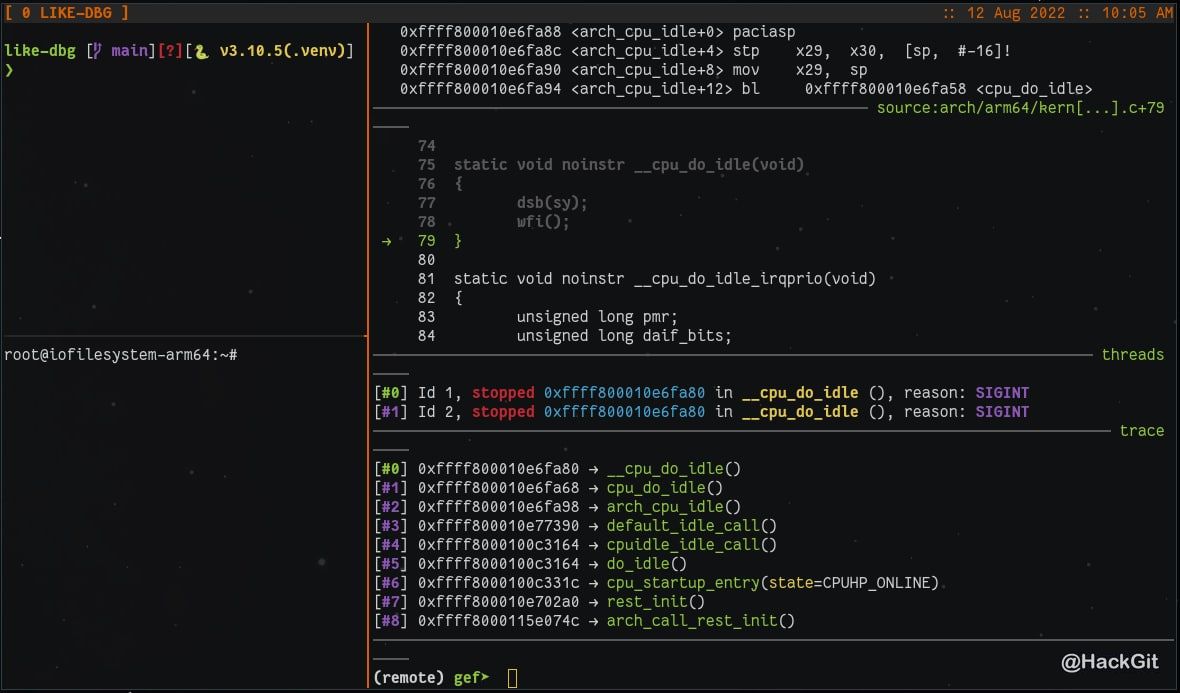
LIKE-DBG
Fully dockerized Linux kernel debugging environment.
(LInux-KErnel-DeBuGger) aims at automating the boring steps when trying to set up a Linux kernel debugging environment.
https://github.com/0xricksanchez/like-dbg
Fully dockerized Linux kernel debugging environment.
(LInux-KErnel-DeBuGger) aims at automating the boring steps when trying to set up a Linux kernel debugging environment.
https://github.com/0xricksanchez/like-dbg
Forwarded from SHADOW:Group
🖇 Контекстный фаззинг и обнаружение контента с помощью Chameleon
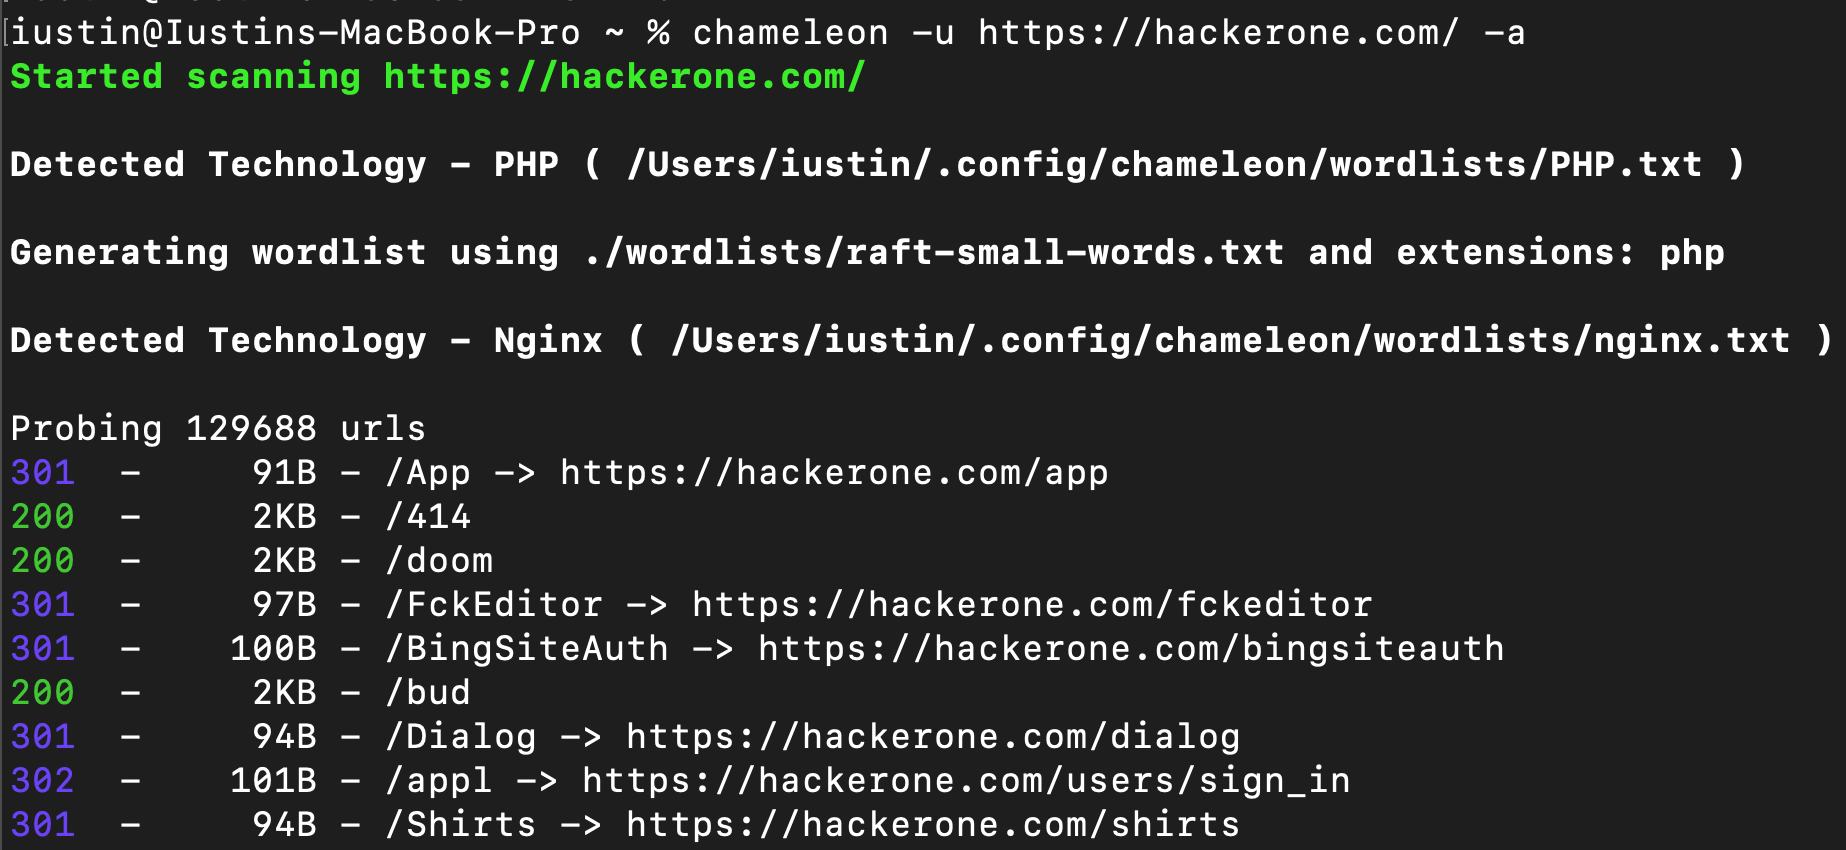
Хоть уже и существует несколько отличных инструментов для фаззинга, ключом к обнаружению скрытых файлов и конечных точек всегда будет хороший список слов. Распространенный подход, который зачастую используется багхантерами, заключается в использовании одного и того же огромного списка слов каждый раз. Понятно, что этот подход либо упустит много материала, либо займет слишком много времени из-за размера списка слов.
Chameleon пытается исправить это, автоматически определяя технологию, работающую на целевом сервере, и используя калиброванный список слов. В блоге по ссылке описано большинство функций Chameleon и показано, как его настроить.
Ссылка на GitHub
#web #fuzz #recon #tools
Forwarded from Open Source
Chafa
Chafa — утилита командной строки, которая преобразует изображения или даже анимированные GIF-файлы, в графические форматы или символы ANSI/Unicode, подходящие для отображения в терминале.
Chafa имеет широкую поддержку функций, что позволяет использовать его на устройствах, начиная от исторических телетайпов и заканчивая современными эмуляторами терминалов и всем, что между ними.
Основные функциональные возможности предоставляются библиотекой C с общедоступным, хорошо документированным API.
https://github.com/hpjansson/chafa
Семантическое Версионирование 🆙 — простой набор правил и требований, которые определяют, как назначаются и увеличиваются номера версий разрабатываемого ПО.
Номера версий и то, как они изменяются, определяемые этими правилами, передают смысл содержания исходного кода и что было модифицировано от одной версии к другой.
Спецификация Conventional Commits 🤝 — это облегченное соглашение о форме и содержании сообщений в коммитах git истории. Он предоставляет простой набор правил для создания явной истории коммитов, что упрощает написание автоматизированных инструментов поверх. Эта спецификация согласуется с SemVer 🆙, описывая функции, исправления и критические изменения, сделанные в сообщениях фиксации.
standard-version 🤖 — Автоматизация управление версиями и генерацию CHANGELOG'а(списка изменений) на основе спецификаций Semver 🆙 и Conventional Commits 🤝
Пример 🗒 использования standard-version на базе подхода git-flow
Semantic Versioning
Семантическое Версионирование 2.0.0
Semantic Versioning spec and website
Forwarded from Open Source
This media is not supported in your browser
VIEW IN TELEGRAM
stablediffusion-infinity
Разработчики проприетарной DALL-E 2 долго хвастали, что научили свою нейросеть «дорисовывать» существующие иллюстрации.
Всего спустя несколько дней скромные разработчики свободного программного обеспечения не имея многомиллиардных бюджетов сделали тоже самое используя свободную Stable Diffusion😅
https://github.com/lkwq007/stablediffusion-infinity
Forwarded from Devops Talks (Alex Green)
CTR_KUBERNETES_HARDENING_GUIDANCE_1.2_20220829.PDF
4.6 MB
Kubernetes Hardening Guide от USA National Security Agency
Спойлер, это отличный и рабочий гайд, и многие рекомендации из него мы используем на своих проектах 😊
Спойлер, это отличный и рабочий гайд, и многие рекомендации из него мы используем на своих проектах 😊