
Forwarded from Технологический Болт Генона
В недавних выпусках движка Chromium изменено поведение, связанное с записью в буфер обмена. Если в Firefox, Safari и старых выпусках Chrome запись в буфер обмена допускалась только после явных действий пользователя, то в новых выпусках для записи достаточно просто открыть сайт. Изменение поведения в Chrome объясняется необходимостью чтения данных из буфера обмена при выполнении теста, проверяющего работу заставки Google Doodle на странице открытия новой вкладки. Вместо специфичной обработки данной ситуации, в Chromium просто разрешили всем сайтам обращаться к буферу обмена (читать и записывать) без необходимости предварительных действий со стороны пользователя.
В Chrome внесено изменение, допускающее запись в буфер обмена без действий пользователя
https://www.opennet.ru/opennews/art.shtml?num=57684
Forwarded from HackGit
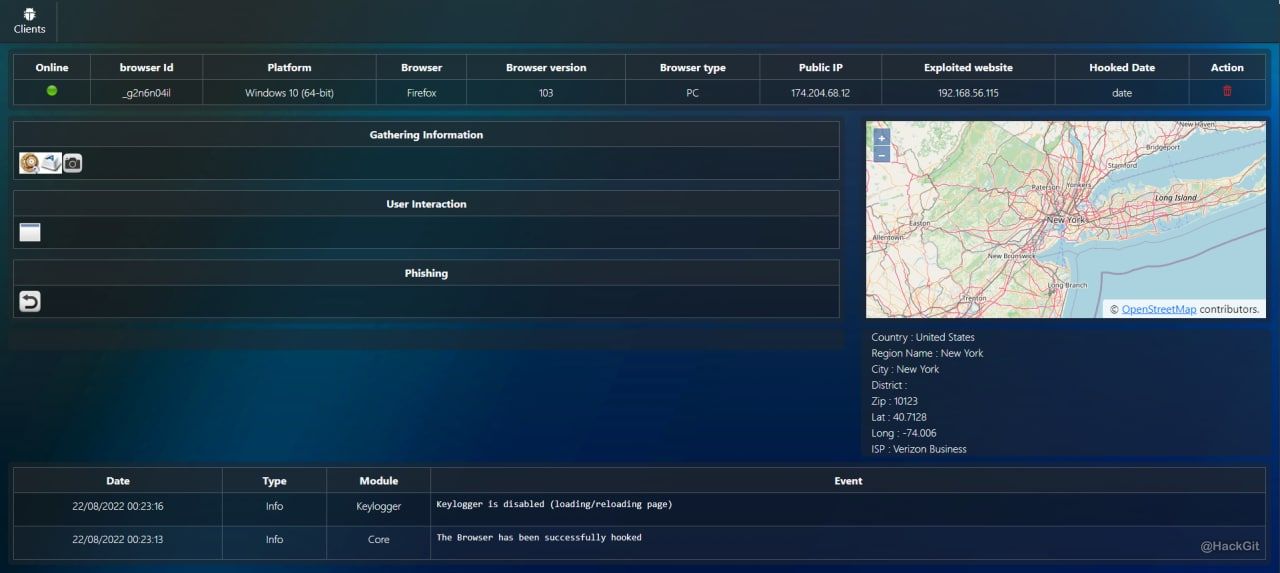
XSS Exploitation Tool
A penetration testing tool that focuses on the exploit of Cross-Site Scripting vulnerabilities.
▫️ Exfiltrate input field data
▫️ Exfiltrate cookies
▫️ Keylogging
▫️ Display alert box
▫️ Redirect user
https://github.com/Sharpforce/XSS-Exploitation-Tool
A penetration testing tool that focuses on the exploit of Cross-Site Scripting vulnerabilities.
▫️ Exfiltrate input field data
▫️ Exfiltrate cookies
▫️ Keylogging
▫️ Display alert box
▫️ Redirect user
https://github.com/Sharpforce/XSS-Exploitation-Tool
Forwarded from GitHub Community
visx – Библиотека, от компании AirBnB, с набором компонентов для визуализации, которая основывается на D3
⤷ Ссылка на проект
GitHub | #Interesting #TypeScript
⤷ Ссылка на проект
GitHub | #Interesting #TypeScript

Forwarded from GitHub Community
lazydocker – интерфейс для docker и docker-compose в терминале, который разработан с использованием gocui
⤷ Ссылка на проект
GitHub | #Interesting #Go
⤷ Ссылка на проект
GitHub | #Interesting #Go
Forwarded from HackGit
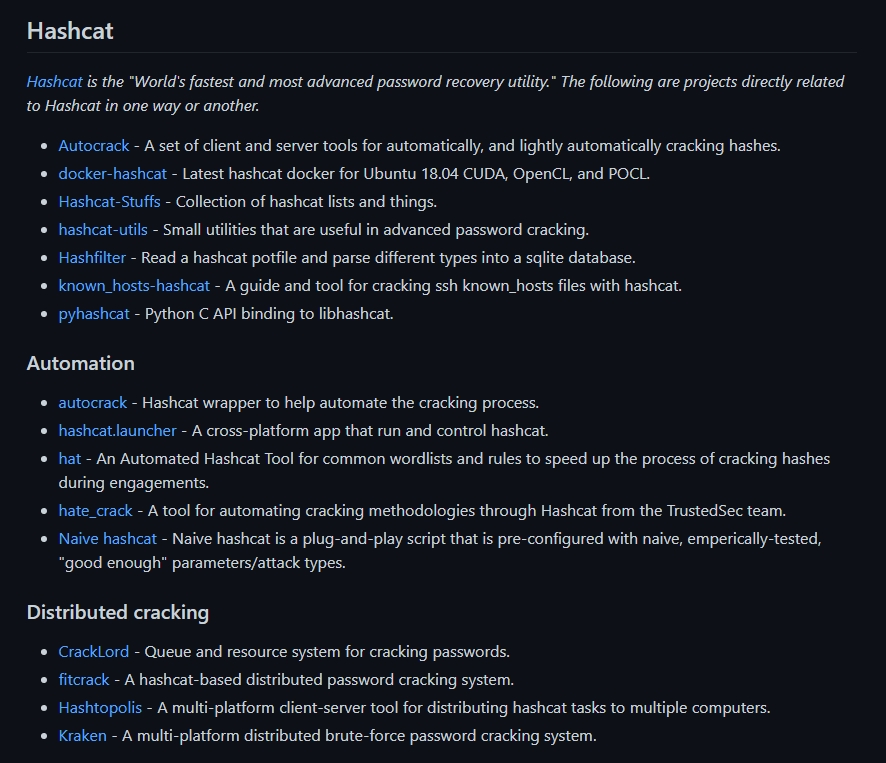
Awesome Password Cracking
A curated list of awesome tools, research, papers and other projects related to password cracking and password security.
https://github.com/narkopolo/awesome-password-cracking
t.me/hackgit
A curated list of awesome tools, research, papers and other projects related to password cracking and password security.
https://github.com/narkopolo/awesome-password-cracking
t.me/hackgit
Forwarded from Стой под стрелой (Nikita Prokopov)
Есть такой классный сериал, Атланта. Он в целом очень милый, но иногда там такую философию выдают, что грузит похлеще Сартра. В одной серии один из персонажей выходит из кухни с кружкой, из которой ест сендвич. «Breakfast cup», — говорит. Ему: «You made that up», типа, нет такого понятия. На что он справедливо замечает: «Everything is made up, nigga. Stay woke».
Я это к чему. Я уже давно перестал пытаться как-то осмысленно употреблять хоть какие-то термины в нашей области. Потому что бардак, термины используют кто как хочет, и означают они как правило то, что удобно собеседнику.
Например, недавно в комментариях разразился срач, является ли функция, выводящая в лог, чистой. Может является, а может и не является — потому что никто не знает, что такое чистая функция. Точнее как: этот термин может означать то, что тебе нужно, и в зависимости от этого она либо будет чистой, либо не будет.
Сложно? Вот и я о том же. В конечном итоге важно то, что функция выводит в лог. А считать ее чистой или нет — абсолютно бесполезный спор, который НИЧЕГО не добавляет и НИЧЕГО не проясняет.
Является ли выделение памяти сайд эффектом? В каком-то смысле да, но обычно удобнее считать, что нет (пока память не кончится). Важно в конечном итоге то, что память выделяется, и то, какими свойствами это выделение обладает, а не то, как мы это назовем. Какая разница?
Другой спор был про то, является ли CRDT алгоритмом консенсуса. Один из оппонентов считал, что да, потому что его определение алгоритма консенсуса включало CRDT. А другой считал, что нет, потому что его определение его не включало. О чем был спор? Поменялись ли свойства CRDT от этого хоть на йоту? Нет, CRDT что делал, ровно это и продолжает делать. Спор даже не притронулся к сути вопроса.
И так в нашей области постоянно. Особенно я люблю, когда удобные термины присваивают и переназначают им смысл. Например, до недавнего времени признаком функционального языка являлась строгая статическая типизация, но сейчас это уже не так. Или Алан Кей, который придумал ООП как объекты и передачу сообщений в первую очередь, но индустрии термин понравился и они взяли его для процедурно-классового программирования. А единственный ООП-язык теперь это Эрленг и он даже не пытается таковым себя называть, потому что не поймут.
Если совсем уж ударяться в философию, то так-то и вещей в природе не существует. В природе нет конкретно собаки или там яблока, есть просто набор атомов, которые в какой-то момент оказались «рядом». Это просто нам удобно эту совокупность атомов как-то покороче обозвать, но, опять же, к происходящему на самом деле это отношения не имеет. Мир прекрасно существовал до того, как человек придумал для него слова, а парадокс корабля Тесея не существует в природе, он есть только в голове человека.
Смотрите на суть, а не на терминологию, короче. Потому что терминологию со временем меняют, а суть остается. Stay woke.
A PoC to remotely control Windows machines over Websockets.
Forwarded from 1N73LL1G3NC3
EvilnoVNC
EvilnoVNC is a Ready to go Phishing Platform.
Unlike other phishing techniques, EvilnoVNC allows 2FA bypassing by using a real browser over a noVNC connection.
In addition, this tool allows us to see in real time all of the victim's actions, access to their downloaded files and the entire browser profile, including cookies, saved passwords, browsing history and much more.
https://github.com/JoelGMSec/EvilnoVNC
Forwarded from MTFCore ξ16 🇺🇦✙
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from HackGit
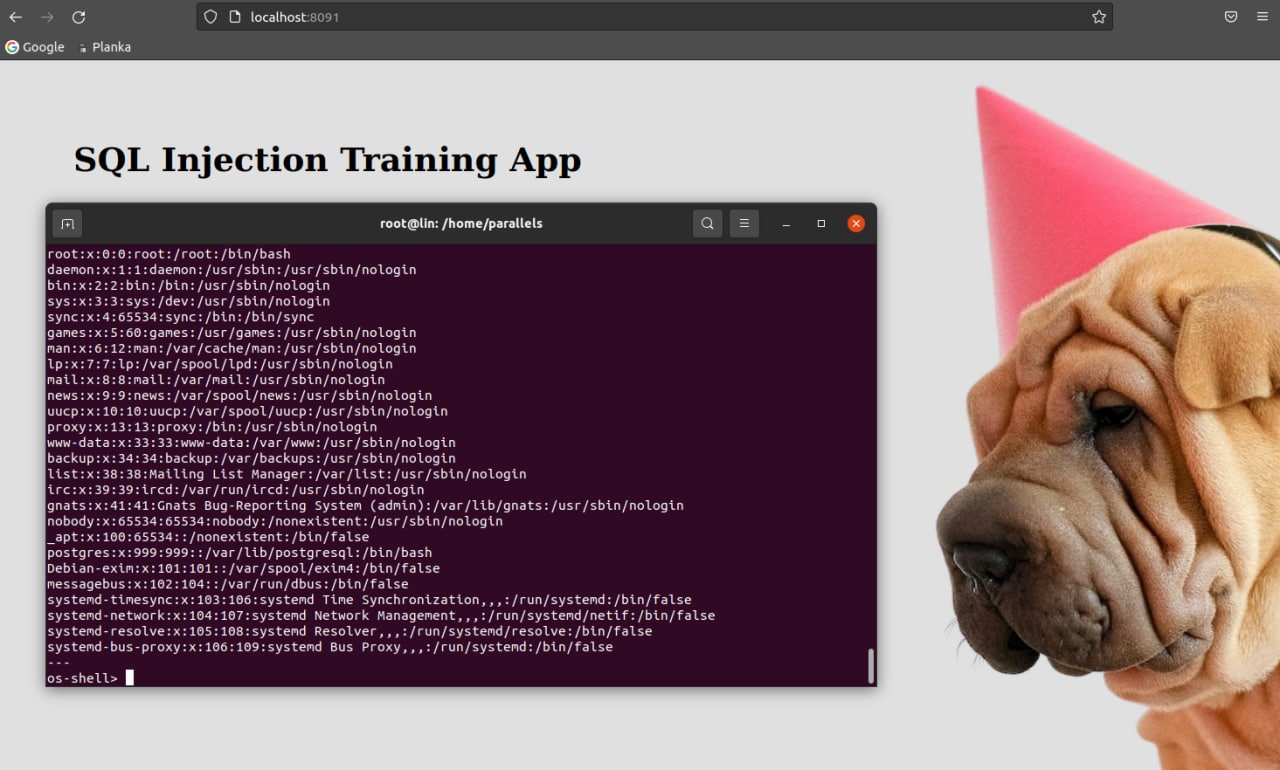
Vulnerable Web App
sqli-postgres-rce-privesc-hacking-playground
This is free vulnerable app for novice pentesters & developers to experiment with SQL Injection vulnerability and privilege escalation.
Recommended path:
▫️ exploit the SQLi vulnerability
▫️ get shell via vulnerable version of PostgreSQL
▫️ perform privilage escalation and become root 🥂
https://github.com/filipkarc/sqli-postgres-rce-privesc-hacking-playground
t.me/hackgit
Forwarded from Технологический Болт Генона
Interactive debugger for Dockerfile, with support for IDEs (VS Code, Emacs, Neovim, etc.)
https://github.com/ktock/buildg
https://github.com/ktock/buildg