
Forwarded from GitHub Community
Huginn – билдер «агентов», которые будут автоматически действовать от вашего имени.
Your agents are standing by!
Это система для создания агентов, которые выполняют разные задачи за вас онлайн. Они могут считывать информацию из интернета, следить за событиями и предпринимать действия от вашего имени.
Вот некоторые вещи, которые вы можете сделать с Huginn:
• Отслеживать погоду и получать электронное письмо, когда завтра будет дождь (или снег) ("Не забудьте зонтик!")
• Следить за авиаперелетами или покупками
• Возможность подключиться к большому количеству сервисов.
• Отслеживать количество высокочастотных событий и отправляйте SMS в моменты, когда они «всплеснули», такие как термин «чрезвычайная ситуация в Сан-Франциско»
• Отправлять и получать вебхуки
• Отслеживать свое местоположение с течением времени
GitHub | #Ruby #Automation #Useful

Forwarded from DevOps&SRE Library
Fallacies of Distributed Systems
Fallacies of distributed systems are a set of assertions made by L Peter Deutsch and others at Sun Microsystems describing false assumptions that programmers new to distributed applications invariably make.https://architecturenotes.co/fallacies-of-distributed-systems
Forwarded from Reverse Engineering
Automating binary vulnerability discovery with Ghidra and Semgrep
https://security.humanativaspa.it/automating-binary-vulnerability-discovery-with-ghidra-and-semgrep/
https://security.humanativaspa.it/automating-binary-vulnerability-discovery-with-ghidra-and-semgrep/
HN Security
HN Security - Automating binary vulnerability discovery with Ghidra and Semgrep -
Introducing new binary vulnerability research tools and methodology, based on custom Ghidra plugins and Semgrep.
Forwarded from Bounty On Coffee (Ramazan)
#racecondition #logic
Часто слышу, что Race Condition - это редкое явление, мало где можно встретить. Но на самом деле эта штука сейчас очень популярна, все из-за тех же микросервисных архитектур и не только. И встретить состояние гонок можно много где. В подробностях описывать почему и из-за чего возникает недостаток не станем, достаточно просто описывал уже Bo0oM, можно прочитать здесь
Где вообще можно встретить Race Condition?
- Пополнение счета
- Вывод денег со счета
- Покупка чего-то (например, в игровых магазинах или в банке)
- Оплата подписки
- Создание нескольких сущностей, когда по логике разрешена только одна
- В принципе везде, где есть ограничение на одно действие, но мы хотим несколько раз это выполнить.
А что на практике?
Перейдем к багам, которые я встречал за последний год. Я насчитал 8 штук, это и на ББ и на пентестах. В большинстве своем они типичные, как я описывал в списке выше. И чаще всего, если это сервис с таким функционалом, то там будет состояние гонки.
Опишу один из багов, который встречал на ББ:
Это все тот же Readme, где в своем аккаунте каждый желающий может создавать бесплатные проекты, но они были с большими ограничениями. Так же там была подписка enterprise, такой проект создавался отдельно, за какую-то определенную сумму и в этот enterprise проект можно было добавлять обычные бесплатные проекты, и они автоматом становились тоже enterprise. Но тут была проблема, что можно было добавлять 3 проекта только. Как вы уже поняли, решение было найдено – это с помощью Race Condition добавить столько проектов сколько хочешь.
Это как раз пример того, что состояние гонки не только там, где работа с деньгами.
Инструменты
Чаще всего я пользуюсь плагином в Burp – Turbo Intruder.
Так у меня выглядит скрипт в Turbo Intruder:
def queueRequests(target, wordlists):Его почти всегда хватает, в некоторых других, специфичных, ситуациях через скрипт.
engine = RequestEngine(endpoint=target.endpoint,
concurrentConnections=1000,
requestsPerConnection=2000,
pipeline=False
)
engine.start()
for i in range(3, 8):
engine.queue(target.req, randstr(i), learn=1)
engine.queue(target.req, target.baseInput, learn=2)
for word in open('\\wordlists\\race.txt'):
engine.queue(target.req, word.rstrip())
def handleResponse(req, interesting):
if '200 OK' in req.response:
table.add(req)
Forwarded from HackGit
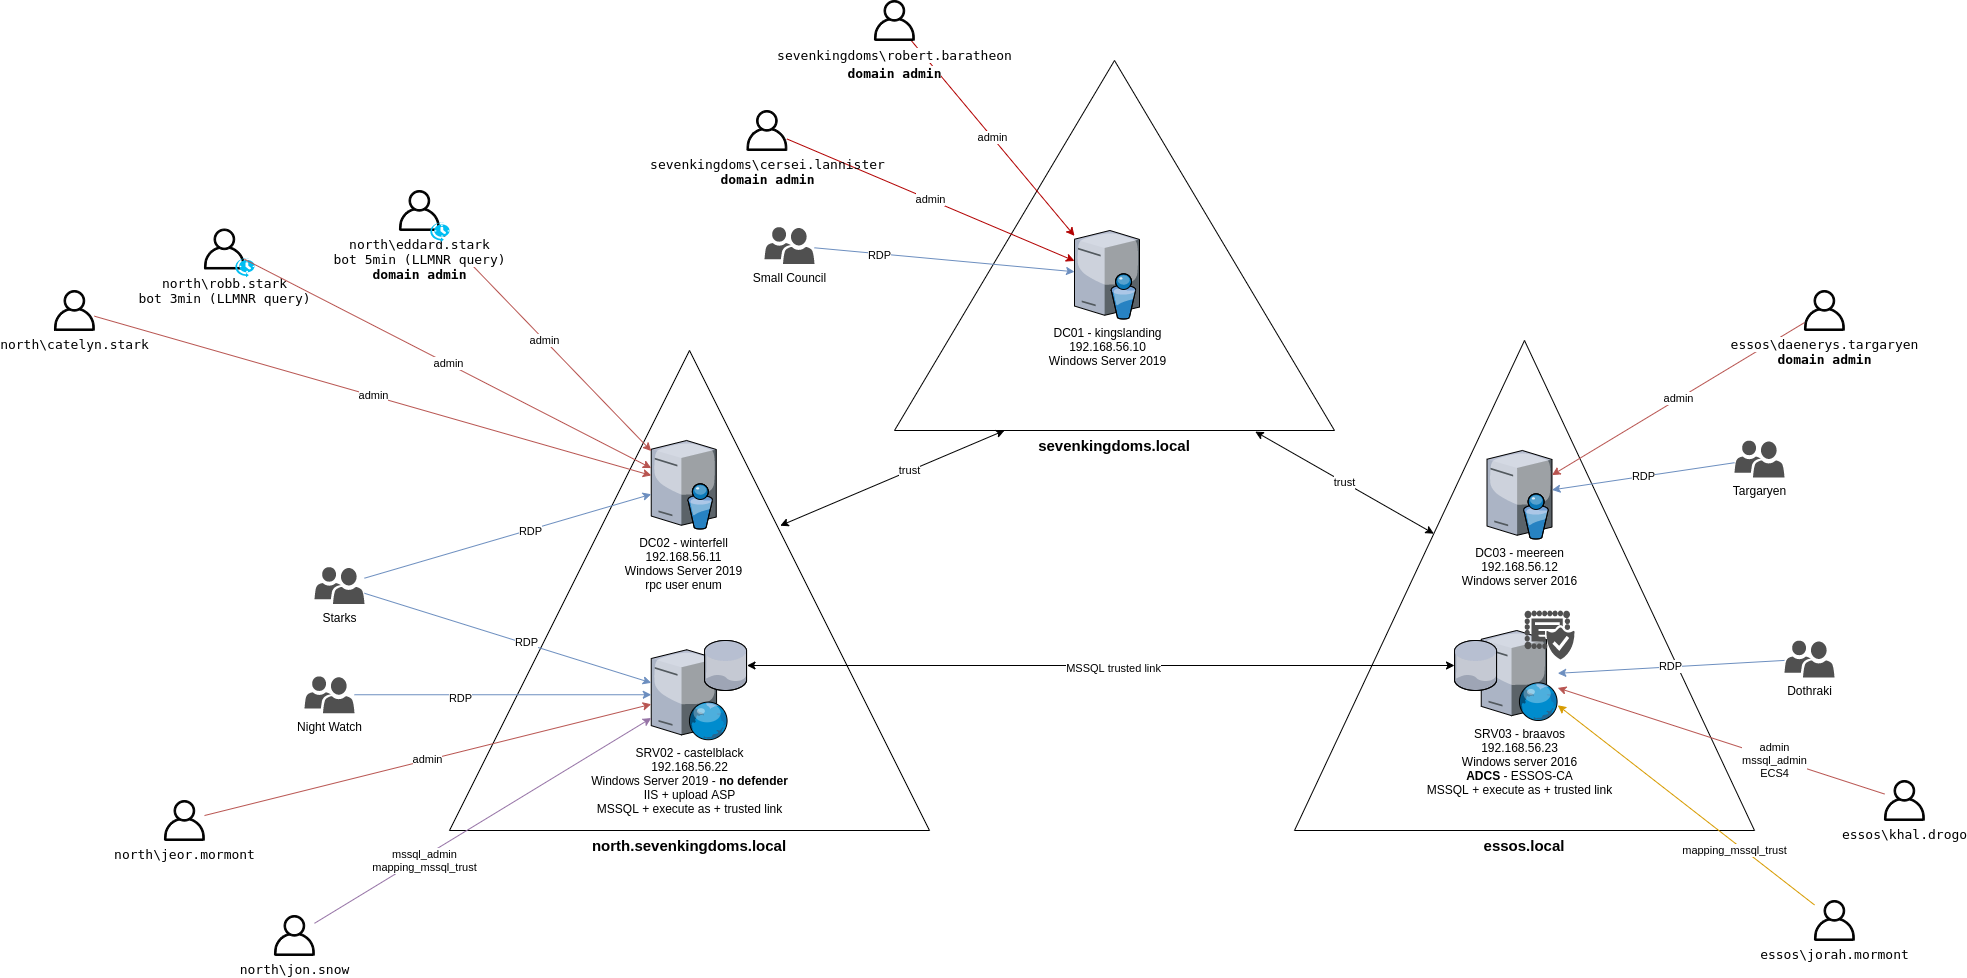
GOAD (Game Of Active Directory) - version 2
GOAD is a pentest active directory LAB project. The purpose of this lab is to give pentesters a vulnerable Active directory environement ready to use to practice usual attack techniques.
https://github.com/Orange-Cyberdefense/GOAD
Reconnaissance and scan
https://mayfly277.github.io/posts/GOADv2-pwning_part1
Find users
https://mayfly277.github.io/posts/GOADv2-pwning-part2
Enumeration with user
https://mayfly277.github.io/posts/GOADv2-pwning-part3
#ad
Forwarded from РевЁрсинг_боль.жпг
Шикарная серия статей про то, как без попаболи вкатиться во взаимодействие драйверов с физическими устройствами. Где-т год назад, когда копался в этой теме, было 15 статей, а щас уже 47 за что отдельный респехт автору сайта.
#полезное
#полезное
EmbeTronicX
Linux Device Driver Tutorial - Part 1 | Introduction
Understand basic concepts about Linux device drivers and practical examples for understanding device drivers in Linux.
Forwarded from Open Source
Media is too big
VIEW IN TELEGRAM
Machine Learning Visualization Tools
Python библиотека для визуализации процесса машинного обучения в терминале.
https://github.com/bwasti/mlvt
Python библиотека для визуализации процесса машинного обучения в терминале.
https://github.com/bwasti/mlvt
Forwarded from HackGit
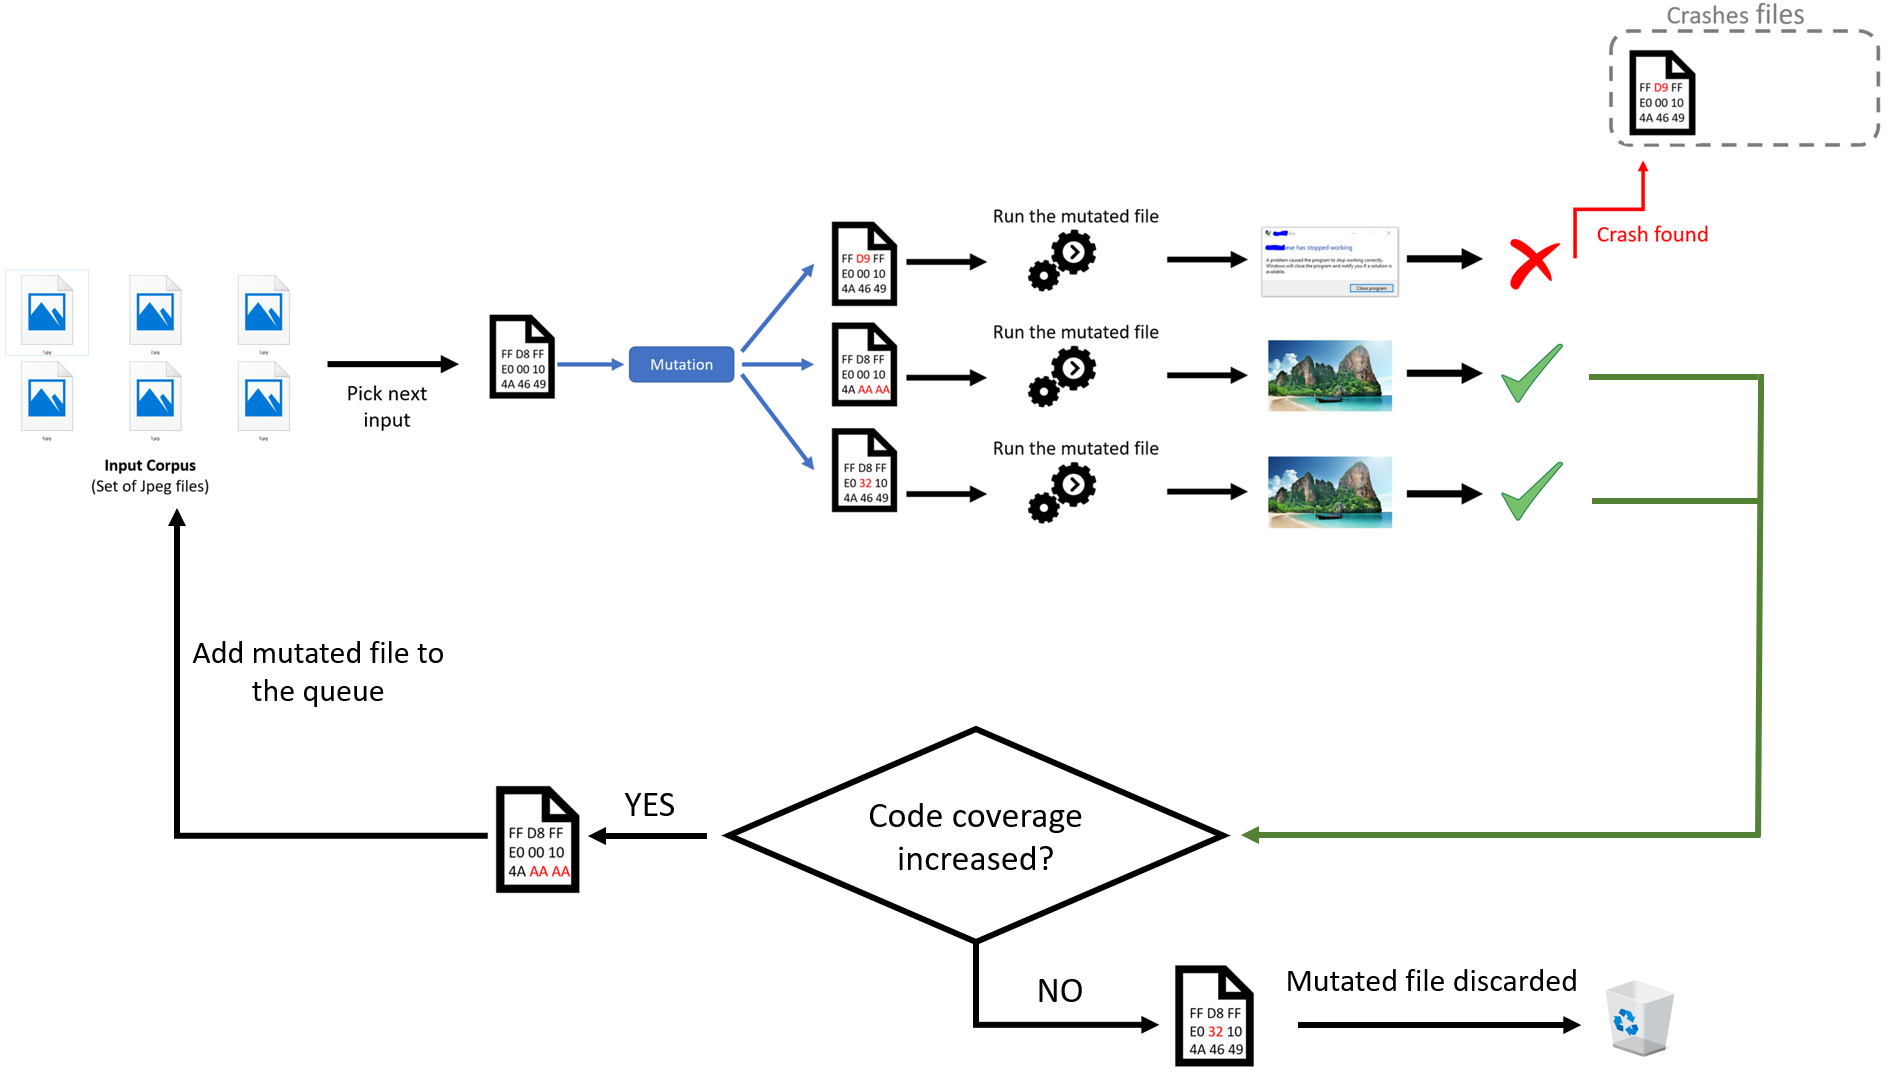
Fuzzing-101
An step by step fuzzing tutorial. A GitHub Security Lab initiative.
https://github.com/antonio-morales/Fuzzing101
An step by step fuzzing tutorial. A GitHub Security Lab initiative.
https://github.com/antonio-morales/Fuzzing101
Forwarded from 0% Privacy
|PcapXray|
🤙Шизо на связи!
🕵️♂️Продолжу тему форензики визуализацией захваченного трафика, полученного tcpdump или его десятками вариаций.
Собственно визуализация может ускорить процесс анализа захваченных пакетов в виде pcap-файлов.
PcapXray как и нужен для таких целей, так как он строит сетевые диаграммы, на которых отмечены сетевые узлы, траффик и данные которые передаются по сети(полезная нагрузка или пэйлоады, кому как проще).
Также, есть несколько дополнительных функций, который на мой взгляд не стоит обходить стороной:
💥Работа с Tor трафиком(можно будет получить только базовую информацию, никакой дешифровки трафика - нет)
💥Идентификация вредоносного трафика
Для введения в анализ захваченного трафика рекомендую несколько челленджей в виде нескольких виртуальных машин большим количеством pcap-файлов:
💾Hands-on Network Forensics(логин: user, пароль: password): VM + выступление с семинара
💾Introduction to network forensics(справочник; набор инструментов: 1, 2, 3; виртуальный образ:1, 2, 3, 4)
🤙 The Shizo is in touch!
🕵️♂️I will continue the topic of forensics by visualizing the captured traffic received by tcpdump or its dozens of variations.
Visualization itself can speed up the process of analyzing captured packets in the form of pcap files.
PcapXray is just as necessary for such purposes, since it builds network diagrams on which network nodes, traffic and data that are transmitted over the network are marked (payload or payloads, whichever is easier).
Also, there are several additional functions, which in my opinion should not be bypassed:
💥Working with Tor traffic (it will be possible to get only basic information, there is no decryption of traffic)
💥Identification of malicious traffic
To introduce the captured traffic analysis, I recommend several challenges in the form of several virtual machines with a large number of pcap files:
💾Hands-on Network Forensics(login: user, password: password): VM + performance from the seminar
💾Introduction to network forensics(handbook; set of tools:1, 2, 3; virtual image:1, 2, 3, 4)
Приложу ещё список тулзов для визуализации захваченных пакетов(pcap-файлов)/I will also attach a list of tools for visualizing captured packets (pcap files):
🌐kamene
🌐tcpterm
🌐PcapViz
🌐webshark
🌐potiron
🌐xplico
🌐capanalysis
#forensics #network #pcap #tor
🔥1
Forwarded from Open Source
bacula
Кроссплатформенная клиент-серверная система резервного копирования.
Она предназначена для автоматизации задач резервного копирования, которые часто требуют вмешательства системного администратора или оператора компьютера.
Администраторы и операторы могут настраивать систему через консоль командной строки , графический интерфейс или веб-интерфейс.
Git-репозиторий: https://www.bacula.org/git/
Сайт: https://www.bacula.org/
Документация: https://www.bacula.org/documentation/

Forwarded from Cyber Hunter
rockyou2021.tar.00001
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00002
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00003
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00004
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00007
1.6 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00005
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
rockyou2021.tar.00006
1.9 GB
RockYou 2021 Password List (8.4 B)
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
Forwarded from Cyber Hunter
RockYou 2021 - largest password list with 8.4 billion entries
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
First Time on Telegram
😈@Cyb3rhunt3r😈
Password: ye6KVrSAnxEXsRm9_8QkQQ
Second Password (Unzip): ry2021
First Time on Telegram
😈@Cyb3rhunt3r😈