
Forwarded from HackGit
DeFiVulnLabs
This was an internal Web3 solidity security training in XREX. I want to share these materials with everyone interested in Web3 security and how to find vulnerabilities in code and exploit them. Every vulnerability testing uses Foundry. Faster and easier!
https://github.com/SunWeb3Sec/DeFiVulnLabs
This was an internal Web3 solidity security training in XREX. I want to share these materials with everyone interested in Web3 security and how to find vulnerabilities in code and exploit them. Every vulnerability testing uses Foundry. Faster and easier!
https://github.com/SunWeb3Sec/DeFiVulnLabs
GitHub
GitHub - SunWeb3Sec/DeFiVulnLabs: To learn common smart contract vulnerabilities using Foundry!
To learn common smart contract vulnerabilities using Foundry! - SunWeb3Sec/DeFiVulnLabs
Forwarded from Волосатый бублик
[ OneListForAll ]
https://github.com/six2dez/OneListForAll
This is a project to generate huge wordlists for web fuzzing.Thanks to: Architector
https://github.com/six2dez/OneListForAll
GitHub
GitHub - six2dez/OneListForAll: Rockyou for web fuzzing
Rockyou for web fuzzing. Contribute to six2dez/OneListForAll development by creating an account on GitHub.
Forwarded from GitHub Community
Easywall – Веб-интерфейс для упрощения использования брандмауэра IPTables в системах Linux, написанный на Python
IPTables является самым сильным/мощным брандмауэром для Linux, потому что он может фильтровать пакеты в ядре до того, как они достигнут приложения.
Использовать IPTables не очень просто для начинающих пользователей Linux, поэтому используется easywall - простой веб-интерфейс IPTables.
Основное внимание в программном обеспечении уделяется простой установке и использованию
GitHub | #Python #Firewall #Web #Interface

Forwarded from Linux и Линус
Локальная уязвимость в nftables, позволяющая повысить свои привилегии
В Netfilter, подсистеме ядра Linux, используемой для фильтрации и модификации сетевых пакетов, выявлена уязвимость (CVE не назначен), позволяющая локальному пользователю выполнить код на уровне ядра и поднять свои привилегии в системе. Исследователями продемонстрирован эксплоит, позволивший локальному пользователю получить права root в Ubuntu 22.04 с ядром 5.15.0-39-generic. Изначально информацию об уязвимости планировалось опубликовать 15 августа, но из-за копирования письма c прототипом эксплоита в публичный список рассылки, эмбарго на раскрытие информации было отменено.
Читать: https://www.opennet.ru/opennews/art.shtml?num=57445
Forwarded from GitHub repos
Madelena/esphome-weatherman-dashboard
A simple dashboard with weather and NYC subway information for ESPHome
#esphome #esphome_config #esphomeyaml #esphomeyaml_config #home_assistant #homeassistant #homeassistant_config
Stars: 174 Issues: 0 Forks: 3
https://github.com/Madelena/esphome-weatherman-dashboard
A simple dashboard with weather and NYC subway information for ESPHome
#esphome #esphome_config #esphomeyaml #esphomeyaml_config #home_assistant #homeassistant #homeassistant_config
Stars: 174 Issues: 0 Forks: 3
https://github.com/Madelena/esphome-weatherman-dashboard
GitHub
GitHub - Madelena/esphome-weatherman-dashboard: A simple dashboard with weather and NYC subway information for ESPHome
A simple dashboard with weather and NYC subway information for ESPHome - Madelena/esphome-weatherman-dashboard
Forwarded from GitHub Community
TextSnatcher
Инструмент что позволяет копировать текст из изображений в буфер обмена за считанные секунды
GitHub | #Linux #OCR #Interesting
Инструмент что позволяет копировать текст из изображений в буфер обмена за считанные секунды
GitHub | #Linux #OCR #Interesting

👍1
Forwarded from r0 Crew (Channel)
A Linux eBPF rootkit with a backdoor, C2, library injection, execution hijacking, persistence and stealth capabilities.
https://github.com/h3xduck/TripleCross
#rootkit #redteam #linux #kernel #Aligner
https://github.com/h3xduck/TripleCross
#rootkit #redteam #linux #kernel #Aligner
GitHub
GitHub - h3xduck/TripleCross: A Linux eBPF rootkit with a backdoor, C2, library injection, execution hijacking, persistence and…
A Linux eBPF rootkit with a backdoor, C2, library injection, execution hijacking, persistence and stealth capabilities. - h3xduck/TripleCross
Forwarded from DevOps&SRE Library
netbird
NetBird is an open-source VPN management platform built on top of WireGuard® making it easy to create secure private networks for your organization or home.https://github.com/netbirdio/netbird
Forwarded from OpenNews (HK-47)
Packj - инструментарий для выявления вредоносных библиотек на языках Python и JavaScript
Разработчики платформы Packj, анализирующей безопасность библиотек, опубликовали открытый инструментарий командной строки, позволяющий выявлять рискованные конструкции в пакетах, которые могут быть связаны с реализацией вредоносной активности или наличием уязвимостей, применяемых для совершения атак на проекты, использующие рассматриваемые пакеты ("supply chain"). Поддерживается проверка пакетов на языках Python и JavaScript, размещённых в каталогах PyPi и NPM (в этом месяце также планируют добавить поддержку Ruby и RubyGems). Код инструментария написан на языке Python и распространяется под лицензией AGPLv3.
Разработчики платформы Packj, анализирующей безопасность библиотек, опубликовали открытый инструментарий командной строки, позволяющий выявлять рискованные конструкции в пакетах, которые могут быть связаны с реализацией вредоносной активности или наличием уязвимостей, применяемых для совершения атак на проекты, использующие рассматриваемые пакеты ("supply chain"). Поддерживается проверка пакетов на языках Python и JavaScript, размещённых в каталогах PyPi и NPM (в этом месяце также планируют добавить поддержку Ruby и RubyGems). Код инструментария написан на языке Python и распространяется под лицензией AGPLv3.
Forwarded from HackGit
pamspy
Credentials Dumper for Linux
It will track a particular userland function inside the PAM (Pluggable Authentication Modules) library, used by many critical applications to handle authentication like:
▫️ sudo
▫️ sshd
▫️ passwd
▫️ gnome
▫️ x11
▫️ and many other ...
https://github.com/citronneur/pamspy
Credentials Dumper for Linux
It will track a particular userland function inside the PAM (Pluggable Authentication Modules) library, used by many critical applications to handle authentication like:
▫️ sudo
▫️ sshd
▫️ passwd
▫️ gnome
▫️ x11
▫️ and many other ...
https://github.com/citronneur/pamspy
Forwarded from Data1eaks | Утечки баз данных
ℹ️ Сегодня канал "Утечки информации" (@dataleak) попал в примерно такую же ситуацию, как и наш канал не так давно (когда совершенно необоснованно нам повесили плашку SCAM по ошибочной жалобе, которую администрация мессенджера без сомнений, не разбираясь в ситуации, исполнила).
🤦🏻♂ А именно, столкнулся с безобразной модерацией или фактически цензурой со стороны Telegram, опять же, по непонятной жалобе непонятных юристов - борцунов непонятно с чем. Из канала без предупреждения (как это принято в Телеге) был удалён пост об утечке персональных данных клиентов "GeekBrains" за "нарушение копирайта".
✅ То ли англоязычные модераторы "не алё", то ли это такая политика мессенджера в отношении каналов ИБ-тематики? Любой может придумать жалобу, приправить её серьезными словами, не забыть написать в ней "нарушение авторских прав" или "нарушения копирайта", дать ссылку на свою страницу в сети (на которой модератор Telegram будет единственным посетителем за сутки, так как до него она никому была не интересна) и вуаля.
❌ Уверяю вас, что обжалованию решение модерации не подлежит, т.к. у вас не получится достучаться до поддержки и построить диалог, это я вам гарантирую, проверено на собственном опыте.
❗️Владельцы каналов ИБ-тематики и просто всем, кому не безразлична такая ситуация, прошу сделать максимальное распространение с тем, чтобы привлечь внимание к этой имеющей место быть "проблеме". В противном случае, следующим пострадавшим окажетесь вы.
🌐 Агрегатор утечек @data1eaks
Не протекайте, друзья 🖥💦
Forwarded from Investigation & Forensic TOOLS
usbrip
[ https://github.com/snovvcrash/usbrip ]
Простая консольная утилита для восстановления истории подключения USB-носителей к компьютерам под управлением Linux.
Позволяет получить следующие данные:
• Подключение (дата & время)
• Имя устройства к которому подключалось устройство
• VID (vendor ID)
• PID (product ID)
• Название устройства
• Производитель
• Серийный номер
• Порт подключения
• Отключения (дата & время)
GitHub
GitHub - snovvcrash/usbrip: Tracking history of USB events on GNU/Linux
Tracking history of USB events on GNU/Linux. Contribute to snovvcrash/usbrip development by creating an account on GitHub.
Forwarded from GitHub Community
Huginn – билдер «агентов», которые будут автоматически действовать от вашего имени.
Your agents are standing by!
Это система для создания агентов, которые выполняют разные задачи за вас онлайн. Они могут считывать информацию из интернета, следить за событиями и предпринимать действия от вашего имени.
Вот некоторые вещи, которые вы можете сделать с Huginn:
• Отслеживать погоду и получать электронное письмо, когда завтра будет дождь (или снег) ("Не забудьте зонтик!")
• Следить за авиаперелетами или покупками
• Возможность подключиться к большому количеству сервисов.
• Отслеживать количество высокочастотных событий и отправляйте SMS в моменты, когда они «всплеснули», такие как термин «чрезвычайная ситуация в Сан-Франциско»
• Отправлять и получать вебхуки
• Отслеживать свое местоположение с течением времени
GitHub | #Ruby #Automation #Useful

Forwarded from DevOps&SRE Library
Fallacies of Distributed Systems
Fallacies of distributed systems are a set of assertions made by L Peter Deutsch and others at Sun Microsystems describing false assumptions that programmers new to distributed applications invariably make.https://architecturenotes.co/fallacies-of-distributed-systems
Forwarded from Reverse Engineering
Automating binary vulnerability discovery with Ghidra and Semgrep
https://security.humanativaspa.it/automating-binary-vulnerability-discovery-with-ghidra-and-semgrep/
https://security.humanativaspa.it/automating-binary-vulnerability-discovery-with-ghidra-and-semgrep/
HN Security
HN Security - Automating binary vulnerability discovery with Ghidra and Semgrep -
Introducing new binary vulnerability research tools and methodology, based on custom Ghidra plugins and Semgrep.
Forwarded from Bounty On Coffee (Ramazan)
#racecondition #logic
Часто слышу, что Race Condition - это редкое явление, мало где можно встретить. Но на самом деле эта штука сейчас очень популярна, все из-за тех же микросервисных архитектур и не только. И встретить состояние гонок можно много где. В подробностях описывать почему и из-за чего возникает недостаток не станем, достаточно просто описывал уже Bo0oM, можно прочитать здесь
Где вообще можно встретить Race Condition?
- Пополнение счета
- Вывод денег со счета
- Покупка чего-то (например, в игровых магазинах или в банке)
- Оплата подписки
- Создание нескольких сущностей, когда по логике разрешена только одна
- В принципе везде, где есть ограничение на одно действие, но мы хотим несколько раз это выполнить.
А что на практике?
Перейдем к багам, которые я встречал за последний год. Я насчитал 8 штук, это и на ББ и на пентестах. В большинстве своем они типичные, как я описывал в списке выше. И чаще всего, если это сервис с таким функционалом, то там будет состояние гонки.
Опишу один из багов, который встречал на ББ:
Это все тот же Readme, где в своем аккаунте каждый желающий может создавать бесплатные проекты, но они были с большими ограничениями. Так же там была подписка enterprise, такой проект создавался отдельно, за какую-то определенную сумму и в этот enterprise проект можно было добавлять обычные бесплатные проекты, и они автоматом становились тоже enterprise. Но тут была проблема, что можно было добавлять 3 проекта только. Как вы уже поняли, решение было найдено – это с помощью Race Condition добавить столько проектов сколько хочешь.
Это как раз пример того, что состояние гонки не только там, где работа с деньгами.
Инструменты
Чаще всего я пользуюсь плагином в Burp – Turbo Intruder.
Так у меня выглядит скрипт в Turbo Intruder:
def queueRequests(target, wordlists):Его почти всегда хватает, в некоторых других, специфичных, ситуациях через скрипт.
engine = RequestEngine(endpoint=target.endpoint,
concurrentConnections=1000,
requestsPerConnection=2000,
pipeline=False
)
engine.start()
for i in range(3, 8):
engine.queue(target.req, randstr(i), learn=1)
engine.queue(target.req, target.baseInput, learn=2)
for word in open('\\wordlists\\race.txt'):
engine.queue(target.req, word.rstrip())
def handleResponse(req, interesting):
if '200 OK' in req.response:
table.add(req)
Forwarded from HackGit
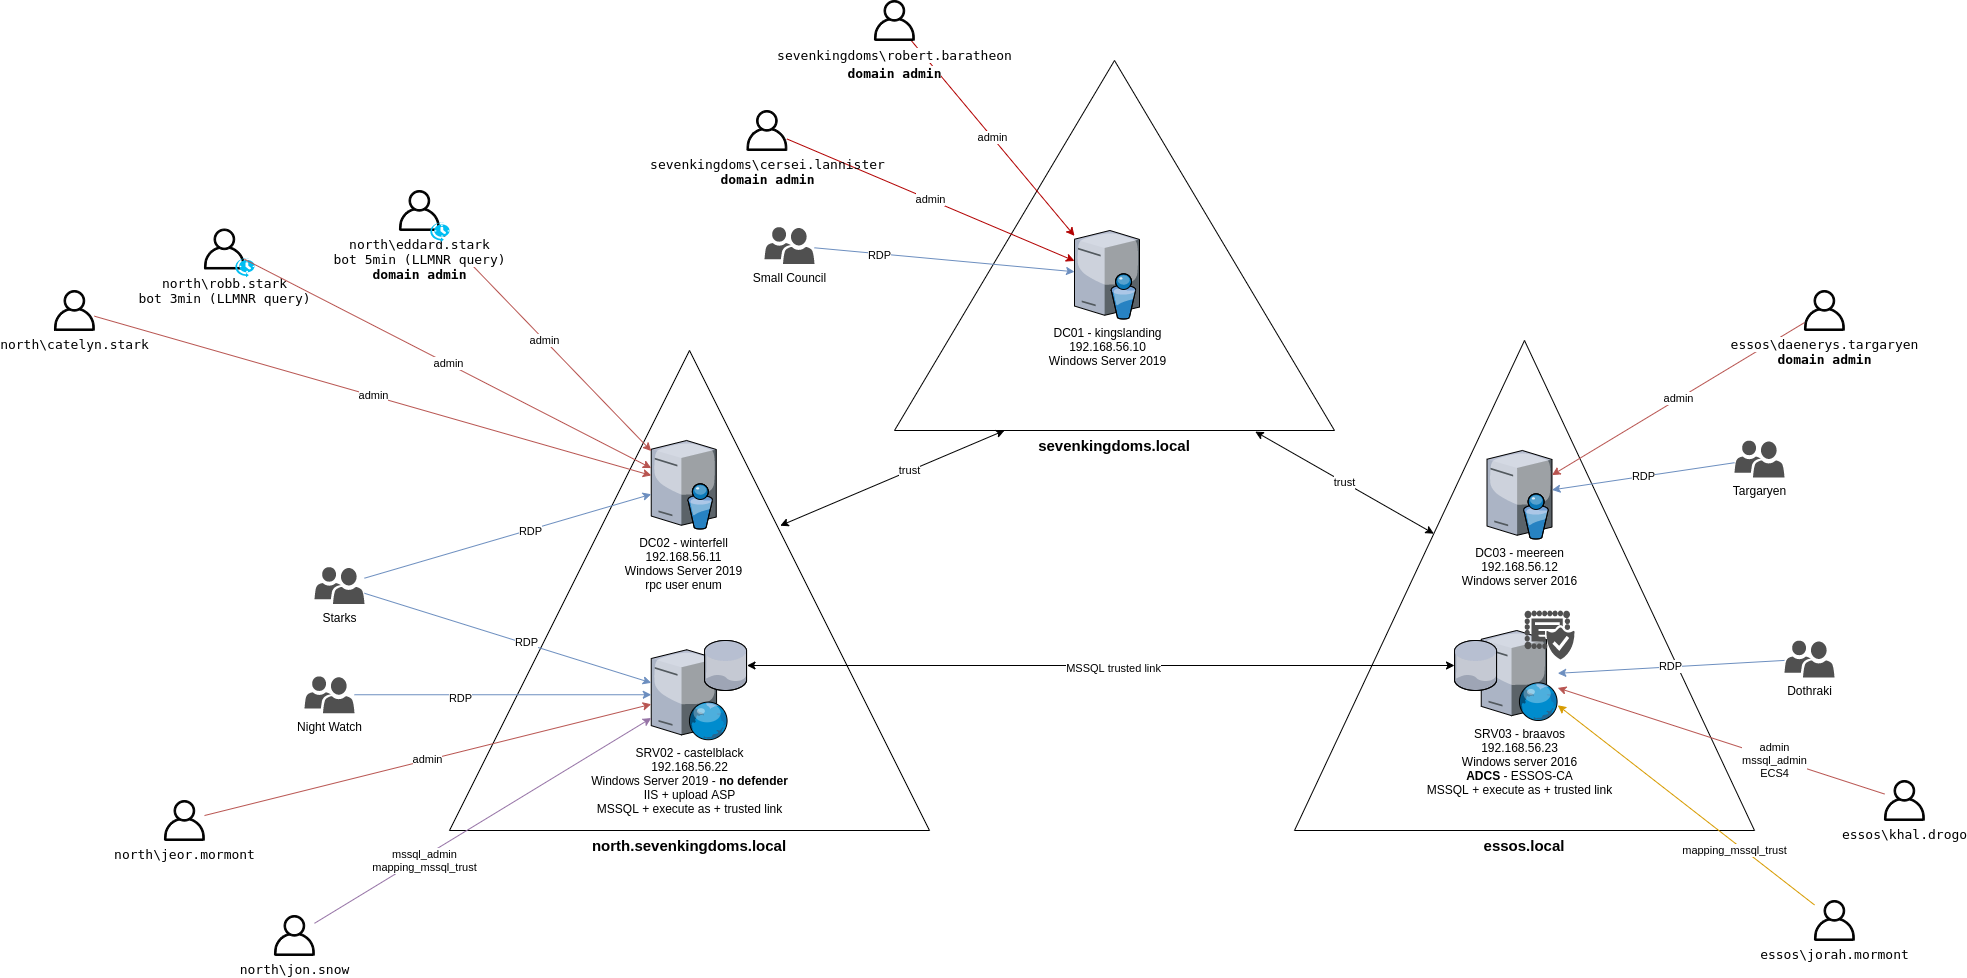
GOAD (Game Of Active Directory) - version 2
GOAD is a pentest active directory LAB project. The purpose of this lab is to give pentesters a vulnerable Active directory environement ready to use to practice usual attack techniques.
https://github.com/Orange-Cyberdefense/GOAD
Reconnaissance and scan
https://mayfly277.github.io/posts/GOADv2-pwning_part1
Find users
https://mayfly277.github.io/posts/GOADv2-pwning-part2
Enumeration with user
https://mayfly277.github.io/posts/GOADv2-pwning-part3
#ad
Forwarded from РевЁрсинг_боль.жпг
Шикарная серия статей про то, как без попаболи вкатиться во взаимодействие драйверов с физическими устройствами. Где-т год назад, когда копался в этой теме, было 15 статей, а щас уже 47 за что отдельный респехт автору сайта.
#полезное
#полезное
EmbeTronicX
Linux Device Driver Tutorial - Part 1 | Introduction
Understand basic concepts about Linux device drivers and practical examples for understanding device drivers in Linux.
Forwarded from Open Source
Media is too big
VIEW IN TELEGRAM
Machine Learning Visualization Tools
Python библиотека для визуализации процесса машинного обучения в терминале.
https://github.com/bwasti/mlvt
Python библиотека для визуализации процесса машинного обучения в терминале.
https://github.com/bwasti/mlvt